

aurora-demo-lockfile
 mlbrilliance/aurora-demo-lockfile
cible de démonstration AURORA — fichiers de verrouillage volontairement vulnérables (CVE-2019-10744, CVE-2018-18074, CVE-2020-26160)
vulnerability-analysissupply-chain-securityeducation+2
mlbrilliance/aurora-demo-lockfilecible de démonstration AURORA — fichiers de verrouillage volontairement vulnérables (CVE-2019-10744, CVE-2018-18074, CVE-2020-26160)
 vishnunandan555/cordon
Exécutez n'importe quelle commande dans une vue restreinte du système de fichiers sous Linux.
 razi-interactive/claude-project-scanner
Scanner de sécurité en lecture seule pour les projets Claude Code. Détecte CVE-2025-59536, l'injection statusLine, l'injection de prompt, et plus…
 knqyf263/aqua-checksums
Surveille l'intégrité cryptographique des images de conteneurs, des versions et des tags Git pour la sécurité de la chaîne d'approvisionnement, en…
 paspke/scavenger_scanner
Détecter les IOCs de l'attaque de la chaîne d'approvisionnement eslint-config-prettier (CVE-2025-54313) sur Windows.
 ny1024/clawguard
Boîte à outils de sécurité modulaire pour agents autonomes offrant analyse statique, audit de configuration, surveillance de l'exécution et…
 praetorian-inc/gato
Outil d'énumération et d'attaque de pipelines GitHub Actions
 owasp/agent-skills-security-standard
Norme de sécurité pour les compétences des agents, fournissant des directives et des bonnes pratiques pour sécuriser les agents autonomes pilotés par…
 opensourcemalware/vercel-april2026-incident-response
Ceci est un playbook de réponse aux incidents que nous avons créé pour la compromission d'avril 2026 de Vercel.
 trerb/ai-ide-config-guard
Scannez un dépôt pour les fichiers de configuration AI-IDE qui peuvent déclencher une RCE via les hooks Claude Code, les règles Cursor,…
 pathakabhi24/llm-mcp-security-field-guide
Le guide de sécurité LLM + MCP le plus complet : aligné sur OWASP, avec des CVE réelles et des checklists concrètes.
 jithinodattu/cve-2007-4559-lab
Laboratoire Docker autonome démontrant CVE-2007-4559 (TarSlip) une traversée de répertoire via le module tarfile de Python. Inclut des API…
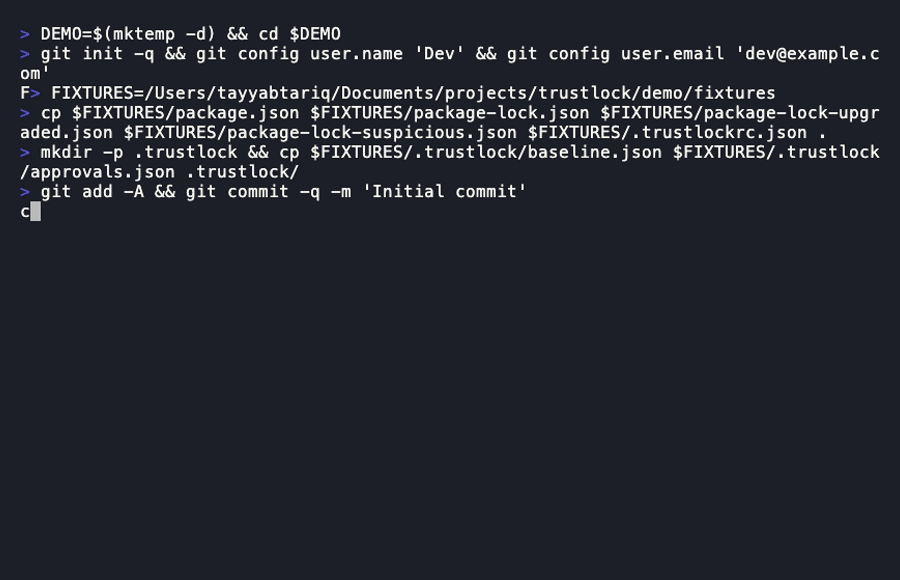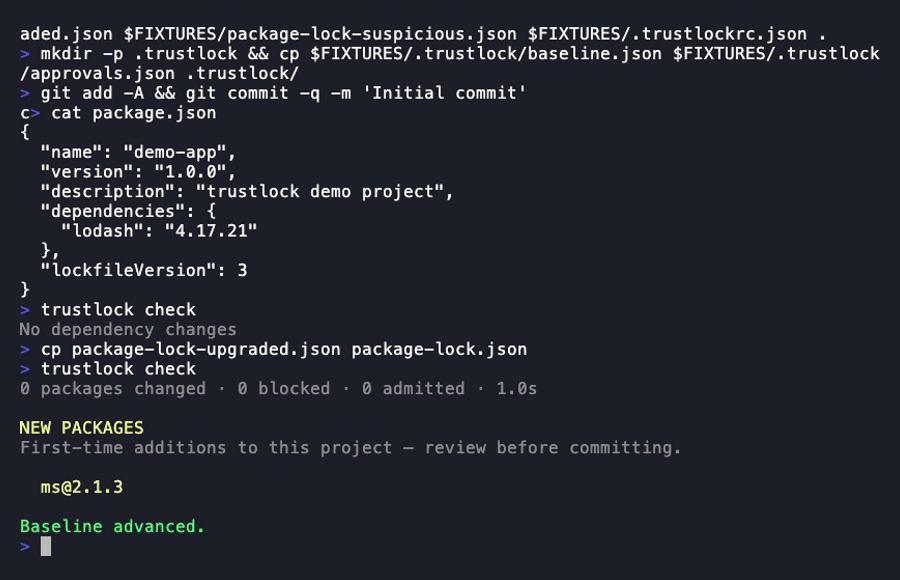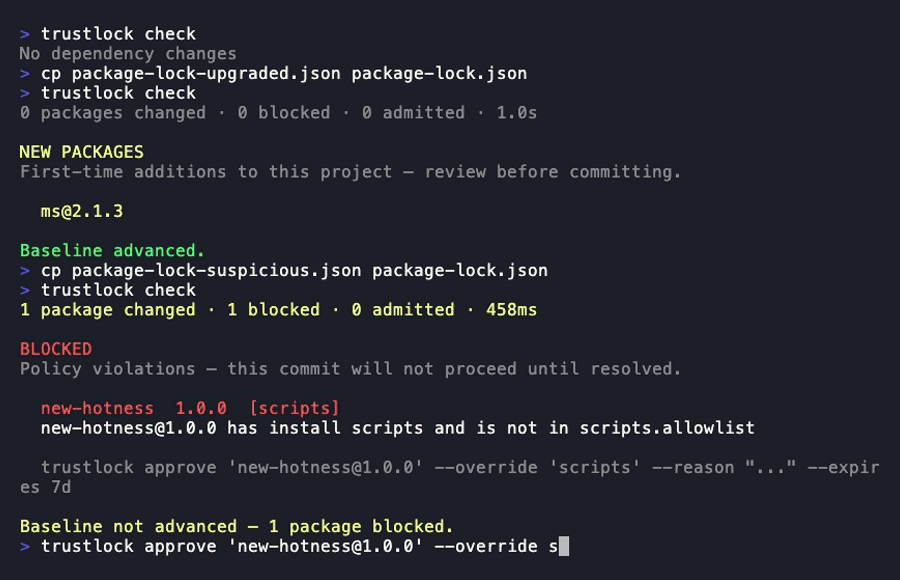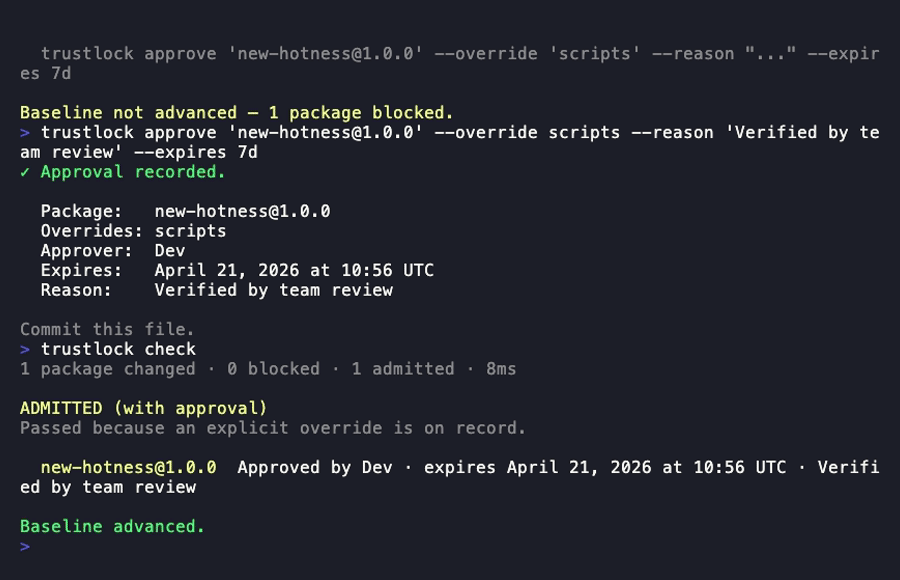 tayyabt/trustlock
Un contrôleur d'admission de dépendances natif à Git. Évalue les signaux de confiance à chaque modification de dépendance et bloque les commits ou…
 belazy167/next-picomatch-cve-repro
Reproduction minimale pour le bundling de picomatch 4.0.3 (CVE-2026-33671) avec Next.js 16.2.4
 sassoftware/jackson
Ce dépôt fournit une correction de sécurité complète des vulnérabilités de déni de service et d'allocation de ressources sans limites ou limitation…
 s0ld13rr/claude-code-backdoor
Porte dérobée sur Claude Code via des hooks dans settings.json. Utilisation autorisée uniquement !
 moisei-dev/go-dbmigrate
Bibliothèque Go et CLI pour la gestion des migrations de schéma de base de données, avec prise en charge de PostgreSQL, MySQL, SQLite et Cassandra,…
 surri/audit-axios
Analysez les dépôts locaux pour détecter les versions vulnérables d'axios (CVE-2026-40175) et corrigez-les de manière interactive