
CVE-2024-3094
Script Bash pour détecter et corriger les versions vulnérables de xz-utils (5.6.0/5.6.1) en les remplaçant par une build stable et non compromise…

Script Bash pour détecter et corriger les versions vulnérables de xz-utils (5.6.0/5.6.1) en les remplaçant par une build stable et non compromise…

Scanner CLI qui détecte les dépendances React/Next.js potentiellement vulnérables pour la CVE-2025-55182 et fournit des cibles d'atténuation. Prend…

Analyseur CLI sans dépendances pour les compromissions de chaîne d'approvisionnement npm/PyPI. Détecte les paquets compromis dans les lockfiles et…

Vérificateur Log4J pour Apache CVE-2021-44228

Playbook Ansible pour corriger la CVE-2024-3094

Informations sur les CVE-2026-27825 et CVE-2026-27826 découvertes par Pluto Security et un script bash pour identifier les instances mcp-atlassian…

Bibliothèque Go et CLI pour la gestion des migrations de schéma de base de données, avec prise en charge de PostgreSQL, MySQL, SQLite et Cassandra,…

LunaSec - Scanner de sécurité des dépendances qui vous avertit automatiquement des vulnérabilités comme Log4Shell ou node-ipc dans vos Pull Requests…

Un correctif basé sur un agent Java Byte Buddy pour CVE-2021-44228, la vulnérabilité « JNDI LDAP » de log4j 2.x.

Moteur de sécurité au niveau noyau utilisant eBPF-LSM pour appliquer des politiques d'accès aux fichiers basées sur la lignée des processus,…

Détecte les payloads d'attaque de la chaîne d'approvisionnement GlassWorm en analysant les extensions VS Code, les packages npm/PyPI et les dépôts…

Règles de sécurité portables pour la limite d'action des agents IA

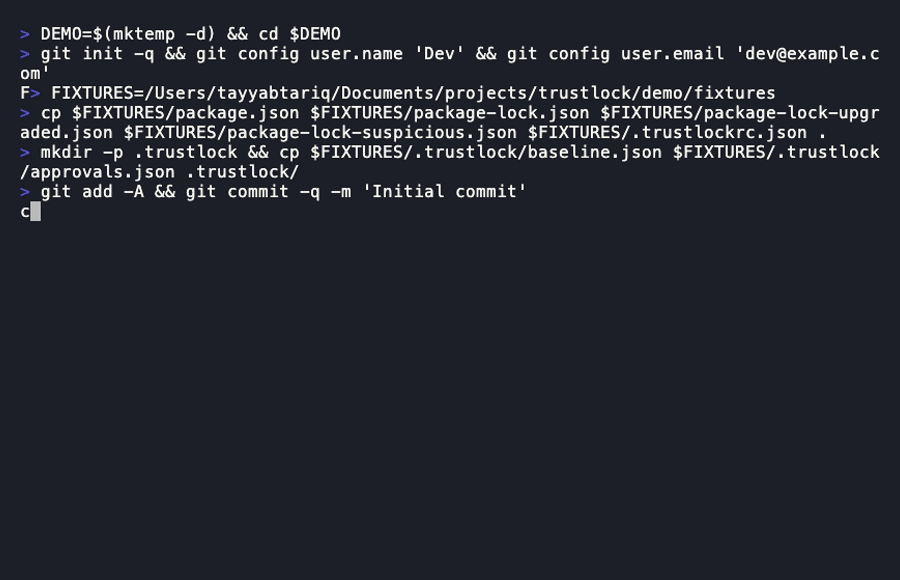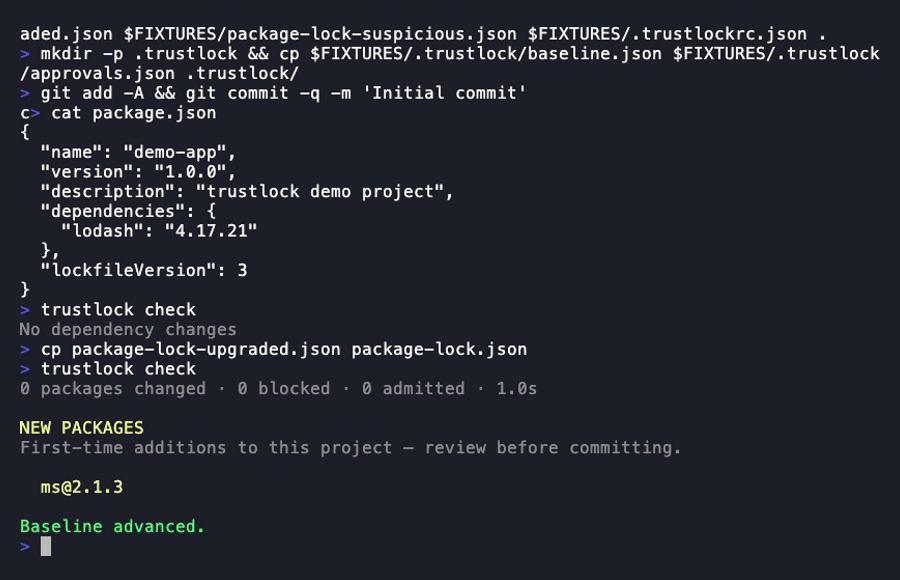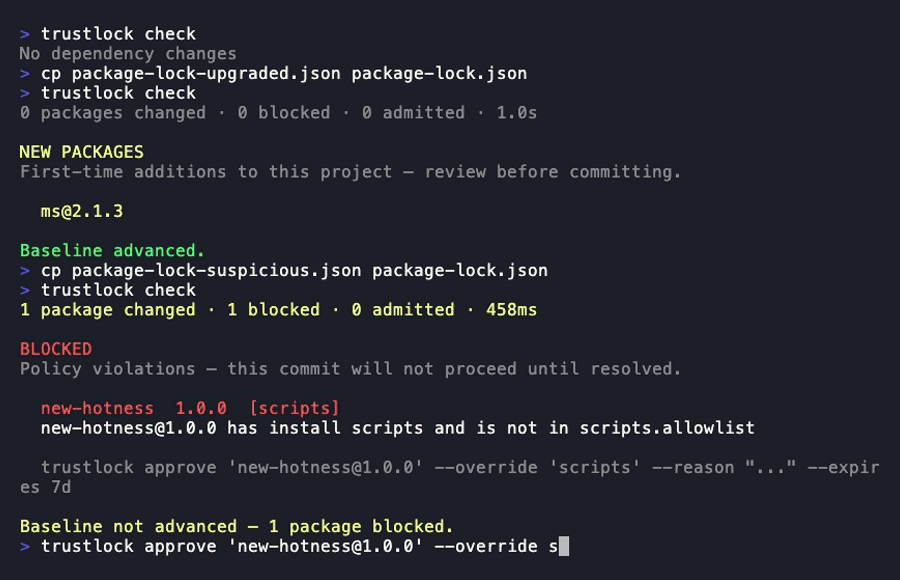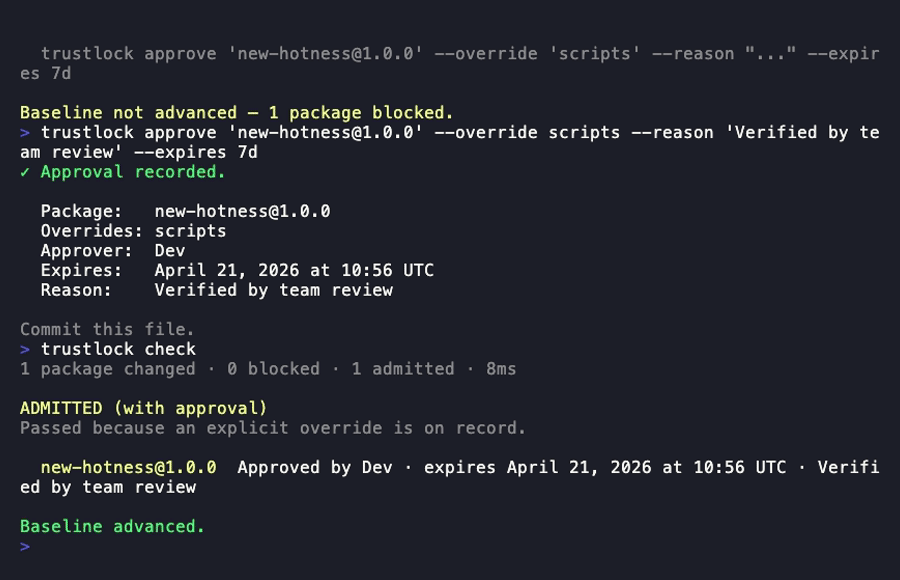
Un contrôleur d'admission de dépendances natif à Git. Évalue les signaux de confiance à chaque modification de dépendance et bloque les commits ou…

Analyser n'importe quel dépôt GitHub (URL ou chemin local) → carte d'architecture, commandes d'exécution vérifiées, risques et problèmes exploitables…

Vérificateur d'IOC pour l'attaque sur la chaîne d'approvisionnement npm TanStack/Mini Shai-Hulud (CVE-2026-45321)

pom.xml Maven malveillant qui utilise "groovy-maven-plugin" pour obtenir une RCE

SDK Java pour l'intégration avec Amazon Web Services, offrant un accès sécurisé aux API de S3, DynamoDB, EC2 et plus encore, avec prise en charge…

Test pour valider la CVE-2025-7338 https://semgrep.dev/orgs/-/advisories?f=CAAQGRoTCg1jdmUtMjAyNS03MzM4GgAiAA%3D%3D