Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Analyse Statique de Code (SAST) — Outils — Page 6 | Kitploit

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
154 résultats
secure-coding-practices-quick-reference-guide preview

secure-coding-practices-quick-reference-guide

GitHubowasp/secure-coding-practices-quick-reference-guide

Le guide de référence rapide des pratiques de codage sécurisé de l'OWASP
static-code-analysiscode-analysiseducation+2
49
il y a 7 mois
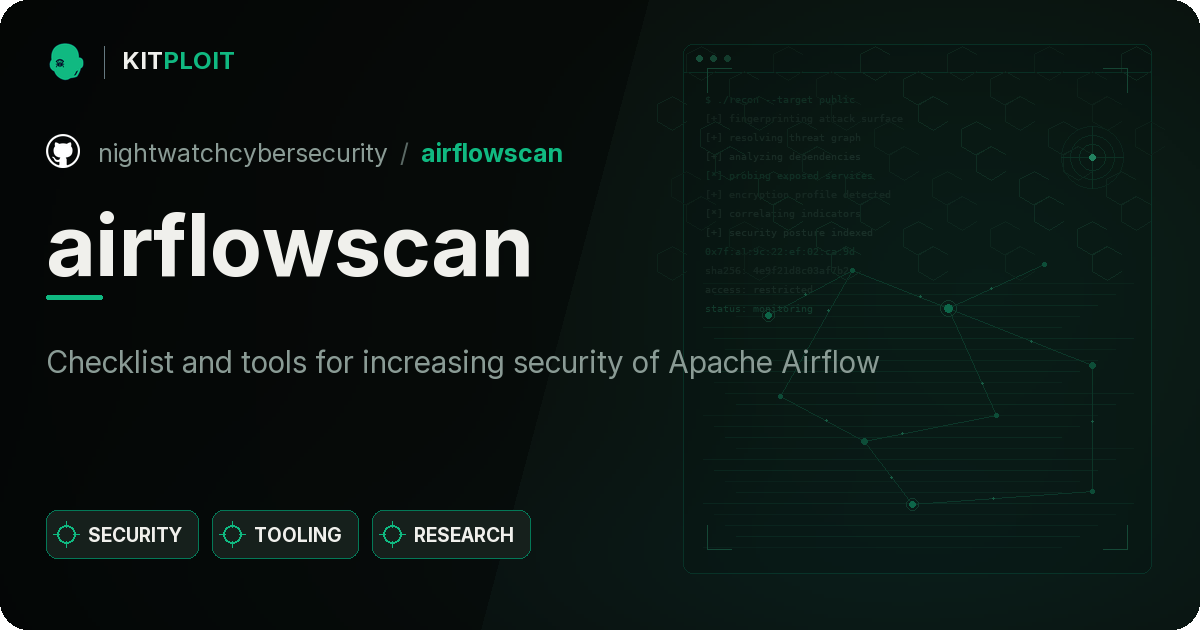
SucoshScanny preview

SucoshScanny

GitHubmustafabilgici/sucoshscanny

« Sucosh » est un scanner de vulnérabilités de code source automatisé et un cadre d'évaluation pour Python(Flask-Django) & NodeJs, capable…

vulnerability-scannersstatic-code-analysisvulnerability-analysis+3
39il y a 2 ans
slides preview

slides

GitHub0x3c3e/slides

CodeQL + DTrace = Vulnérabilités de divulgation mémoire dans XNU

static-code-analysisvulnerability-analysisdynamic-code-analysis+2
49il y a 3 ans
Vigil preview

Vigil

GitHubvigiloss/vigil

AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…

penetration-testing-frameworksreconnaissancestatic-code-analysis+9
29il y a 2 jours
cryptoptic preview

cryptoptic

GitHubnationwide-group-oss/cryptoptic

Scanner basé sur CodeQL qui inventorie les appels de fonctions cryptographiques à travers les dépôts et les organisations GitHub, produisant une…
defensive-toolsstatic-code-analysisvulnerability-analysis+6
19il y a 29 jours
airflowscan preview

airflowscan

GitHubnightwatchcybersecurity/airflowscan

Liste de contrôle et outils pour renforcer la sécurité d'Apache Airflow
static-code-analysisconfiguration-auditingcloud-security+2
32il y a 5 ans
Noctyra preview

Noctyra

GitHub0p4n1k/noctyra

Framework de transformation et de désobfuscation de code Python basé sur l'AST
static-analysisstatic-code-analysiscode-analysis+3
17il y a 3 mois
static-code-analysis-helper preview

static-code-analysis-helper

GitHubosmankandemir/static-code-analysis-helper

Analyse le code source de projets dans 16 langages pour signaler les fonctions dangereuses liées aux injections SQL (SQLi), aux XSS, aux SSRF, à…
static-code-analysisvulnerability-analysiscode-analysis+1
32il y a 8 mois
call_map preview

call_map

GitHubnccgroup/call_map

Développement actuel de Call Map se déroule sur https://github.com/ajylee/call_map. Call Map est un outil pour naviguer dans les graphes d'appels…
static-code-analysisvulnerability-analysiscode-analysis+1
29il y a 9 ans
glasgo preview

glasgo

GitHubnccgroup/glasgo

Outil d'analyse statique en Go qui détecte les problèmes de sécurité à l'aide d'un AST.
static-code-analysisvulnerability-analysiscode-analysis
29il y a 7 ans
abap-code-scanner preview

abap-code-scanner

GitHubowasp/abap-code-scanner

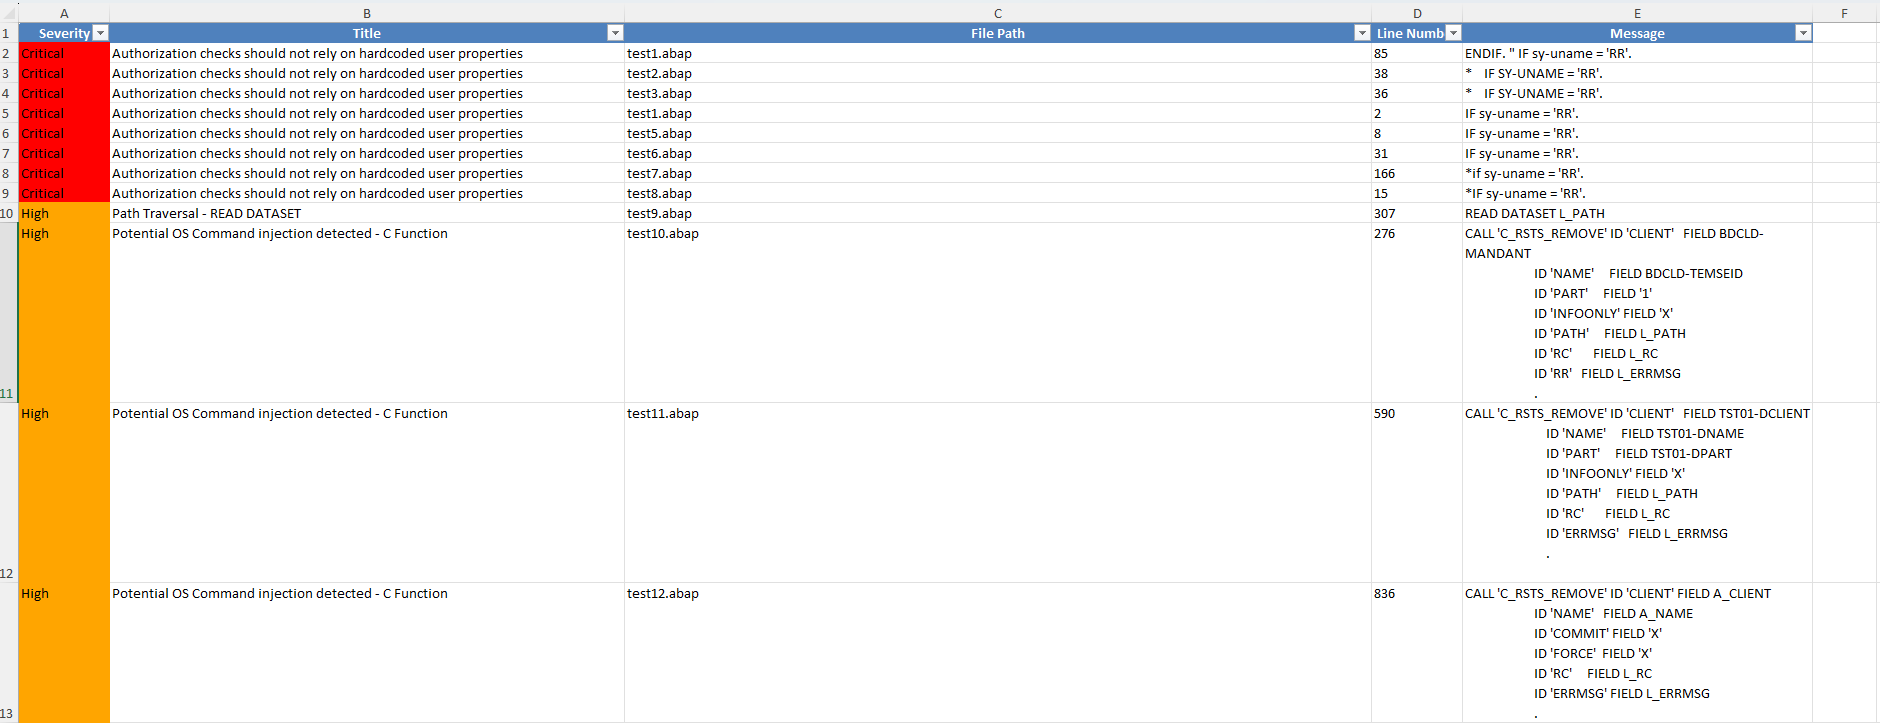
Analyseur de code ABAP
vulnerability-scannersstatic-code-analysiscode-analysis+2
10il y a 25 jours
Weggli_rules_SSTIC2023 preview

Weggli_rules_SSTIC2023

GitHubsynacktiv/weggli_rules_sstic2023

Requêtes weggli sélectionnées pour l'analyse statique de code C/C++ afin d'identifier les fonctions dangereuses, les problèmes de pile et les…

static-code-analysisvulnerability-analysiscode-analysis+1
32il y a 3 ans
vuln-scanner preview

vuln-scanner

GitHubzappaboy/vuln-scanner

Scanner d'évaluation des vulnérabilités avec génération de rapports
vulnerability-scannerscontainer-securitystatic-code-analysis+9
11il y a 23 jours
appledb_rs preview

appledb_rs

GitHubsynacktiv/appledb_rs

Base de données organisée d'artefacts internes d'Apple (entitlements, frameworks, versions d'appareils) avec API, CLI et WebUI pour la recherche en…

osintios-securitystatic-code-analysis+3
27il y a 1 an
retire.js preview

retire.js

GitHubbekk/retire.js

retire.js a une nouvelle maison

vulnerability-scannersstatic-code-analysiscode-analysis+3
19il y a 11 ans
contrast preview

contrast

GitHubcontrastsecurity/contrast

SAST CLI pour analyser les applications Java, JavaScript et .NET, ainsi que les fonctions AWS Lambda, en détectant les vulnérabilités de code et les…
cloud-infrastructure-securityvulnerability-scannersstatic-code-analysis+6
20il y a 3 ans
lightweight_static_analysis preview

lightweight_static_analysis

GitHubnccgroup/lightweight_static_analysis

Créez des analyses statiques utiles et légères à l'aide d'outils open source + un peu de votre code

static-code-analysisvulnerability-analysiscode-analysis+4
13il y a 7 ans
VulnFanatic-NG preview

VulnFanatic-NG

GitHubmartyx00/vulnfanatic-ng

Plugin BianryNinja pour identifier les vulnérabilités dans les binaires décompilés, avec des analyses programmatiques et le support LLM.

static-code-analysisvulnerability-analysiscode-analysis+9
14il y a 4 mois
Précédent1…567…9Suivant