

UTopia
 samsung/utopia
Génération automatisée de pilotes de fuzz basée sur UT
static-code-analysisvulnerability-analysiscode-analysis+1
samsung/utopiaGénération automatisée de pilotes de fuzz basée sur UT
 clearbluejar/ghidrecomp
Python Ghidra Decompiler en ligne de commande
 agrawalsmart7/scodescanner
Analyseur statique en ligne de commande qui détecte les vulnérabilités critiques dans le code source PHP et YAML à l'aide de règles semgrep…
 advanced-threat-research/creosote
Creosote est notre solution pour rechercher la vulnérabilité tarfile décrite par CVE-2007-4559.
 airbus-cert/vbsparkle
Désovfuscateur source-à-source pour VBScript et VBA avec évaluation partielle
 chris-anley/cq
CQ, un scanner de sécurité de code

 gitlab-org/security-products/sast-rules
Référentiel de règles Semgrep organisé pour GitLab SAST, fournissant des motifs d'analyse statique pour détecter les vulnérabilités de sécurité dans…
 dmdhrumilmistry/security-harness
Harnais d'analyse statique de sécurité applicative multi-agents pour les agents de codage IA : cartographie les bases de code, traque les classes de…
 coffeeandsecurity/dakshscra
Outil d'analyse statique de code sensible au framework pour une revue automatisée du code source avec des règles spécifiques à la plateforme, analyse…
 nccgroup/cq
Scanner de sécurité de code rapide conçu pour la revue manuelle de code par des experts. Génère des résultats référencés par ligne dans des fichiers…
 vusec/ghostrace
Boîte à outils de preuve de concept et d'analyse statique pour trouver des gadgets de condition de course spéculative (SCUAF) dans le noyau Linux.…
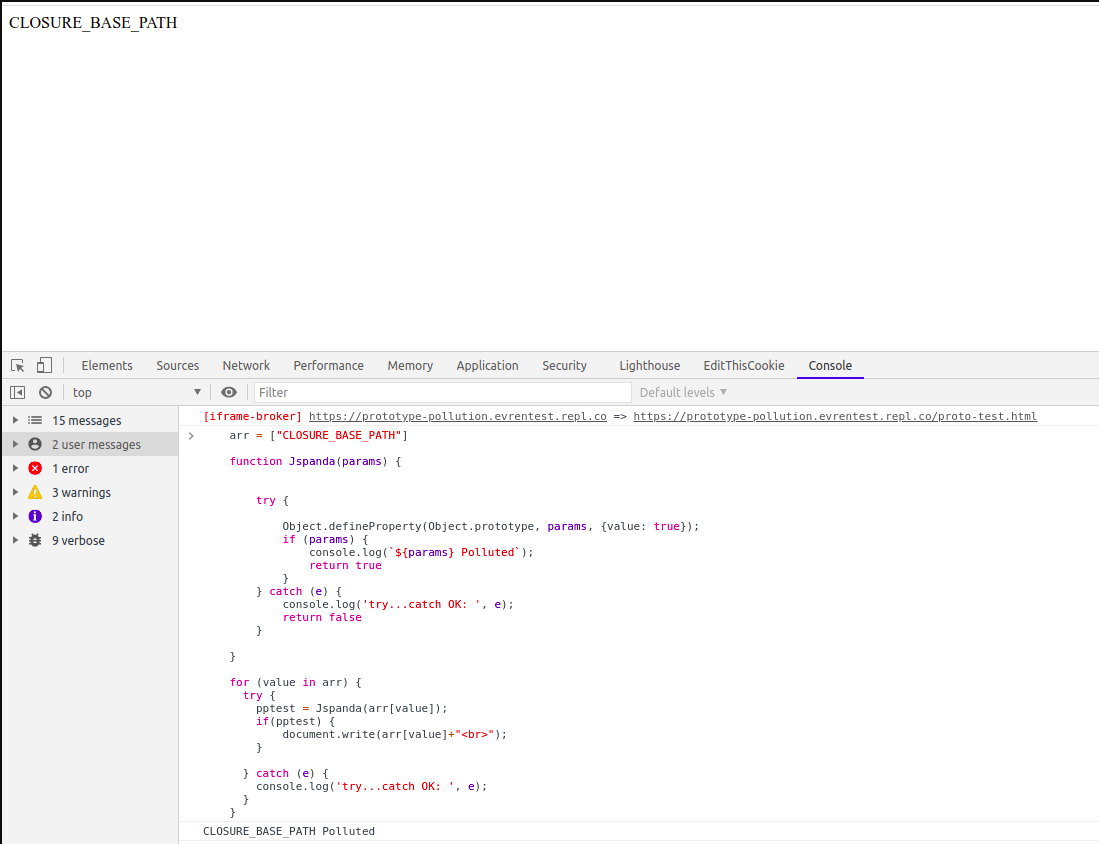 redsection/jspanda
scanner de vulnérabilités de pollution de prototype côté client
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.

 whitesquirrell/c0devari4nt
Un outil d'analyse de variantes et de visualisation qui scanne les bases de code pour des vulnérabilités similaires.
 kc57/awesome-pentest
Une liste d'outils et de ressources de test de pénétration géniaux.
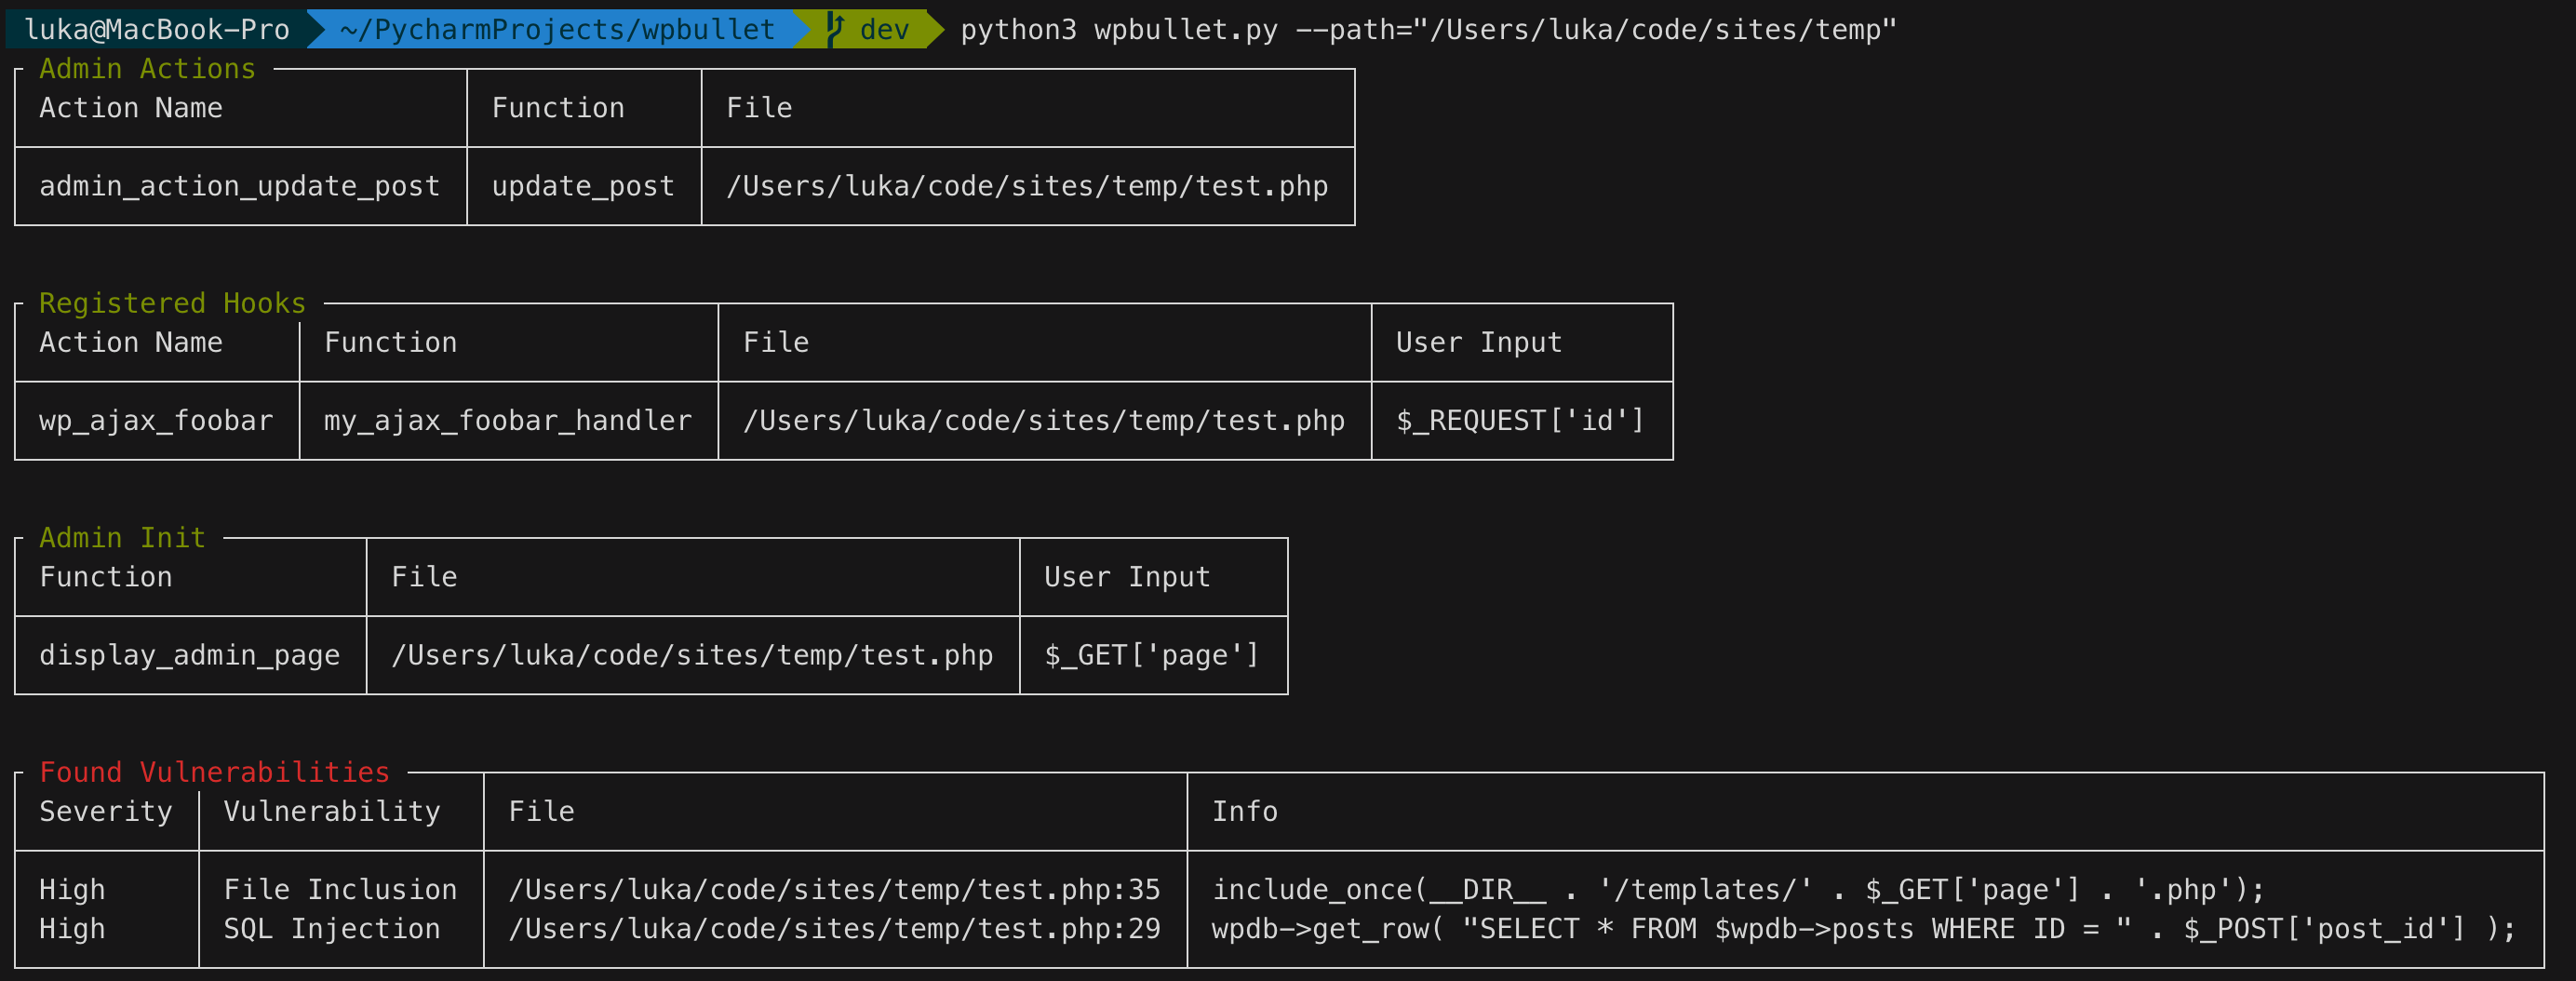 owasp/wpbullet
Scanner d'analyse statique de code pour les plugins et thèmes WordPress. Détecte des vulnérabilités telles que XSS et l'injection SQL grâce à un…
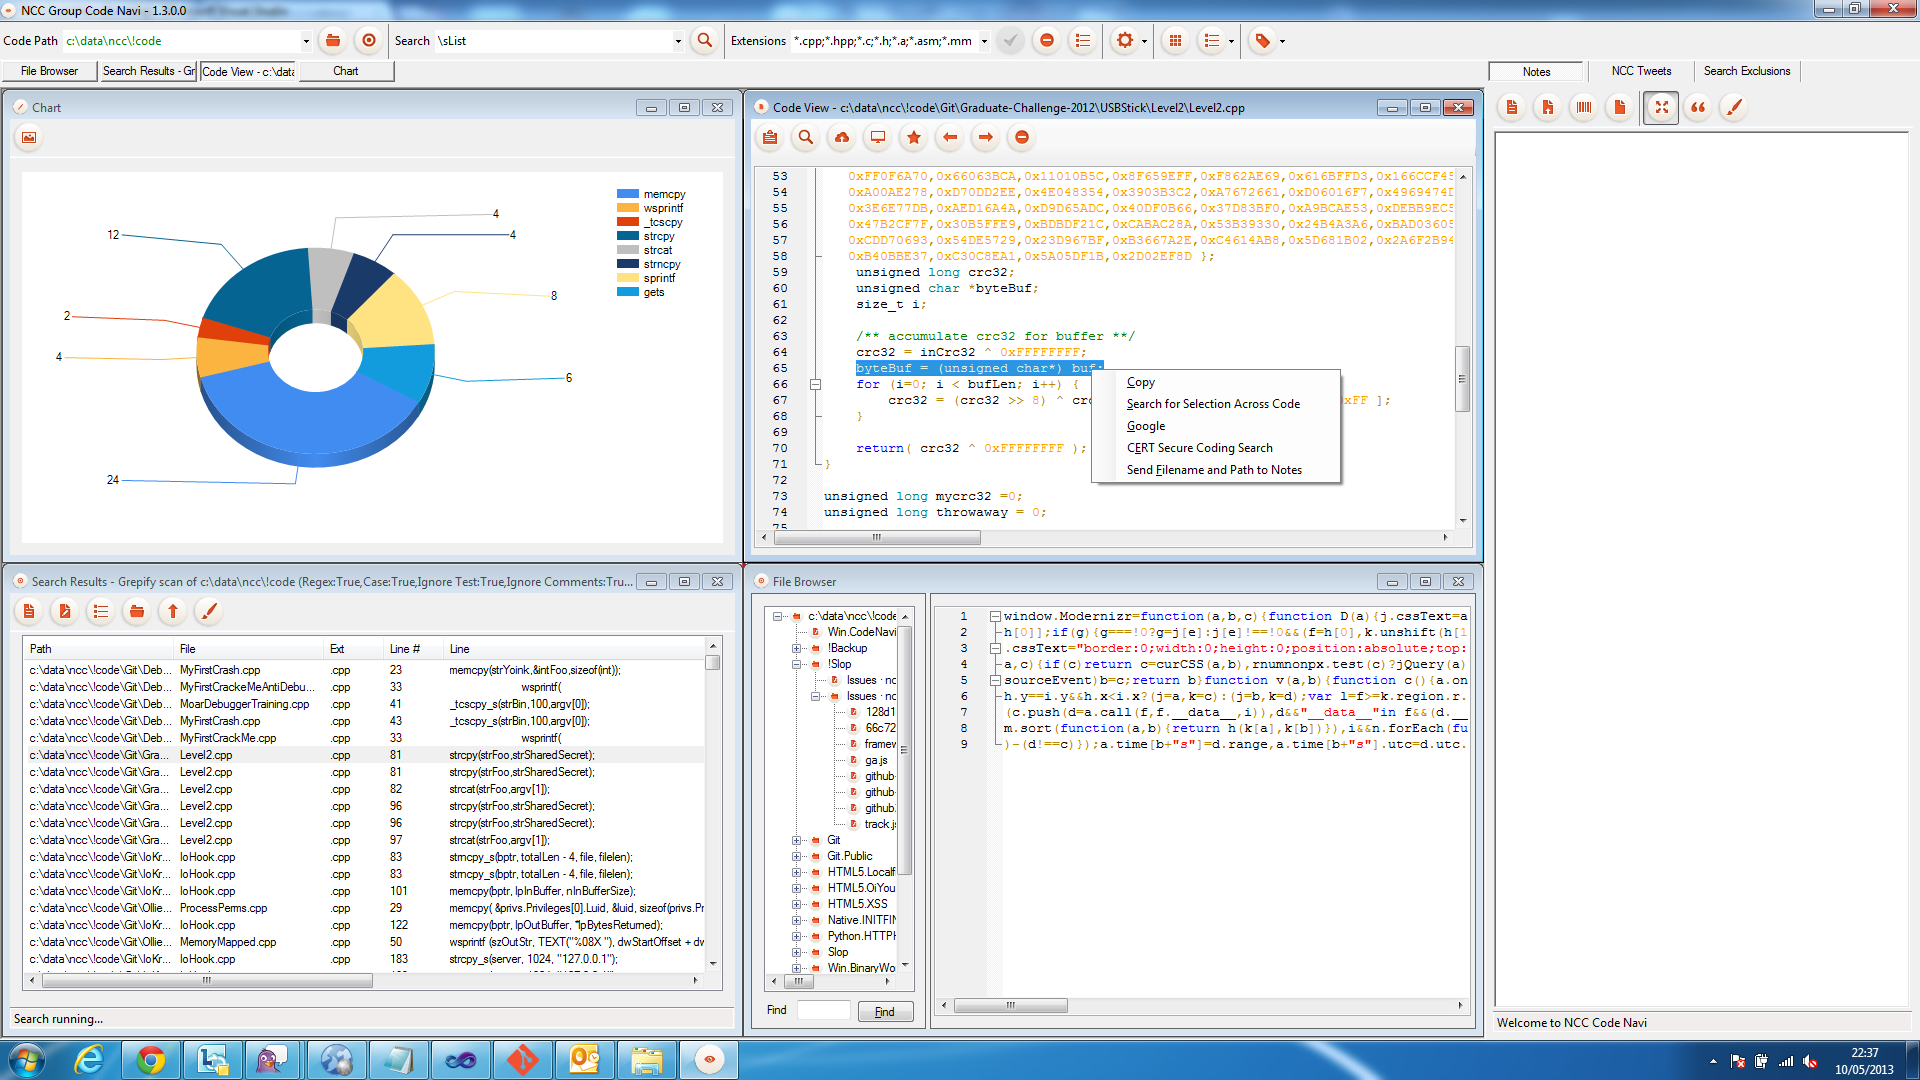 nccgroup/ncccodenavi
NCC Code Navigator