

Sighthound
 corgea/sighthound
Scanner de vulnérabilités statique basé sur Tree-sitter avec correspondance de motifs et analyse de flux de contamination (taint-flow) pour le code…
static-analysisvulnerability-scannersstatic-code-analysis+4
275
corgea/sighthoundScanner de vulnérabilités statique basé sur Tree-sitter avec correspondance de motifs et analyse de flux de contamination (taint-flow) pour le code…
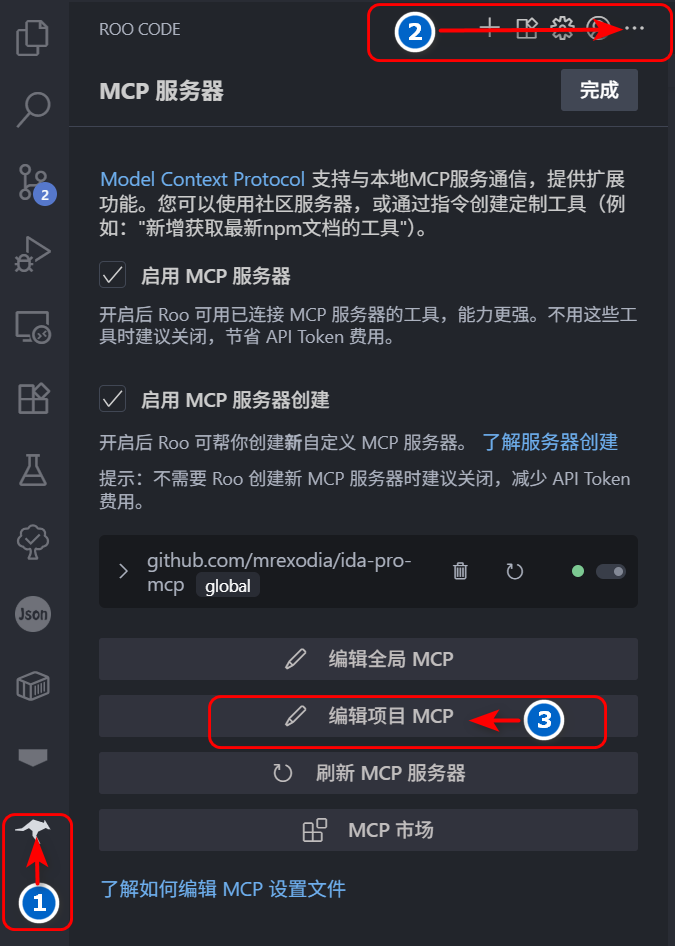 flankerhqd/jebmcp
Plugin serveur MCP pour JEB Pro qui permet la décompilation assistée par IA, l'inspection des méthodes/champs et le renommage automatisé lors de la…
 designsecurity/progpilot
Outil de test de sécurité statique d'applications PHP (SAST) qui effectue une analyse de flux (taint analysis) pour détecter les XSS, les injections…
 robocoder/rips-scanner
RIPS - Un analyseur statique de code source pour les vulnérabilités dans les scripts PHP
 0x999-x/jsluicepp
jsluice++ est une extension Burp Suite conçue pour l'analyse passive et active du trafic JavaScript à l'aide de l'outil CLI jsluice.
 mhaskar/bughound
Outil d'analyse statique de code basé sur Elasticsearch
 owasp/asst
OWASP ASST (Automated Software Security Toolkit) | Un nouveau scanner de sécurité Web open source.
 noveogroup/android-check
Plugin d'analyse statique de code pour projet Android. (Checkstyle, PMD)
 xoreaxeaxeax/schrodingers-toctou
Détecte les chargements mémoire inventés par le compilateur qui transforment du C sécurisé en vulnérabilités TOCTOU. Comprend des audits automatisés…
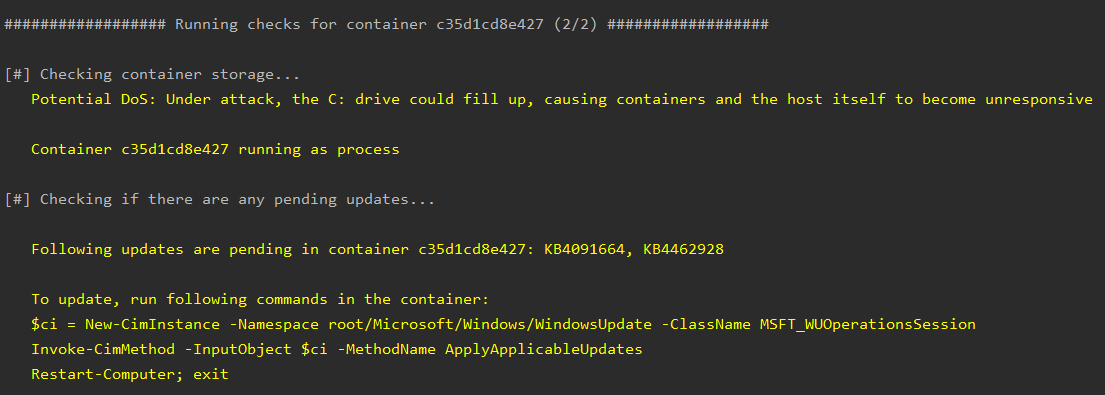 nccgroup/whalescan
Whalescan est un scanner de vulnérabilités pour les conteneurs Windows, qui effectue plusieurs vérifications de référence, ainsi que la recherche de…
 0xdea/haruspex
Assistant de recherche de vulnérabilités qui extrait du pseudo-code du décompilateur IDA Hex-Rays.
 promptfoo/modelaudit
Security scanner for AI/ML model files. Detects malicious code, backdoors, and vulnerabilities before deployment
 s0md3v/hardcodes
trouver les chaînes codées en dur dans le code source
 kira2040k/php_code_analysis
Scanner de code PHP statique qui détecte les injections SQL, XSS, SSRF, LFI, injections de commandes, désérialisation non sécurisée et autres…
 m14r41/scan4secrets
Trouvez des identifiants et des secrets grâce à plus de 170 règles couvrant le code source, les URL Web et les CI/CD, vérifiez-les auprès des API des…
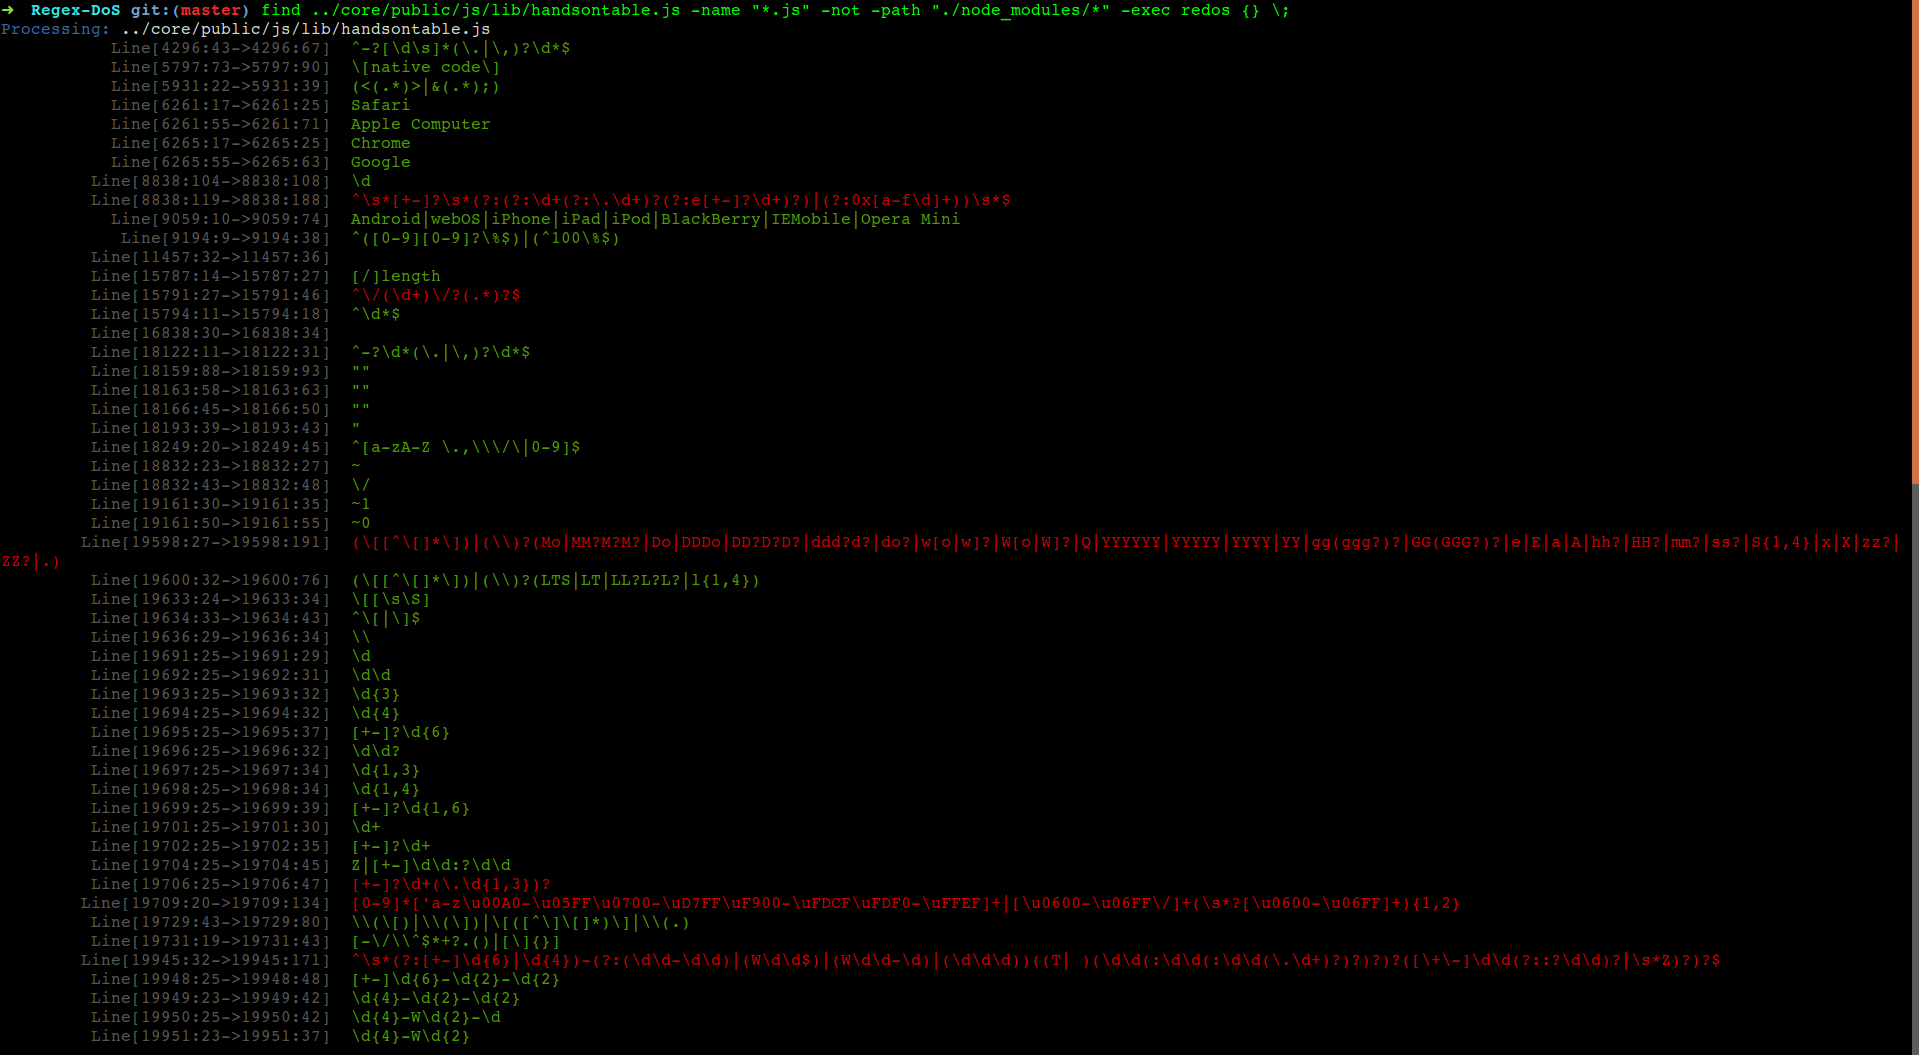 jagracey/regex-dos
:cop: :punch: Scanner de déni de service par expressions régulières (ReDoS)
 slowql/slowql
Analyseur statique SQL de nouvelle génération écrit en Rust. 282+ règles. Zéro faux positifs. Sécurité, performance, fiabilité, coût, conformité,…
 shubhamshubhankar/autosource
Cadre d'analyse statique de code automatisé intégré à SonarQube pour la détection précoce des vulnérabilités dans le code source en scannant les…