

Noctyra
 0p4n1k/noctyra
Framework de transformation et de désobfuscation de code Python basé sur l'AST
static-analysisstatic-code-analysiscode-analysis+3
17
0p4n1k/noctyraFramework de transformation et de désobfuscation de code Python basé sur l'AST
 slowql/slowql
Analyseur statique SQL de nouvelle génération écrit en Rust. 282+ règles. Zéro faux positifs. Sécurité, performance, fiabilité, coût, conformité,…
 pantheon-security/medusa
Scanner de sécurité axé sur l'IA. NOUVEAU dans v2026.7 : détection de compromission de Claude Code — vérifiez les hooks, permissions et compétences…
 martyx00/vulnfanatic-ng
Plugin BianryNinja pour identifier les vulnérabilités dans les binaires décompilés, avec des analyses programmatiques et le support LLM.
 roninforge/roninforge-hono
Plugin Cursor pour Hono v4 (framework web edge TypeScript). 59 régressions LLM avec paires BAD/CORRECT. Épinglé à hono ^4.12.19 (>= 4.9.7 pour…
 whgojp/javaseclab
Laboratoire complet sur les vulnérabilités Java avec code vulnérable et corrigé, scénarios d'attaque, notes d'audit source/sink et recommandations de…
 zegl/kube-score
Analyse des objets Kubernetes avec des recommandations pour améliorer la fiabilité et la sécurité. kube-score prévient activement les temps d'arrêt…
 david-a-wheeler/flawfinder
un outil d'analyse statique pour trouver des vulnérabilités dans le code source C/C++
 bk-security/auth-header-trust-rules
Règles Semgrep qui signalent les motifs de contournement d'authentification par confiance d'en-tête (classe CVE-2025-29927). Compagnon de…
 trailofbits/multiplier
Indexe les artefacts de compilation C/C++ dans une base de données interrogeable de l'ensemble du programme, exposant des API de niveau AST, jetons…
 flankerhqd/jebmcp
Plugin serveur MCP pour JEB Pro qui permet la décompilation assistée par IA, l'inspection des méthodes/champs et le renommage automatisé lors de la…
 zrax/pycdc
Désassembleur et décompilateur de bytecode Python en C++
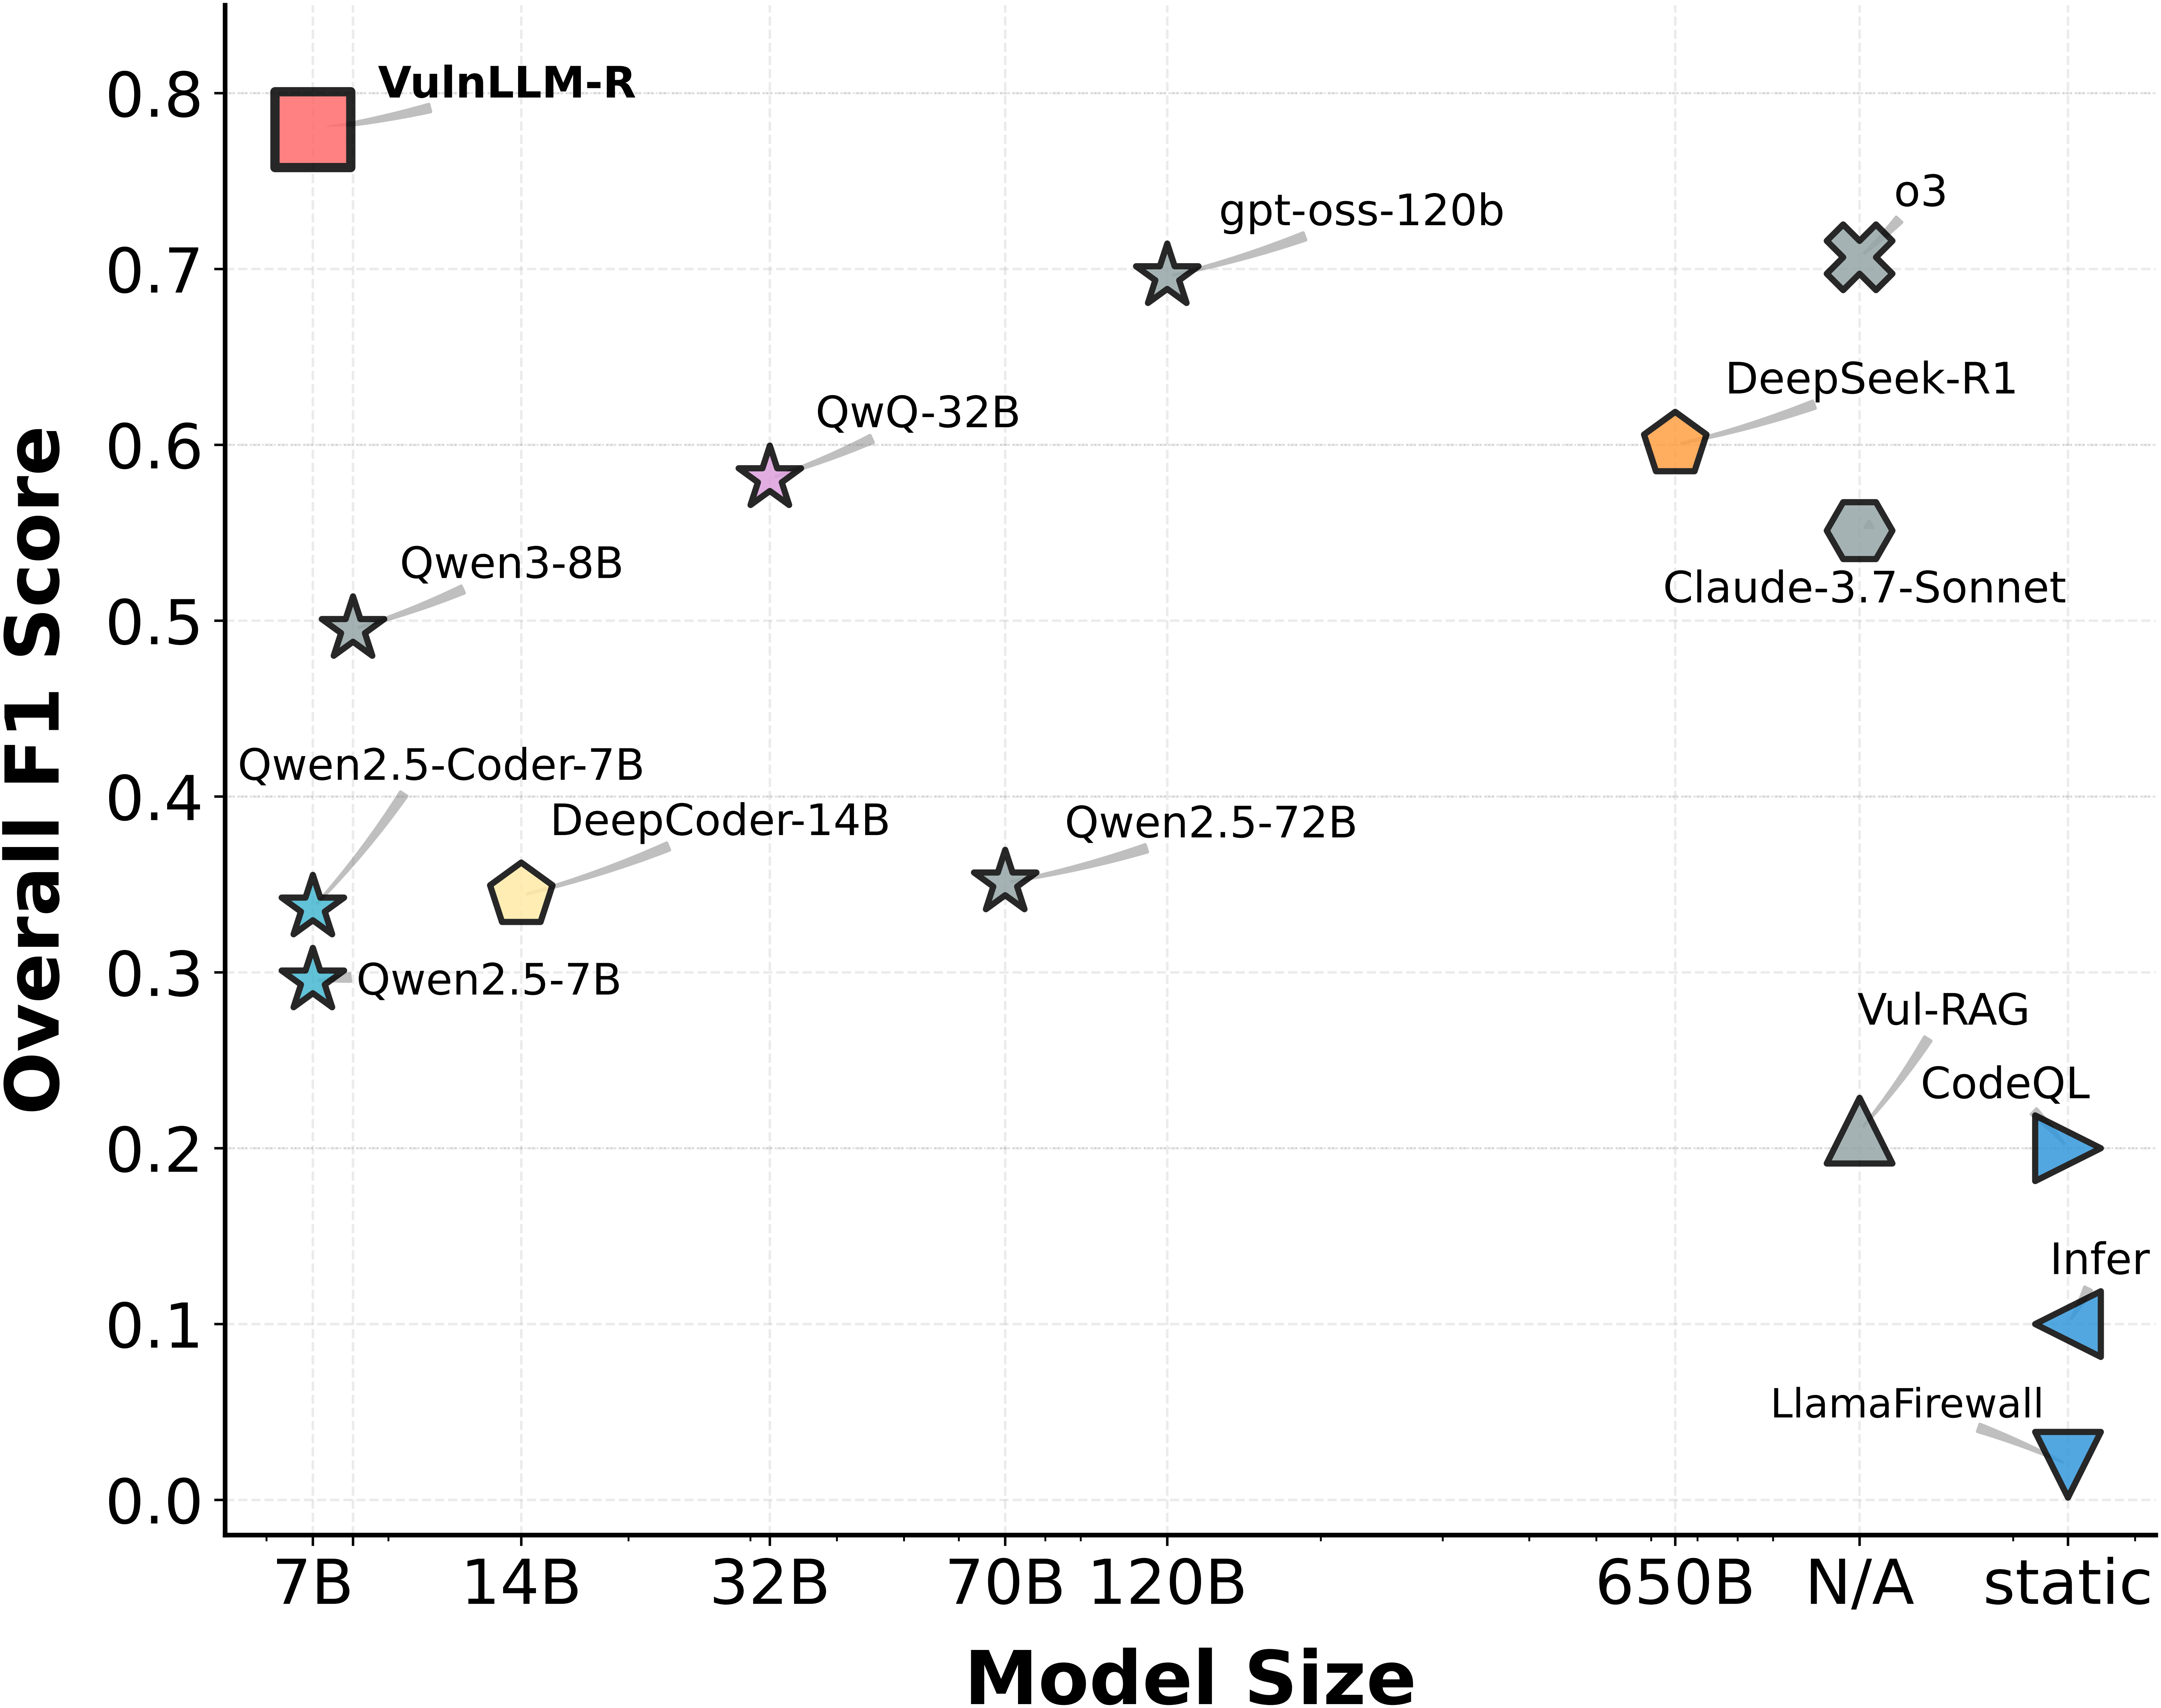 ucsb-mlsec/vulnllm-r
LLM de raisonnement spécialisé pour la détection de vulnérabilités dans le code source en C/C++ et Python, avec construction de jeux de données,…
 sudo-wp/sudowp-hooks-visualizer
Un fork durci sur le plan de la sécurité de "Simply Show Hooks". Remplace l'original compromis (CVE-2024-6297) et corrige des vulnérabilités…
 owasp/secure-coding-practices-quick-reference-guide
Le guide de référence rapide des pratiques de codage sécurisé de l'OWASP
 chris-anley/cq
CQ, un scanner de sécurité de code
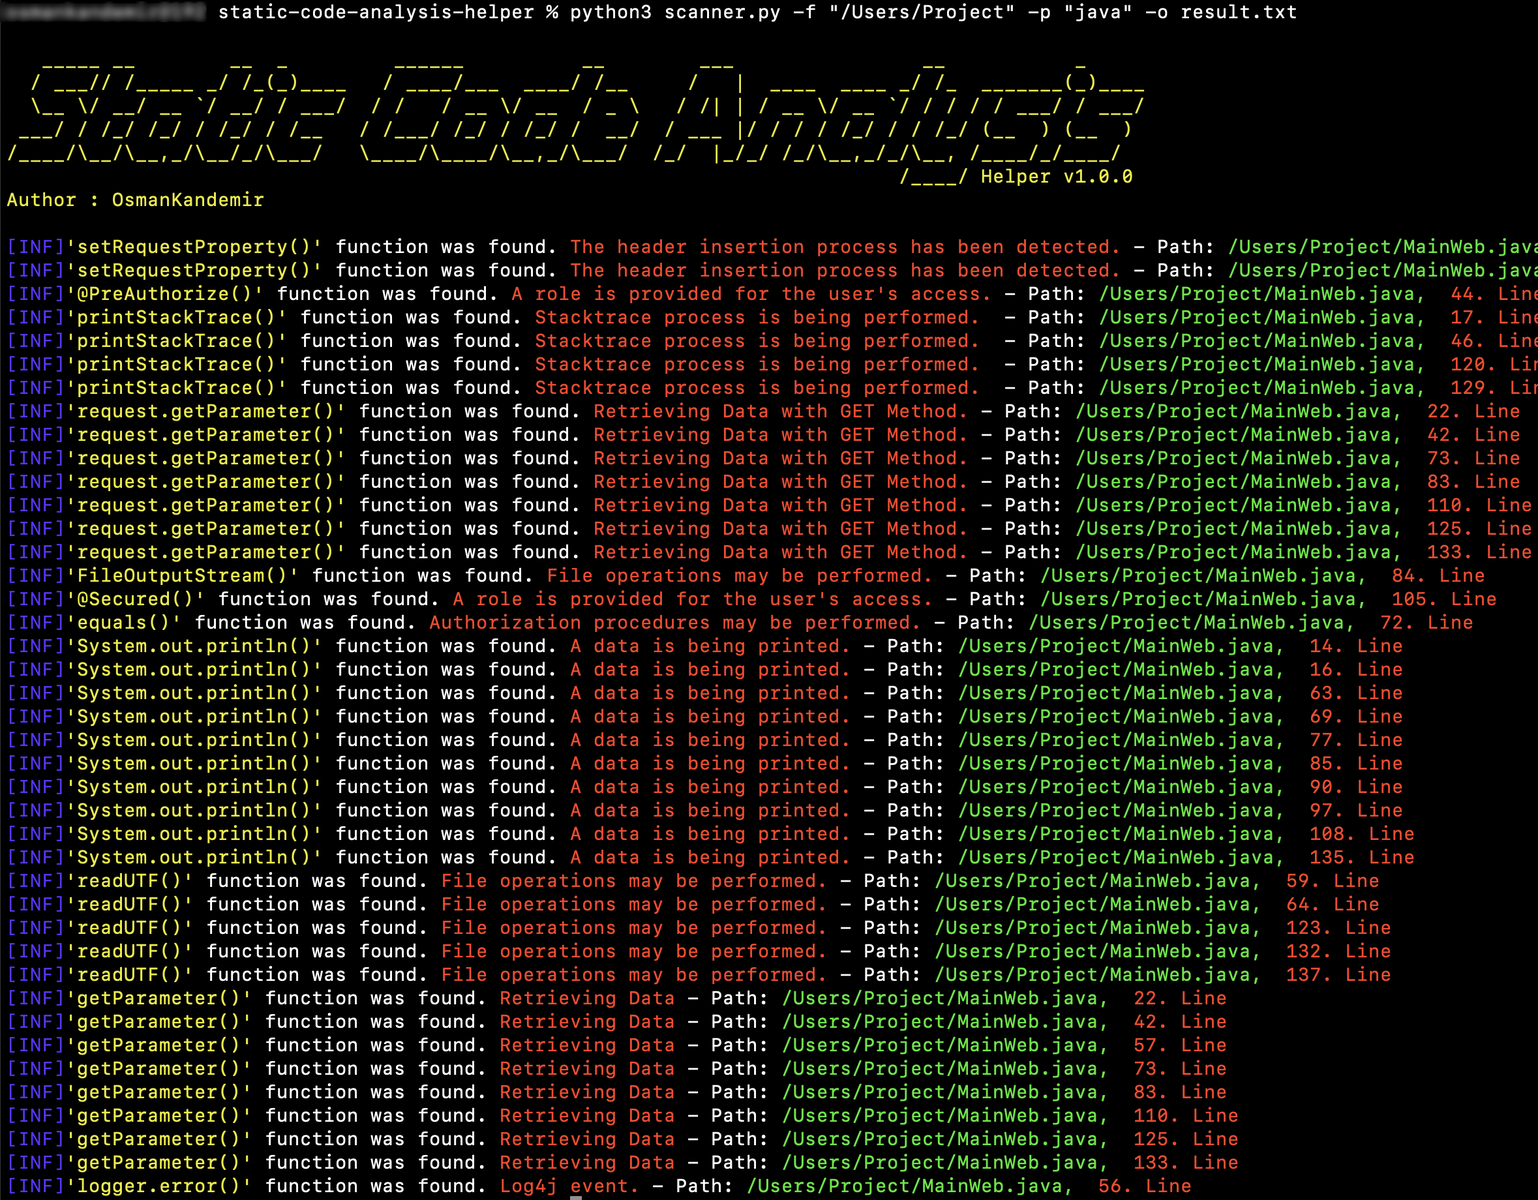 osmankandemir/static-code-analysis-helper
Analyse le code source de projets dans 16 langages pour signaler les fonctions dangereuses liées aux injections SQL (SQLi), aux XSS, aux SSRF, à…
 jaydendancer12/ai-code-review
Outil CLI alimenté par l'IA qui examine le code à la recherche de vulnérabilités de sécurité, de bugs et d'anti-patrons en utilisant des LLM. Prend…