
Sighthound
 corgea/sighthound
Scanner de vulnérabilités statique basé sur Tree-sitter avec correspondance de motifs et analyse de flux de contamination (taint-flow) pour le code…
static-analysisvulnerability-scannersstatic-code-analysis+4
275
corgea/sighthoundScanner de vulnérabilités statique basé sur Tree-sitter avec correspondance de motifs et analyse de flux de contamination (taint-flow) pour le code…
 bearer/bearer
Outil de scan de sécurité de code (SAST) pour découvrir, filtrer et prioriser les risques de sécurité et de vie privée.
 microsoft/applicationinspector
Un analyseur de code source conçu pour mettre en évidence des fonctionnalités intéressantes et d'autres caractéristiques afin de répondre rapidement…
 owasp/trisuella-aidlca-framework
Policy-governed LLMSecOps framework providing AST-based SAST, secret scanning, supply-chain and multi-cloud CSPM checks, AI-BoM generation, and CI/CD…
 openbreach/canop
CLI d'analyse statique qui scanne le code généré par IA à la recherche de vulnérabilités telles que l'injection SQL, la réflexion non sécurisée et…
 arian-gogani/enforcement-coverage
Détecte les routes API dont l'autorisation est plus faible que celle de leurs homologues. A récupéré la CVE-2026-45316 à partir du code source.…
 anna-kravets/codeql-buffer-overflow-variant
Variante synthétique de débordement de tampon de pile CWE-120 de CVE-2020-8597 (pppd EAP) comme cible d'analyse statique CodeQL
 luiscastellanos-dev/cobol-shield
Boîte à outils de durcissement de la sécurité pour les systèmes COBOL hérités — détection d'Unicode invisible, analyse des limites de format,…
 rakib-nyc/nullorigin
Boîte à outils de robustesse des filigranes IA à usage exclusivement de recherche : un proxy inverse local supprime C2PA/EXIF/XMP, Unicode, la…
 lirantal/awesome-nodejs-security
Répertoire organisé d'outils de sécurité Node.js, d'analyseurs statiques, de scanners de vulnérabilités et de ressources pédagogiques couvrant…
 xoreaxeaxeax/schrodingers-toctou
Détecte les chargements mémoire inventés par le compilateur qui transforment du C sécurisé en vulnérabilités TOCTOU. Comprend des audits automatisés…
 0xdea/ghidra-scripts
Scripts Ghidra sélectionnés pour automatiser la rétro-ingénierie et l'analyse des vulnérabilités : localiser les fonctions non sécurisées, extraire…
 offensive360/mcp-server
Serveur MCP qui exécute des analyses SAST sur des bases de code locales et renvoie les résultats avec leur sévérité et leurs correctifs, permettant…
 offensive360/sast-scan-action
GitHub Action for Offensive360 SAST scans and SARIF results. See the open-source program for eligibility and setup.
 elttam/semgrep-rules
Règles de sécurité d'analyse statique pour la détection de vulnérabilités et la revue de code axée sur l'audit dans Java, Go, Python, C#, Kotlin,…
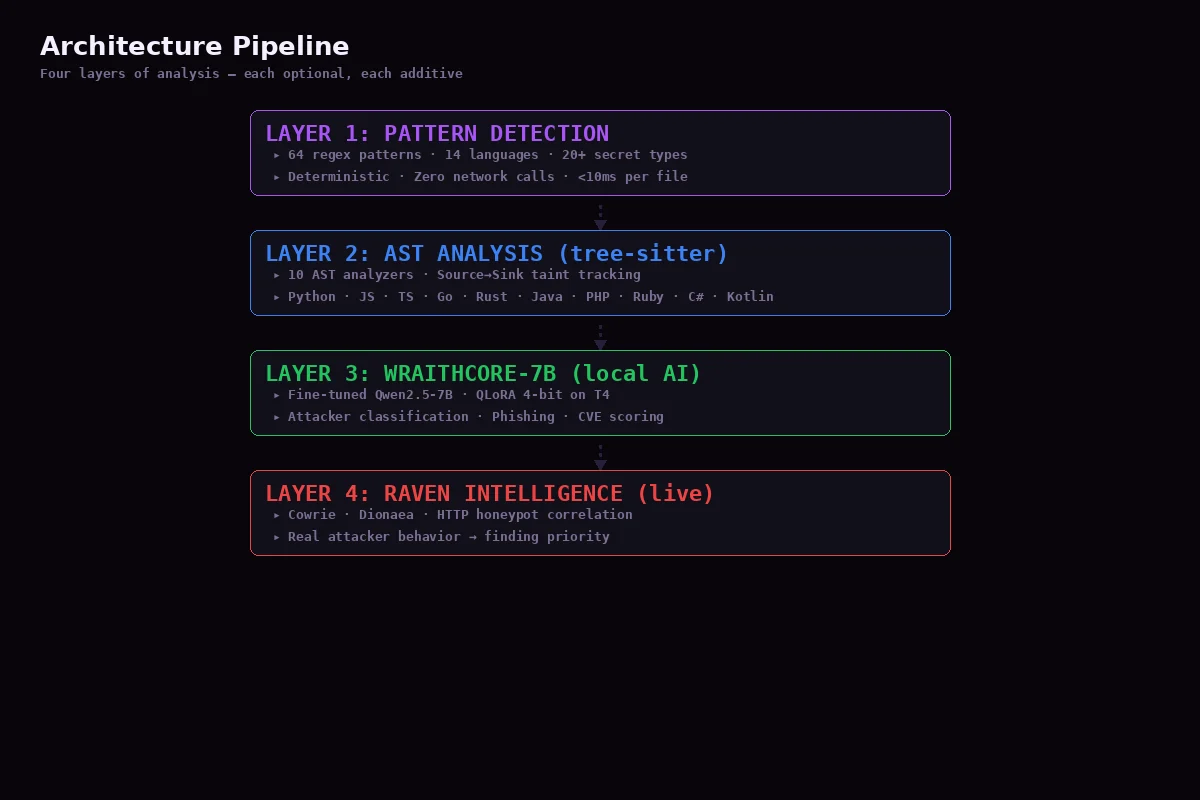 niffyhunt/codeguard-copilot
Co-pilote de sécurité propulsé par l'IA qui détecte les vulnérabilités au fur et à mesure que vous codez. Analyse de sécurité en temps réel,…
 0p4n1k/noctyra
Framework de transformation et de désobfuscation de code Python basé sur l'AST
 slowql/slowql
Analyseur statique SQL de nouvelle génération écrit en Rust. 282+ règles. Zéro faux positifs. Sécurité, performance, fiabilité, coût, conformité,…