
codex-security
 openai/codex-security
OpenAI's Codex Security CLI and TypeScript SDK for finding, validating, and fixing security vulnerabilities. npm:…
vulnerability-scannersstatic-code-analysisdevsecops
9.6kil y a 10h 12m
openai/codex-securityOpenAI's Codex Security CLI and TypeScript SDK for finding, validating, and fixing security vulnerabilities. npm:…
 phpstan/phpstan
Outil d'analyse statique PHP - découvrez les bugs dans votre code sans l'exécuter !
 promptfoo/modelaudit
Security scanner for AI/ML model files. Detects malicious code, backdoors, and vulnerabilities before deployment
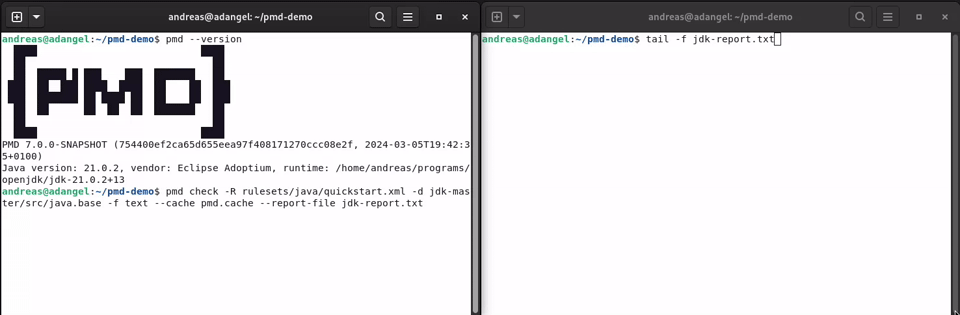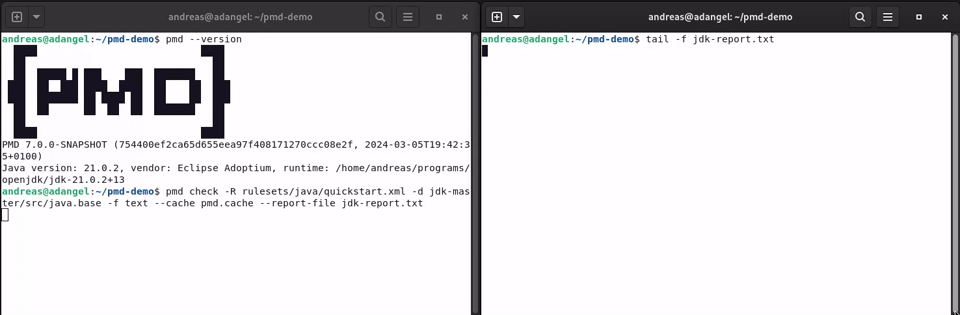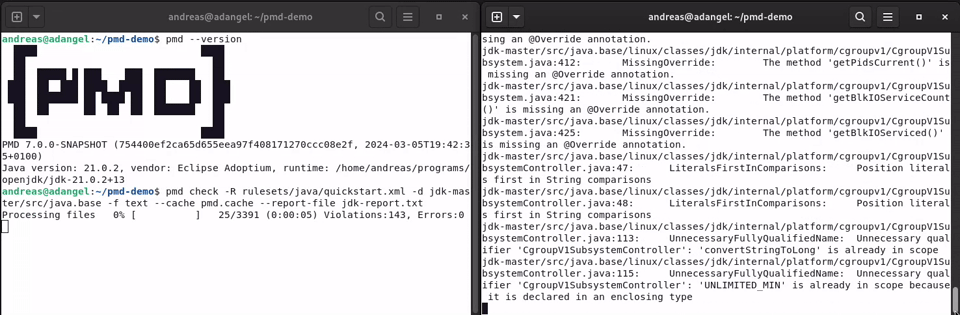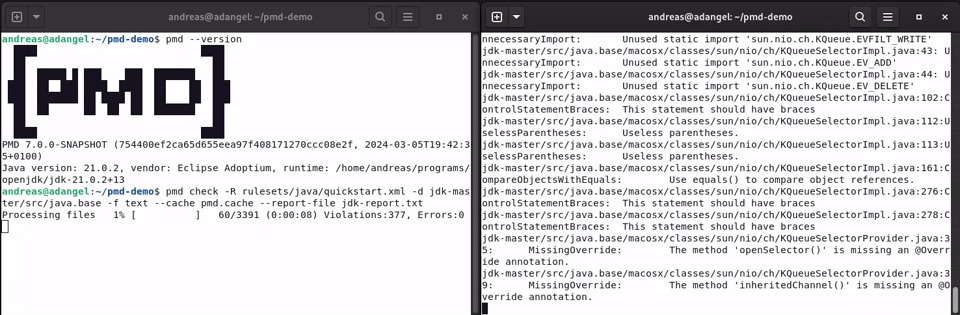 pmd/pmd
Un analyseur de code statique multilingue extensible.
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 github/codeql
CodeQL : les bibliothèques et requêtes qui alimentent les chercheurs en sécurité du monde entier, ainsi que l'analyse de code dans GitHub Advanced…
 0xdea/haruspex
Vulnerability research assistant that extracts pseudocode from the IDA Hex-Rays decompiler.
 sonarsource/sonarqube
Plateforme de qualité de code et d'analyse statique avec des quality gates, une analyse multi-langages et des règles orientées sécurité pour détecter…
 facebook/infer
Un analyseur statique pour Java, C, C++ et Objective-C
 aquasecurity/trivy
Trouvez des vulnérabilités, des erreurs de configuration, des secrets, des SBOM dans les conteneurs, Kubernetes, les dépôts de code, les clouds et…
 analysis-tools-dev/static-analysis
Répertoire organisé d'outils d'analyse statique (SAST) et de linters pour langages de programmation, configurations, outils de build et CI, axé sur…
 makenowjust-labs/recheck
Outil d'analyse statique pour détecter les vulnérabilités ReDoS (Regular Expression Denial of Service) dans les bases de code JavaScript et Scala,…
 opengrep/opengrep
🔎 Static code analysis engine to find security issues in code.
 dmdhrumilmistry/security-harness
Harnais d'analyse statique de sécurité applicative multi-agents pour les agents de codage IA : cartographie les bases de code, traque les classes de…
 bridgecrewio/checkov
Outil d'analyse statique pour l'infrastructure en tant que code qui détecte les mauvaises configurations cloud, les vulnérabilités et les secrets…
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…

 daveyd347/self-hosted-ctf-platform
CTF auto-hébergé : challenges web originaux + tableau de scores, déployés avec Docker Compose via GitLab CI et un agent GitOps. Les flags sont…