

Noctyra
 0p4n1k/noctyra
Framework de transformation et de désobfuscation de code Python basé sur l'AST
static-analysisstatic-code-analysiscode-analysis+3
17
0p4n1k/noctyraFramework de transformation et de désobfuscation de code Python basé sur l'AST
 kadenzipfel/smart-contract-vulnerabilities
Une collection de vulnérabilités de contrats intelligents accompagnée de méthodes de prévention
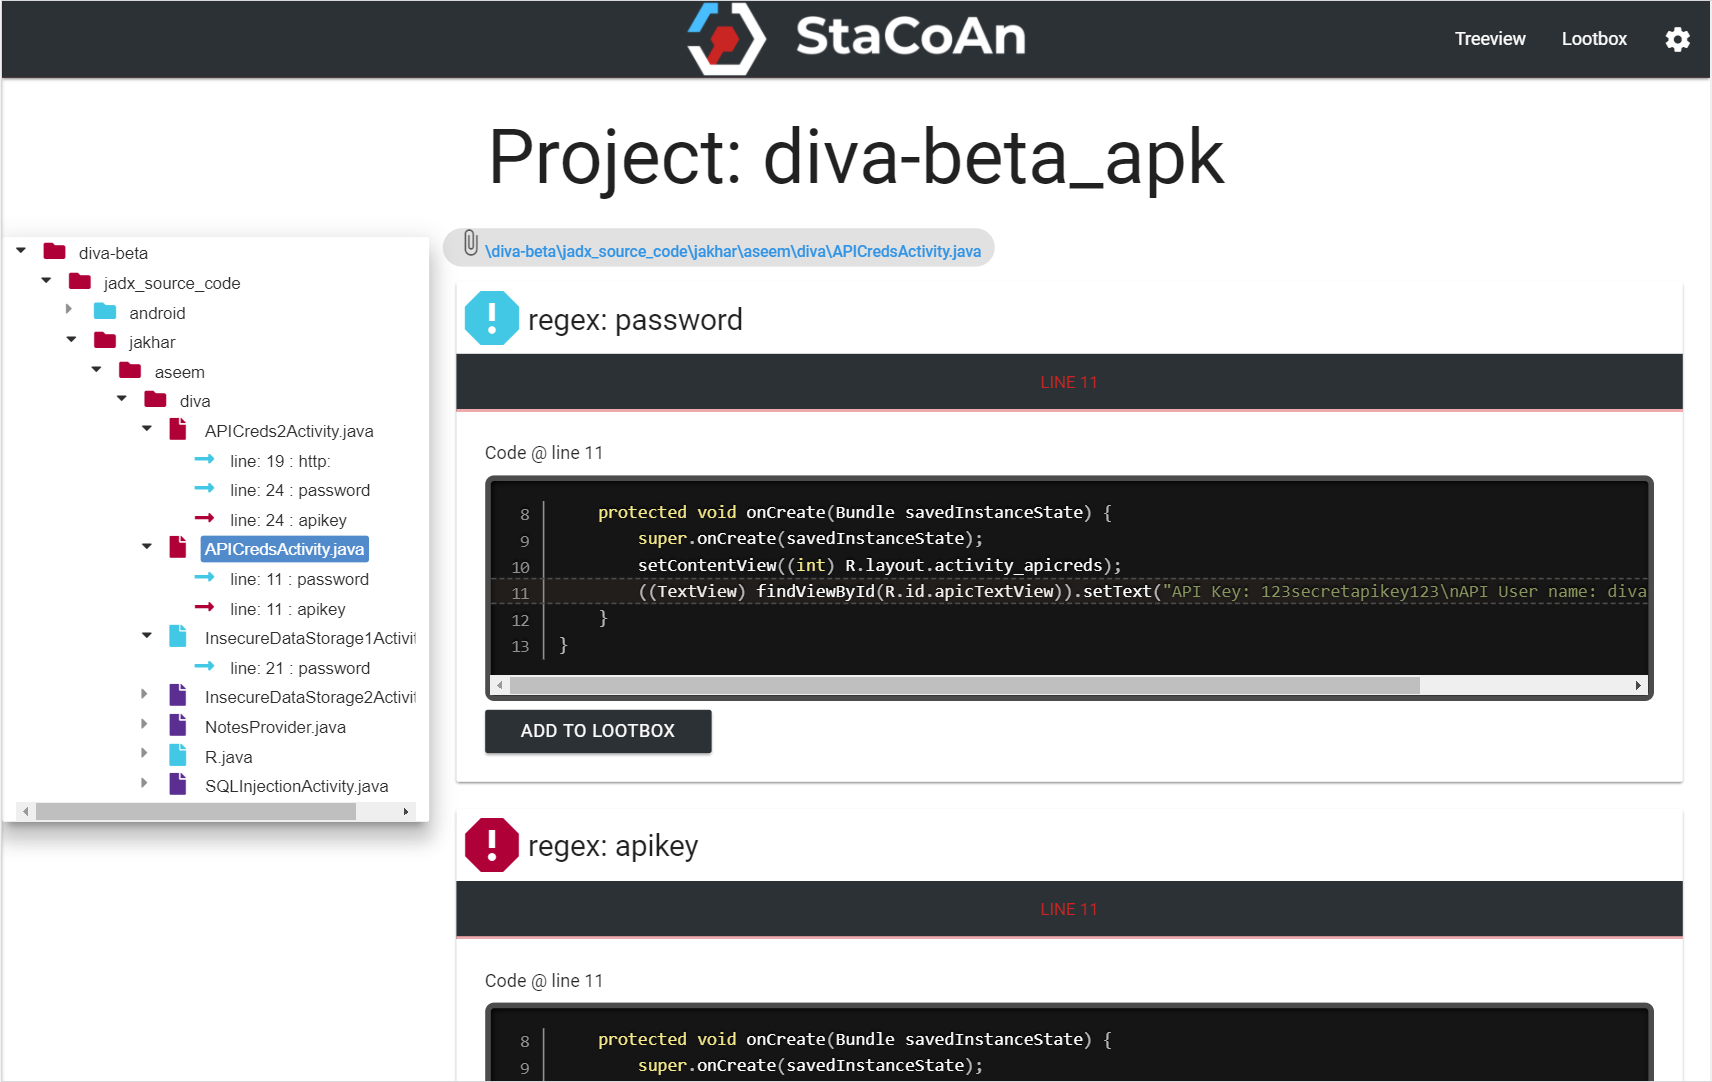 vincentcox/stacoan
StaCoAn est un outil multiplateforme qui aide les développeurs, les chasseurs de bogues et les hackers éthiques à effectuer une analyse statique de…
 owasp/asst
OWASP ASST (Automated Software Security Toolkit) | Un nouveau scanner de sécurité Web open source.
 synacktiv/appledb_rs
Base de données organisée d'artefacts internes d'Apple (entitlements, frameworks, versions d'appareils) avec API, CLI et WebUI pour la recherche en…
 epicosy/obridge
Générateur de code source Java qui crée des classes d'appel pour les procédures de packages PL/SQL Oracle, prenant en charge divers types de…
 feeicn/cobra
Source Code Security Audit (Audit de sécurité du code source)
 zegl/kube-score
Analyse des objets Kubernetes avec des recommandations pour améliorer la fiabilité et la sécurité. kube-score prévient activement les temps d'arrêt…
 nccgroup/whalescan
Whalescan est un scanner de vulnérabilités pour les conteneurs Windows, qui effectue plusieurs vérifications de référence, ainsi que la recherche de…
 nightwatchcybersecurity/airflowscan
Liste de contrôle et outils pour renforcer la sécurité d'Apache Airflow
 iqtlabs/auraborealisapp
Savez-vous ce que contiennent vos paquets Python ? Un outil pour visualiser les données d'audit de sécurité du registre des paquets Python.
 mbennett-labs/crypto-scanner
Outil CLI pour analyser les codebases à la recherche de cryptographie vulnérable aux attaques quantiques.
 sudo-wp/sudowp-hooks-visualizer
Un fork durci sur le plan de la sécurité de "Simply Show Hooks". Remplace l'original compromis (CVE-2024-6297) et corrige des vulnérabilités…
 trailofbits/multiplier
Indexe les artefacts de compilation C/C++ dans une base de données interrogeable de l'ensemble du programme, exposant des API de niveau AST, jetons…
 mhaskar/bughound
Outil d'analyse statique de code basé sur Elasticsearch
 chris-anley/cq
CQ, un scanner de sécurité de code
 advanced-threat-research/creosote
Creosote est notre solution pour rechercher la vulnérabilité tarfile décrite par CVE-2007-4559.

 sonarsource/sonarcloud-scan
Un Bitbucket Pipe pour déclencher l'analyse SonarCloud