external_libexif_AOSP10_r33_CVE-2020-0198

Bibliothèque C pour analyser, modifier et enregistrer les métadonnées EXIF, avec un accent sur la résolution de CVE-2020-0198 dans AOSP10.

Bibliothèque C pour analyser, modifier et enregistrer les métadonnées EXIF, avec un accent sur la résolution de CVE-2020-0198 dans AOSP10.

Bibliothèque d'API de sécurité d'entreprise fournissant des contrôles de sécurité pour les applications web Java, incluant l'authentification, le…

**HashEye** est un puissant outil CLI Python pour détecter et analyser instantanément les types de hachage. Il fournit des informations détaillées…

Outil d'analyse de composition logicielle qui détecte les vulnérabilités publiquement divulguées dans les dépendances de projet en utilisant la…

Bibliothèque OWASP Enterprise Security API fournissant des contrôles de sécurité pour les applications web Java, incluant l'authentification, le…

Vérifie les projets à la recherche de paquets compromis, de fichiers suspects et d'instructions d'importation.

Système de détection et d'obfuscation de code malveillant basé sur l'IA, avec des microservices pour la détection, le packing et la confusion de…

Une GitHub Action pour repérer les caractères de contrôle Unicode à l'aide de l'outil de diagnostic Red Hat…

Dépôt de code source pour Expat 2.1.0, une bibliothèque d'analyse XML orientée flux, avec un accent sur l'analyse et le traitement de CVE-2022-43680.

Bibliothèque de sécurité Java fournissant des encodeurs contextuels et des assainisseurs pour corriger automatiquement les vulnérabilités telles que…

Bibliothèque C pour analyser, modifier et enregistrer les données EXIF, corrigée pour CVE-2020-0181 afin de prévenir un dépassement de tampon sur le…

PowerShellProfiler

Bibliothèque Java fournissant des services d'échappement et de filtrage XSS (XSSAPI, XSSFilter) pour assainir le contenu soumis par les utilisateurs…

Test pour valider la CVE-2025-7338 https://semgrep.dev/orgs/-/advisories?f=CAAQGRoTCg1jdmUtMjAyNS03MzM4GgAiAA%3D%3D

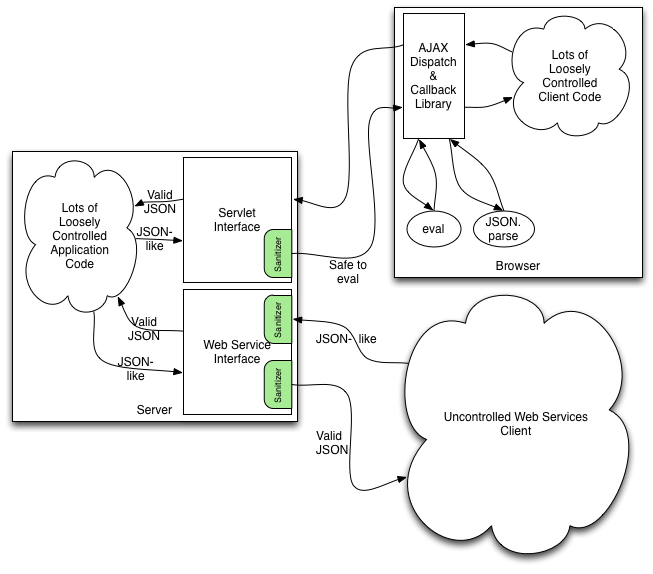
Bibliothèque Java qui convertit un contenu de type JSON malformé en JSON conforme aux normes et sûr, empêchant l'injection de code et garantissant…

XWiki Commons CVE-2023-31126 v14.10.3 pour analyse Coverity

Un correctif pour le bug batchOverflow https://medium.com/@peckshield/alert-new-batchoverflow-bug-in-multiple-erc20-smart-contracts-cve-2018-10299-511…

Version corrigée de la bibliothèque d'analyseur XML Expat traitant plusieurs CVE (CVE-2022-22822 à CVE-2022-22827) pour AOSP 10 r33, fournissant une…