

angr
 angr/angr
Une plateforme d'analyse binaire puissante et conviviale !
embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+12
9.0k
angr/angrUne plateforme d'analyse binaire puissante et conviviale !
 vercel-labs/deepsec
Scanner de vulnérabilités basé sur des agents pour les bases de code à grande échelle. Utilise des LLM pour trouver des problèmes de sécurité…
 zrax/pycdc
Désassembleur et décompilateur de bytecode Python en C++
 nanashili/rea-rust
Portage Rust de REA, un outil de rétro-ingénierie purement local avec des workflows CLI/MCP et un worker Ghidra natif
 trustedsec/lazzzy_dump
Extrait et déchiffre statiquement le shellcode obfusqué par AES-CBC/XOR à partir de binaires PE encapsulés par laZzzy via la correspondance de…
 trailofbits/skills
Compétences de Trail of Bits Claude Code pour la recherche en sécurité, la détection de vulnérabilités et les workflows d'audit
 jetp1ane/callisto
Outil automatisé d'analyse de vulnérabilités binaires qui décompile des exécutables via Ghidra, analyse du pseudo-code C avec Semgrep, et valide les…
 ernw/androtickler
Kit de test d'intrusion et d'audit pour applications Android.
 a-yatta/amdh
Durcissement des appareils mobiles Android
 vahpem/rust-deobf
Récupérez ce que l'obfuscation dissimule dans les binaires Rust (chaînes, crates, fonctions de bibliothèque, flux de contrôle aplati) via analyse…
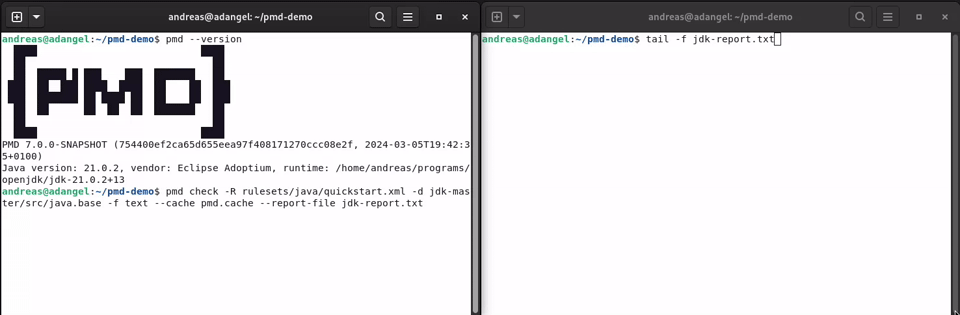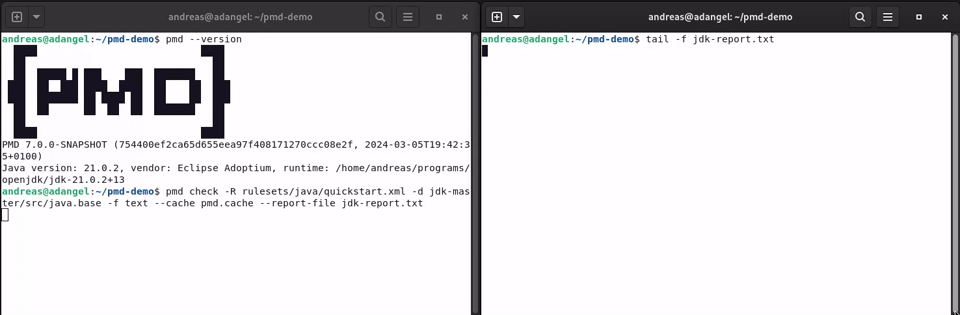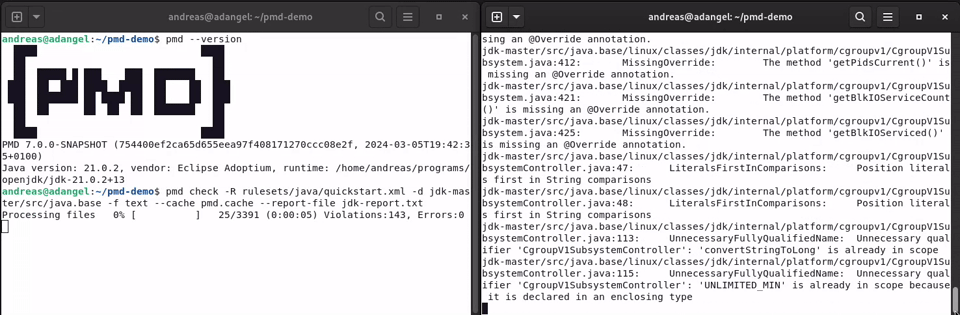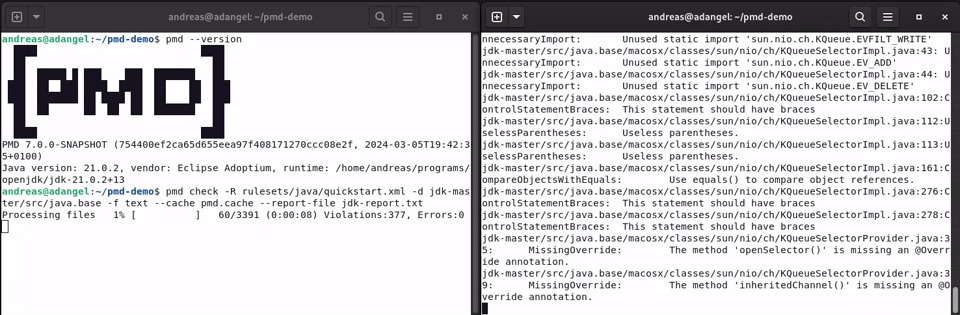 pmd/pmd
Un analyseur de code statique multilingue extensible.
 malwarecantfly/vba2graph
Vba2Graph - Génère des graphes d'appels à partir de code VBA, pour faciliter l'analyse de documents malveillants.
 karib0u/kernagent
Agent IA sans tête pour le rétro-ingénierie déterministe.
 mandiant/goresym
Analyse les binaires Go pour récupérer les symboles, les métadonnées de fonctions, les types, les chemins de fichiers et les chaînes intégrées, y…
 gach0ng/agentstalker
Framework d'audit de sécurité de bout en bout pour les agents LLM : modélisation statique AST et de teinte, synthèse d'attaques, rejeu en sandbox…
 ev-flow/quark-engine
Moteur de notation de malwares Android basé sur des règles qui analyse les APK à l’aide d’analyses statique et dynamique pour détecter les…
 blst-security/cherrybomb
Outil CLI qui audite les spécifications OpenAPI, les valide par rapport aux bonnes pratiques et exécute des tests de sécurité automatisés pour…
 mucoze/umay
Plateforme d'analyse de similarité de malwares IoT