

BlobRunner
 oalabs/blobrunner
Déboguez rapidement le shellcode extrait lors de l'analyse de malwares
reverse-engineeringshellcodedebuggers+1
oalabs/blobrunnerDéboguez rapidement le shellcode extrait lors de l'analyse de malwares
 b4rtik/redpeanut
RedPeanut est un petit RAT développé en .Net Core 2 et son agent en .Net 3.5 / 4.0.
 davidbuchanan314/monomorph
MD5-Monomorphic Shellcode Packer - toutes les charges utiles ont le même hachage MD5
 yzddmr6/java-shellcode-loader
# Chargeur de Shellcode basé sur Java
 abedalqaderswedan1/aswcrypter
Un script Bash et Python pour générer des payloads qui contournent tous les antivirus jusqu'à présent [FUD]
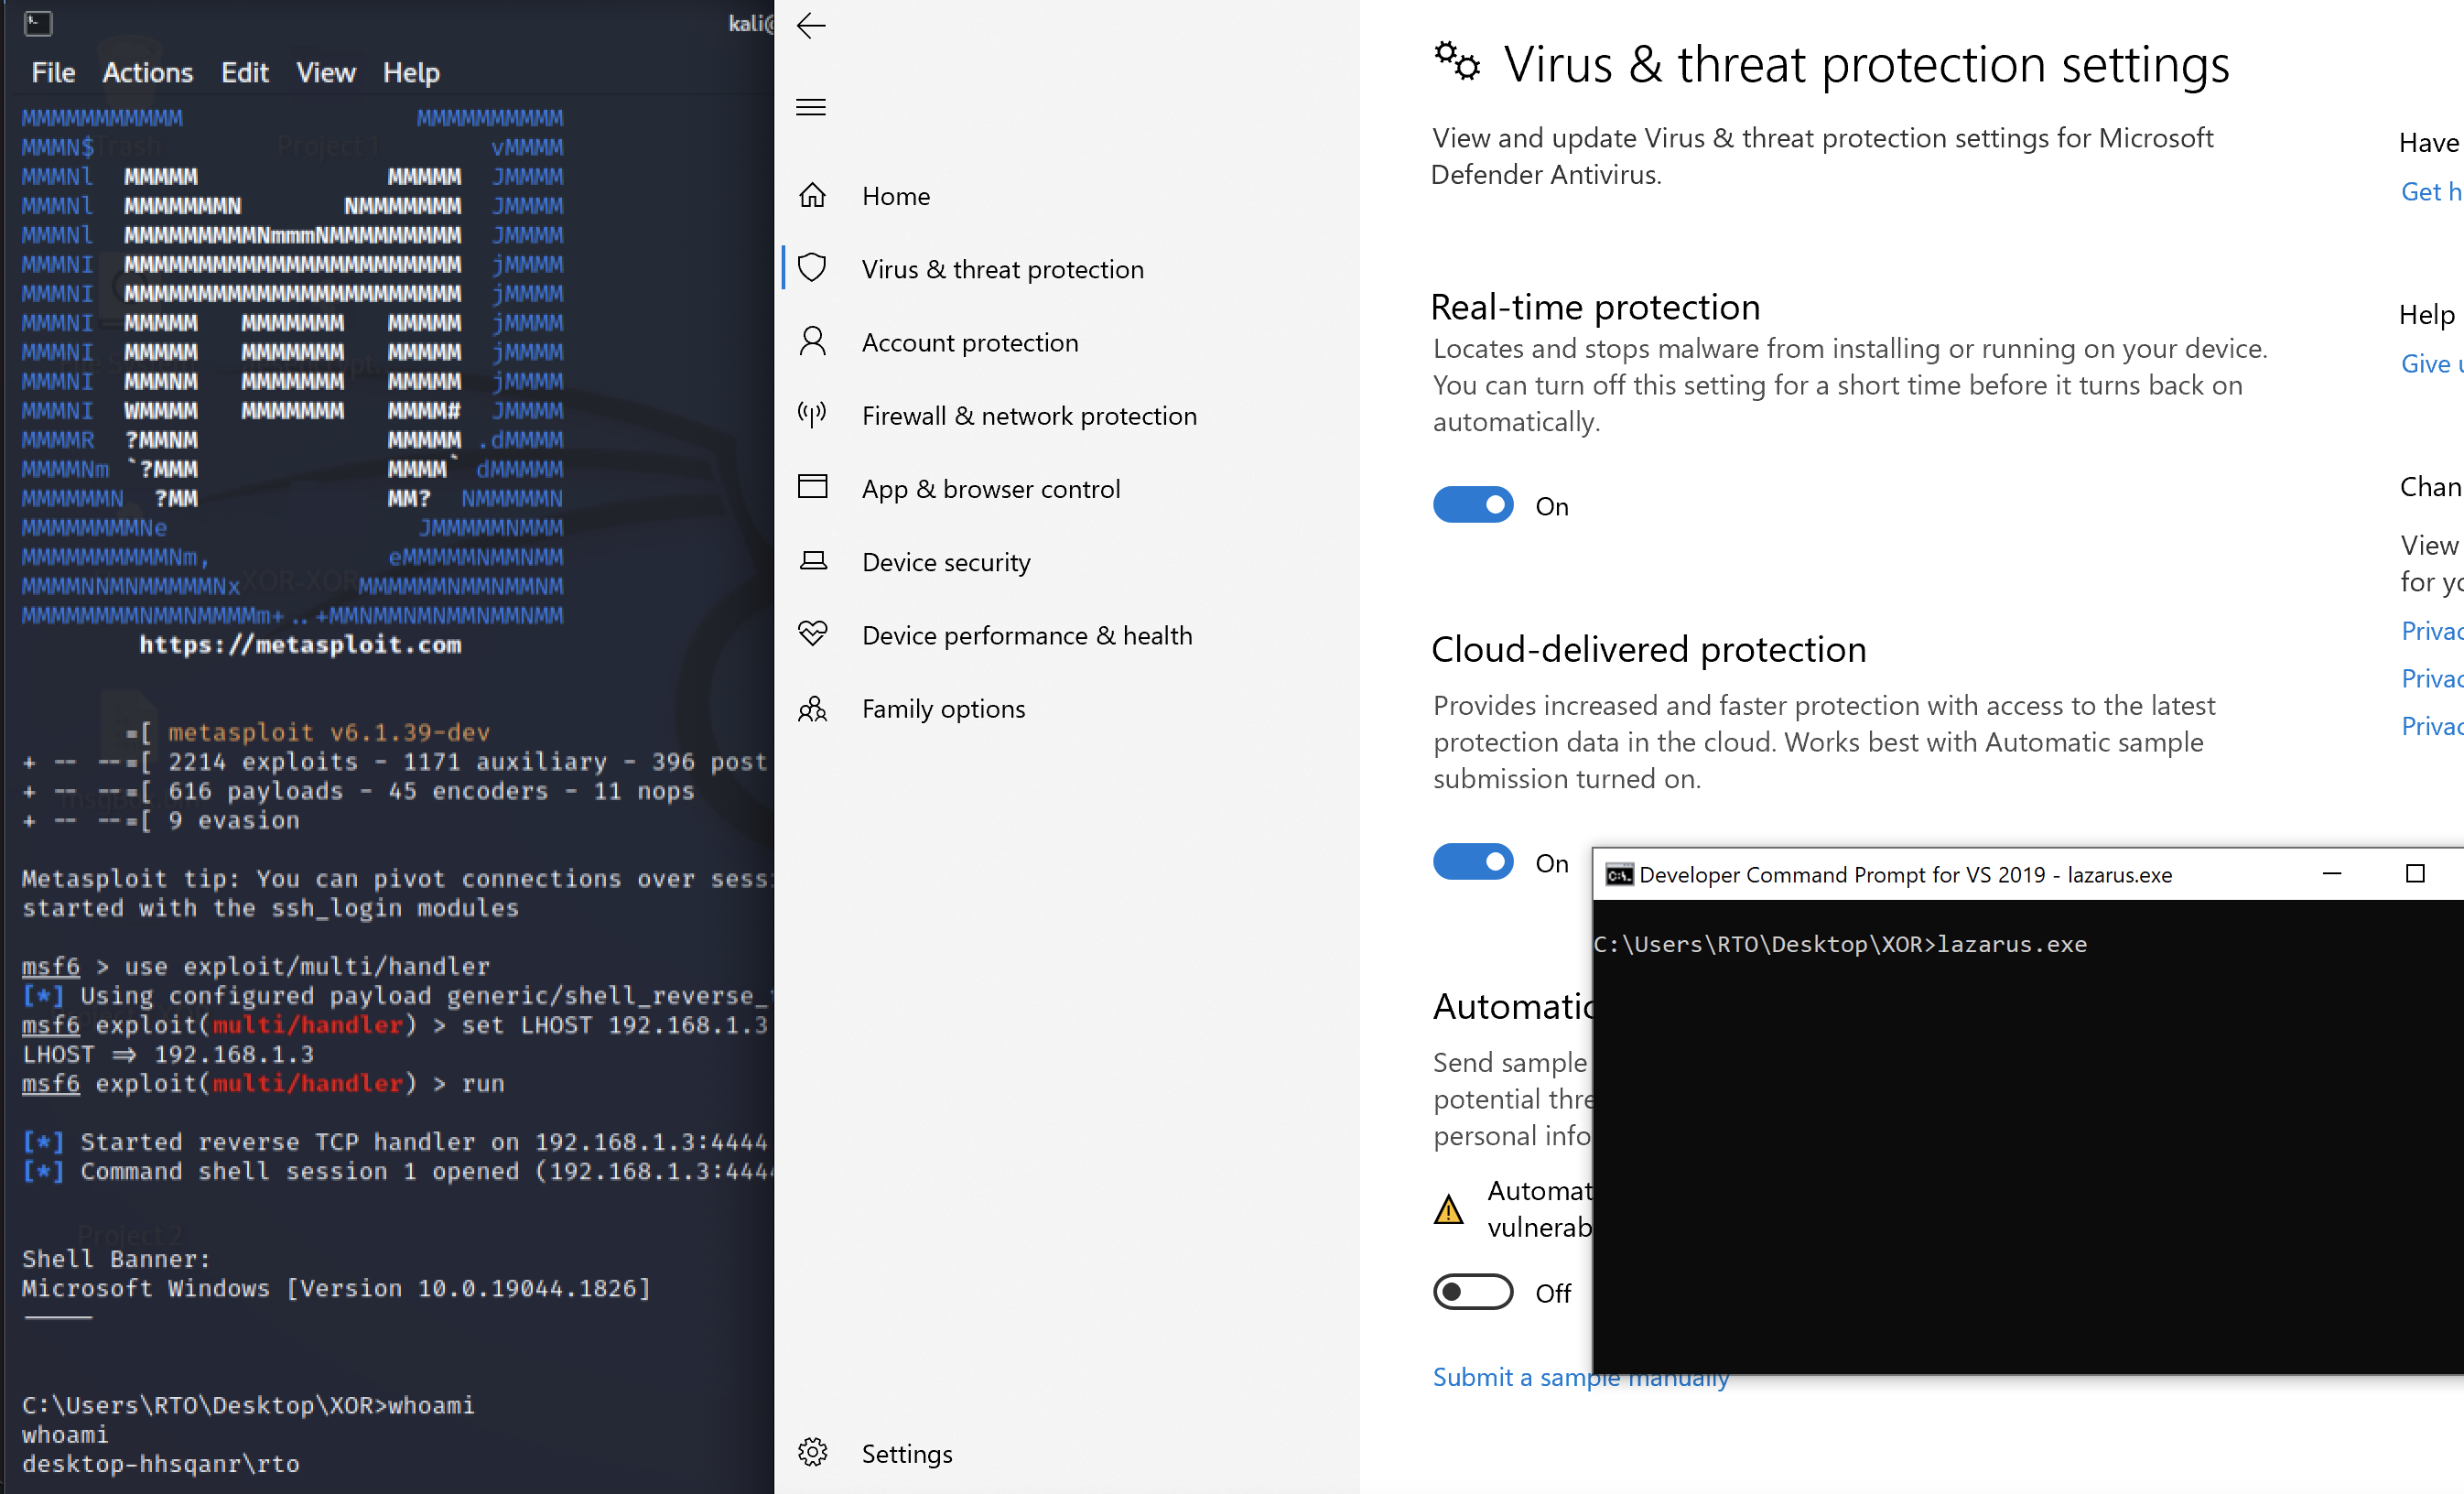 bl4ckm1rror/fud-uuid-shellcode
Technique d'injection de shellcode en C++ utilisant le chiffrement XOR et la conversion de chaîne UUID pour contourner Windows Defender, avec…
 jjyg/metasm
Ceci est le dépôt principal de metasm, un assembleur / désassembleur / compilateur gratuit écrit en ruby
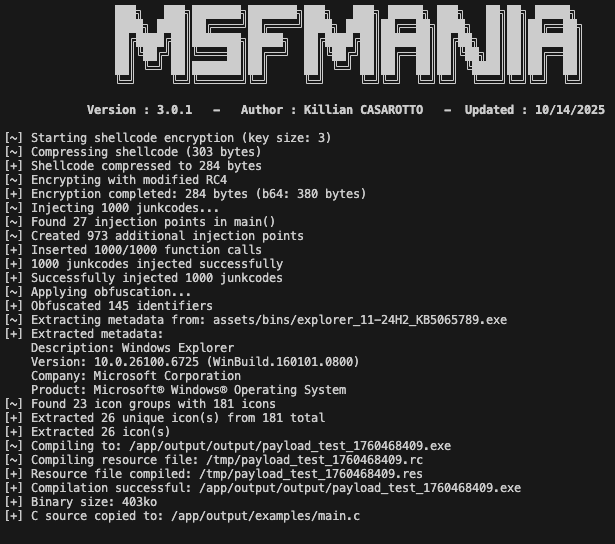 lepotekil/msfmania
Outils d'évasion antivirus en Python
 tarlogicsecurity/chankro
Outil pour contourner disable_functions et open_basedir
 ekultek/graffiti
Un outil pour générer des one-liners obfusqués afin d'aider dans les tests de pénétration.
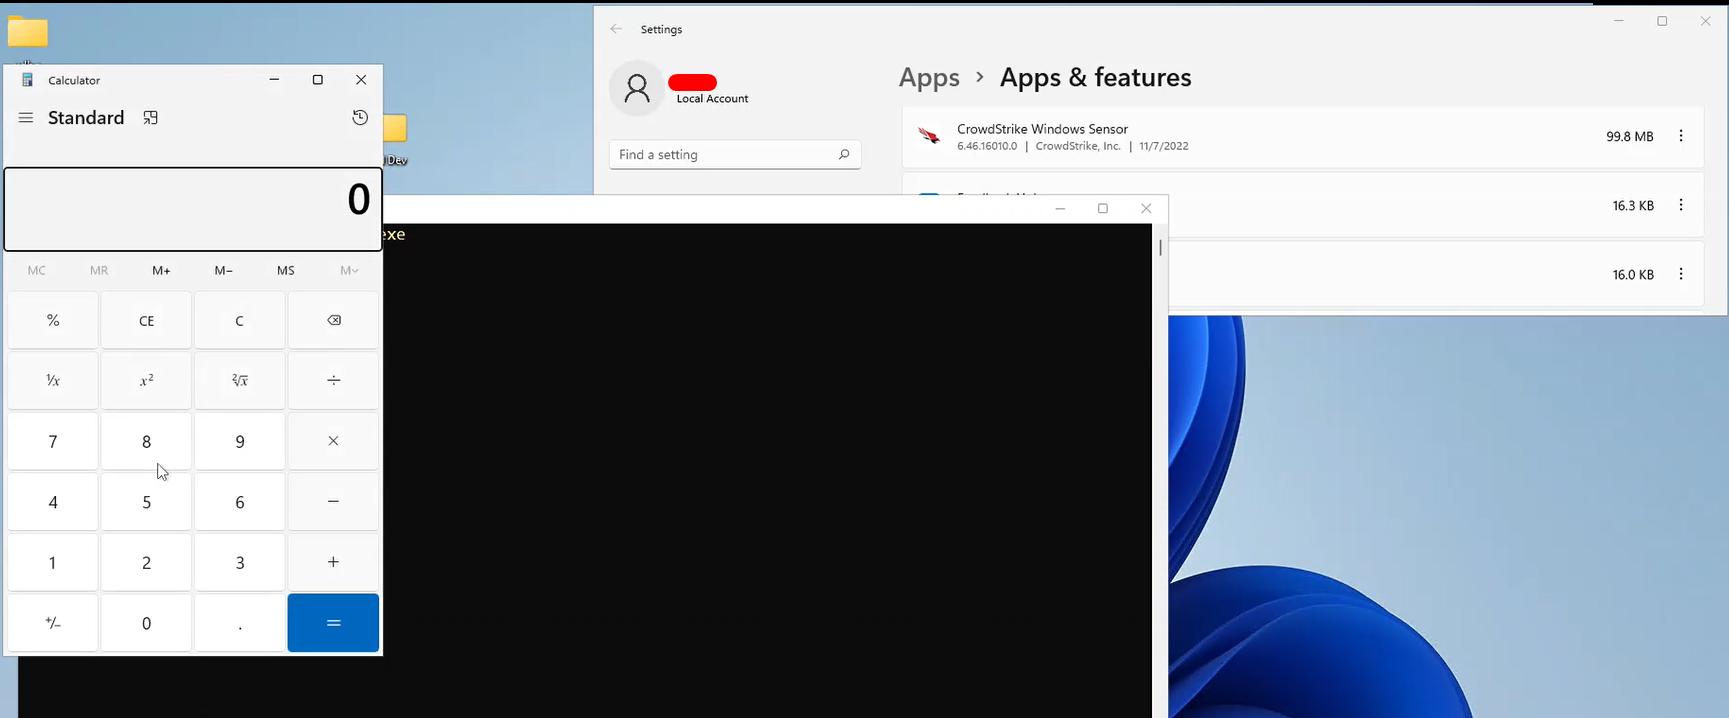 saadahla/d1rkldr
Chargeur de shellcode avec implémentation de syscall dynamique indirect, shellcode au format MAC, résolution d'API depuis le PEB, appel syscall et…
 ben-lichtman/ropr
Un chercheur de gadgets ROP multithreadé extrêmement rapide™. Alternative à ropper / ropgadget (actuellement x86 uniquement)
 cryptolok/aslray
Linux ELF x32/x64 ASLR DEP/NX bypass exploit avec stack-spraying
 allevon412/teamsimplant
Implant furtif de proxying DLL pour Microsoft Teams qui injecte un shellcode chiffré AES via des techniques de déshookage, fournissant un accès…
 pwn1sher/frostbyte
Combine l'injection AppDomain Manager avec l'incorporation de shellcode dans des binaires signés pour contourner la détection EDR/AV des payloads red…
 preemptdev/bluffy
Convertissez du shellcode en :sparkles: différents :sparkles: formats !
 varbaek/xsser
De XSS à RCE 2.75 - Black Hat Europe Arsenal 2017 + Extras
 enkomio/alanframework
Un framework de post-exploitation C2