
staekka
 j-0-t/staekka
Stækka Metasploit - Extension de Metasploit
penetration-testing-frameworksprivilege-escalationexploit-frameworks+7
j-0-t/staekkaStækka Metasploit - Extension de Metasploit
 nbaertsch/nimvoke
Syscalls indirects + DInvoke simplifiés.
 0xsp-srd/aether
Outil de forensique mémoire et de chasse aux menaces pour Windows qui analyse la mémoire des processus en direct à la recherche de motifs…
 nul0x4c/manualrsrcdatafetching
Récupérez vos données depuis la section des ressources manuellement, sans avoir besoin des API Windows.
 schich/lucky-spark
Un stager furtif conçu pour des charges utiles de shellcode mises en scène via http/https comme Sliver, ou sur github raw.
 pard0p/remote-bof-runner
Remote BOF Runner est un framework d'extension Havoc pour l'exécution à distance de fichiers d'objet Beacon (BOF) en utilisant un chargeur PIC fait…
 s3cur3th1ssh1t/nimshellcodefluctuation
ShellcodeFluctuation PoC porté vers Nim
 kasturixbm5/staged-dll-injection-smb-
Injection DLL par étapes - preuve de concept construite en C utilisant les API Win32 — développée dans un environnement de laboratoire isolé pour…
 sliverarmory/malasada
Chargeur de shellcode depuis une bibliothèque partagée Linux
 codextf2/cobaltstrike_bofloader
open source port/réimplémentation du BOF Loader de Cobalt Strike tel quel
 blacknbunny/encdecshellcode
Chiffreur et déchiffreur de shellcode via chiffrement XOR

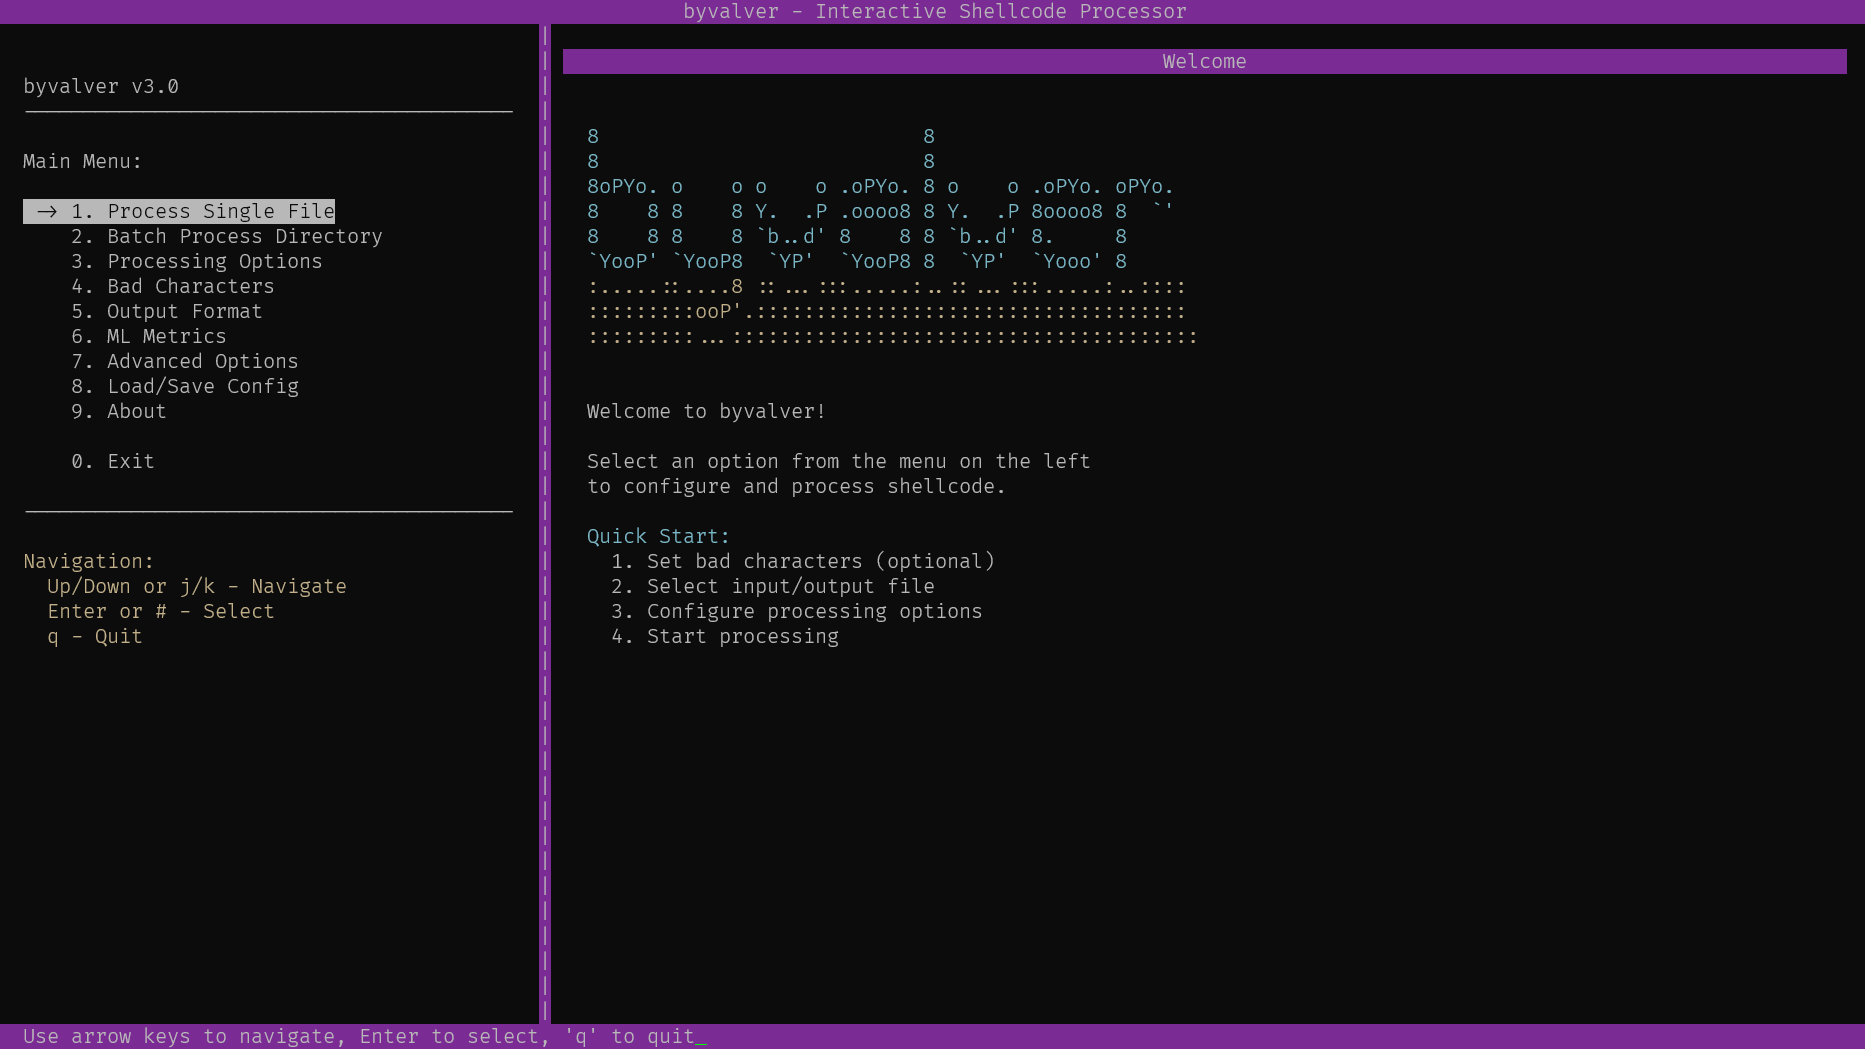 umpolungfish/byvalver
prend des shellcode bad-bytes et les bannit, renvoyant du shellcode nettoyé avec des fonctionnalités préservées
 lleon1435/kernel_vadinjector
Injecteur de DLL pour Windows 10 via un pilote utilisant VAD et dissimulant le pilote chargé
 oldboy21/shgenob
Outil basé sur Python pour générer du Shellcode à partir de PIC C
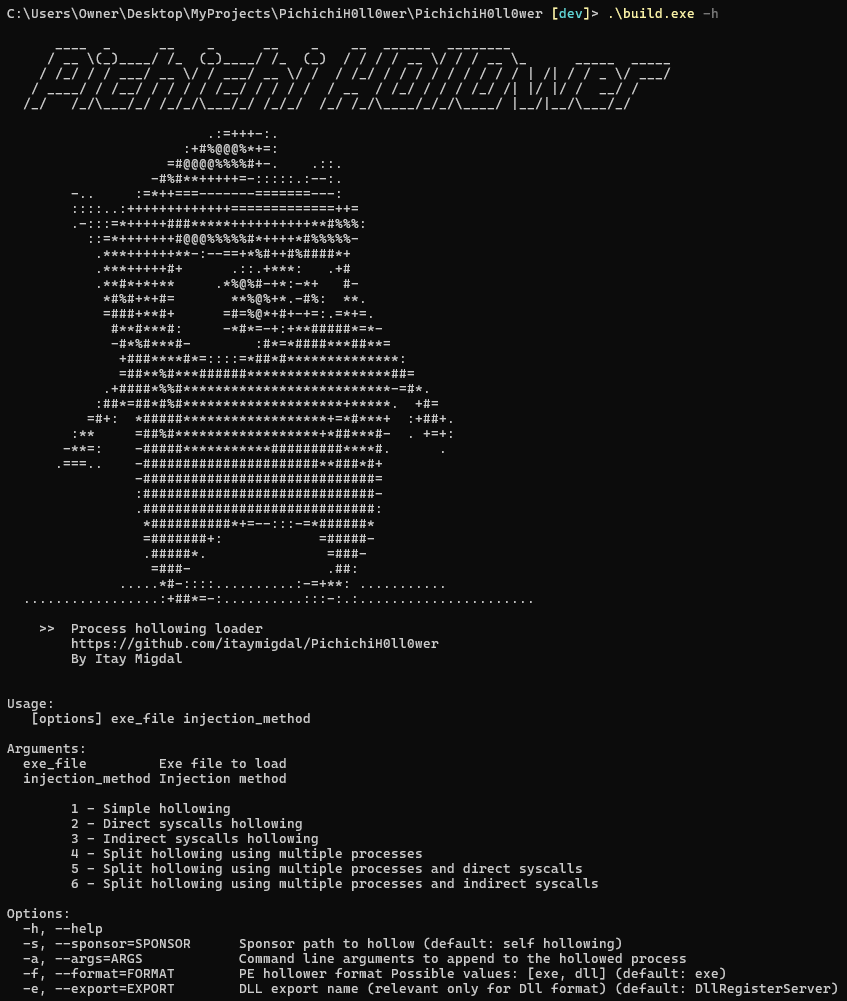 itaymigdal/pichichih0ll0wer
Chargeur de hollowing de processus basé sur Nim pour exécutables PE avec méthodes d'injection configurables, appels système directs/indirects,…
 backdoorskid/customloadimage
Chargement furtif d'assembly .NET via AssemblyNative::LoadFromBuffer