Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
398 résultats
OneDriveUpdaterSideloading preview

OneDriveUpdaterSideloading

GitHubchoisg/onedriveupdatersideloading

Payload pour le sideloading de DLL de OneDriveUpdater.exe, basé sur l'article de blog de PaloAltoNetwork Unit42
shellcodered-teamingpayload-development+1
101il y a 3 ans
eden preview

eden

GitHubcobalt-strike/eden

Un POC UDRL pour Cobalt Strike construit avec Crystal Palace qui combine la technique de streaming de pages de Raphael Mudge avec une passerelle…

penetration-testing-frameworksexploit-frameworksshellcode+4
137il y a 10 mois
xeca preview

xeca

GitHubpostrequest/xeca

Générateur de payload PowerShell

payload-generationexploitationshellcode+6
120il y a 5 ans
Shinigami preview

Shinigami

GitHubbuzzer-re/shinigami

Un outil de dépaquetage dynamique

dynamic-analysis-sandboxingreverse-engineeringshellcode+2
152il y a 3 ans
ReflectivePluginLoader preview

ReflectivePluginLoader

GitHubracoten/reflectivepluginloader

Un mapper PE minimal qui charge les DLL directement depuis la mémoire et appelle une interface de plugin propre, sans avoir besoin de LoadLibrary.
defensive-toolspersistence-mechanismsreverse-engineering+7
47il y a 20 jours
flowinspect preview

flowinspect

GitHub7h3ram/flowinspect

Un outil d'inspection réseau

packet-sniffing-analysisvulnerability-analysisshellcode+5
82il y a 8 ans
shredder-rs preview

shredder-rs

GitHubzx0cf1/shredder-rs

Un moteur de mutation polymorphe haute-fidélité pour x86_64 axé sur la fragmentation au niveau des instructions et la préservation du contexte.

payload-generationexploitationreverse-engineering+4
113il y a 8 mois
MSRKit preview

MSRKit

GitHubrurixis/msrkit

Un concept consistant à utiliser une chaîne ROP associée à une primitive WRMSR pour appeler des fonctions du noyau et mapper des pilotes non signés…

privilege-escalationexploitationreverse-engineering+5
63il y a 14 jours
PythonAESObfuscate preview

PythonAESObfuscate

GitHuboffsecginger/pythonaesobfuscate

Obfusque un script Python et le shellcode associé.

encryption-decryption-toolspayload-generationshellcode
55il y a 6 ans
BloodfangC2 preview

BloodfangC2

GitHubzarkones/bloodfangc2

Implant PIC moderne pour Windows (64 et 32 bits)

shellcodepost-exploitationcommand-and-control+4
105il y a 1 an
TimeAfterFree preview

TimeAfterFree

GitHubm0x41nos/timeafterfree

Preuve de concept d'évasion de sandbox PHP 8 exploitant un bogue use-after-free pour contourner disable_functions et exécuter des commandes système…

vulnerability-analysisexploitationshellcode+3
95il y a 7 mois
Astral_Projection preview

Astral_Projection

GitHubkuwaitist/astral_projection

UDRL Cobalt Strike qui effectue un piétinement de modules avancé en utilisant VEH pour intercepter les appels, démapper les modules pendant le…
penetration-testing-frameworksexploit-frameworksmemory-forensics+4
72il y a 5 mois
IronPE preview

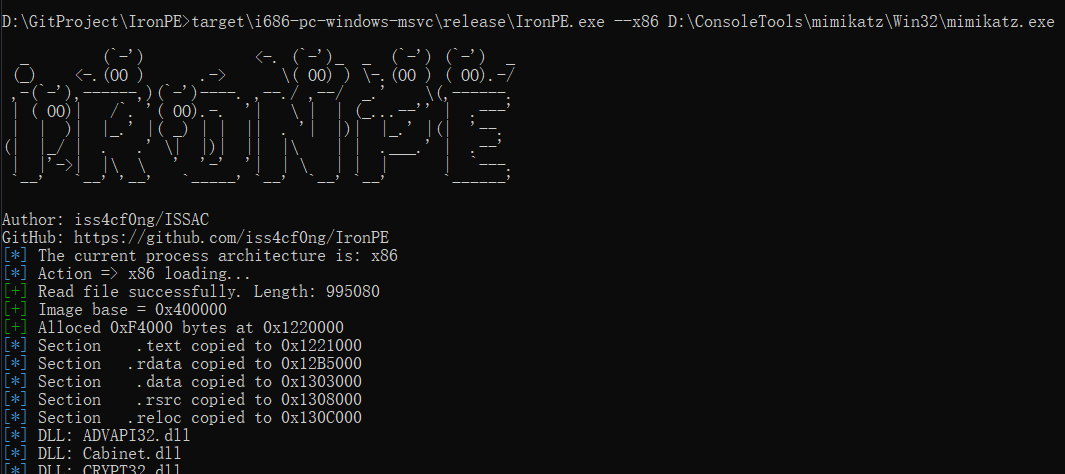
IronPE

GitHubiss4cf0ng/ironpe

Chargeur manuel de PE Windows basé sur Rust qui mappe et exécute des exécutables x86/x64 depuis la mémoire, démontrant le comportement interne du…
memory-forensicsexploitationreverse-engineering+5
124il y a 6 mois
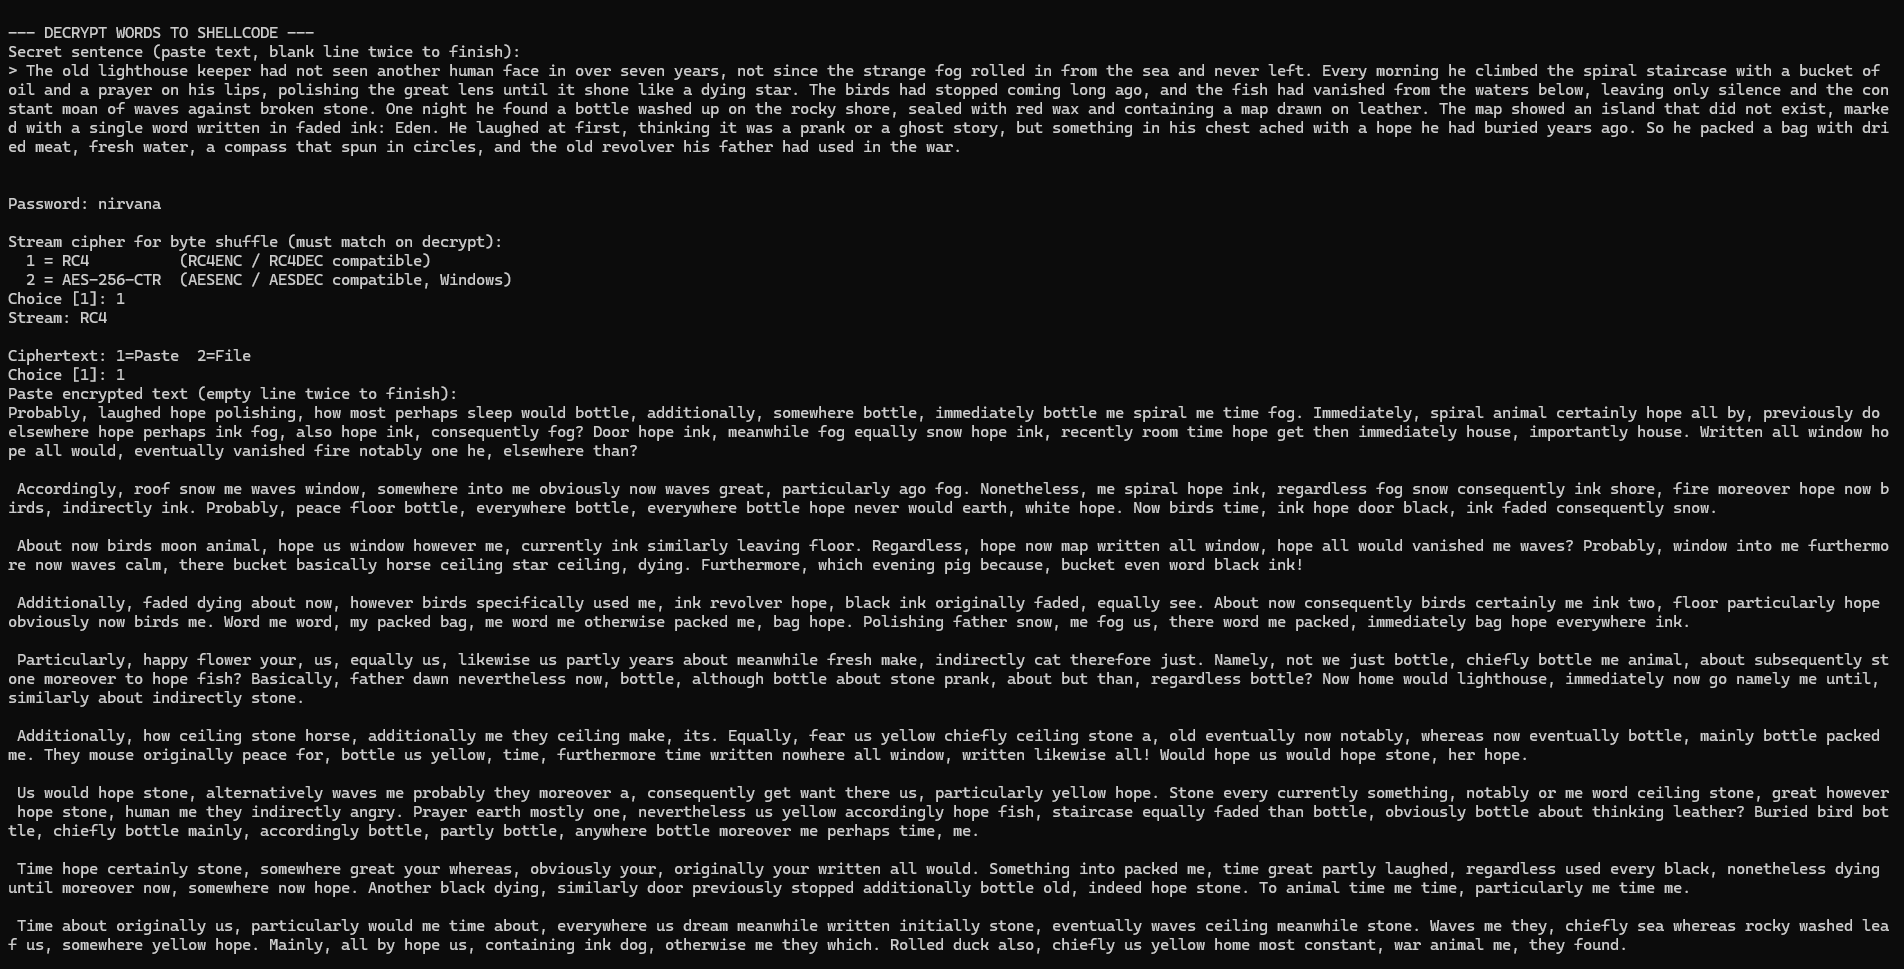
NOW preview

NOW

GitHubnirvanaon/now

NØW est un outil d'encodage et d'obscurcissement de shellcode basé sur les mots, qui transforme des octets de shellcode bruts en prose anglaise…

exploit-frameworkspayload-generationshellcode+5
75il y a 3 mois
shellcode preview

shellcode

GitHub0xdea/shellcode

Une collection de mes échantillons de shellcode.
exploitationshellcodepenetration-testing+3
26il y a 2 mois
YAPS preview

YAPS

GitHubnickguitar/yaps

Yet Another PHP Shell - Le shell inversé PHP le plus complet
privilege-escalationpayload-generationvulnerability-analysis+7
84il y a 4 ans
shellcodetester preview

shellcodetester

GitHubhelviojunior/shellcodetester

Une application pour tester les shellcodes Windows et Linux

exploitationshellcodebinary-analysis+2
94il y a 1 an
ZeroRAT preview

ZeroRAT

GitHub5alt/zerorat

ZeroRAT est un cheval de Troie d'accès à distance à une ligne sur Windows

privilege-escalationpayload-generationpersistence-mechanisms+9
63il y a 10 ans
Précédent1…151617…23Suivant