


 nullsecuritynet/tools
Collection organisée d'outils de sécurité, d'exploits, de code de preuve de concept, de shellcodes et de scripts pour les tests de pénétration et la…
 hasherezade/masm_shc
Un utilitaire d'aide pour créer des shellcodes. Nettoie le fichier MASM généré par MSVC, donne des conseils de refactoring.
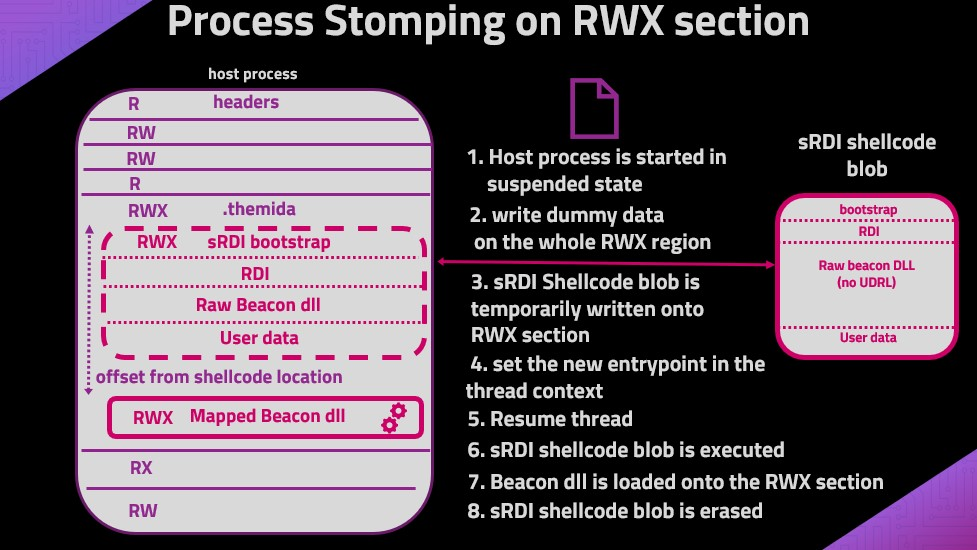 naksyn/processstomping
Une variante de ProcessOverwriting pour exécuter du shellcode sur une section d'un exécutable.
 zznop/sploit
Paquet Go qui facilite l'analyse et l'exploitation binaires.
 rek7/postshell
PostShell - Shell de post-exploitation de type bind/backconnect
 malwaretech/basichook
Moteur de hooking inline x86 (utilisant des trampolines)
 ofasgard/execute-assembly-pico
Un PICO pour Crystal Palace qui implémente l'hébergement CLR pour exécuter un assembly .NET en mémoire.
 bishopfox/asminject
Fork fortement modifié du projet dlinject de David Buchanan. Injecte des payloads d'assemblage arbitraires (ou de binaires précompilés) directement…
 rad9800/pmd
Cours pratique de développement de malwares Windows : hachage d'API, chargement latéral de DLL, exécution de shellcode, manipulation de PE,…
 iilegacyyii/datainject-bof
Détourne l'exécution du code en écrasant les pointeurs Control Flow Guard dans combase.dll
 zcutlip/bowcaster
Framework de développement d'exploits basé sur Python avec des charges utiles, des encodeurs et des serveurs de connexion retour, axé sur…
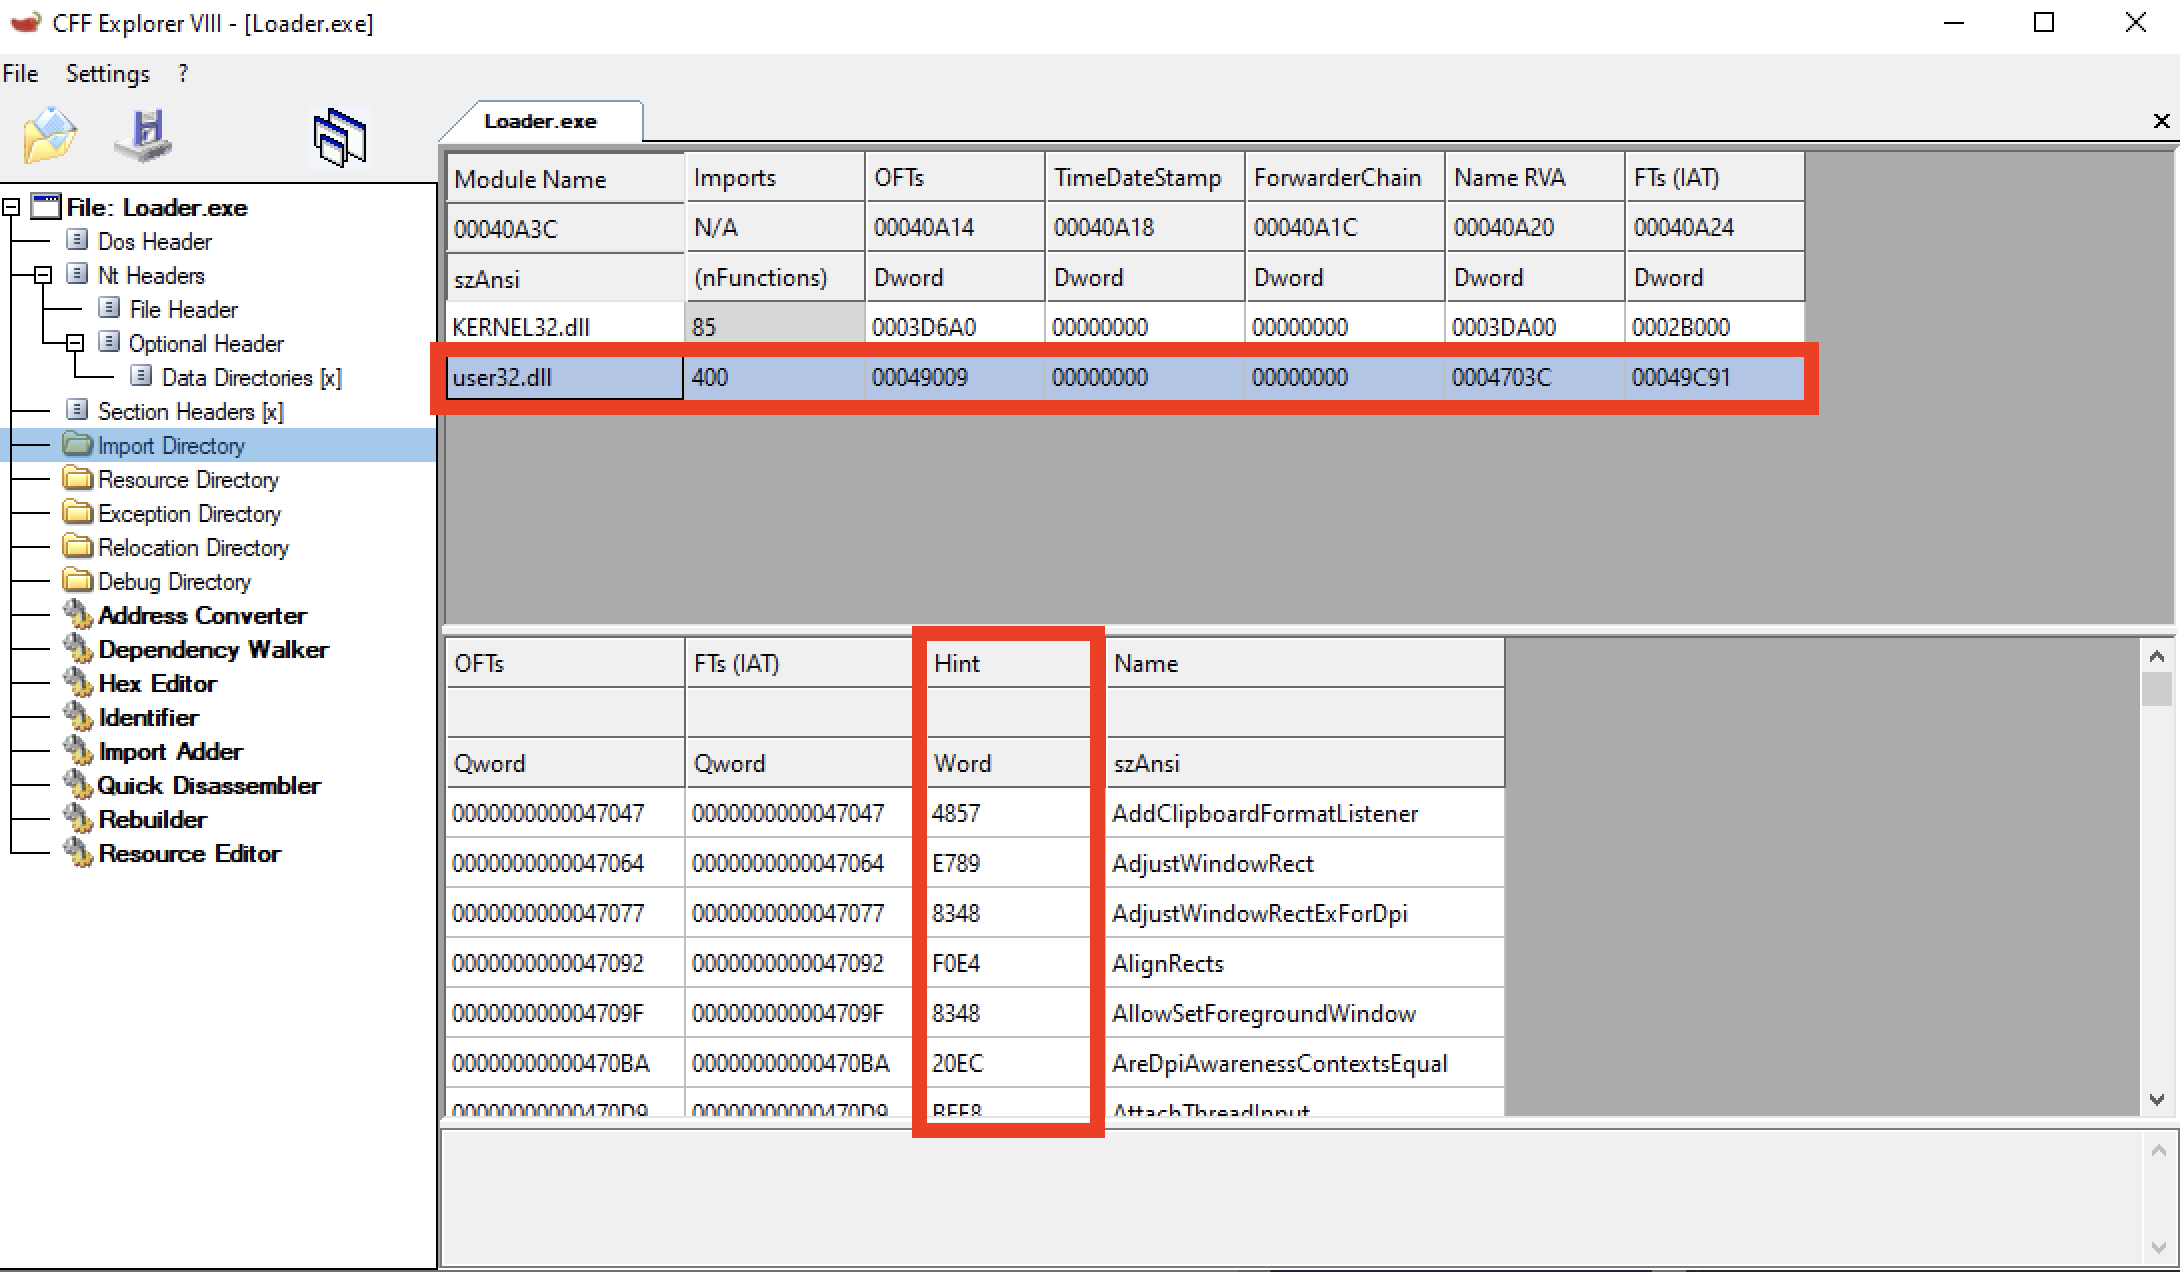 frkngksl/hintinject
Un projet PoC pour l'intégration de shellcode dans la table Hint/Name
 youssefnoob003/sindrikit
Une bibliothèque C fondamentale pour la construction de capacités offensives opérationnellement crédibles
 checkpointsw/vectoredoverloading
Technique d'injection PE locale utilisant des points d'arrêt matériels et une gestion vectorisée des exceptions pour manipuler le chargement de DLL…
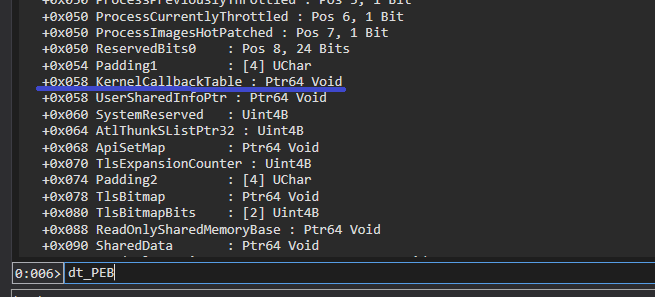 n0qword/win32k-callback-detouring
Abuser du mécanisme de rappel du noyau win32k.sys pour exécuter du code arbitraire
 blacksnufkin/rusty-playground
Un programme Rust que j'ai écrit en apprenant le développement de malwares.
 icyguider/nimcrypt
Crypter PE écrit en Nim