

DFShell
 d3ext/dfshell
Outil de shell direct basé sur Python qui crée un shell interactif de type TTY via HTTP en utilisant des pipes nommés, permettant l'exécution de…
payload-generationshellcodeweb-application-exploitation+1
122
d3ext/dfshellOutil de shell direct basé sur Python qui crée un shell interactif de type TTY via HTTP en utilisant des pipes nommés, permettant l'exécution de…
 a3h1nt/gimmesh
Pour les pentesteurs qui ne veulent pas quitter leur terminal.
 lloydlabs/ntqueueapcthreadex-ntdll-gadget-injection
Cette nouvelle façon d'utiliser NtQueueApcThreadEx en abusant des paramètres ApcRoutine et SystemArgument[0-3] en passant un gadget aléatoire pop…
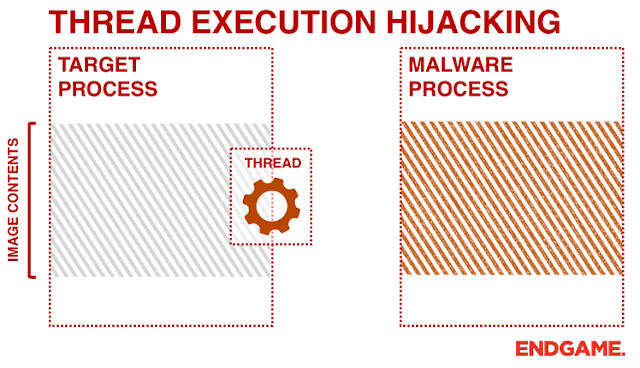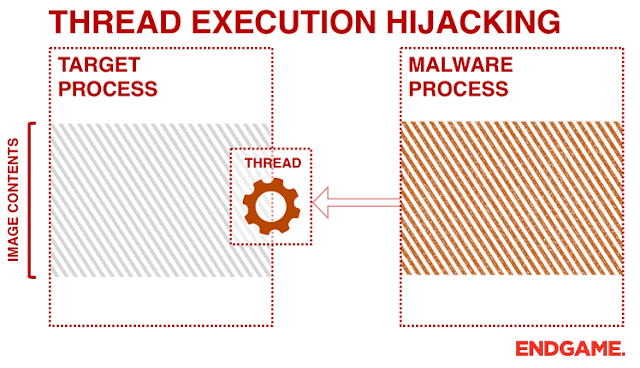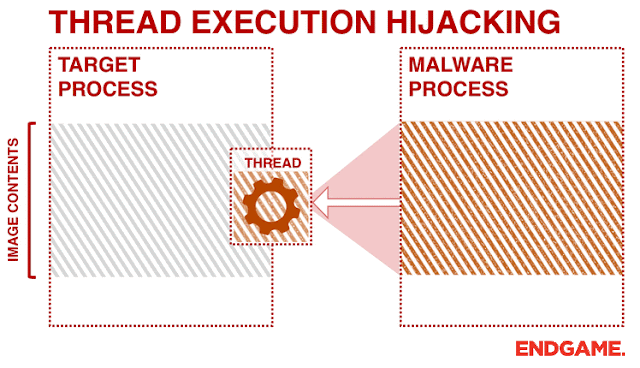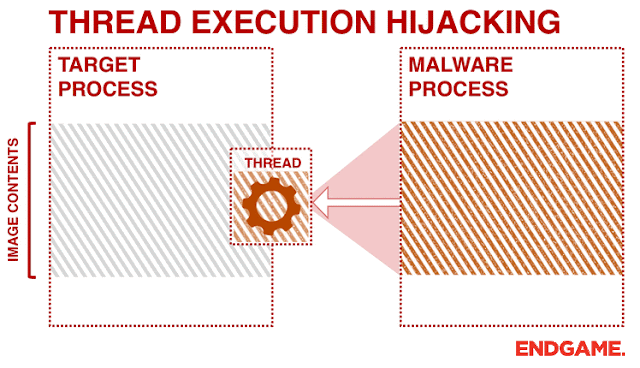 josh0xa/threadfire
PoC Détournement d'exécution de thread pour injection de code Win32
 ustayready/wnfexec
Bibliothèque d'exécution de code WNF utilisant C#
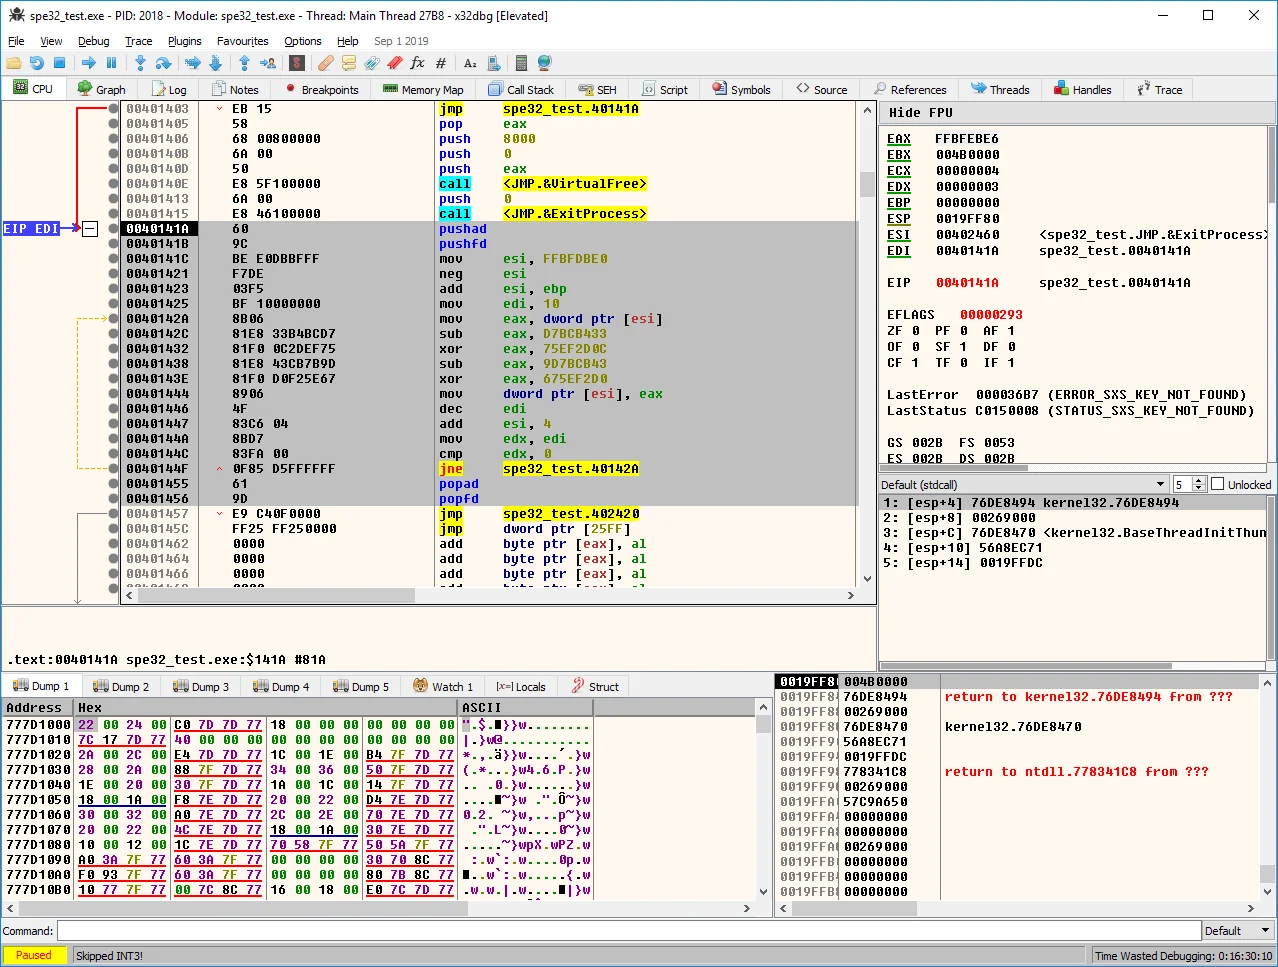 pelock/simple-polymorphic-engine-spe32
Génère un code de déchiffrement polymorphe unique pour chiffrer des données, en utilisant des instructions et des clés sélectionnées aléatoirement,…
 0xroam/loadreload
Chargeur de shellcode pour mémoire de master
 s0lst1c3/dropengine
DropEngine fournit un cadre flexible pour créer des exécuteurs de shellcode, permettant aux opérateurs de choisir parmi une sélection de composants…
 m4sc3r4n0/astroid
ASTROID v 1.2 contourne la plupart des logiciels antivirus
 therealdreg/shellex
Convertisseur de C-shellcode en hexadécimal, outil pratique pour coller et exécuter des shellcodes dans IDA PRO, gdb, windbg, radare2, ollydbg,…
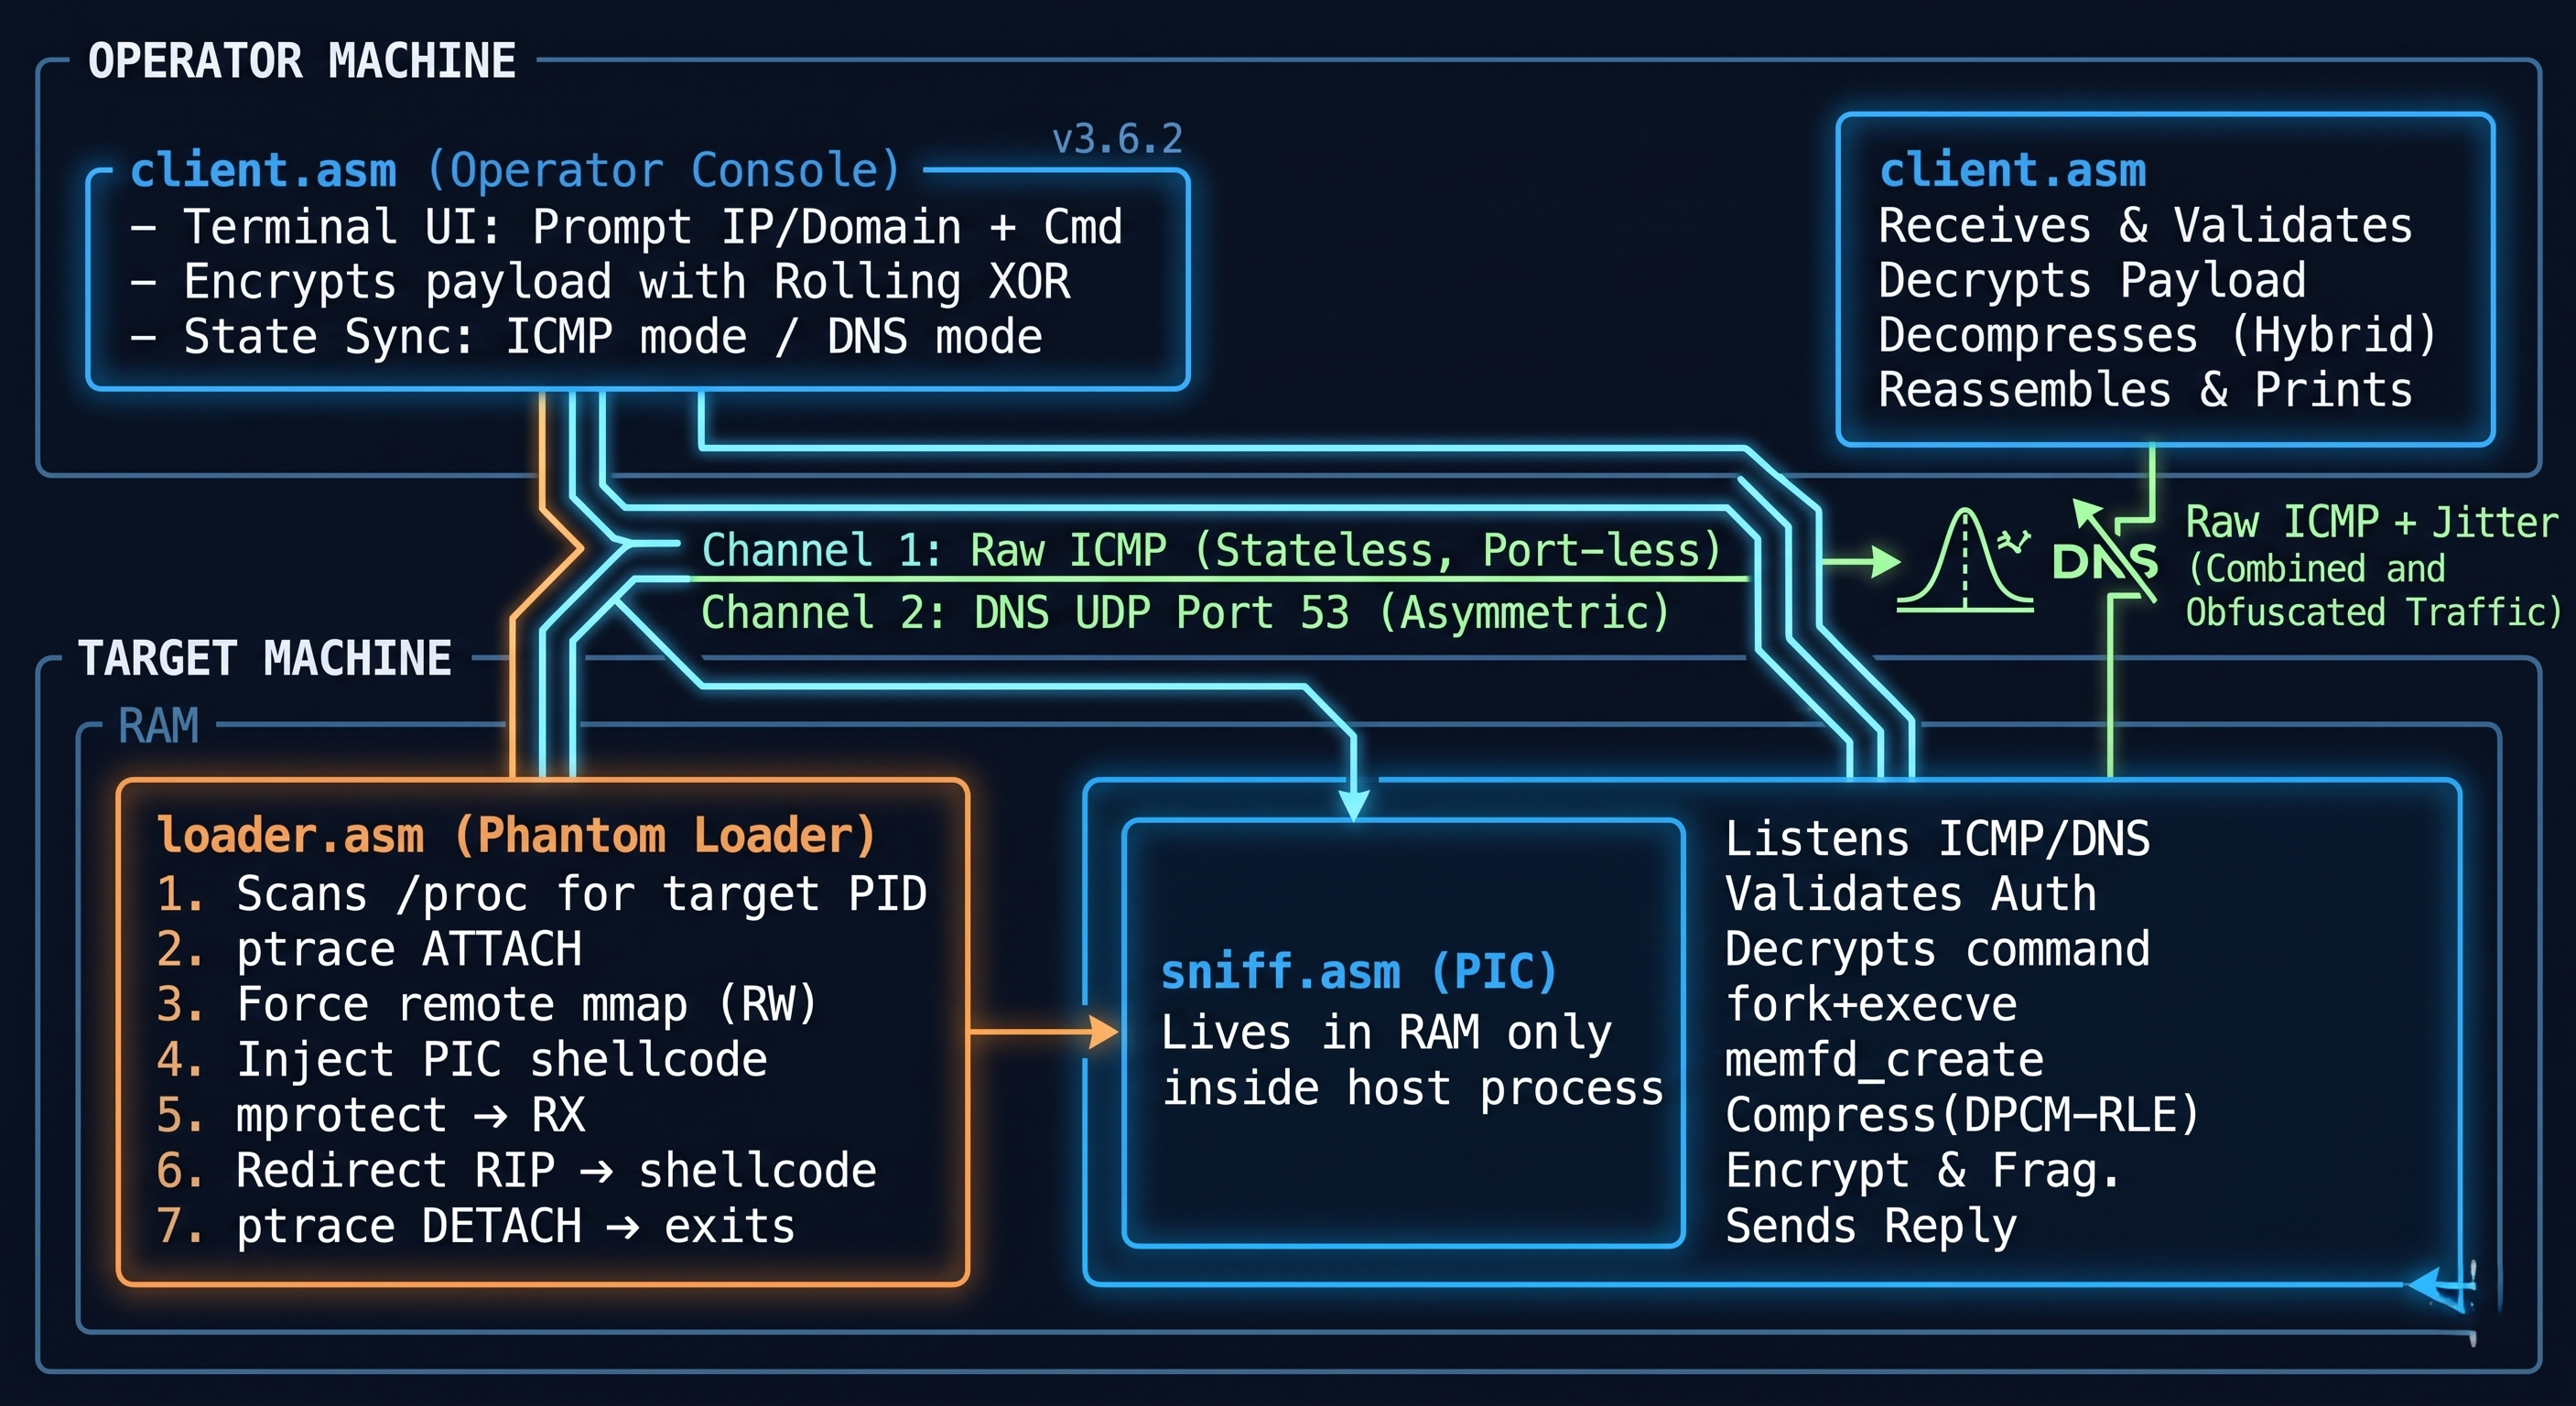 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
Framework C2 en assembly x64 sans fichier avec pivotement de protocole ICMP/DNS à double canal, exécution directe d'appels système et injection de…
 blacknbunny/mcreator
Générateur de shell inversé encodé avec des techniques pour contourner les antivirus
 rew-sploit/rew-sploit
Émuler et disséquer les attaques MSF et *autres*
 blacknbunny/shellcode2assembly
💻 ARCH : ARM, ARM64, MIPS, PPC, X86
 ohjeongwook/shellcodeemulator
Émulateur de shellcode écrit avec Unicorn Framework avec Process Dump Emulation Environment
 struppigel/hedgehog-tools
Collection de scripts pour l'analyse de malwares, la désobfuscation et l'extraction de configurations. Prend en charge l'analyse statique, le…
 print3m/bytecaster
Couteau suisse pour le chiffrement de payloads, l'obfuscation et la conversion en tableaux d'octets – le tout en une seule commande (14 formats de…
 davidtavarez/pinky
pinky - Le mini RAT PHP (outil d’administration à distance)