
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
398 résultats
artifacts-kit preview

artifacts-kit

GitHubforrest-orr/artifacts-kit

Kit de génération d'artefacts mémoire en mode utilisateur pseudo-malveillant conçu pour imiter facilement les traces laissées par un véritable…

memory-forensicspayload-generationexploitation+5
231
il y a 2 ans
Shelltropy preview

Shelltropy

GitHubkleiton0x00/shelltropy

Une technique consistant à cacher un shellcode malveillant via l'encodage de Shannon.

exploitationshellcodemalware-analysis+1
270il y a 3 ans
ROPInjector preview

ROPInjector

GitHubgpoulios/ropinjector

Patching de shellcodes encodés en ROP dans des PE

exploitationids-ips-evasionreverse-engineering+7
186il y a 8 ans
linux_injector preview

linux_injector

GitHubnamazso/linux_injector

Un simple injecteur de bibliothèques partagées sans ptrace pour Linux x64

shellcodepost-exploitationpenetration-testing+3
293il y a 3 ans
InflativeLoading preview

InflativeLoading

GitHubsenzee1984/inflativeloading

Convertissez dynamiquement un fichier EXE ou DLL non managé en code shell PIC en préfixant un stub de shellcode.

payload-generationexploitationreverse-engineering+3
326il y a 2 ans
EVENSTAR preview

EVENSTAR

GitHubwinterknife/evenstar

Expériences de bas niveau Intel 64/Windows
memory-forensicsexploitationreverse-engineering+5
108il y a 19 jours
Split preview

Split

GitHubkudaes/split

Appliquez une approche diviser pour régner pour contourner les EDR
ids-ips-evasionshellcodepost-exploitation+3
286il y a 2 ans
LittleCorporal preview

LittleCorporal

GitHubconnormcgarr/littlecorporal

LittleCorporal: Un générateur automatisé de Maldoc en C#
dynamic-analysis-sandboxingpayload-generationcode-analysis+7
227il y a 5 ans
KittyStager preview

KittyStager

GitHubenelg52/kittystager

KittyStager est un simple C2 de stage 0. Il est composé d'un serveur web pour héberger le shellcode et d'un implant, appelé kitten. L'objectif de ce…

reconnaissanceencryption-decryption-toolsexploit-frameworks+6
228il y a 3 ans
Obfuscator preview

Obfuscator

GitHub3xpl01tc0d3r/obfuscator

Le programme est conçu pour obscurcir le shellcode.

encryption-decryption-toolspayload-generationshellcode+2
203il y a 5 ans
themida-unmutate preview

themida-unmutate

GitHubergrelet/themida-unmutate

Désobfuscateur statique pour l’obfuscation basée sur les mutations de Themida, WinLicense et Code Virtualizer 3.x.
static-analysisreverse-engineeringshellcode+3
380il y a 2 ans
hackEmbedded preview

hackEmbedded

GitHubdoudoudedi/hackembedded

Cet outil est utilisé pour le chiffrement de backdoor, la génération de shellcode et de proxy socks5, la récupération d'informations et…
embedded-systems-securityencryption-decryption-toolsiot-security+8
207il y a 2 mois
SILVERPICK preview

SILVERPICK

GitHubwinterknife/silverpick

Framework de développement de shellcode en mode utilisateur Windows (WUMSDF)
exploitationshellcodered-teaming+2
158il y a 2 mois
Sharperner preview

Sharperner

GitHubaniqfakhrul/sharperner

Générateur simple d'exécutable avec shellcode chiffré.

encryption-decryption-toolspayload-generationexploitation+3
282il y a 5 ans
NimGetSyscallStub preview

NimGetSyscallStub

GitHubs3cur3th1ssh1t/nimgetsyscallstub

Extrait dynamiquement des stubs d'appels système frais depuis ntdll.dll pour contourner la détection basée sur les signatures, avec un modèle…

payload-generationexploitationshellcode+2
232il y a 4 ans
shellme preview

shellme

GitHubhatriot/shellme

générateur de shellcode simple

payload-generationexploitationshellcode+3
113il y a 9 ans
EvilVM preview

EvilVM

GitHubjephthai/evilvm

Compilateur basé sur Forth déployé sous forme de shellcode x86_64 position-independent, fournissant un agent d'exécution de code à distance avec un…
exploit-frameworksreverse-engineeringscripting-automation+7
209il y a 4 ans
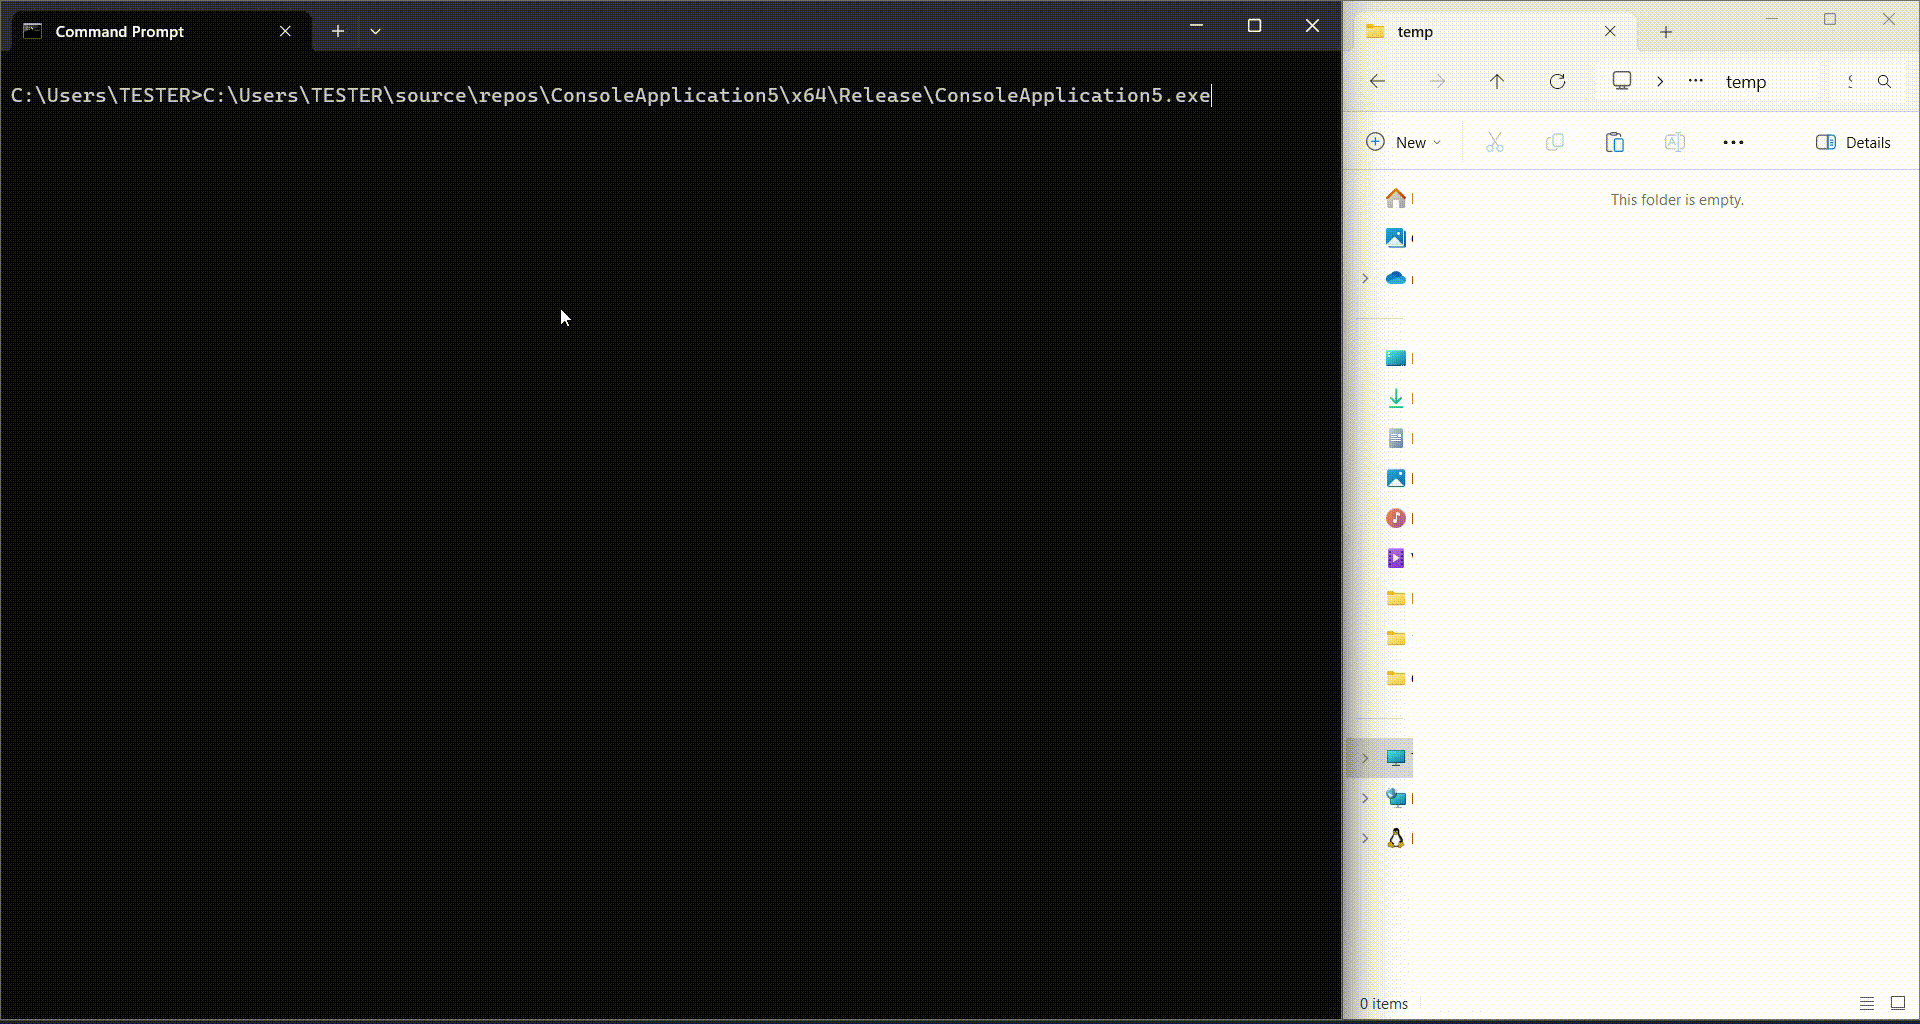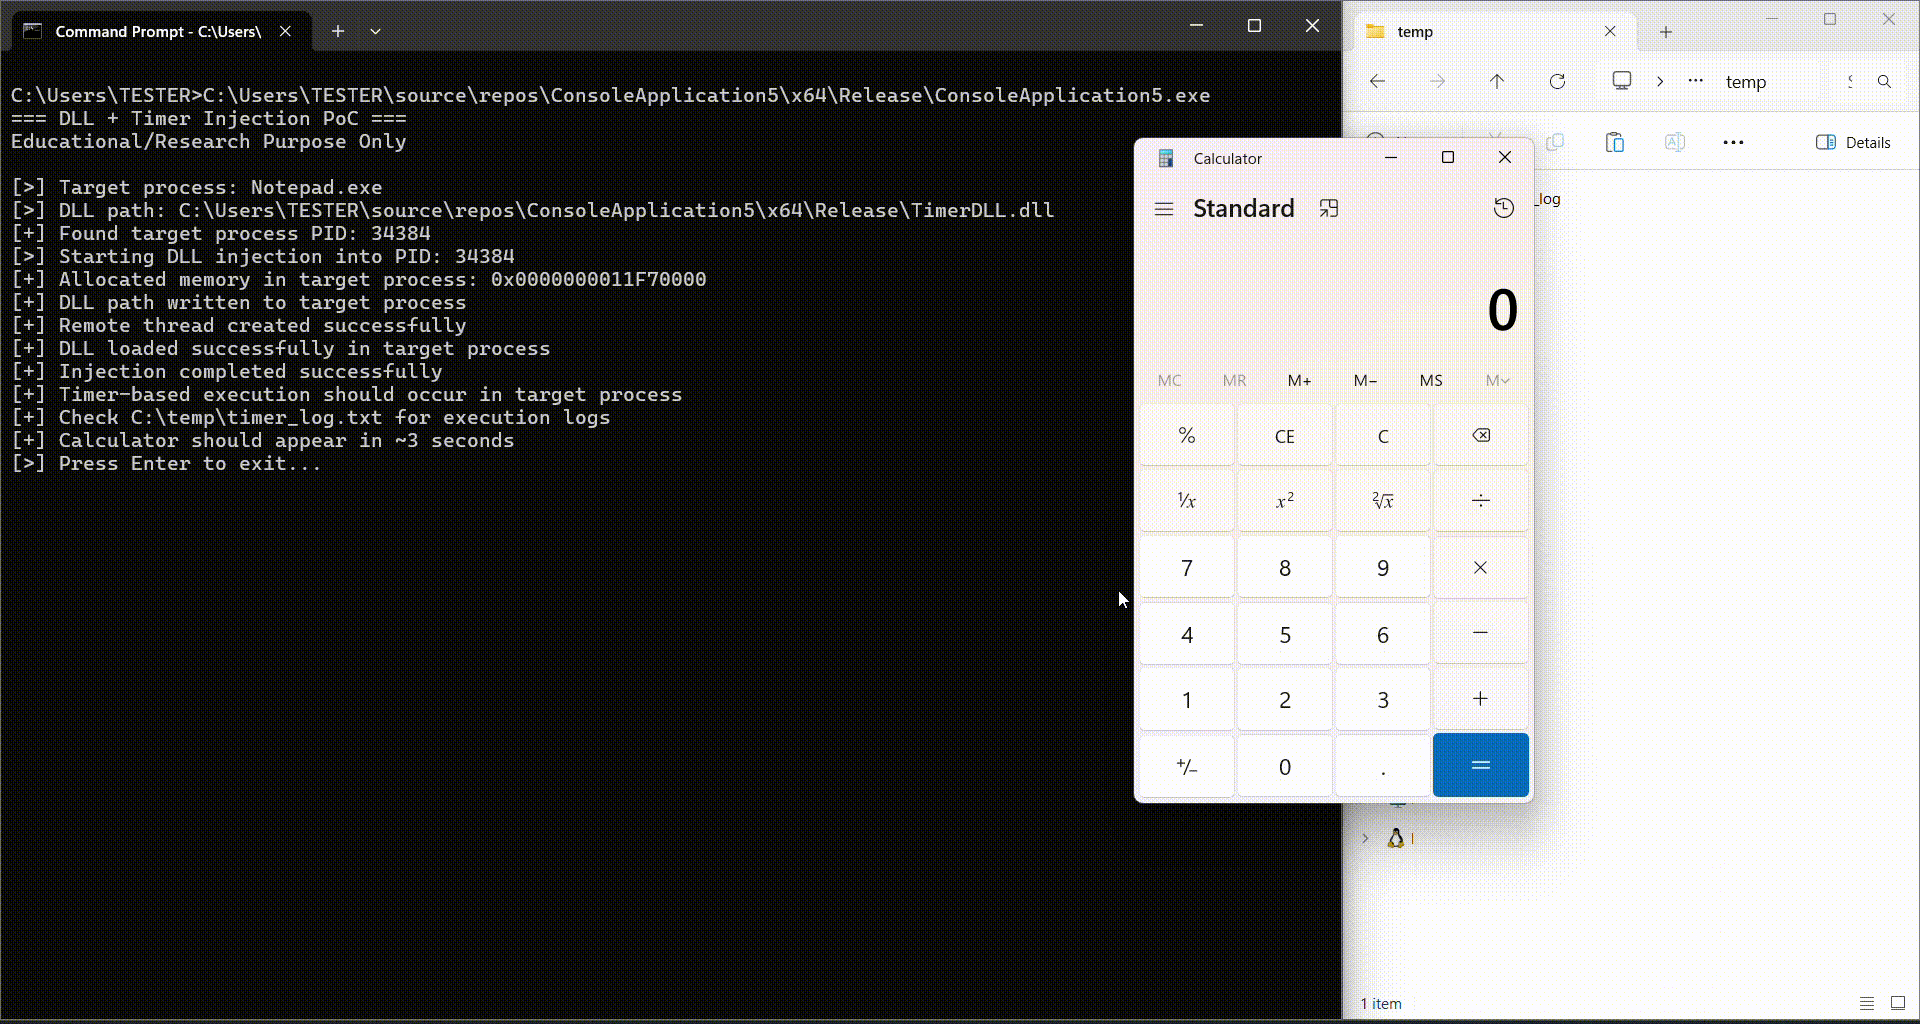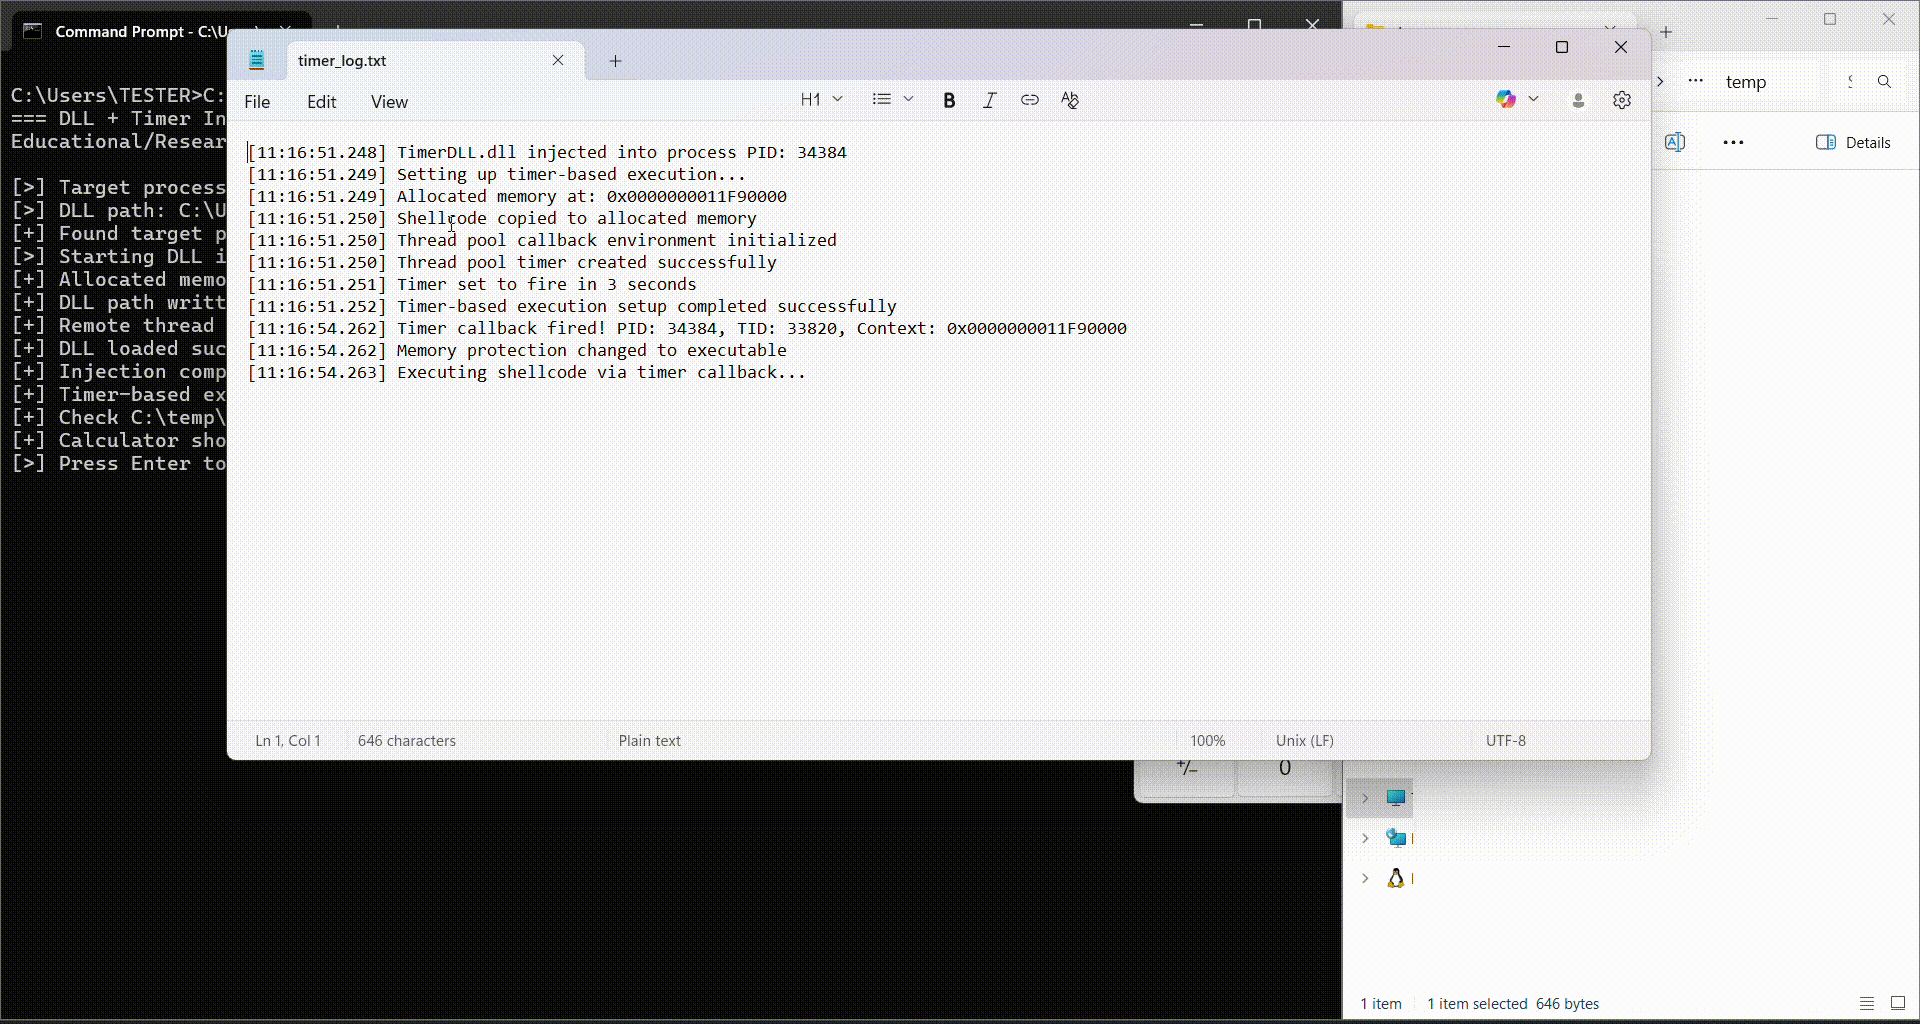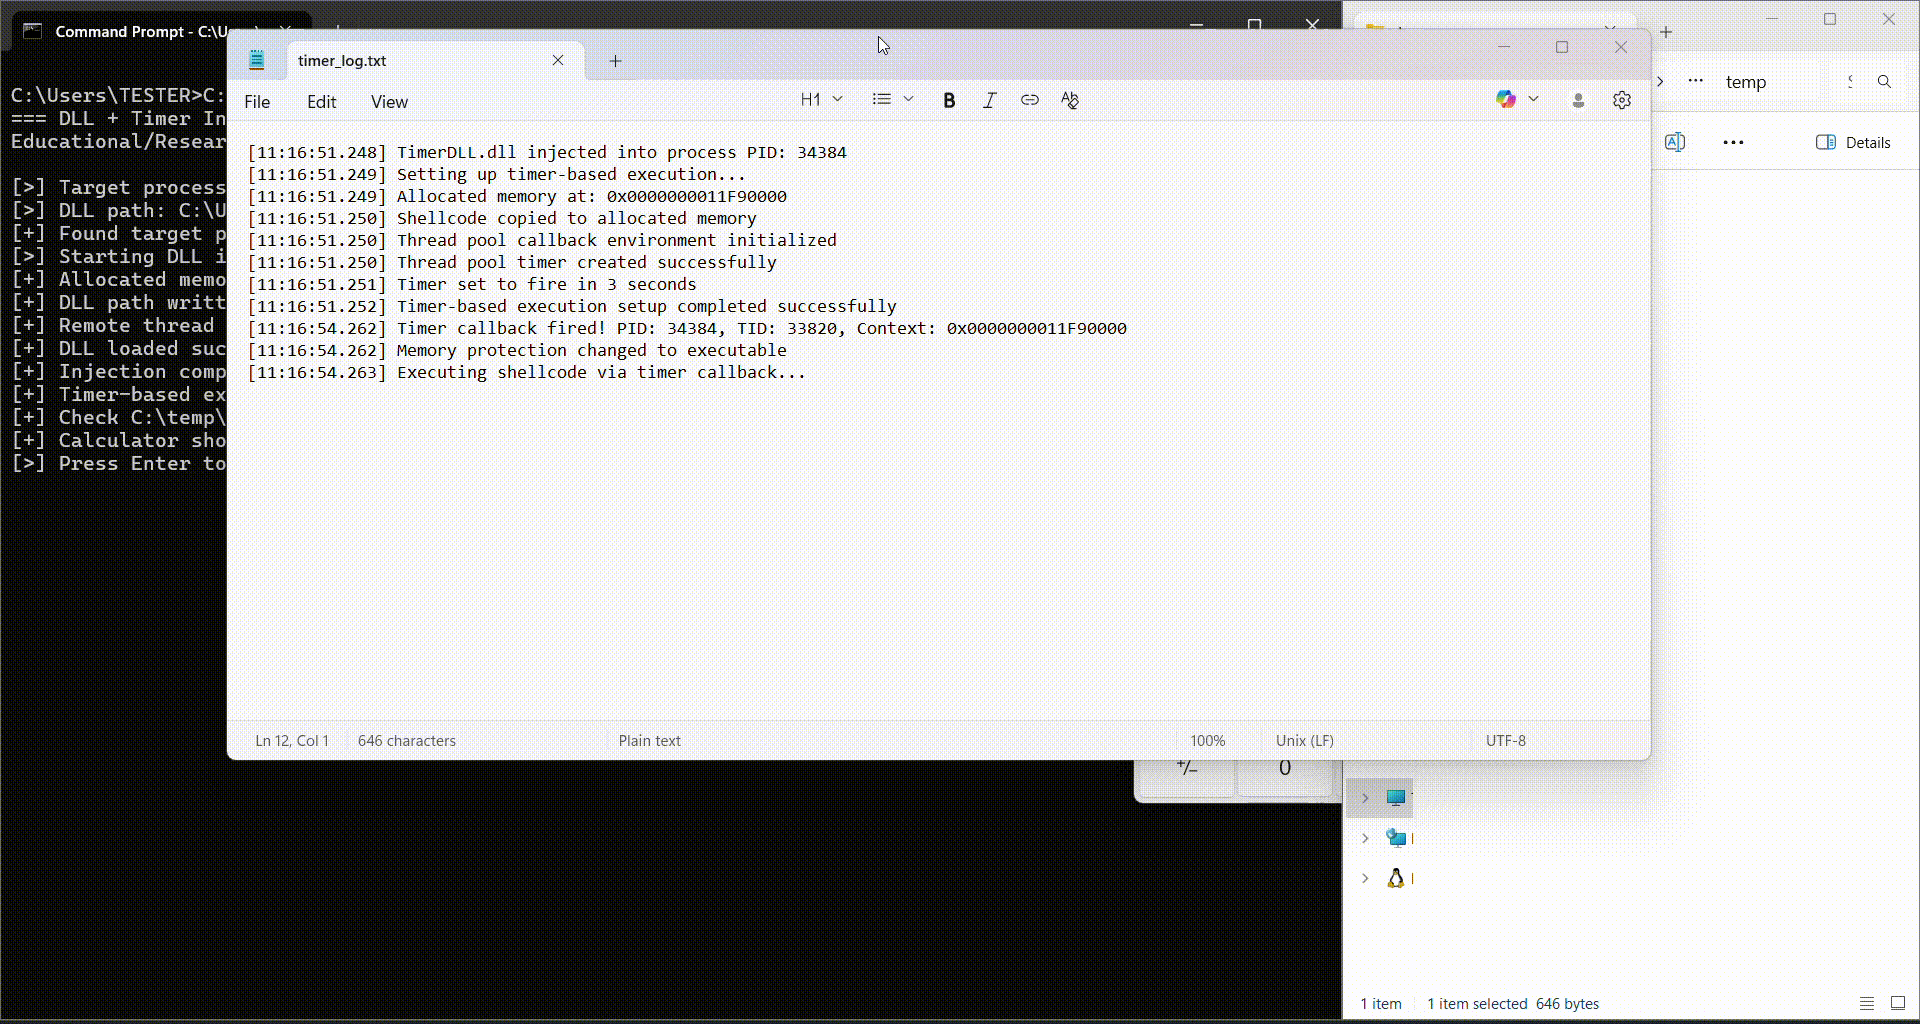
Remote-DLL-Injection-with-Timer-based-Shellcode-Execution preview

Remote-DLL-Injection-with-Timer-based-Shellcode-Execution

GitHubandreisss/remote-dll-injection-with-timer-based-shellcode-execution

Injection de DLL à distance avec exécution de shellcode basée sur un minuteur

exploitationshellcodepost-exploitation+3
216il y a 1 an
Précédent1…101112…23Suivant