
gdog
 maldevel/gdog
Un backdoor Windows complet utilisant Gmail comme serveur C&C
payload-generationshellcodepost-exploitation+2
maldevel/gdogUn backdoor Windows complet utilisant Gmail comme serveur C&C
 gkweb76/exploits
Collection de shellcode et d'exploits de preuve de concept pour des vulnérabilités connues, destinée aux tests locaux et à la vérification de la…
 j-0-t/staekka
Stækka Metasploit - Extension de Metasploit
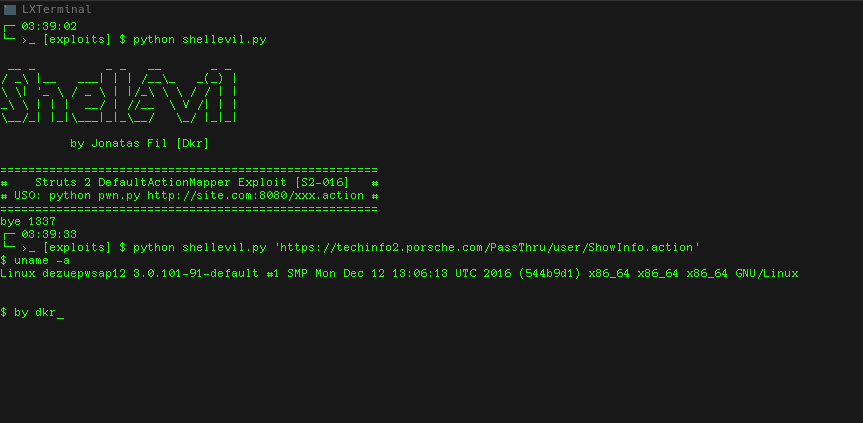 pentestingxroot/shellevil
Exploit de shell interactif Struts 2 DefaultActionMapper pour CVE-2013-225 [S2-016]
 m4sc3r4n0/astroid
ASTROID v 1.2 contourne la plupart des logiciels antivirus
 touhidshaikh/bin2shell
bin2shell est un utilitaire très léger pour extraire le code shell à partir d'un fichier binaire.
 xdnice/pcshare
PCShare est un puissant logiciel de contrôle à distance qui permet de surveiller l'écran, le registre, le système de fichiers, etc. de la machine…
 trustedsec/meterssh
MeterSSH est un moyen de prendre du shellcode, de l'injecter en mémoire puis de tunnéliser le port de votre choix via SSH pour masquer tout type de…

 snir-levi/linux_x86_reverse_tcp_alphanumeric_staged_shellcode_execve-bin-bash
Shellcode TCP inverse alphanumérique par étapes pour Linux x86 qui crée une connexion socket vers un listener et exécute /bin/bash via execve, conçu…
 egebalci/egesploit
EGESPLOIT est une bibliothèque golang pour le développement de malwares.
 5alt/zerorat
ZeroRAT est un cheval de Troie d'accès à distance à une ligne sur Windows
 paulsec/twittor
Un backdoor complet qui utilise Twitter comme serveur C&C
 smaash/quasibot
gestionnaire de webshell complexe, botnet quasi-http.
 malwaretech/basichook
Moteur de hooking inline x86 (utilisant des trampolines)
 u20024804/bash-4.3-fixed-cve-2014-6271
GNU Bash 4.3 corrigé avec le correctif pour Shellshock (CVE-2014-6271). Fournit un Bourne Again SHell sécurisé avec édition de ligne de commande,…