

LittleCorporal
 connormcgarr/littlecorporal
LittleCorporal: Un générateur automatisé de Maldoc en C#
dynamic-analysis-sandboxingpayload-generationcode-analysis+7
227
connormcgarr/littlecorporalLittleCorporal: Un générateur automatisé de Maldoc en C#
 med0x2e/executeassembly
Charger/Injecter des assemblys .NET par ; réutilisant le CLR AppDomainManager chargé du processus hôte (spawnto), Stomping Loader/en-têtes PE DOS…
 forrest-orr/exploitdev
Outils variés, PoC et expériences liés à mon blog sur https://www.forrest-orr.net/
 aniqfakhrul/sharperner
Générateur simple d'exécutable avec shellcode chiffré.
 zznop/sploit
Paquet Go qui facilite l'analyse et l'exploitation binaires.
 3xpl01tc0d3r/obfuscator
Le programme est conçu pour obscurcir le shellcode.
 jthuraisamy/syswhispers
Contournement d'AV/EDR via des appels système directs.
 9emin1/charlotte
c++ lanceur de shellcode entièrement indétectable ;)
 sh4hin/gopurple
Encore un exécuteur de shellcode composé de différentes techniques pour évaluer les capacités de détection des solutions de sécurité des points de…
 icyguider/nimcrypt
Crypter PE écrit en Nim
 sslab-gatech/pwn2own2020
Compromettre le noyau macOS via Safari en enchaînant six vulnérabilités
 jephthai/evilvm
Compilateur basé sur Forth déployé sous forme de shellcode x86_64 position-independent, fournissant un agent d'exécution de code à distance avec un…
 byt3bl33d3r/offensivedlr
Boîte à outils contenant des notes de recherche et du code PoC pour l'armement du DLR de .NET.
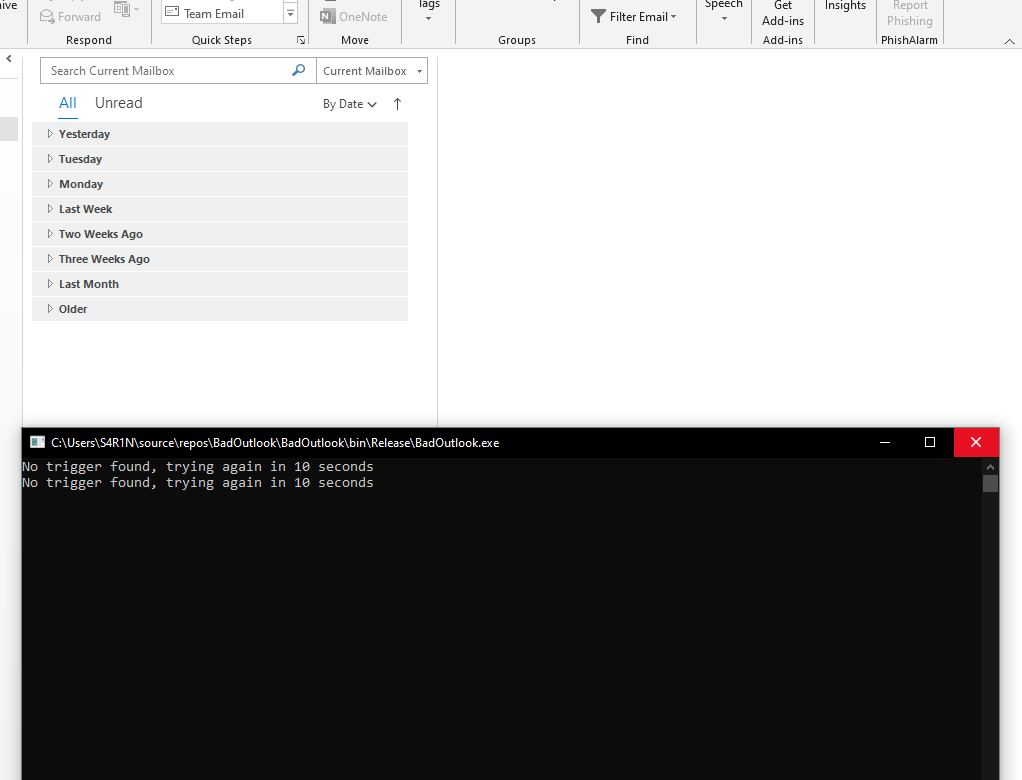 aahmad097/badoutlook
Outil C# de preuve de concept qui lit les e-mails Outlook via l'interface COM, extrait le shellcode encodé en base64 des lignes d'objet déclencheurs…
 konatabrk/shellen
:cherry_blossom: Environnement interactif de shellcoding pour créer facilement des shellcodes

 longld/peda
PEDA - Assistance au développement d'exploits en Python pour GDB