Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
399 résultats
Remote-DLL-Injection-with-Timer-based-Shellcode-Execution preview

Remote-DLL-Injection-with-Timer-based-Shellcode-Execution

GitHubandreisss/remote-dll-injection-with-timer-based-shellcode-execution

Injection de DLL à distance avec exécution de shellcode basée sur un minuteur
exploitationshellcodepost-exploitation+3
216
il y a 1 an
p3-loader preview

p3-loader

GitHuborange-cyberdefense/p3-loader

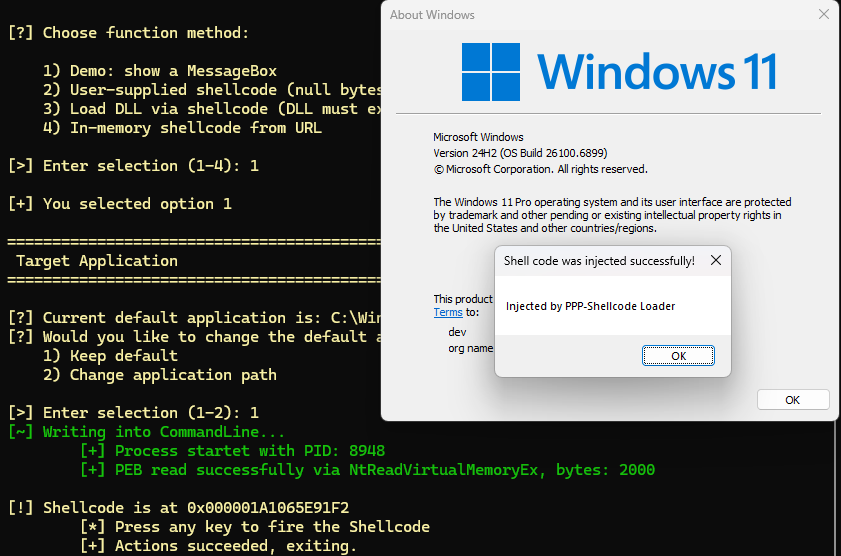
P³-Shellcode Loader est un chargeur qui implémente une technique d'injection de code utilisant la structure des paramètres de processus (Process…

defensive-toolsprivilege-escalationexploitation+8
204il y a 2 mois
BOF_RunPe preview

BOF_RunPe

GitHubntdallas/bof_runpe

BOF pour exécuter un PE dans Cobalt Strike Beacon sans création de console
memory-forensicsshellcodepost-exploitation+1
200il y a 10 mois
hedgehog-tools preview

hedgehog-tools

GitHubstruppigel/hedgehog-tools

Collection de scripts pour l'analyse de malwares, la désobfuscation et l'extraction de configurations. Prend en charge l'analyse statique, le…
static-analysisdynamic-analysis-sandboxingreverse-engineering+4
142il y a 3 mois
nimvoke preview

nimvoke

GitHubnbaertsch/nimvoke

Syscalls indirects + DInvoke simplifiés.
ids-ips-evasionshellcodepost-exploitation+2
95il y a 1 an
NOW preview

NOW

GitHubnirvanaon/now

NØW est un outil d'encodage et d'obscurcissement de shellcode basé sur les mots, qui transforme des octets de shellcode bruts en prose anglaise…
exploit-frameworkspayload-generationshellcode+5
75il y a 3 mois
ManualRsrcDataFetching preview

ManualRsrcDataFetching

GitHubnul0x4c/manualrsrcdatafetching

Récupérez vos données depuis la section des ressources manuellement, sans avoir besoin des API Windows.
shellcodebinary-analysisred-teaming+1
67il y a 1 an
PichichiH0ll0wer preview

PichichiH0ll0wer

GitHubitaymigdal/pichichih0ll0wer

Chargeur de hollowing de processus basé sur Nim pour exécutables PE avec méthodes d'injection configurables, appels système directs/indirects,…


payload-generationexploitationshellcode+3
65il y a 1 an
Binary Exploits preview

Binary Exploits

GitLabexploit-database/exploitdb-bin-sploits

exploitdb-bin-sploits // les exploits binaires d'Exploit-Database (ce qui se trouvait dans le répertoire /sploits)
exploit-frameworksvulnerability-analysisexploitation+6
55il y a 3 ans
Shellcode-Test-Harness preview

Shellcode-Test-Harness

GitHubbitstream93/shellcode-test-harness

Un harnais de test léger conçu pour accélérer le développement de shellcode en fournissant un environnement d'exécution avec diagnostics de crash…

exploitationshellcodedebuggers+3
46il y a 8 mois
XeytanWxCpp-RAT preview

XeytanWxCpp-RAT

GitHubmelardev/xeytanwxcpp-rat

Travail en cours. RAT écrit en C++ avec wxWidgets.
shellcodeinformation-gatheringpost-exploitation+3
11il y a 7 ans
windows-x86-shellcode-poc preview

windows-x86-shellcode-poc

GitHubnataliadiak/windows-x86-shellcode-poc

Windows x86 PoC : Débordement de tampon basé sur la pile avec shellcode personnalisé sur Windows 32 bits legacy.
vulnerability-analysisreverse-engineeringshellcode+3
8il y a 4 mois
pyshell2bin preview

pyshell2bin

GitHubelevenpaths/pyshell2bin

pyshell2bin

exploitationreverse-engineeringshellcode+2
3il y a 6 ans
metasm preview

metasm

GitHubjjyg/metasm

Ceci est le dépôt principal de metasm, un assembleur / désassembleur / compilateur gratuit écrit en ruby

code-analysisreverse-engineeringshellcode+2
475il y a 6 mois
Shellcode-Injection-Techniques preview

Shellcode-Injection-Techniques

GitHubplackyhacker/shellcode-injection-techniques

Implémentations en C# de techniques d'injection de shellcode, y compris l'injection classique, le détournement de threads, le creusement de processus…
exploitationshellcodepost-exploitation+1
466il y a 4 ans
Beaconator preview

Beaconator

GitHubcapt-meelo/beaconator

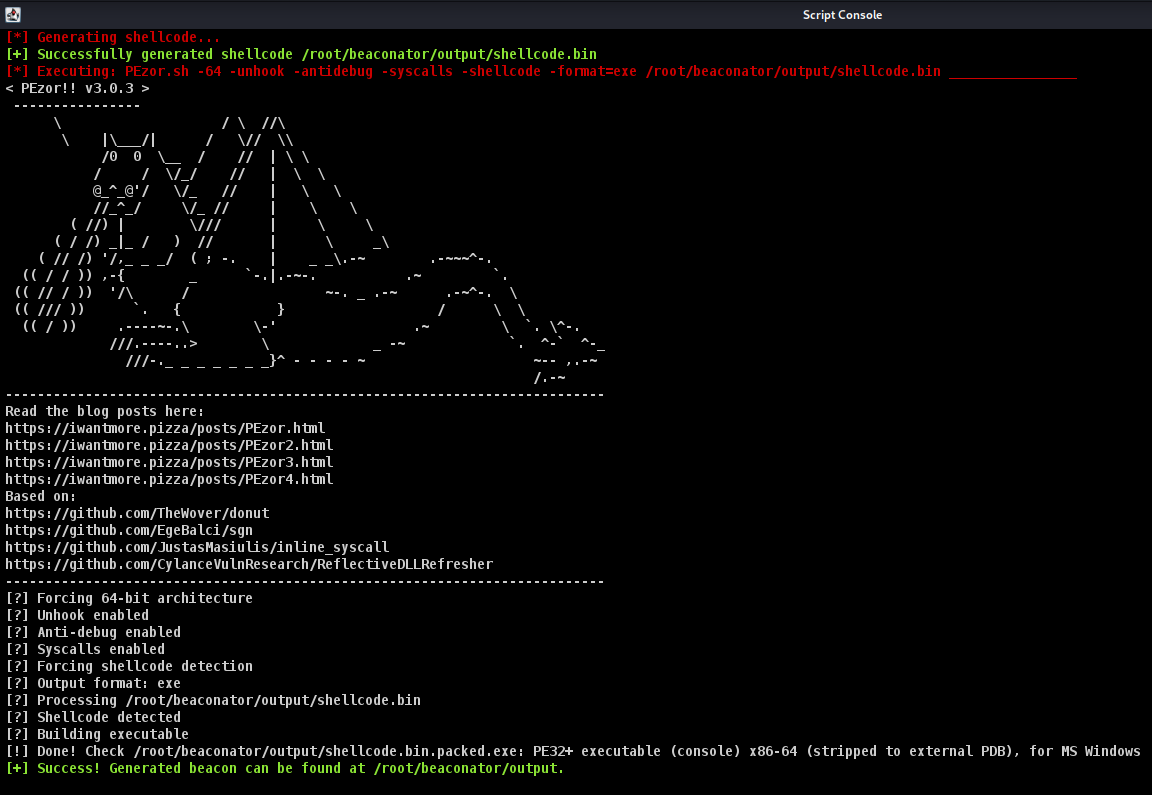
Un générateur de beacon utilisant Cobalt Strike et une variété d'outils.

exploit-frameworkspayload-generationshellcode+2
446il y a 5 ans
themida-unmutate preview

themida-unmutate

GitHubergrelet/themida-unmutate

Désobfuscateur statique pour l’obfuscation basée sur les mutations de Themida, WinLicense et Code Virtualizer 3.x.
static-analysisreverse-engineeringshellcode+3
380il y a 2 ans
SharpZipRunner preview

SharpZipRunner

GitHubjfmaes/sharpziprunner

Exécute un shellcode indépendant de la position à partir d'un zip chiffré.

payload-generationexploitationshellcode+3
303il y a 5 ans
Précédent1…20212223Suivant