
Chimera
 georgesotiriadis/chimera
Outil automatisé de chargement latéral de DLL avec capacités d'évasion d'EDR
payload-generationexploitationshellcode+1
507il y a 2 ans
georgesotiriadis/chimeraOutil automatisé de chargement latéral de DLL avec capacités d'évasion d'EDR
 hagrid29/peloader
Chargeur PE avec diverses techniques d'injection de shellcode
 s0md3v/nano
Nano est une famille de shells web PHP optimisés par code golf pour la furtivité.
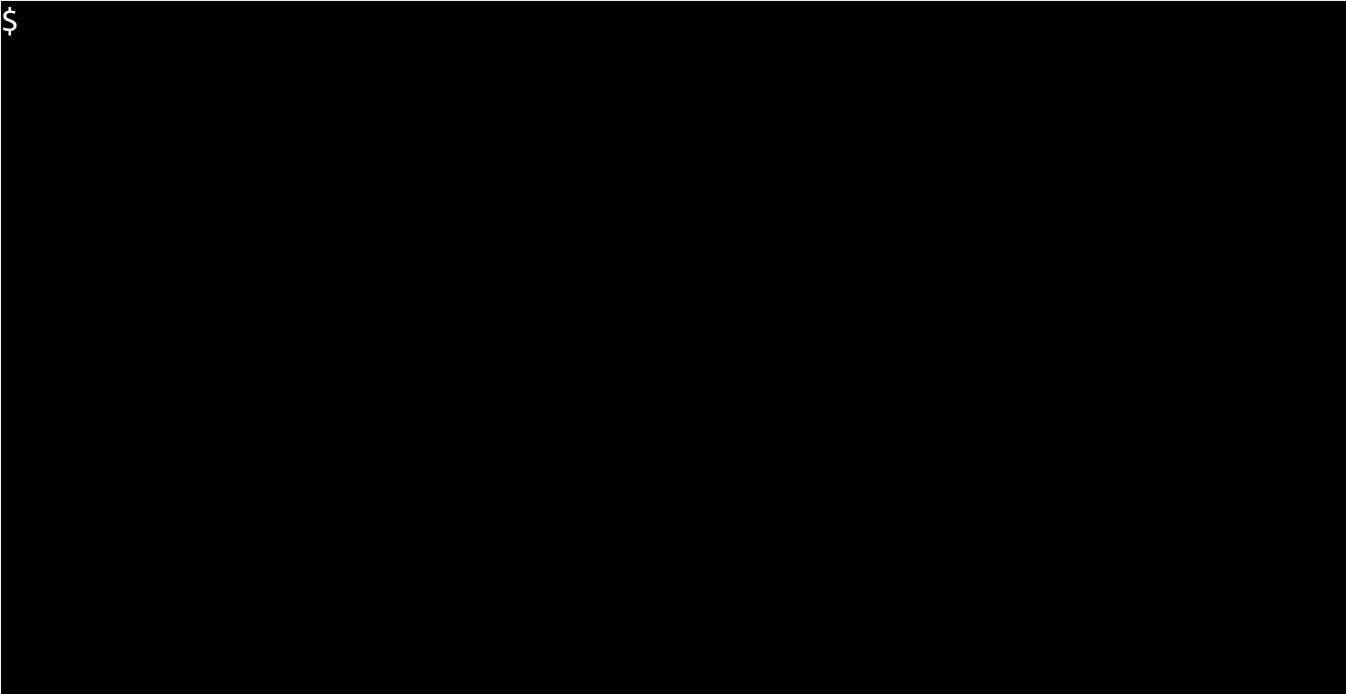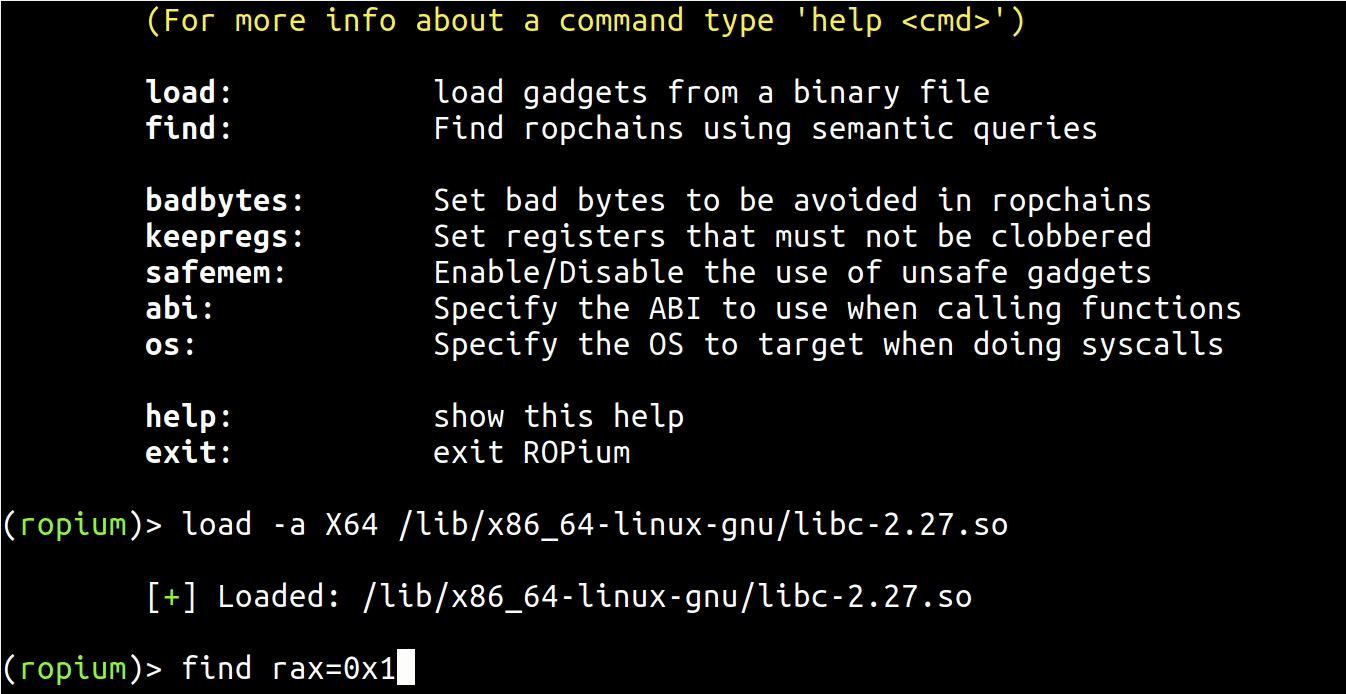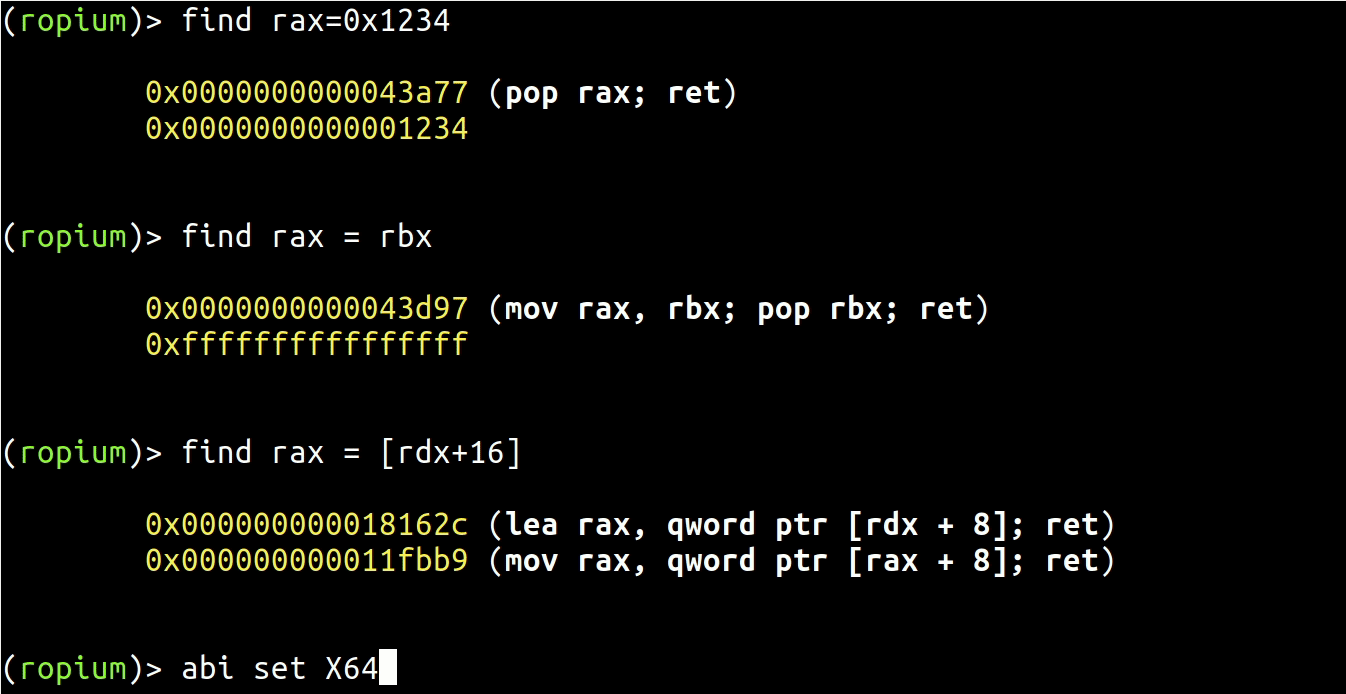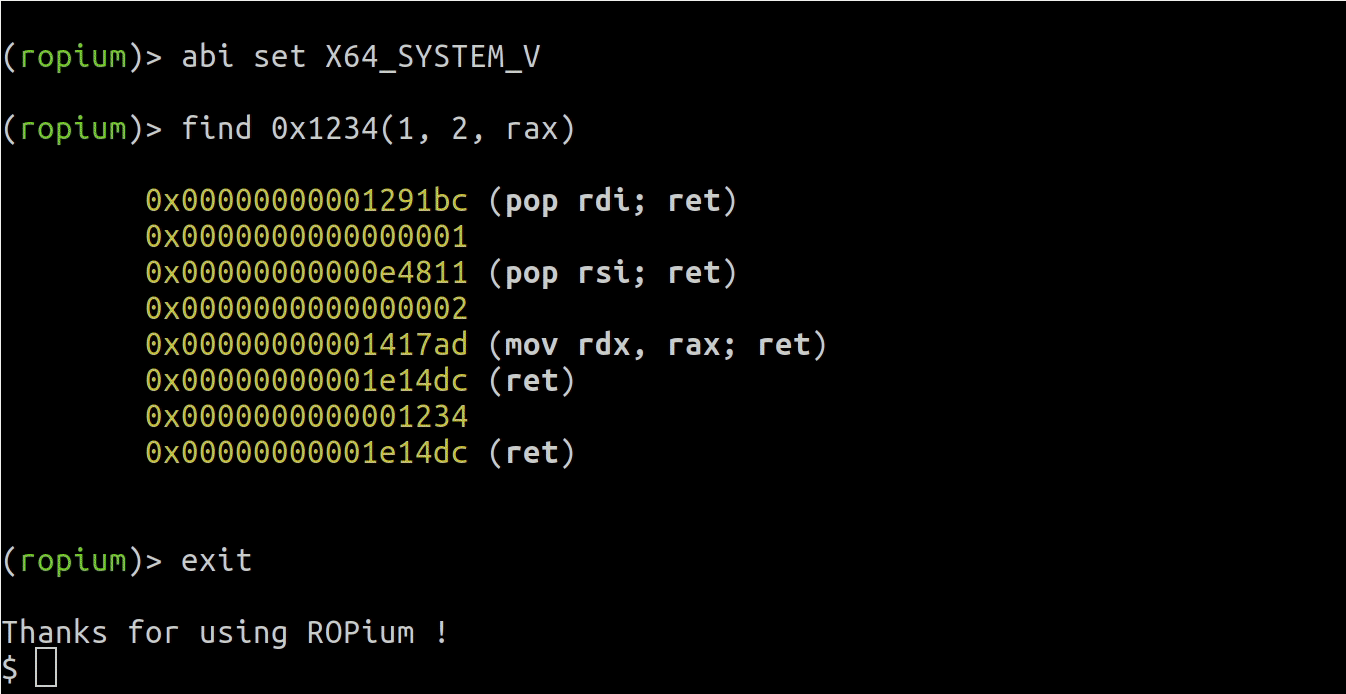 boyan-milanov/ropium
Constructeur automatisé de chaînes ROP qui extrait et analyse les gadgets à partir de binaires en utilisant des requêtes sémantiques, prenant en…
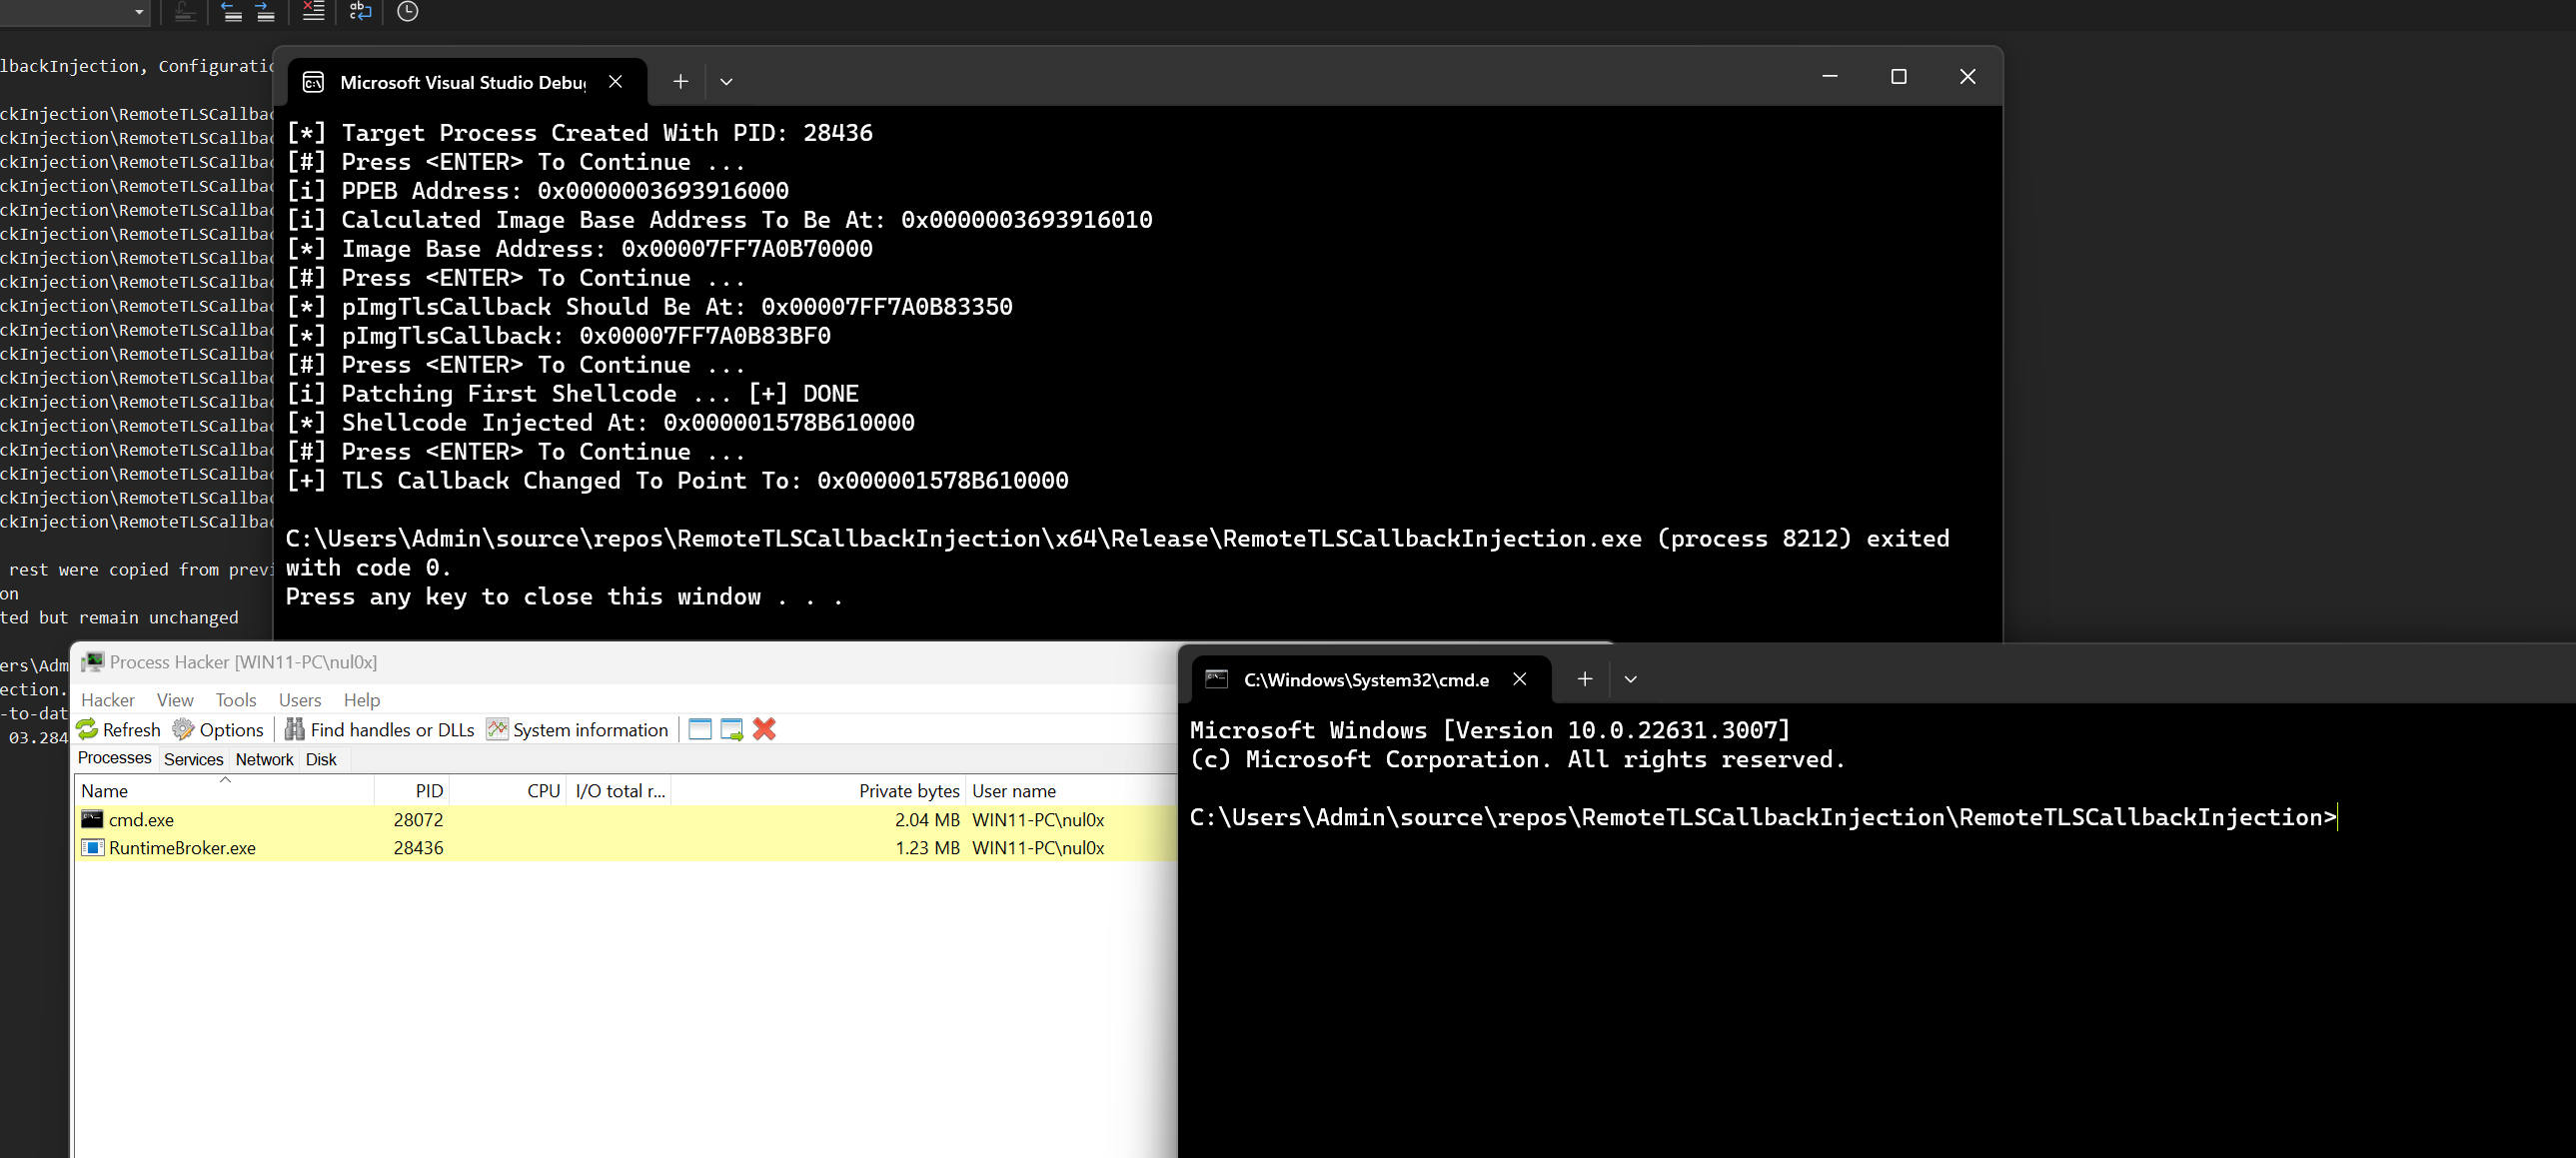 maldev-academy/remotetlscallbackinjection
Utilisation des callbacks TLS pour exécuter une charge utile sans créer de threads dans un processus distant.
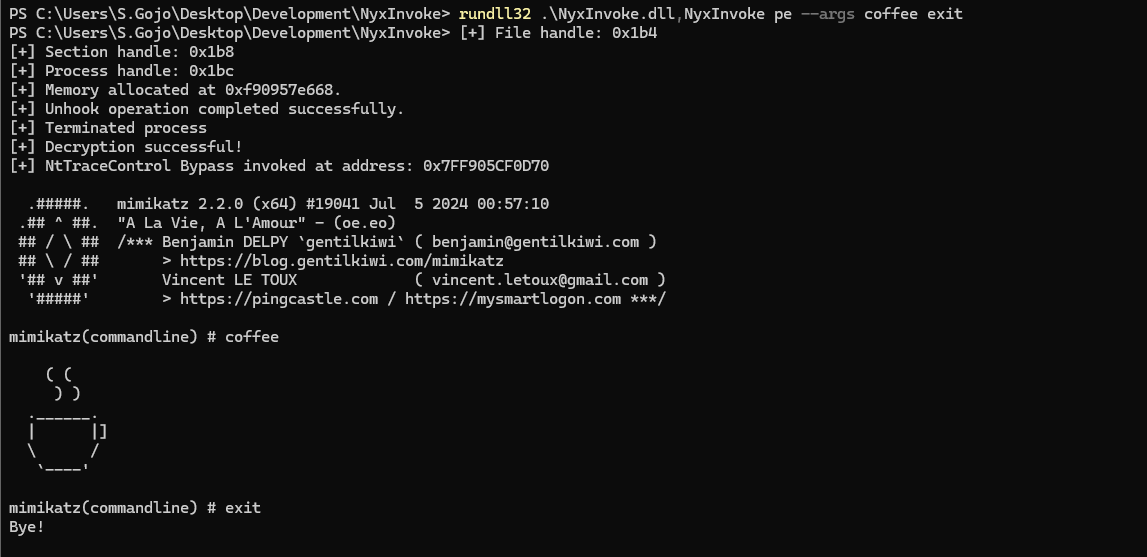 blacksnufkin/nyxinvoke
NyxInvoke est un outil CLI en Rust permettant d'exécuter des assemblys .NET, des scripts PowerShell et des BOFs, avec des fonctionnalités de…
 voidsec/exploit-development
Exploitation - Exploit armé et Preuves de concept (PoC)
 connormcgarr/littlecorporal
LittleCorporal: Un générateur automatisé de Maldoc en C#

 pard0p/remote-bof-runner
Remote BOF Runner est un framework d'extension Havoc pour l'exécution à distance de fichiers d'objet Beacon (BOF) en utilisant un chargeur PIC fait…
 m4sc3r4n0/astroid
ASTROID v 1.2 contourne la plupart des logiciels antivirus
 qmadev/crabloader
Chargeur réfléchi défini par l'utilisateur basé sur Rust pour les charges utiles de Cobalt Strike. Évite les pages mémoire RWX pour la sécurité…
 mahmoudimus/static_asm
Assembleur compile-time C++2x en en-tête uniquement pour l'encodage d'instructions x86/x86-64
 nu11secur1ty/metasploit-framework-nu11secur1ty
Extension de metasploit-framework
 thunderstrike9090/conflicker_analysis_scripts
Scripts pour analyser le ver Conflicker qui exploite la célèbre vulnérabilité netapi (CVE-2008-4250), c'est-à-dire MS08-067
 anasrami12/cve-2025-5548
Méthodologie pour l'analyse de vulnérabilités et le développement d'exploits, couvrant l'analyse statique/dynamique, le fuzzing, le diffing de…
 davidbuchanan314/dlinject
Injecter une bibliothèque partagée (c'est-à-dire du code arbitraire) dans un processus linux en cours d'exécution, sans ptrace
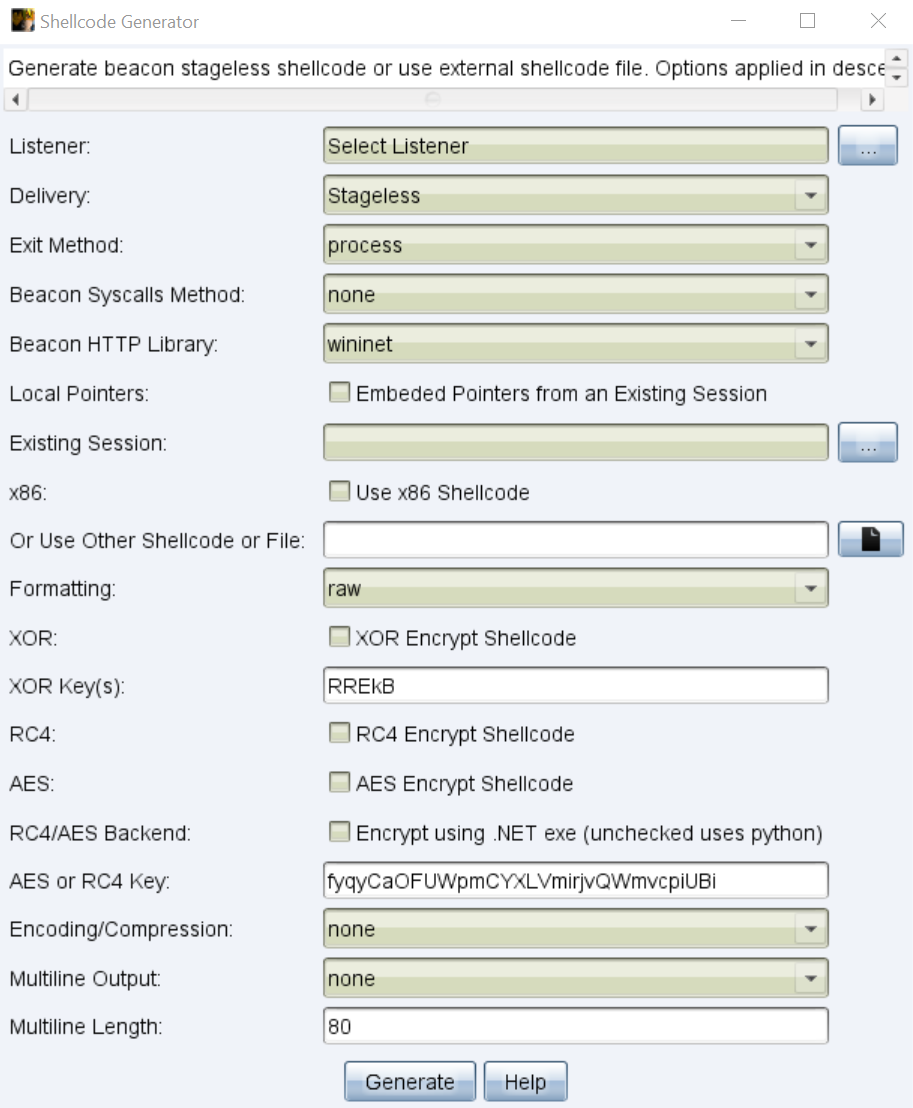 rcstep/cssg
Cobalt Strike aggressor script pour générer, formater et chiffrer le shellcode de beacon avec prise en charge de multiples méthodes de sortie,…