
flowinspect
 7h3ram/flowinspect
Un outil d'inspection réseau
packet-sniffing-analysisvulnerability-analysisshellcode+5
7h3ram/flowinspectUn outil d'inspection réseau
 ps1337/lastenzug
Proxy Socks4a exploitant PIC, Websockets et obfuscation statique au niveau assembleur
 qduarte-42/rainfall
Introduction à l'exploitation des binaires ELF.

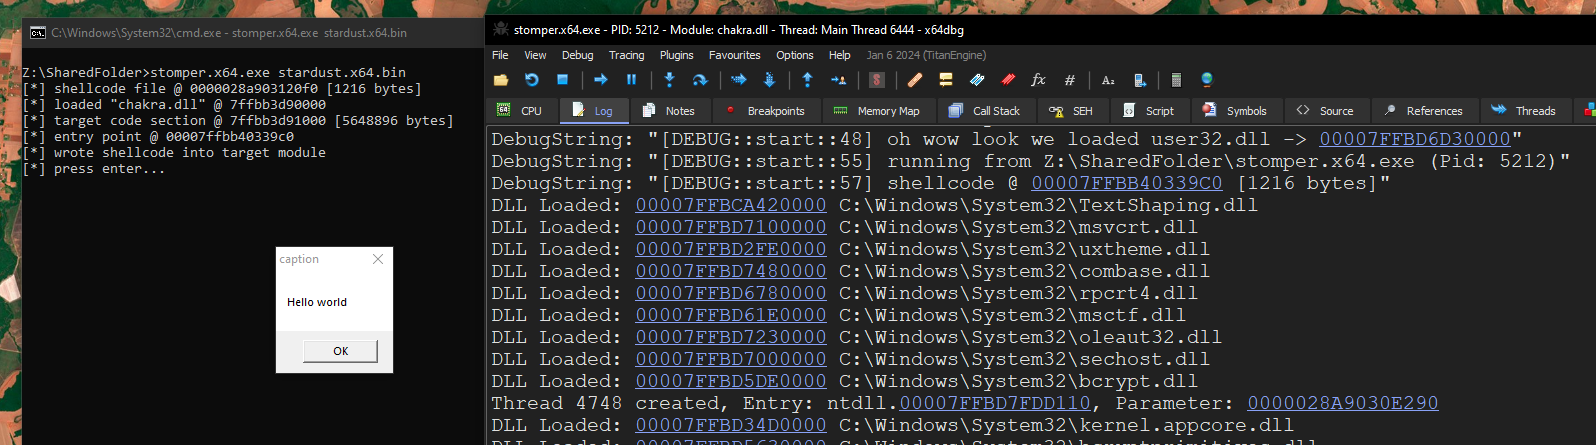 cracked5pider/stardust
Un modèle d'implant moderne indépendant de la position 32/64 bits
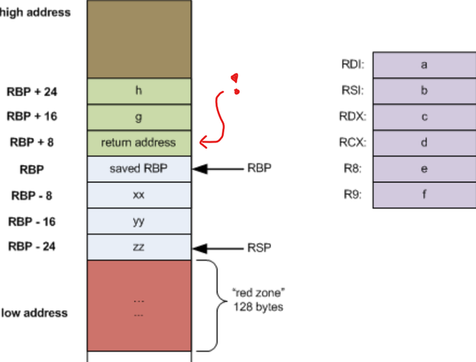 mgeeky/threadstackspoofer
Thread Stack Spoofing - PoC pour une technique avancée d'évasion en mémoire permettant de mieux cacher l'allocation mémoire du shellcode injecté aux…
 ne0nd0g/go-shellcode
Un dépôt de chargeurs de shellcode Windows et d'utilitaires annexes. Les applications chargent et exécutent du shellcode en utilisant divers appels…
 lsecqt/offensivecpp
Ce dépôt contient des extraits de code C/C++ qui peuvent s'avérer utiles dans des scénarios offensifs spécifiques.
 codewhitesec/handlekatz
Dump mémoire de Lsass basé sur PIC utilisant des handles clonés pour échapper à la détection, produisant des dumps obfusqués avec une empreinte…
 maldevel/gdog
Un backdoor Windows complet utilisant Gmail comme serveur C&C
 dec0ne/dllnotificationinjection
Un POC d'une nouvelle technique d'injection de processus "sans thread" qui fonctionne en utilisant le concept de rappels de notification de DLL dans…
 cryptolok/aslray
Linux ELF x32/x64 ASLR DEP/NX bypass exploit avec stack-spraying

 0xsch1zo/nullgate
Bibliothèque qui facilite l'utilisation des syscalls indirects. Contournement AV/EDR assez intéressant en tant que PoC.
 winterknife/silverpick
Framework de développement de shellcode en mode utilisateur Windows (WUMSDF)
 5alt/zerorat
ZeroRAT est un cheval de Troie d'accès à distance à une ligne sur Windows
 operatorequals/smbrat
Un outil d'administration à distance Windows en Visual Basic avec des chemins UNC
 d0rb/logofail-poc
C'est une démonstration hypothétique du processus impliqué dans l'exploitation de LogoFail, qui inclut théoriquement les étapes nécessaires.