radare2-scripts
 withsecurelabs/radare2-scripts
Collection de scripts radare2 pour l'analyse de malwares : extraire des binaires de dumps mémoire, patcher les en-têtes PE et décoder les imports de…
memory-forensicsreverse-engineeringshellcode+3
32
withsecurelabs/radare2-scriptsCollection de scripts radare2 pour l'analyse de malwares : extraire des binaires de dumps mémoire, patcher les en-têtes PE et décoder les imports de…
 longld/peda
PEDA - Assistance au développement d'exploits en Python pour GDB
 mandiant/flare-ida
Utilitaires IDA Pro de l'équipe FLARE
 lukechilds/reverse-shell
Service de reverse shell à la demande qui détecte automatiquement l'environnement cible et exécute la charge utile appropriée pour un accès distant…
 jthuraisamy/syswhispers
Contournement d'AV/EDR via des appels système directs.
 chvancooten/maldev-for-dummies
Un atelier sur le développement de malwares
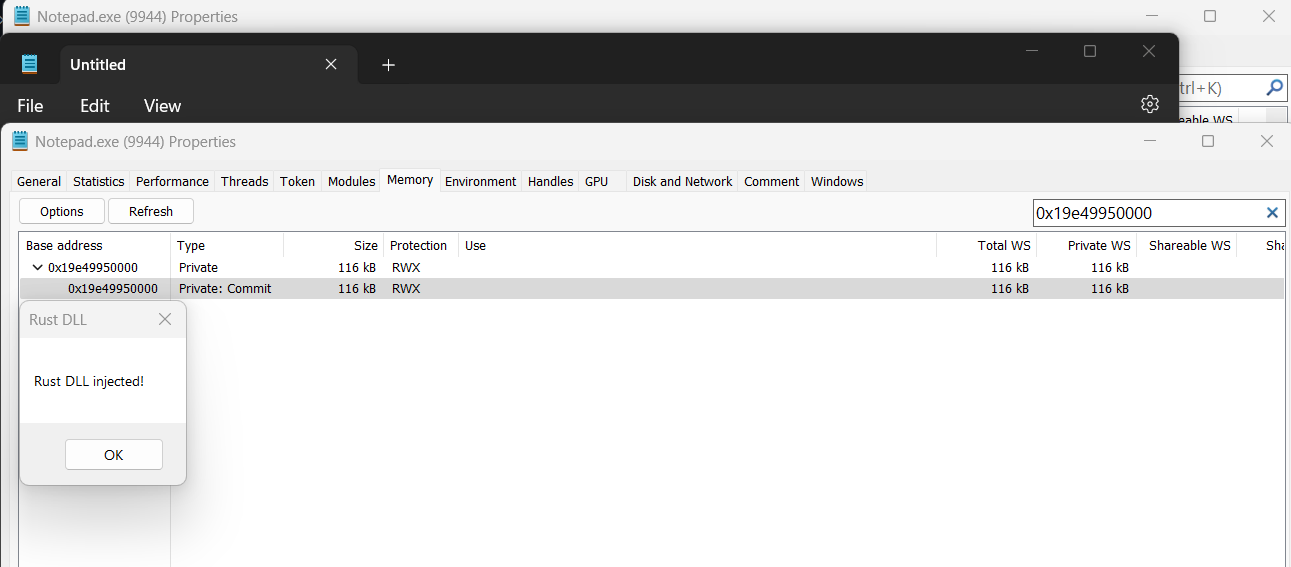 memn0ps/venom-rs
Rusty Injection - Shellcode Reflective DLL Injection (sRDI) en Rust (Nom de code : Venom)
 preemptdev/bluffy
Convertissez du shellcode en :sparkles: différents :sparkles: formats !
 b4rtik/redpeanut
RedPeanut est un petit RAT développé en .Net Core 2 et son agent en .Net 3.5 / 4.0.
 s3cur3th1ssh1t/nimgetsyscallstub
Extrait dynamiquement des stubs d'appels système frais depuis ntdll.dll pour contourner la détection basée sur les signatures, avec un modèle…
 s3cur3th1ssh1t/nimshellcodefluctuation
ShellcodeFluctuation PoC porté vers Nim
 zer0x64/shellcide
IDE de shellcode
 u20024804/bash-4.3-fixed-cve-2014-6271
GNU Bash 4.3 corrigé avec le correctif pour Shellshock (CVE-2014-6271). Fournit un Bourne Again SHell sécurisé avec édition de ligne de commande,…
 omerya/invisi-shell
Cachez votre script Powershell à la vue de tous. Contournez toutes les fonctionnalités de sécurité de Powershell.
 paulsec/twittor
Un backdoor complet qui utilise Twitter comme serveur C&C
 x86byte/obfusk8
Obfusk8: bibliothèque d'obfuscation légère basée sur C++17 / Header Only pour binaires windows
 sunblaze-ucb/exploitgym
ExploitGym est un benchmark réaliste à grande échelle construit à partir de vulnérabilités réelles conçu pour évaluer la capacité des agents IA à…