
contrast
SAST CLI pour analyser les applications Java, JavaScript et .NET, ainsi que les fonctions AWS Lambda, en détectant les vulnérabilités de code et les…

SAST CLI pour analyser les applications Java, JavaScript et .NET, ainsi que les fonctions AWS Lambda, en détectant les vulnérabilités de code et les…

CloudGoat est l'outil de déploiement AWS « Vulnérable par Conception » de Rhino Security Labs

une application serverless sacrément vulnérable

OWASP ServerlessGoat : une application serverless démontrant les failles de sécurité serverless courantes.

Cadre d'automatisation de la sécurité AWS sans serveur qui ingère des renseignements sur les menaces, applique une détection d'anomalies basée sur le…

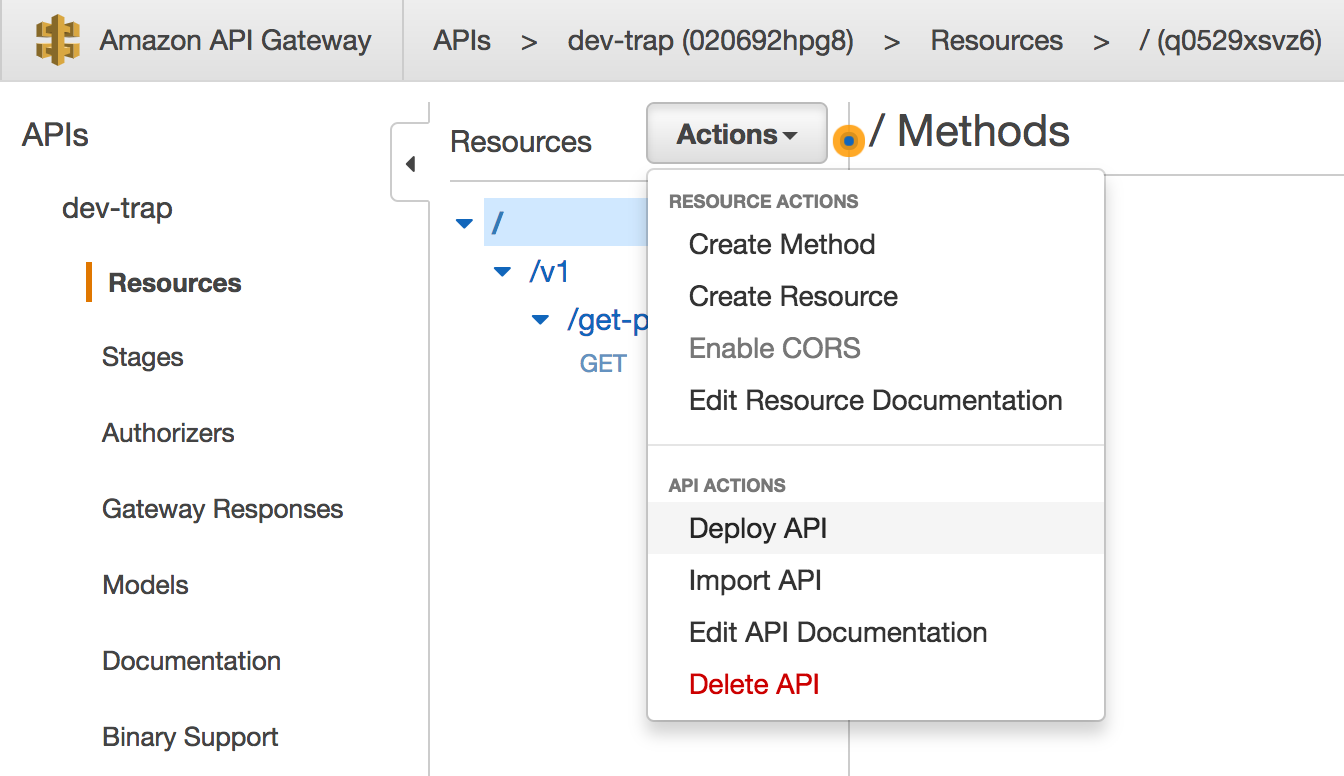
honeyλ - une application simple et sans serveur conçue pour créer et surveiller automatiquement de faux points de terminaison HTTP (c'est-à-dire des…

Plugin Cursor pour Hono v4 (framework web edge TypeScript). 59 régressions LLM avec paires BAD/CORRECT. Épinglé à hono ^4.12.19 (>= 4.9.7 pour…

Incroyables laboratoires d'apprentissage gratuits sur la sécurité cloud native. Comprend des CTF, des ateliers auto-hébergés, des laboratoires de…

Runtime sécurisé pour mettre en bac à sable les tâches des agents IA. Exécutez du code non fiable dans des environnements WebAssembly isolés.

Fonctions sans serveur pour établir des shells inversés vers Lambda, Azure Functions et Google Cloud Functions

Top 10 OWASP Serverless

Sécurité serverless AWS