
vulhub
 vulhub/vulhub
Environnements vulnérables pré-construits basés sur Docker-Compose
vulnerability-analysissecurity-virtualizationpenetration-testing+2
21.1kil y a 16 jours
vulhub/vulhubEnvironnements vulnérables pré-construits basés sur Docker-Compose
 dockur/windows
Exécutez Windows dans un conteneur Docker avec accélération KVM, installation automatique et ressources personnalisables. Prend en charge plusieurs…
 raphire/win11debloat
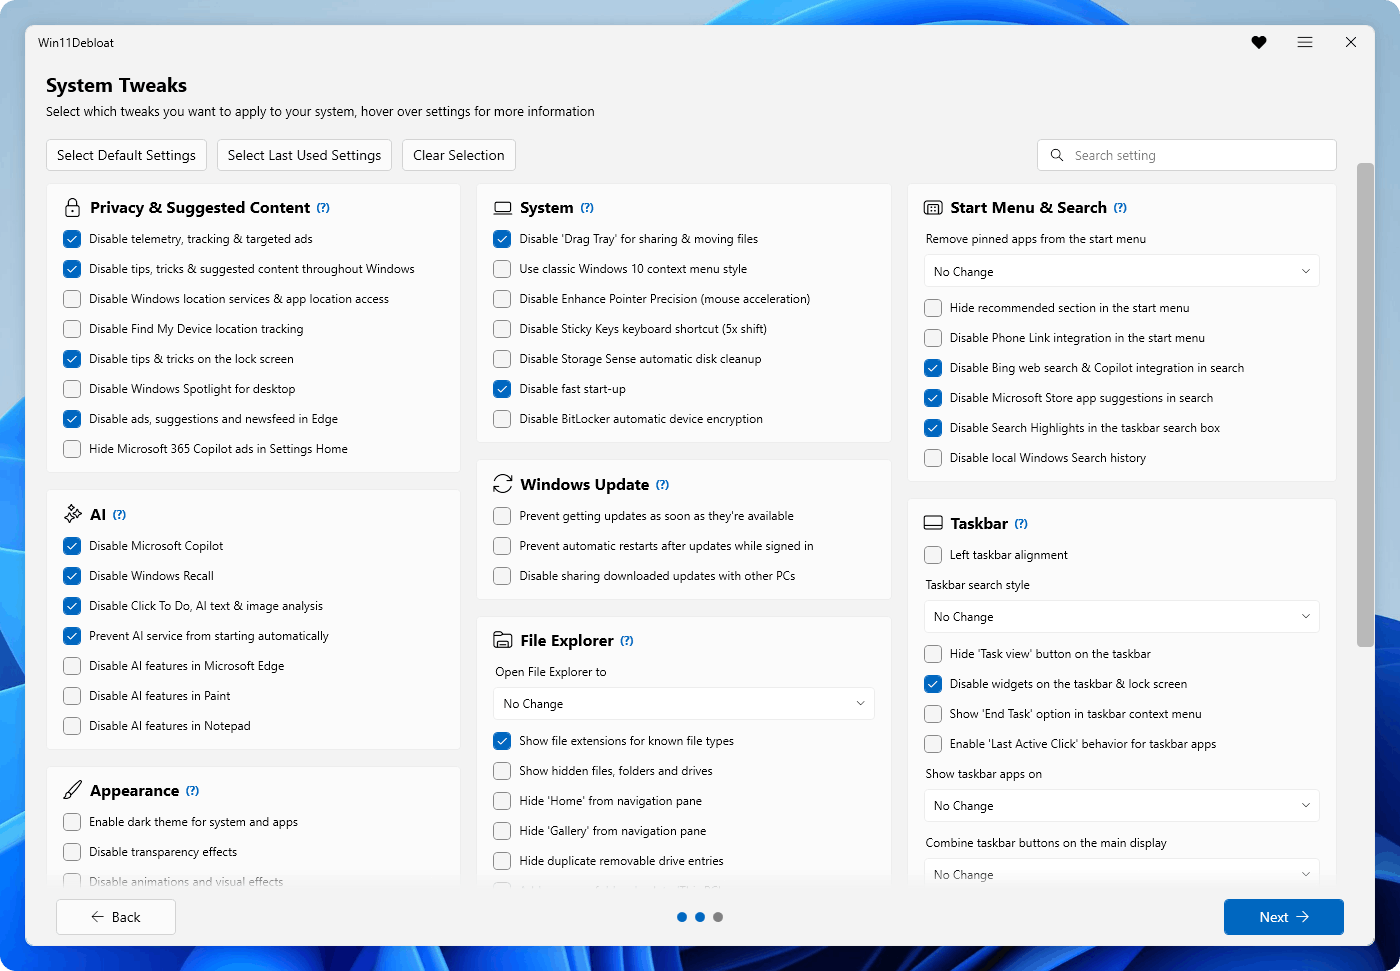
Un script PowerShell simple et léger qui vous permet de supprimer les applications préinstallées, de désactiver la télémétrie, ainsi que d'effectuer…
 firecracker-microvm/firecracker
MicroVMs sécurisées et rapides pour l'informatique serverless.
 google/gvisor
Met en bac à sable les conteneurs via un noyau applicatif en espace utilisateur qui intercepte les appels système, limite l'accès au noyau hôte et…
 qemu/qemu
Miroir officiel de QEMU. Veuillez consulter https://www.qemu.org/contribute/ pour savoir comment soumettre des modifications à QEMU. Les Pull…
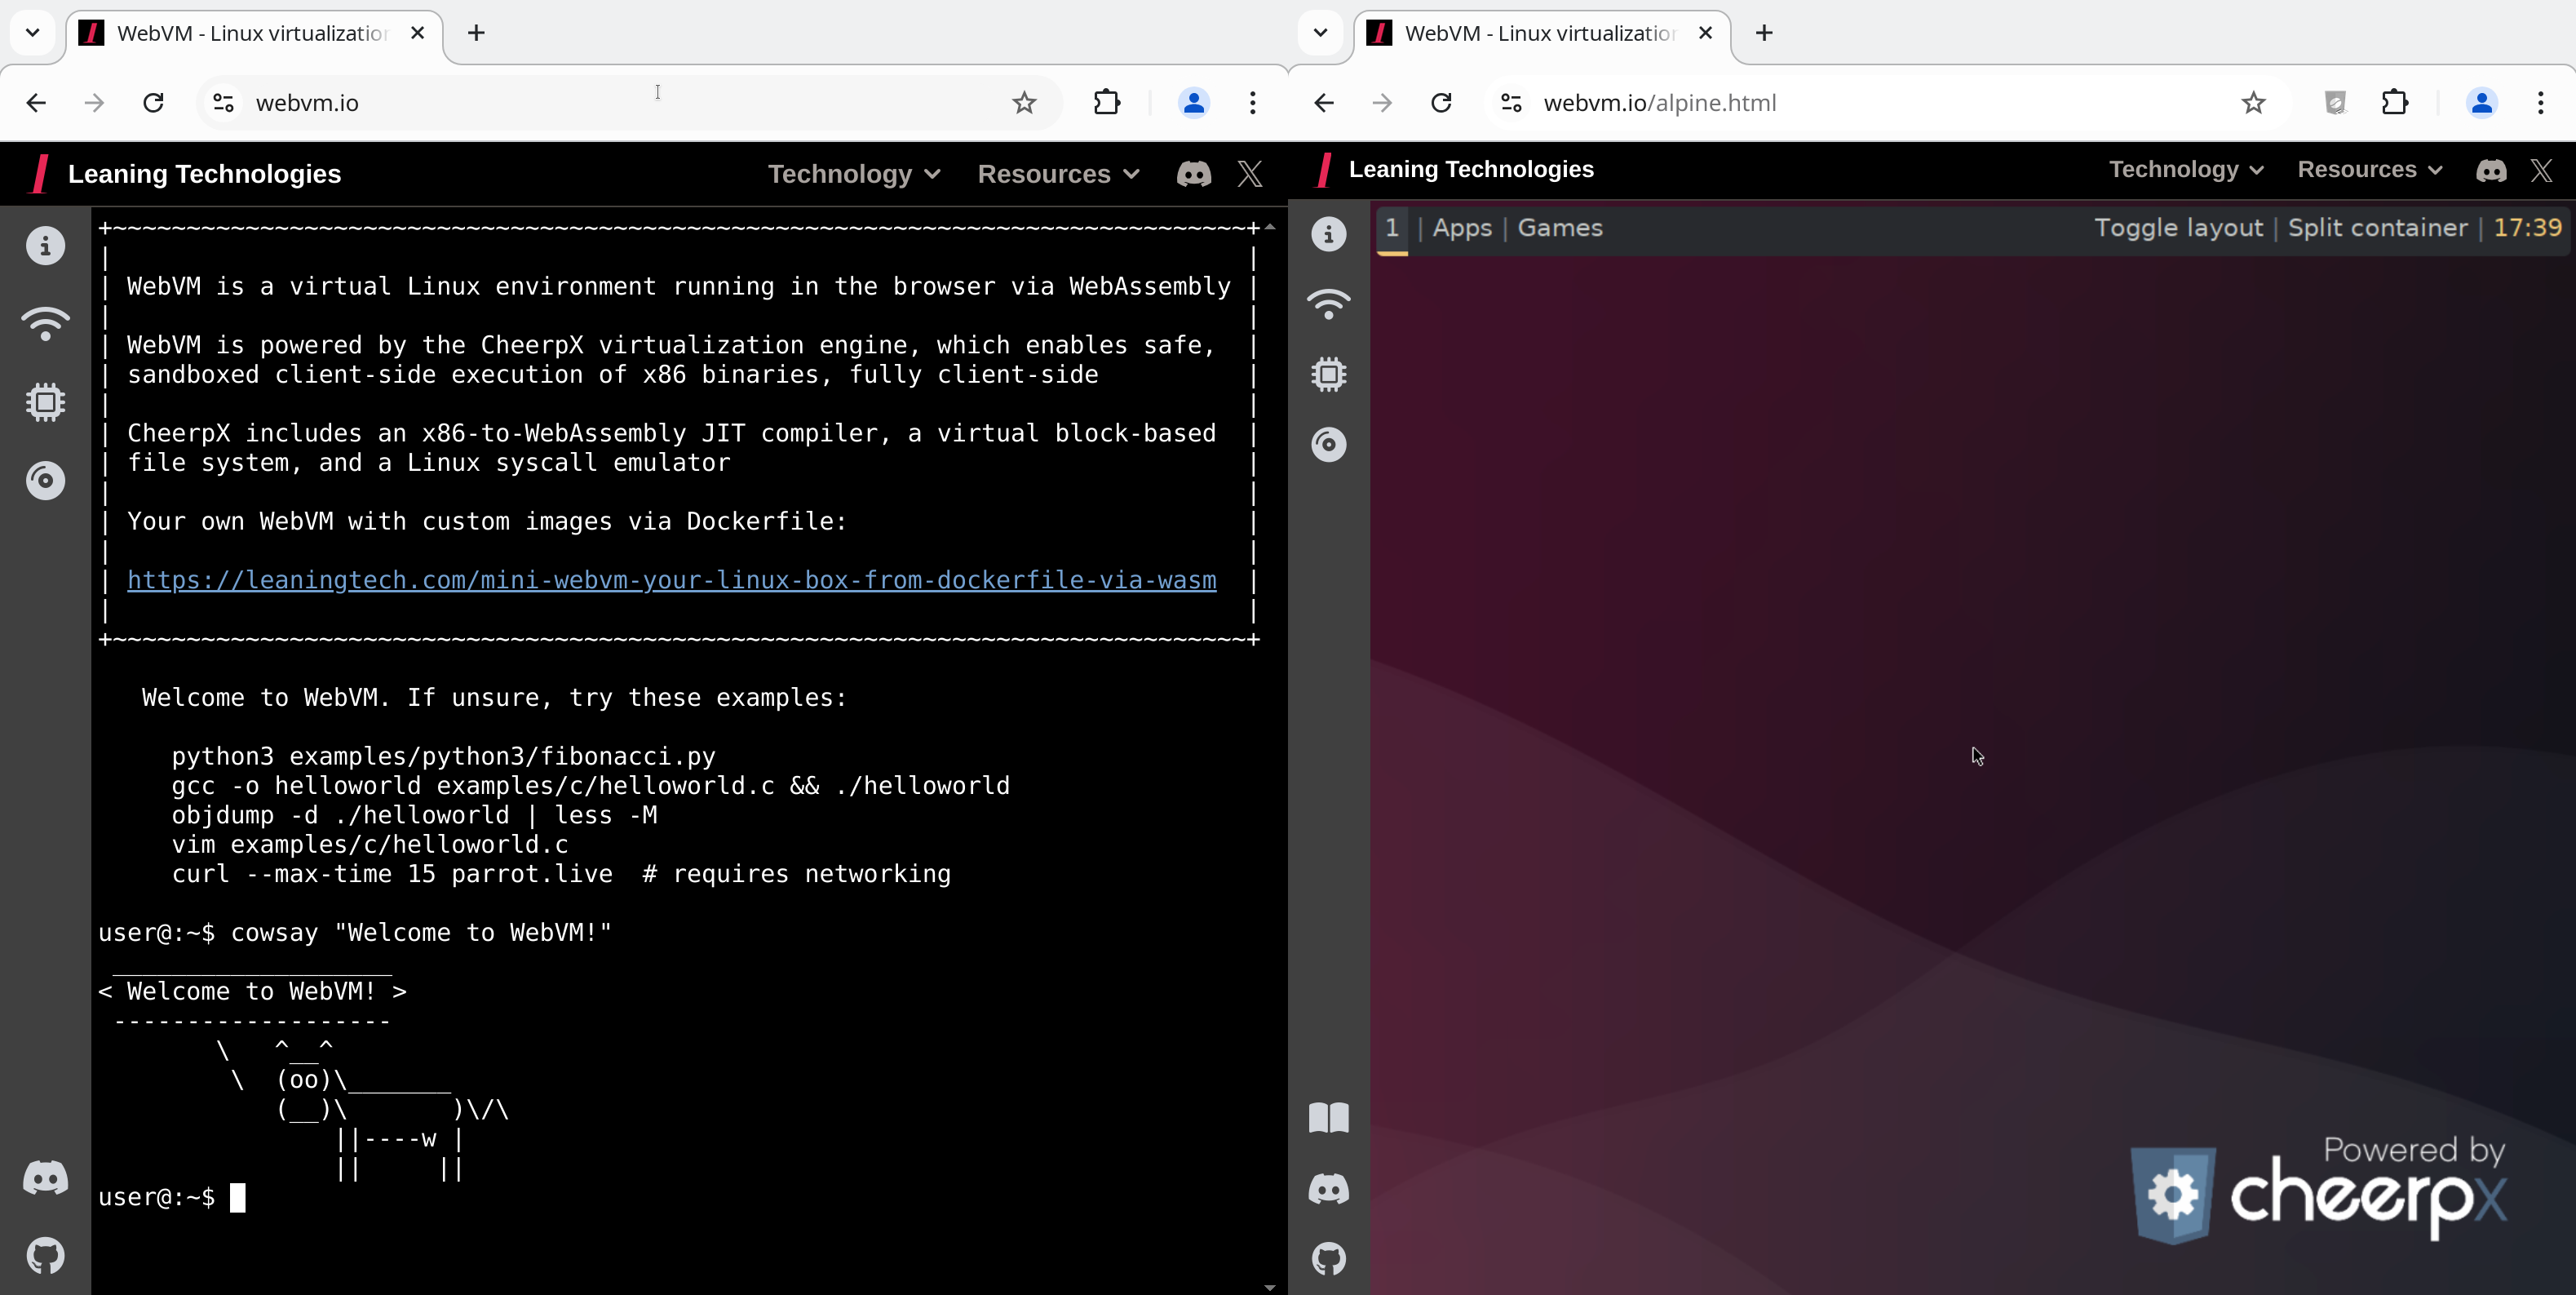 leaningtech/webvm
Machine virtuelle Linux côté client s'exécutant dans le navigateur via WebAssembly, avec réseau Tailscale, images personnalisées basées sur…
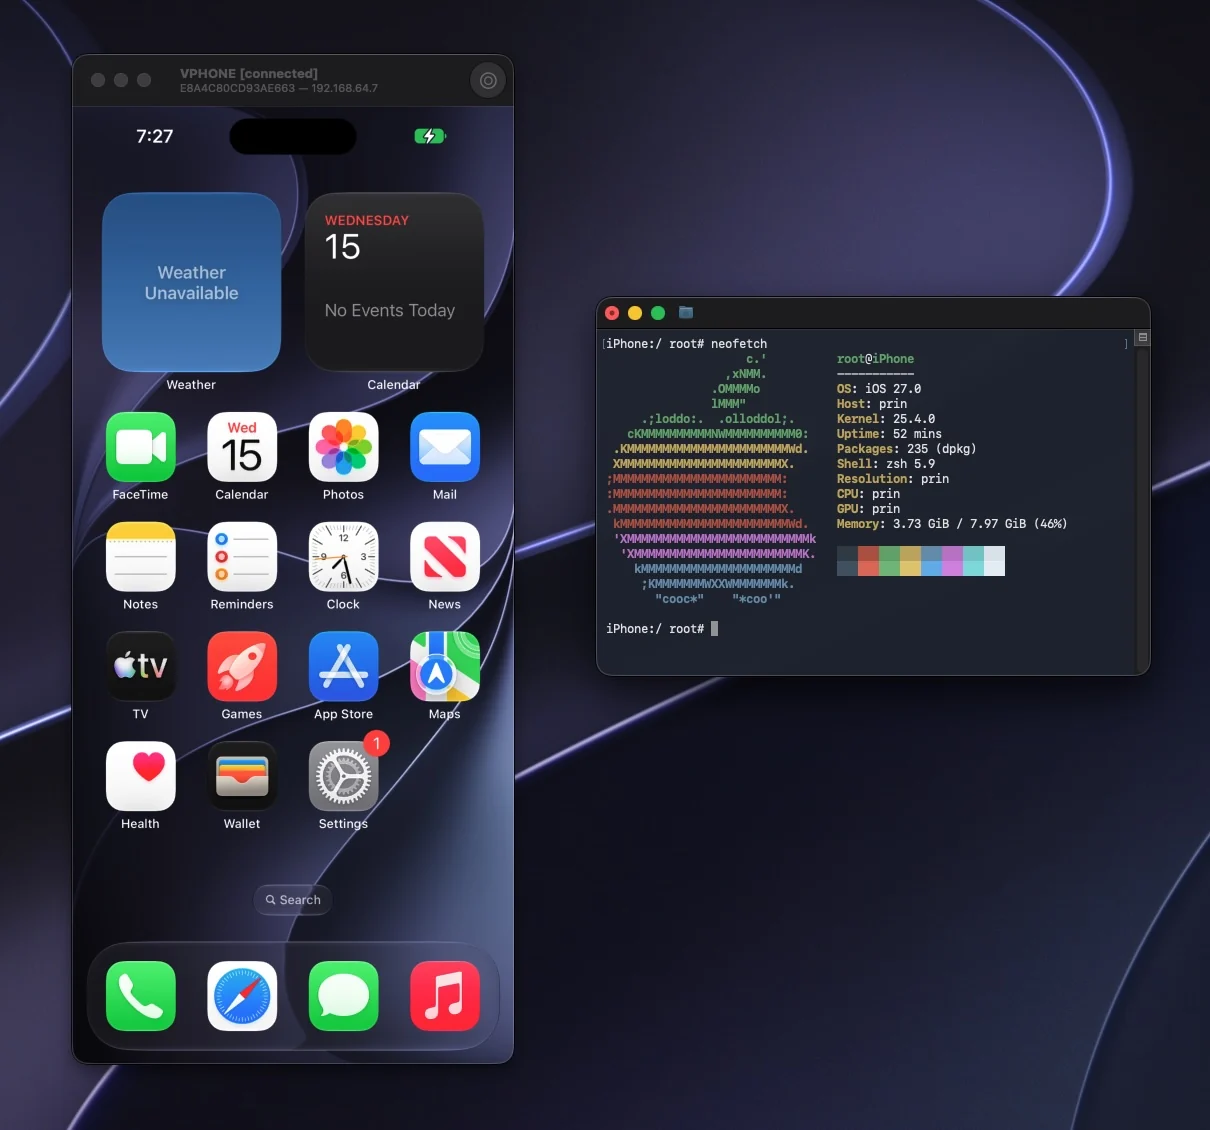 lakr233/vphone-cli
Démarrez et gérez des iPhones virtuels sur Apple Silicon avec le patchage du firmware, des variantes de jailbreak et des fonctionnalités de recherche…
 nvidia/openshell
Sandboxed runtime for autonomous AI agents with declarative YAML policies enforcing filesystem, network, and process constraints, plus endpoint-bound…
 kata-containers/kata-containers
Kata Containers est un projet open source et une communauté qui œuvrent à la construction d'une implémentation standard de machines virtuelles (VM)…
 blackarch/blackarch
Une distribution basée sur ArchLinux pour les testeurs d'intrusion et les chercheurs en sécurité.
 mandiant/commando-vm
Distribution de machine virtuelle personnalisable basée sur Windows, pré-emballée avec des outils de sécurité offensive pour les tests d'intrusion et…
 netblue30/firejail
Namespaces Linux et sandbox seccomp-bpf
 bmax121/apatch
Le patchage du noyau Android et du système Android
 rapid7/metasploitable3
Metasploitable3 est une VM construite de toutes pièces avec un grand nombre de vulnérabilités de sécurité.
 containers/bubblewrap
Outil de sandboxing non privilégié de bas niveau utilisé par Flatpak et des projets similaires.
 momo5502/sogen
🪅 Émulateur d'espace utilisateur Windows & Linux