

flare-vm
 mandiant/flare-vm
Une collection de scripts d'installation de logiciels pour systèmes Windows qui vous permet de configurer et de maintenir facilement un environnement…
static-analysisdynamic-analysis-sandboxingmemory-forensics+10
8.9k
mandiant/flare-vmUne collection de scripts d'installation de logiciels pour systèmes Windows qui vous permet de configurer et de maintenir facilement un environnement…
 capsulerun/capsule
Runtime sécurisé pour mettre en bac à sable les tâches des agents IA. Exécutez du code non fiable dans des environnements WebAssembly isolés.
 scy-phy/minicps
Framework de simulation temps réel pour les systèmes cyber-physiques avec modèles de processus physiques/dispositifs de contrôle et émulation réseau…
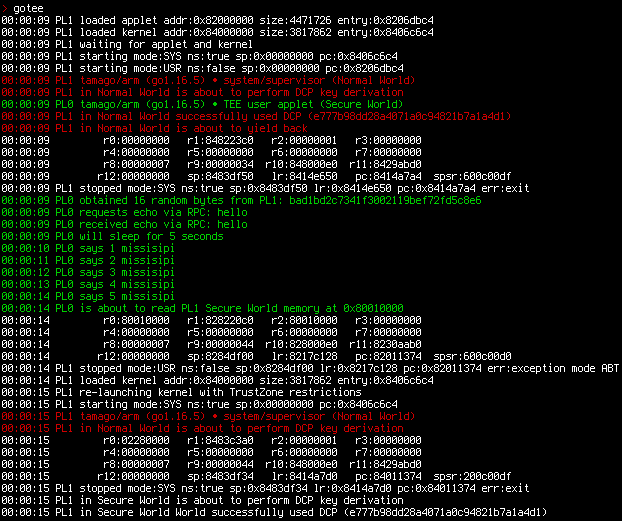 usbarmory/gotee
Environnement d'exécution de confiance (TEE) en Go
 tandasat/tandasat.github.io
Cours à distance sur le développement d'hyperviseurs pour chercheurs en sécurité ; couvre les mécanismes internes de la virtualisation, la sécurité…
 amlalabs/amla-sandbox
Sandbox WASM avec application des capacités pour le code des agents IA. Les agents ne peuvent appeler que les outils explicitement fournis avec des…
 kalilinux/build-scripts/kali-docker
Kali Linux Docker
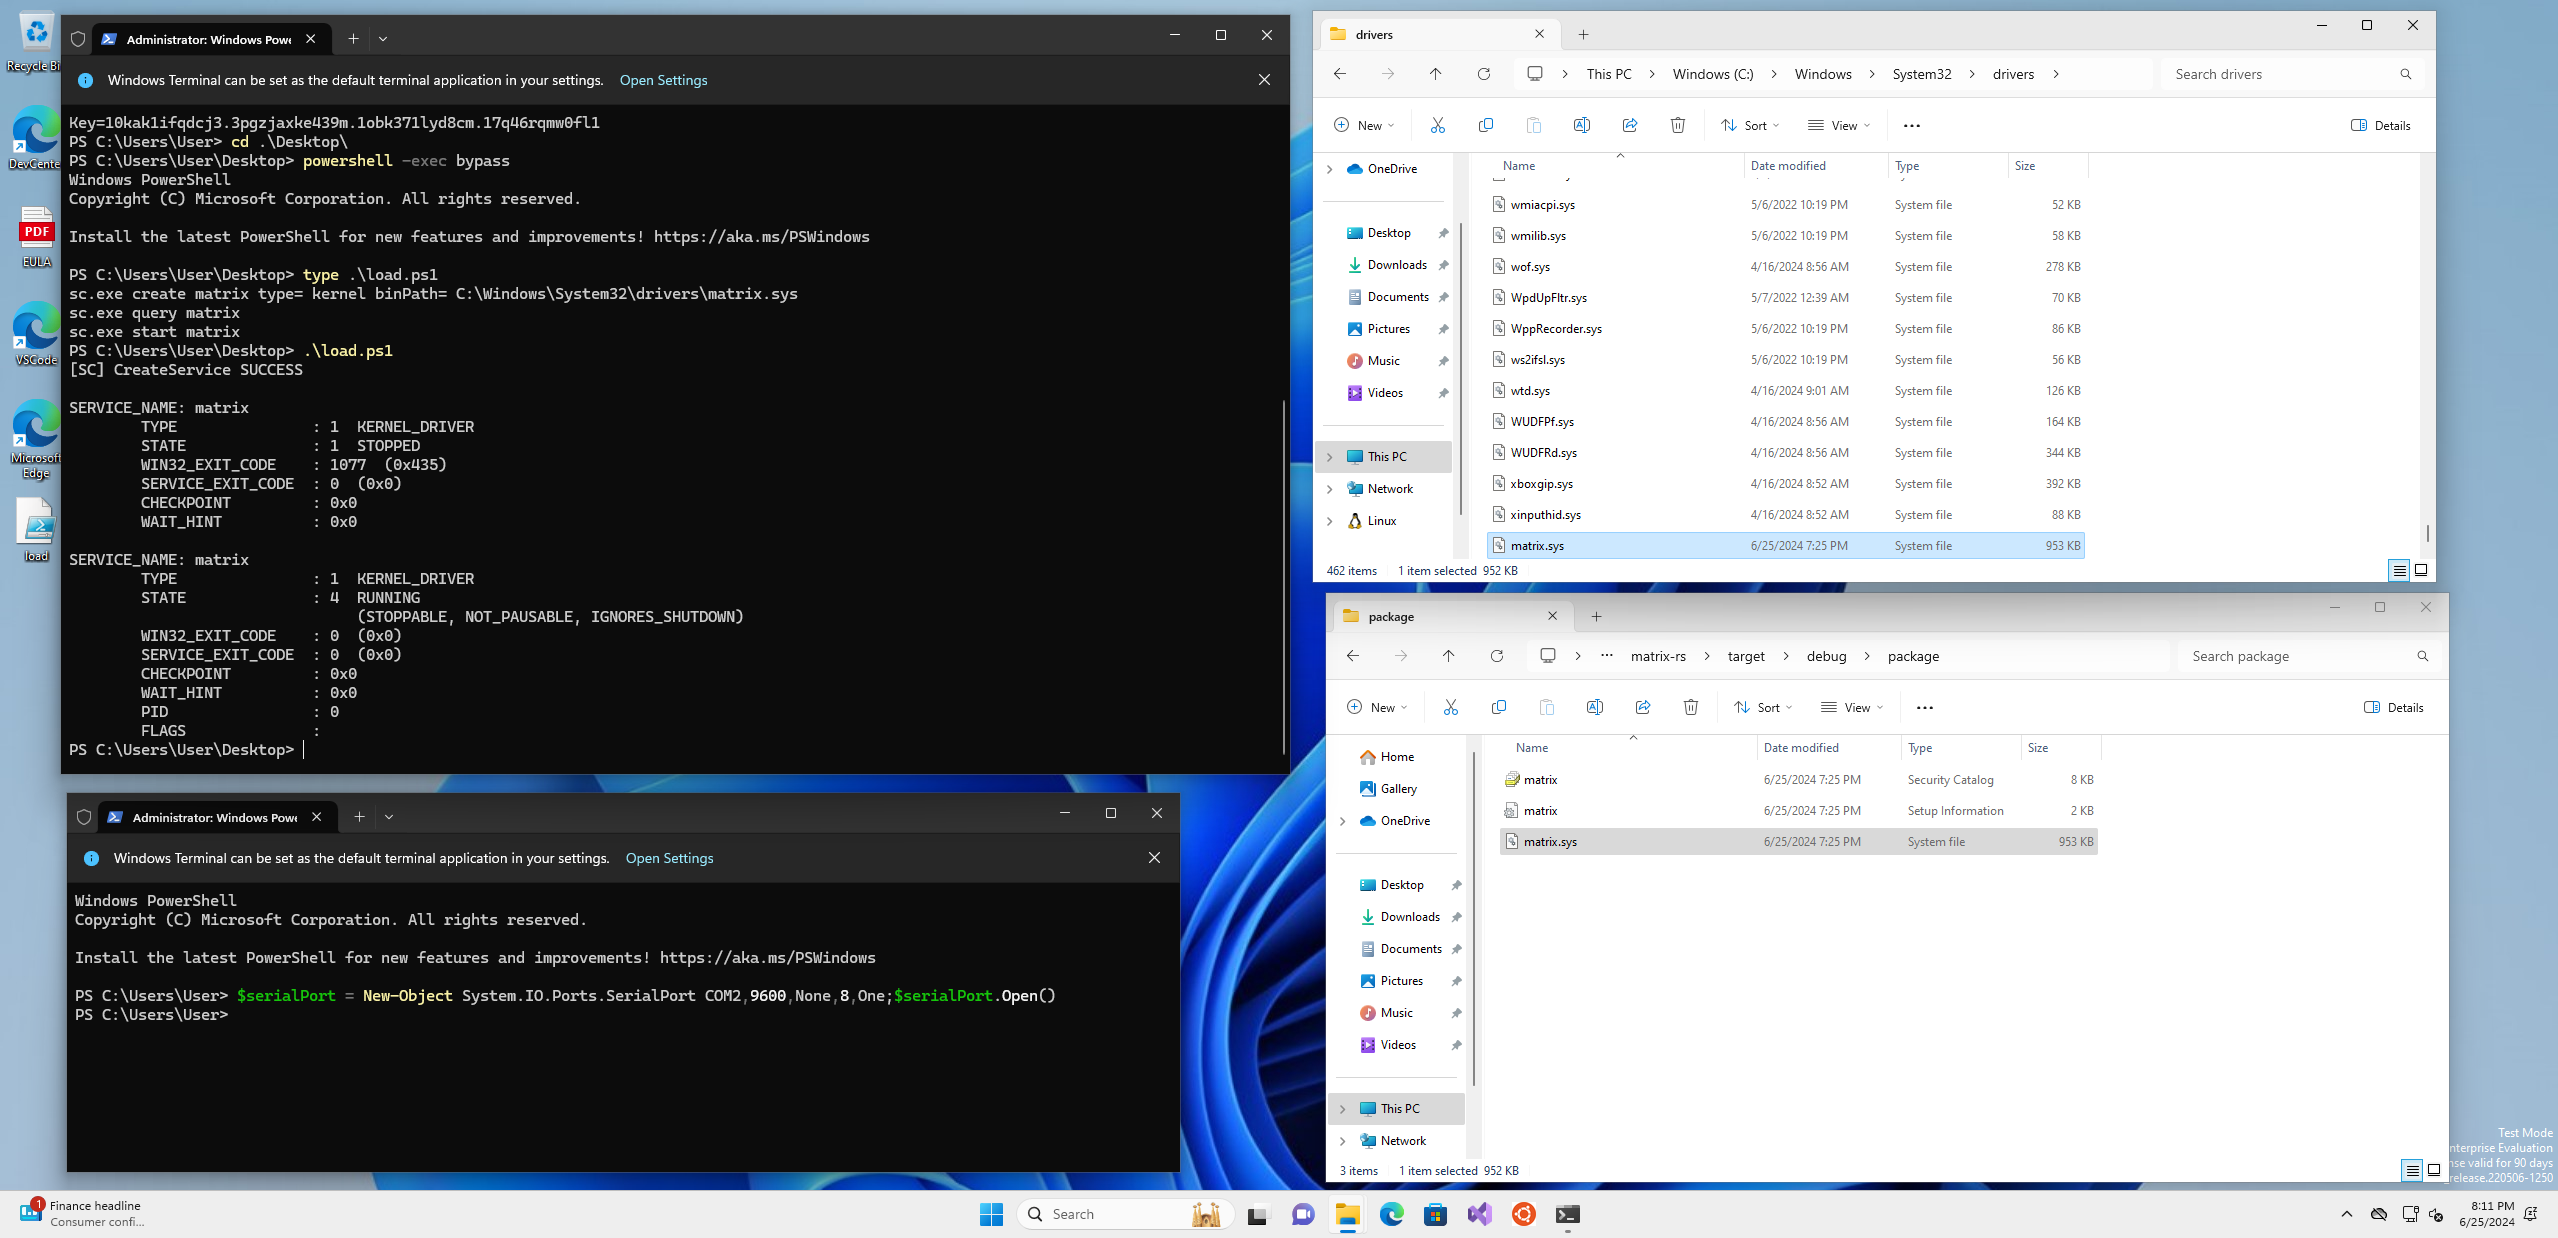 memn0ps/matrix-rs
Rusty Hypervisor - Hyperviseur Blue Pill de type 2 du noyau Windows en Rust (Nom de code : Matrix)
 sinakarvandi/hypervisor-from-scratch
Code source d'une série de tutoriels sur l'hyperviseur. Disponible sur : https://rayanfam.com/tutorials
 siyad01/agentbox
Runtime sandboxé open-source pour agents IA — isolation gVisor/Docker, coffre-fort d’identifiants, journal d’audit immuable. Conçu après…
 vatson112/deny-af-alg-bpf
eBPF LSM program that blocks AF_ALG socket creation to mitigate CVE-2026-31431, with userspace daemon logging denied attempts via ring buffer.
 borealisai/stepjack
Framework de benchmarking pour évaluer les agents IA qui utilisent un ordinateur face aux injections indirectes de prompt en plusieurs étapes, avec…
 mrunalp/block-copyfail
BPF LSM bloqueur pour CVE-2026-31431 (Copy Fail) - remédiation sans redémarrage pour OpenShift 4
 phalanx-ccs/copy-fail
Outil de diagnostic passif qui vérifie si un système Linux est vulnérable à CVE-2026-31431 en testant l'accessibilité des sockets AF_ALG, fournissant…
 vishnunandan555/cordon
Exécutez n'importe quelle commande dans une vue restreinte du système de fichiers sous Linux.
 wgnet/wg.copyfail.patch
eBPF-based workaround pour CVE-2026-31431 (Copy.Fail) qui filtre ou tue la création de sockets AF_ALG afin de prévenir l'escalade de privilèges…
 linux-zs/cve-2026-31431-mitigation
Mitigation basée sur Seccomp pour CVE-2026-31431, une LPE du noyau Linux. Bloque la socket AF_ALG via un module PAM et un wrapper autonome, avec…
 harbor-framework/terminal-bench-2
Benchmark pour évaluer les agents IA sur des tâches réelles incluant la résolution de vulnérabilités, le débogage de code et l'assemblage de…