qubes-mirage-firewall
 mirage/qubes-mirage-firewall
Pare-feu unikernel minimal pour QubesOS qui filtre le trafic réseau, implémente le NAT et communique via Qubes DB et qrexec.
defensive-toolsnetwork-access-controlsecurity-virtualization+1
239
mirage/qubes-mirage-firewallPare-feu unikernel minimal pour QubesOS qui filtre le trafic réseau, implémente le NAT et communique via Qubes DB et qrexec.
 gmh5225/gmh5225
Chaîne d'outils de recherche en sécurité basée sur LLVM : NeverC, un compilateur croisé C23, et NeverD, un moteur d'analyse binaire et de…
 trustsig-eu/wasm2c-tableflip
Évasion de sandbox wasm2c. Un module WebAssembly non fiable s'échappe de la sandbox C générée et exécute une commande shell arbitraire sur l'hôte.
 remnux/distro
Fournit des fichiers supplémentaires et des sources de paquets Debian pour une distribution Linux spécialisée axée sur l'analyse de logiciels…
 instavm/coderunner
Un bac à sable local pour vos agents IA
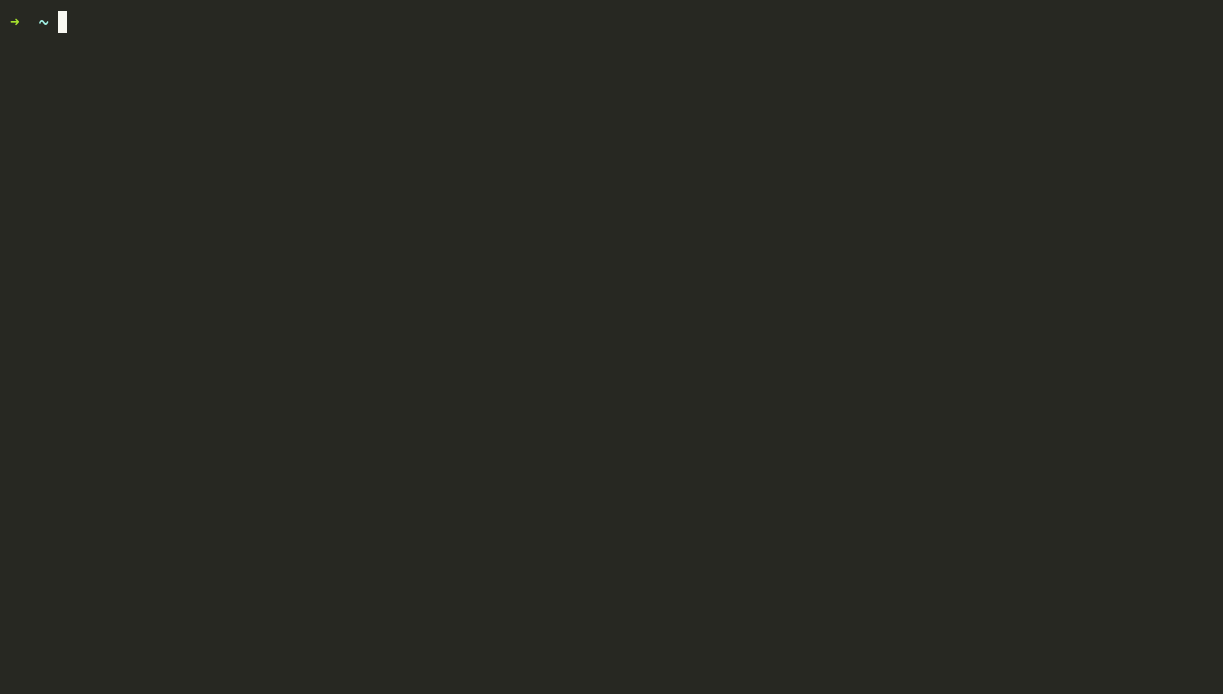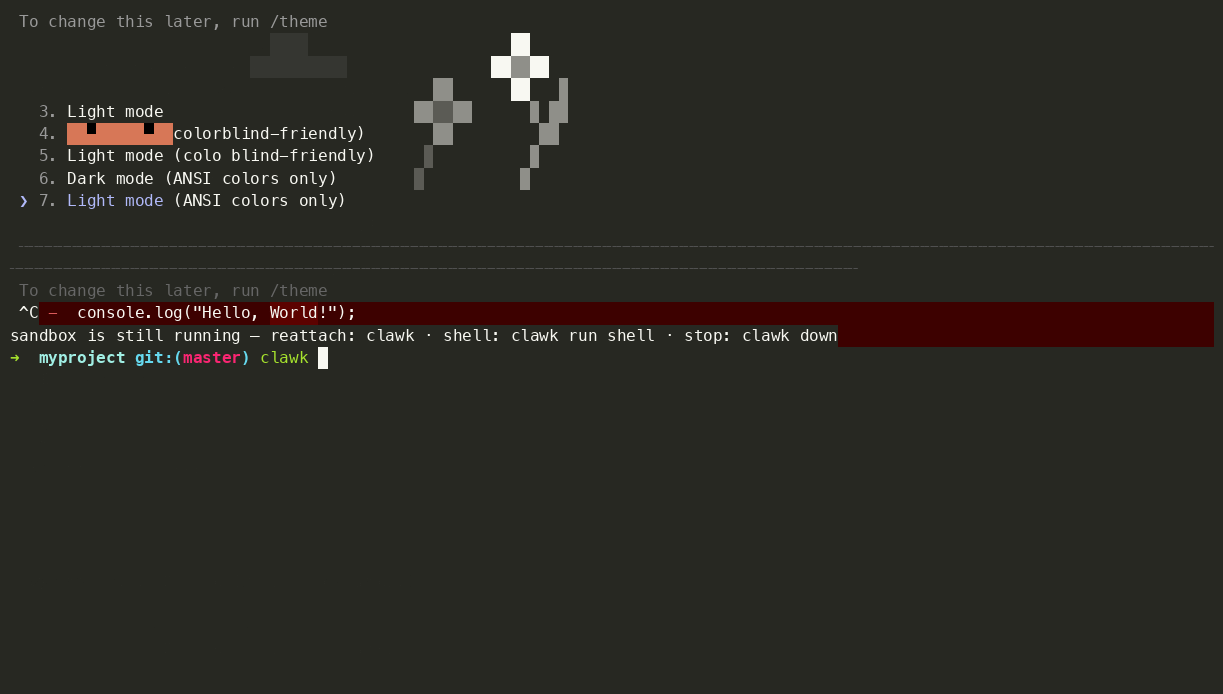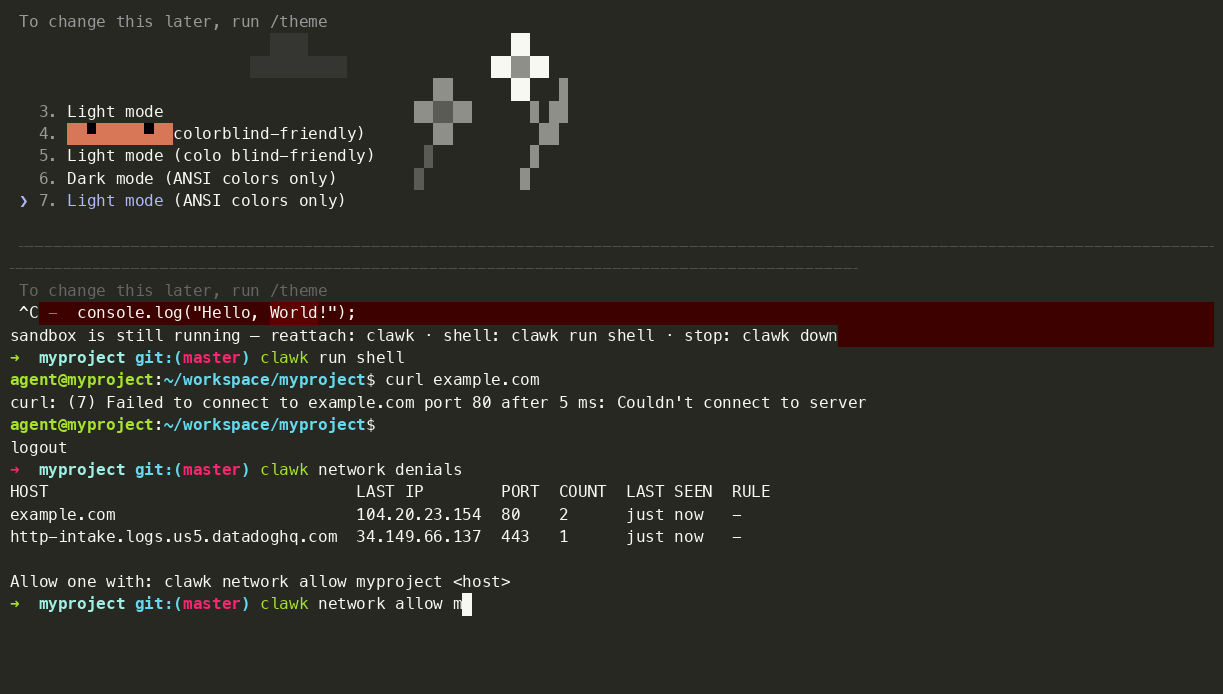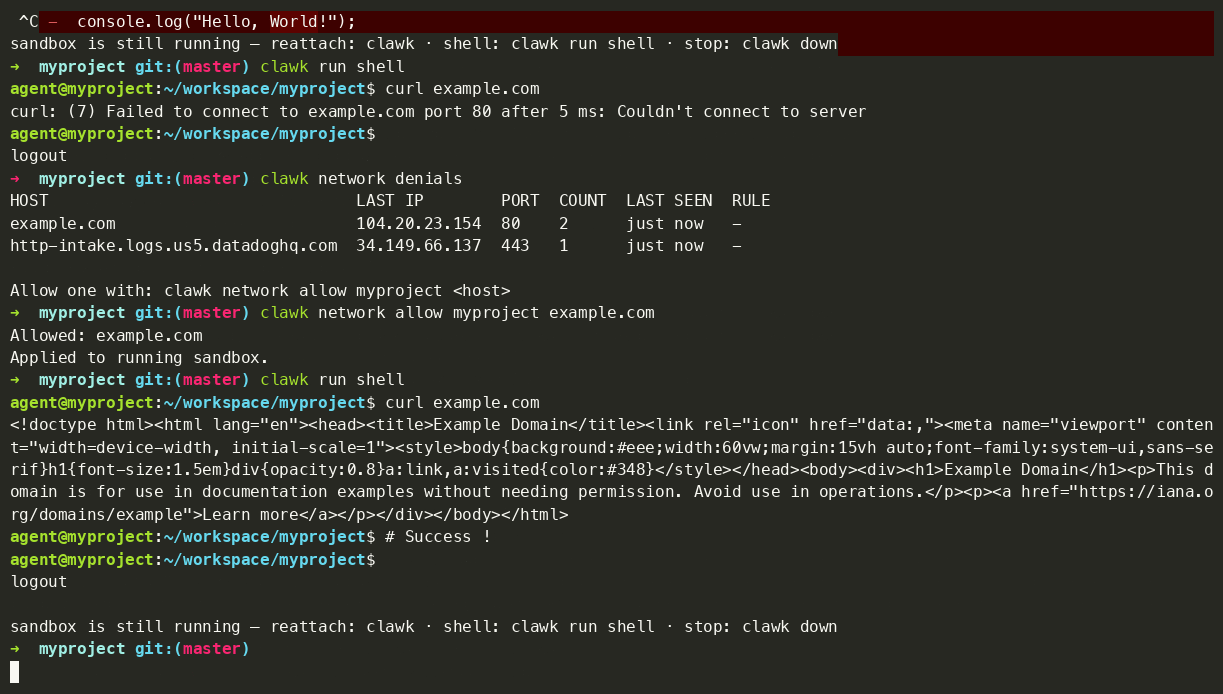 clawkwork/clawk
Donnez aux agents de codage une VM Linux jetable, pas votre ordinateur portable
 huzjie/aegisagent
Passerelle de sécurité à l'exécution pour agents IA : atteste cryptographiquement les appels d'outils, applique des politiques, sandboxe l'exécution…
 suominen/januscape
Suivi de Januscape (CVE-2026-53359), l'évasion invité-vers-hôte KVM/x86
 suominen/itscape
Suivi d’ITScape (CVE-2026-46316), l’évasion invité-vers-hôte KVM/arm64
 rex-rs/rex
Rex est un framework d'extension de noyau sûr et utilisable qui permet de charger et d'exécuter des programmes d'extension en Rust à la place d'eBPF.
 chefkissinc/inferno
Émulateur de dispositif Apple Silicon.
 jingkaihe/matchlock
Sandbox microVM éphémère pour agents d'IA avec liste blanche réseau, injection de secrets via proxy MITM, et isolation au niveau de la VM. Démarre en…
 roxanne_ardary/securekit
Securekit est un noyau de sécurité agnostique au protocole qui impose une exécution sandboxée et zero-trust pour l'utilisation d'outils par l'IA. Il…
 facebook/mcpguard-dynamic
Sandbox eBPF au niveau du noyau pour sécuriser les appels d'outils d'agents LLM effectués via le protocole de contexte de modèle (MCP)
 adriancable/eternal
Architecture machine minimale avec backend de compilateur LLVM, port Linux et machine virtuelle pour créer des capsules logicielles autonomes qui…
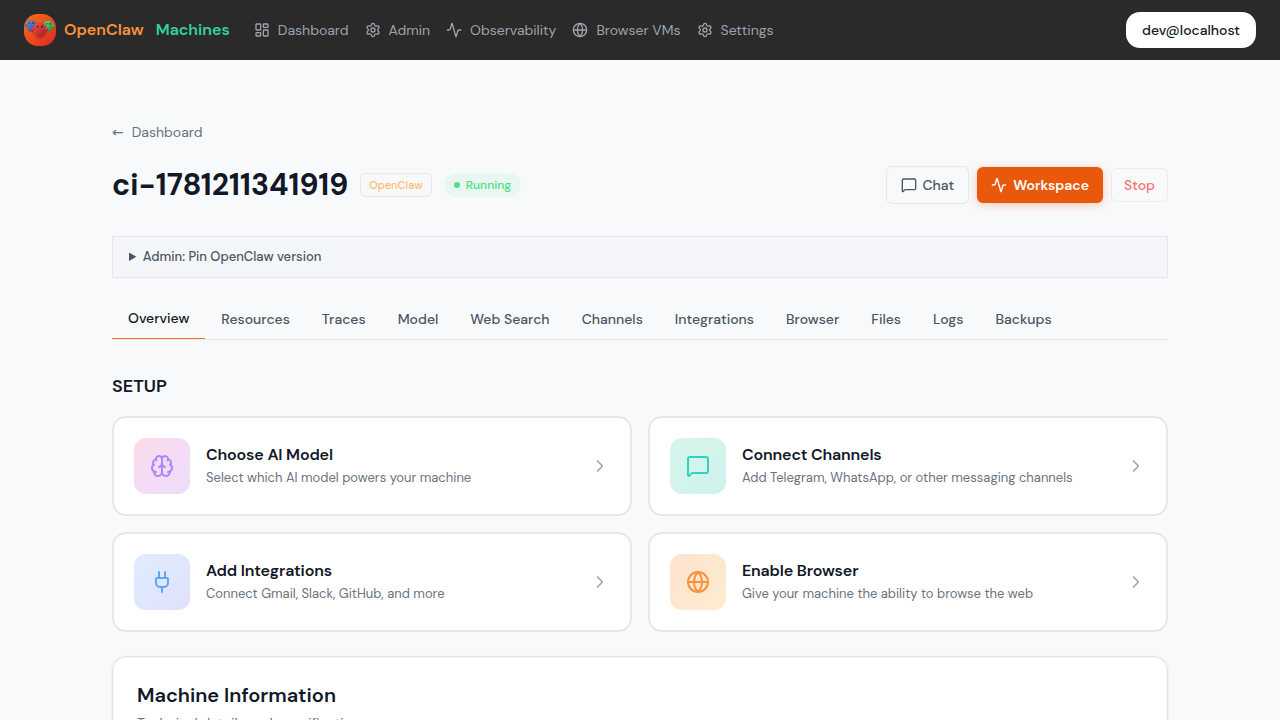 mathaix/openclawmachines
Gérez OpenClaw dans votre équipe (Enterprise) en lui fournissant une infrastructure de calcul, une intégration d'outils, l'authentification et des…
 rcarmo/agentbox
Sandbox basé sur Docker pour agents de codage avec environnements isolés, outils d'agent préinstallés, contrôle des services et amorçage d'espace de…