vajra
Vajra est un framework de piratage Web automatisé hautement personnalisable basé sur des cibles et des périmètres pour automatiser les tâches de…

Une liste de référence d'outils devsecops impressionnants, enrichie par les expériences et contributions de la communauté.

un code Go pour détecter les fuites dans les fichiers JS via des motifs regex

Outil de dorking GitHub automatisé qui recherche dans le code des utilisateurs, des organisations et des dépôts des secrets, identifiants et…

sprint encode (plan text) get enc password

Un outil de scan de sécurité/vulnérabilité/risque de projet

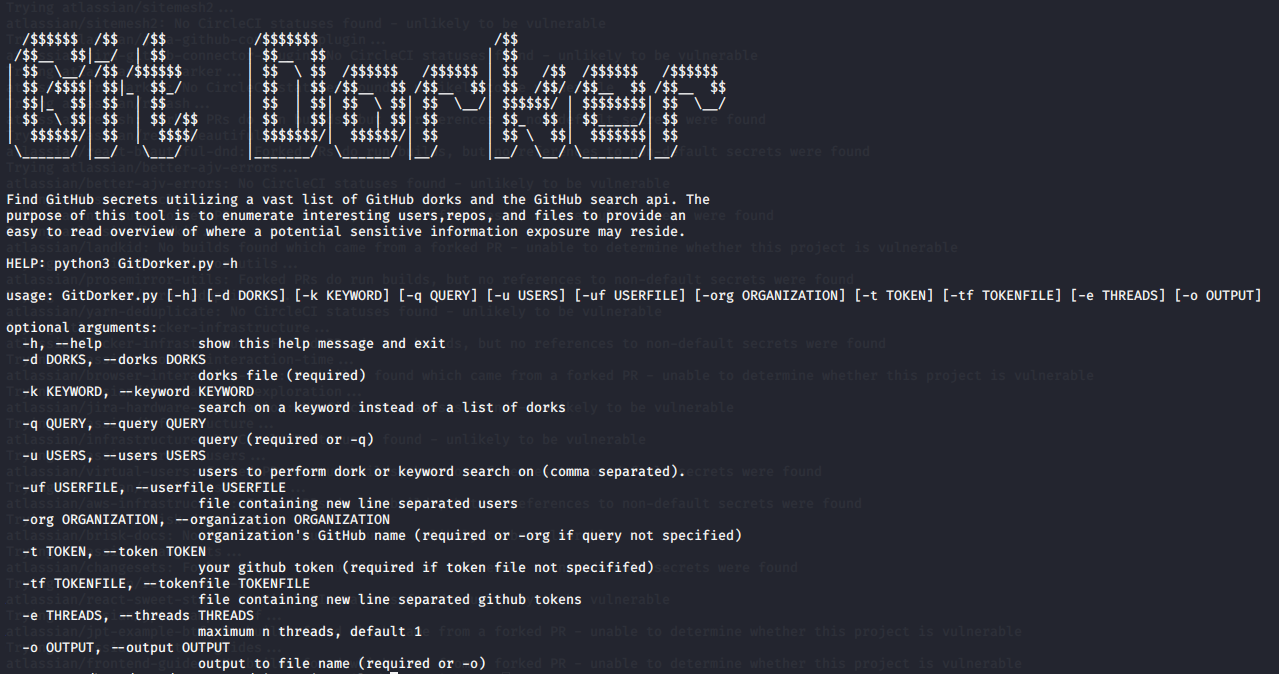
Un programme Python pour extraire des secrets de GitHub en utilisant un large répertoire de dorks.

Vérifier les fichiers de configuration rclone pour des mots de passe non sécurisés

Project Aura : Audit de sécurité et introspection de code

trouver les chaînes codées en dur dans le code source

Script Python pour analyser les dépôts Git à la recherche de chaînes intéressantes

Vous pouvez lire l'article sur ce script ici

Un wrapper autour de grep, pour vous aider à grepper des choses

Projet SEDATED® (Sensitive Enterprise Data Analyzer To Eliminate Disclosure)

Une façon de surveiller en continu les informations sensibles qui pourraient être exposées sur Github

Rechercher des secrets dans les volumes EBS exposés

Énumère les environnements AWS à la recherche de secrets en scannant les données utilisateur EC2, les variables d'environnement Lambda et le code…

Utilisez des expressions régulières pour obtenir des informations sensibles à partir d'un dépôt donné (GitHub, pip ou npm).