

heisenberg-ssc-gha
 appomni-labs/heisenberg-ssc-gha
GitHub Action pour Heisenberg SSC
vulnerability-scannersdevsecopssecret-detection+1
7
appomni-labs/heisenberg-ssc-ghaGitHub Action pour Heisenberg SSC

 nomograph/kit
Gestionnaire de registre d'outils vérifié. Gère les chaînes d'outils des développeurs à partir de registres basés sur Git.
 blacklanternsecurity/badsecrets
Une bibliothèque pour détecter les secrets connus dans de nombreux frameworks web.
 newrelic/rusty-hog
Scanneur de secrets multi-source détectant les clés API, mots de passe et PII dans les dépôts Git, les buckets S3, les systèmes de fichiers,…
 redhuntlabs/bucketloot
BucketLoot est un inspecteur automatisé de buckets compatibles S3 qui aide les utilisateurs à extraire des actifs, signaler les expositions de…
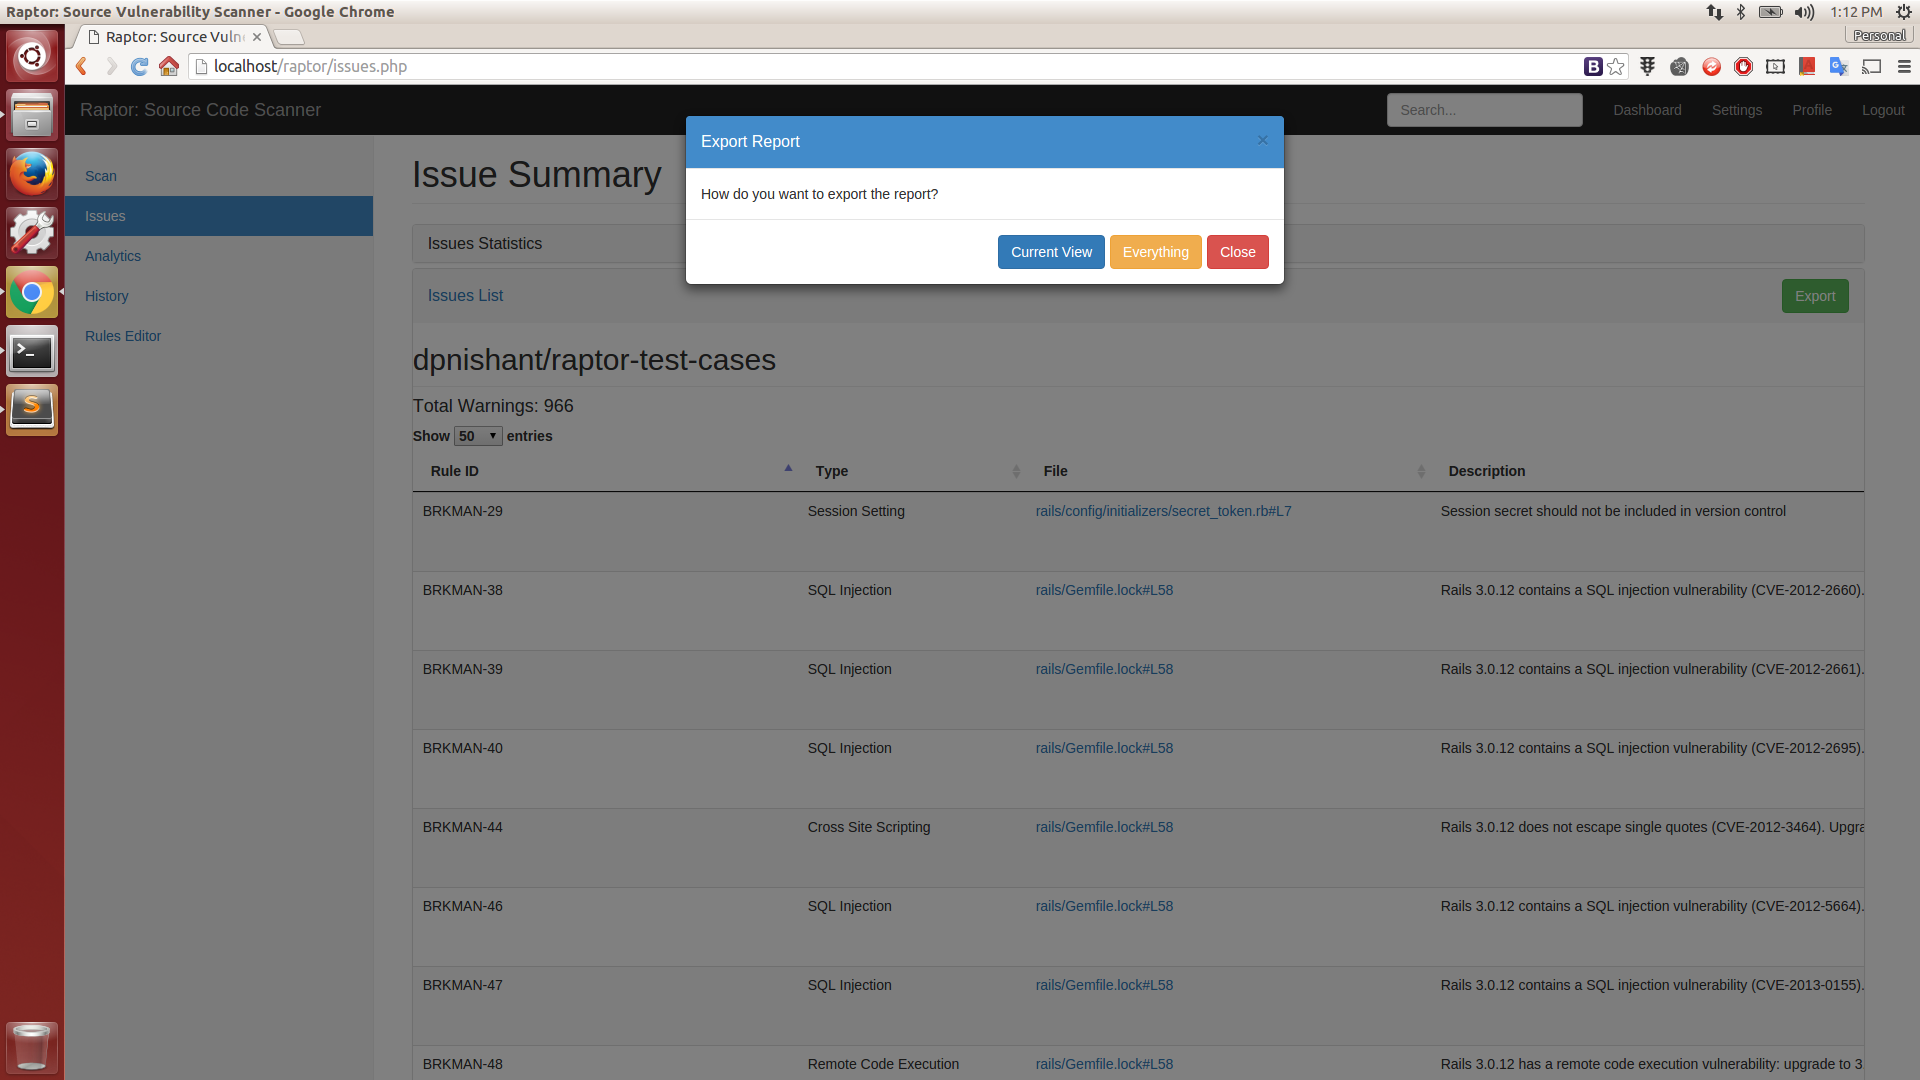 dpnishant/raptor
Scanner de vulnérabilités de code source basé sur le Web
 anee769/conduit
Passerelle API sur site pour agents de codage IA avec attribution des coûts par ingénieur, budgets stricts, gouvernance des sorties (scan de…
 koblers/np-audit
Analyse statique de sécurité pour les paquets npm. Détecte le code obfusqué, les patterns malveillants et les vulnérabilités connues avant…
 jricramc/aigate
AI Prompt Secret Scanner : proxy local et hook Claude Code qui bloque les secrets avant qu'ils n'atteignent les API d'IA
 fleralex/enseal
Partage de secrets sécurisé et éphémère pour développeurs.
 momenbasel/keyfinder
Extension de navigateur pour la découverte passive de clés API et de secrets pour Chrome et Firefox. 80+ motifs de détection, zéro configuration.
 papermtn/slack-watchman
Outil d'énumération Slack et de détection de secrets exposés
 sdushantha/dora
Trouver des clés API exposées basées sur RegEx et obtenir des méthodes d'exploitation pour certaines des clés trouvées
 undeadsec/swaggerspy
Outil OSINT automatisé qui scanne la documentation d'API SwaggerHub pour découvrir des secrets, des identifiants et des informations sensibles…
 amrudesh1/morf
Mobile Reconnaissance Framework est un outil de sécurité mobile offensif puissant, léger et indépendant de la plateforme, conçu pour aider les…
 liodeus/swaggerhole
Un script python3 recherchant des secrets sur swaggerhub.
 mustafabilgici/sucoshscanny
« Sucosh » est un scanner de vulnérabilités de code source automatisé et un cadre d'évaluation pour Python(Flask-Django) & NodeJs, capable…
 brennhill/sloppy-joe
Protège contre les attaques de supply-chain, de slopsquatting et de typosquatting provenant des dépendances et du code.