kestrel-lang
Langage de chasse aux menaces Kestrel : créer des flux de chasse réutilisables, composables et partageables à travers différentes sources de données…

Langage de chasse aux menaces Kestrel : créer des flux de chasse réutilisables, composables et partageables à travers différentes sources de données…

Le Penetration Testers Framework (PTF) est un moyen de support modulaire pour des outils à jour.

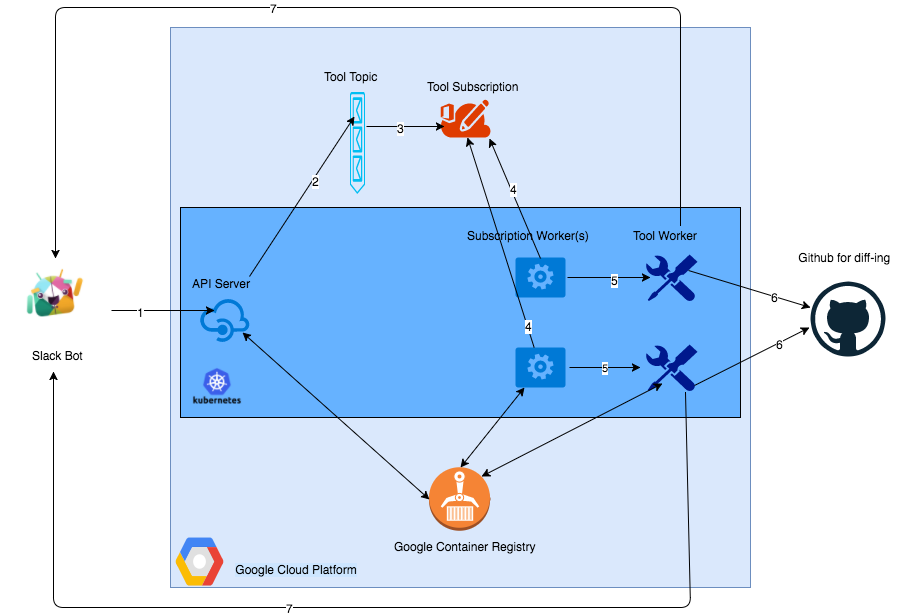
Un Slackbot de test de sécurité construit avec un backend Kubernetes sur la Google Cloud Platform

Test de pénétration d'application web en Go

Script PowerShell qui vérifie la présence du remplissage de certificat dans le registre Windows et l'ajoute s'il n'existe pas. Destiné à résoudre la…

CVE-2024-38526 - Scanneur de polyfills

Craquage de mots de passe sans infrastructure

Script d'audit PowerShell pour détecter les correctifs manquants pour CVE-2024-38063, une vulnérabilité IPv6 dans les systèmes Windows, permettant…

macro_pack est un outil de @EmericNasi utilisé pour automatiser l'obfuscation et la génération de documents Office, de scripts VB, de raccourcis et…

Scripts Aggressor pour les phases d'un test d'intrusion ou d'une évaluation d'équipe rouge

Une boîte à outils d'ingénierie de la confidentialité et de la sécurité : Découvrir, comprendre, pseudonymiser, anonymiser, chiffrer et partager en…

Une collection de scripts one-liner géniaux spécialement pour les astuces de bug bounty.

Scanner parallèle basé sur SSH qui détecte CVE-2024-41110 dans les installations Docker, identifie les versions vulnérables et les plugins AuthZ, et…

Exécuter des commandes Windows à distance et capturer la sortie en utilisant uniquement WMI et PowerShell (sans remoting).

Un package Python est utilisé pour exécuter des tests Atomic Red Team (Atomics) sur plusieurs environnements de systèmes d'exploitation.

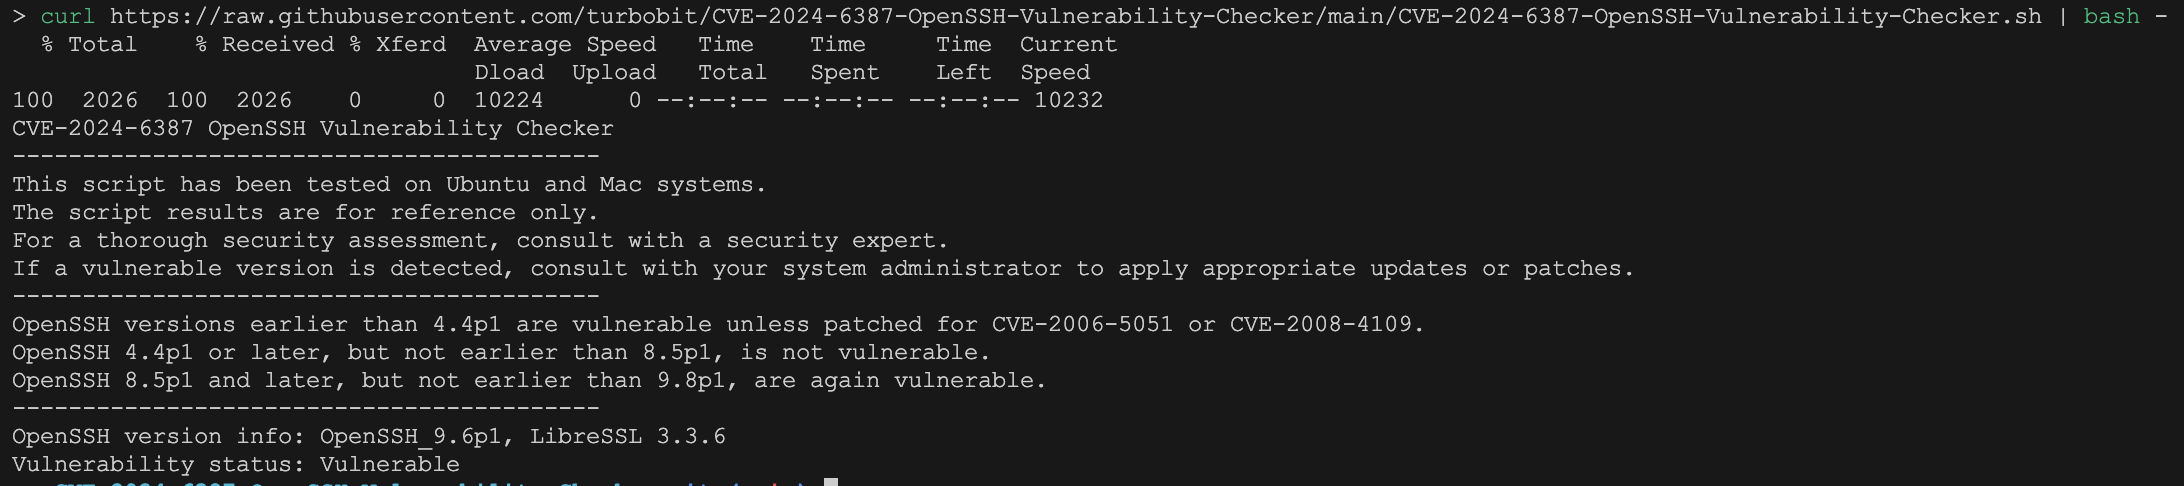
Bienvenue dans le dépôt du vérificateur de vulnérabilité OpenSSH CVE-2024-6387 ! Ce projet propose plusieurs scripts pour vérifier la version…

Script Python pour analyser et sécuriser les configurations SSH contre la vulnérabilité de course CVE-2024-6387, avec ajustement automatisé de…

Divisez les résultats d'un scan complet de ports et utilisez-les pour des exécutions ciblées de Nmap.