Ubuntu-CVE-2026-3888-patcher

Ce script est conçu pour être déployé sur des instances Ubuntu afin de corriger l'exploit CVE-2026-3888.

Ce script est conçu pour être déployé sur des instances Ubuntu afin de corriger l'exploit CVE-2026-3888.

Bac à sable eBPF au niveau des bibliothèques pour Python (Linux et macOS) : contrôle au niveau des appels système par module.


Framework de manipulation de machines virtuelles

BurpFlow est l'un des meilleurs outils d'automatisation Burp Suite pour les chasseurs de bug bounty et les testeurs d'intrusion, largement utilisé…

Identifie les octets que Microsoft Defender / AMSI Consumer signale.

Orchestrateur PowerShell automatisé pour appliquer les atténuations Secure Boot contre CVE-2023-24932 (BlackLotus). Gère les modifications de…

Firecracker simplifié. Déployez des microVM sécurisées en millisecondes, de l'installation au shell interactif en une seule commande.

Enregistreur de session silencieux pour Claude Code qui enregistre chaque action, signale les commandes dangereuses (rm -rf, sudo, curl|sh), et…

Interagissez avec les appareils, processus et scripts Frida directement depuis votre navigateur.

Serveur MCP alimenté par IA pour Flipper Zero. Contrôlez SubGHz, NFC, RFID, IR, BLE, GPIO et plus encore via WiFi en utilisant Claude ou tout client…

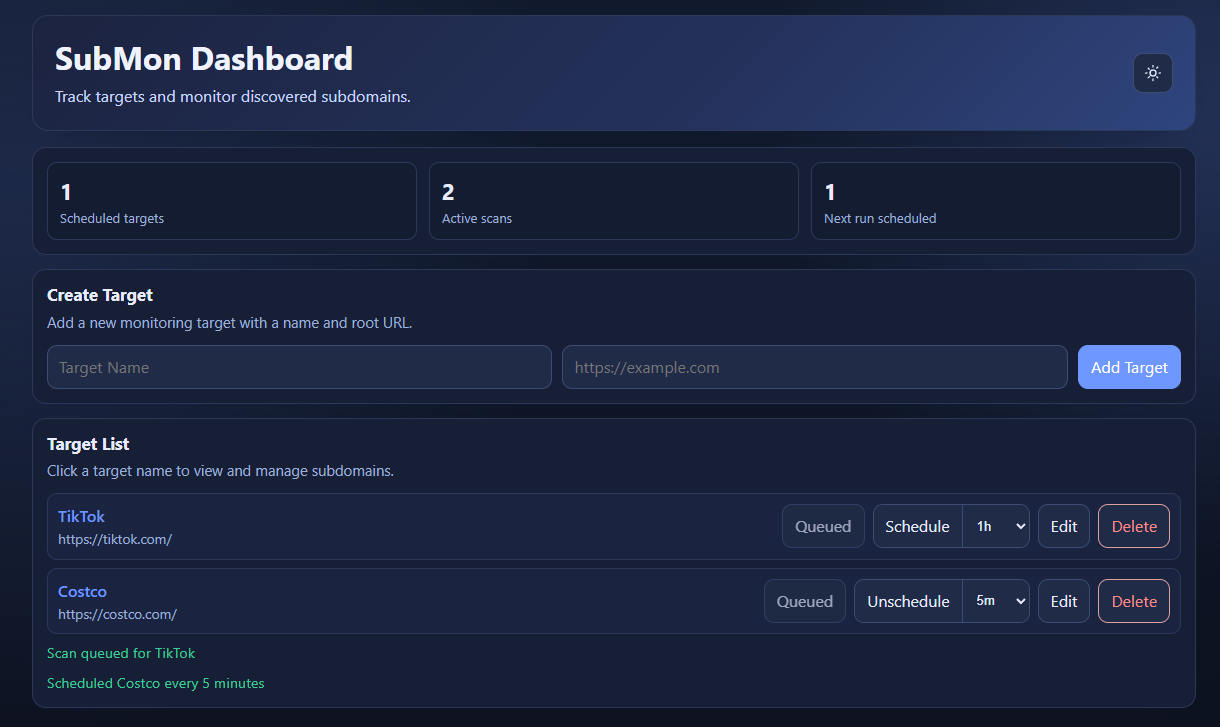
Encore un autre moniteur de sous-domaines.

Passerelle de sécurité pour agents IA - proxy API isolé par identifiants et exécution à distance contrôlée par politique (conclaves). Réduisez le…

Un sandbox léger pour commandes sous Linux, sécurisé par défaut, construit sur Landlock.

🔱 Puissant outil de scan XSS et d'analyse de paramètres & gem

Informations sur les CVE-2026-27825 et CVE-2026-27826 découvertes par Pluto Security et un script bash pour identifier les instances mcp-atlassian…

Scripts et utilitaires pour vous aider dans vos besoins de hacking.

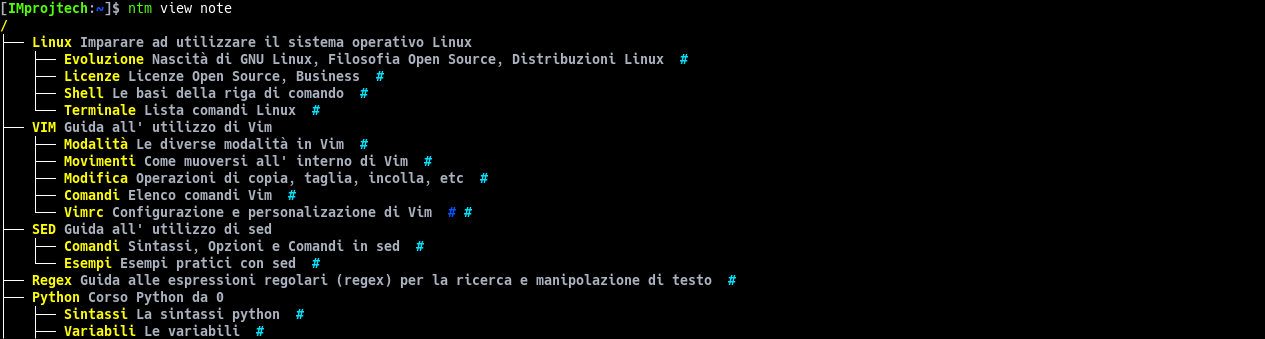
Gestionnaire de notes en ligne de commande avec balisage hiérarchique et liaison de fichiers