

sheepl
 lorentzenman/sheepl
Émule un comportement utilisateur réaliste dans des environnements de laboratoire Active Directory pour le développement de l'artisanat des équipes…
scripting-automationpenetration-testingeducation+2
398
lorentzenman/sheeplÉmule un comportement utilisateur réaliste dans des environnements de laboratoire Active Directory pour le développement de l'artisanat des équipes…

 9aylas/shortcut-payload-generator
Outil de piratage AutoIt, Générateur de payloads .lnk de raccourcis, alias LNK-KISSER.
 bishopfox/proxylistreliabilitycheck
Script Perl pour tester la fiabilité d'une liste de proxys web ouverts.
 danielbohannon/devsec-defense
Modules PowerShell d'accompagnement pour la présentation sur la défense DevSec
 alt3kx/wafparan01d3
Quick WAF « paranoïaque » Évaluation du Docteur | Outil WAFPARAN01D3
 kalilinux/recipes/kali-preseed-examples
Exemples de configuration Preseed et guides pour une installation automatisée et sans intervention de Kali Linux, y compris le partitionnement, la…
 infiniroot/ansible-mitigate-copyfail-dirtyfrag
Simple Ansible Playbook pour atténuer les vulnérabilités CopyFail (CVE-2026-31431) et DirtyFrag (CVE-2026-43284).
 mrp1xel/cve-2022-0847-dirty-pipe-kernel-checker
Script Python pour vérifier si votre noyau est vulnérable à Dirty pipe CVE-2022-0847
 andypitcher/check_struts
Analyseur de version Apache Struts (Ansible) basé sur CVE-2017-5638
 everest90909/yellowkey-winre-remediation
PowerShell-based Intune remediation package that detects and removes the vulnerable autofstx.exe BootExecute entry from offline WinRE images, then…
 arnaudluti/ps-cve-2021-21551
Script pour patcher vos ordinateurs de domaine concernant la CVE-2021-21551. Escalade de privilèges sur les machines qui ont le pilote…
 renanvicente/puppet-shellshock
Ce module détermine la vulnérabilité d'un binaire bash aux exploits shellshock (CVE-2014-6271 ou CVE-2014-7169) et le corrige là où c'est possible.
 jdormannn/secureops-lab
Réalisation d'une évaluation de cybersécurité en direct sur un serveur Linux universitaire. Lors de l'analyse, une activité d'attaque active a été…
 almandev/sub-folderfetcher
Un script pour télécharger un dossier spécifique du dépôt Vulhub (kibana/CVE-2018-17246) depuis GitHub.
 mandatoryprogrammer/xssless
Un générateur automatisé de payloads XSS écrit en python.
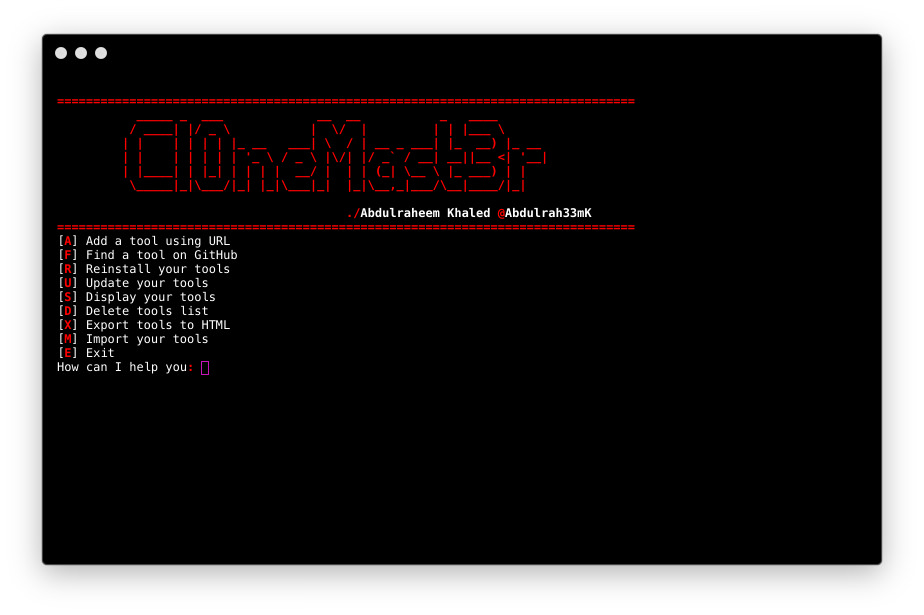 abdulrah33m/cl0nemast3r
Git tous vos outils préférés en un clic
 hackerhermanos/cve-2024-3094_xz_check
Ce dépôt contient un script Bash et une commande one-liner pour vérifier si un système exécute une version vulnérable de l'utilitaire "xz", telle que…