

pecli
 te-k/pecli
Outil CLI pour analyser les fichiers PE
static-analysisreverse-engineeringmalware-analysis+1
te-k/pecliOutil CLI pour analyser les fichiers PE
 libtero/idaguides
plugin de guides d'indentation pour le décompilateur Hex-Rays
 nccgroup/cachegrab
un outil conçu pour aider à réaliser et visualiser des attaques par cache guidées par traces contre des logiciels dans le monde sécurisé des cœurs…
 nccgroup/psr
Pointer Sequence Reverser - vous permet de voir comment une application Windows C++ accède à un membre de données ou à un objet particulier.
 dr4k0nia/tooling-playground
Une collection de petits scripts et outils pour la désobfuscation et l'analyse de logiciels malveillants.
 cloudflare/filterforge
Outil de résolution de filtres BPF et de création de paquets basés sur ceux-ci.
 star-sg/challenges
Calendrier de l'Avent CTF sur le thème de Noël avec 12 défis structurés couvrant l'exploitation binaire, la cryptographie, le reverse engineering, la…
 byteray-ai/drift-corpus
Dépôt organisé de différences de correctifs du noyau Windows avec analyse automatisée des vulnérabilités, cartographie des primitives d'exploitation…
 proteqtum/interactive-binary-structures
Documentation interactive et référence visuelle pour les formats binaires et les agencements de mémoire système.
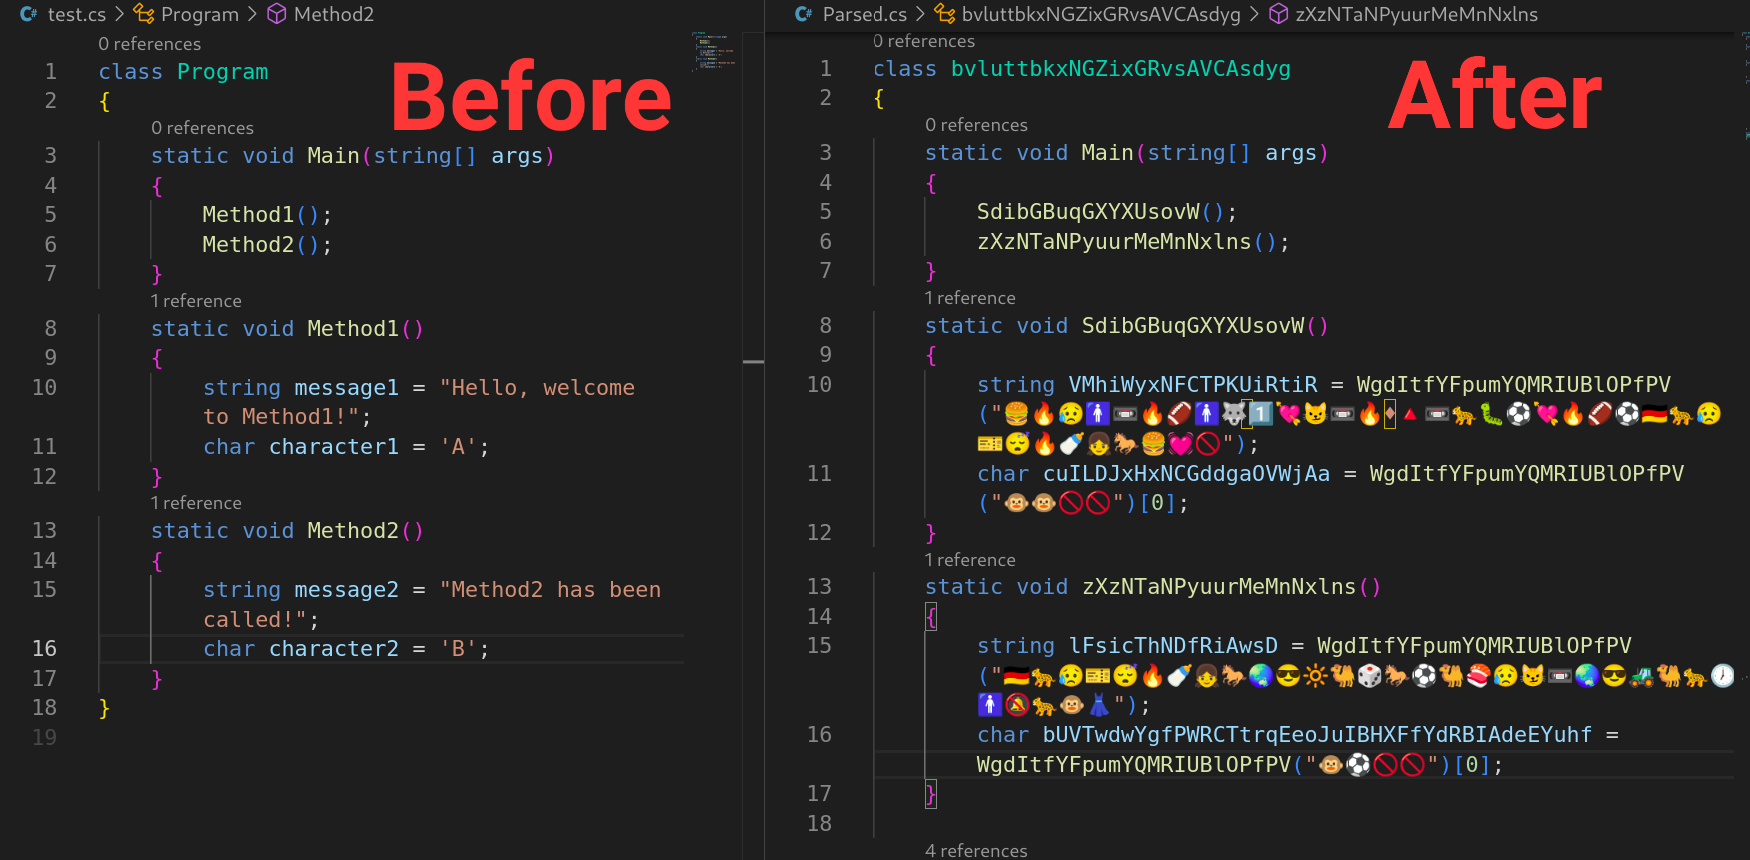 tomiwa-ot/emojify
Obfuscateur de code source C# qui remplace les littéraux de caractères et de chaînes par des émojis et randomise les noms de classes, d'interfaces,…
 jas502n/decompiler_tools
Outils
 embee-research/agenttesla-config-extractor
Extracteur de configuration pour AgentTesla - Variante Discord/Telegram
 embee-research/asyncrat-venom-dcrat-config-extractor
Extracteur de configuration pour Asyncrat/Dcrat/VenomRat
 tharindudh/tharindudh-log4j-vulnerability-in-ghidra-tool-cve-2021-44228
Outil basé sur Ghidra pour détecter et analyser la vulnérabilité Log4j (CVE-2021-44228) dans les fichiers binaires, permettant le rétro-ingénierie…
 qmonnet/rbpf
Machine virtuelle Rust et compilateur JIT pour programmes eBPF
 justasmasiulis/lazy_importer
bibliothèque permettant d'importer des fonctions depuis des dll de manière cachée et peu propice à l'ingénierie inverse
 superkhung/luadec-tplink
Version modifiée de luadec pour décompiler le firmware LUA du TP-Link Archer C7.
 nevesnunes/z80-sans
Police OpenType qui désassemble les instructions Z80