
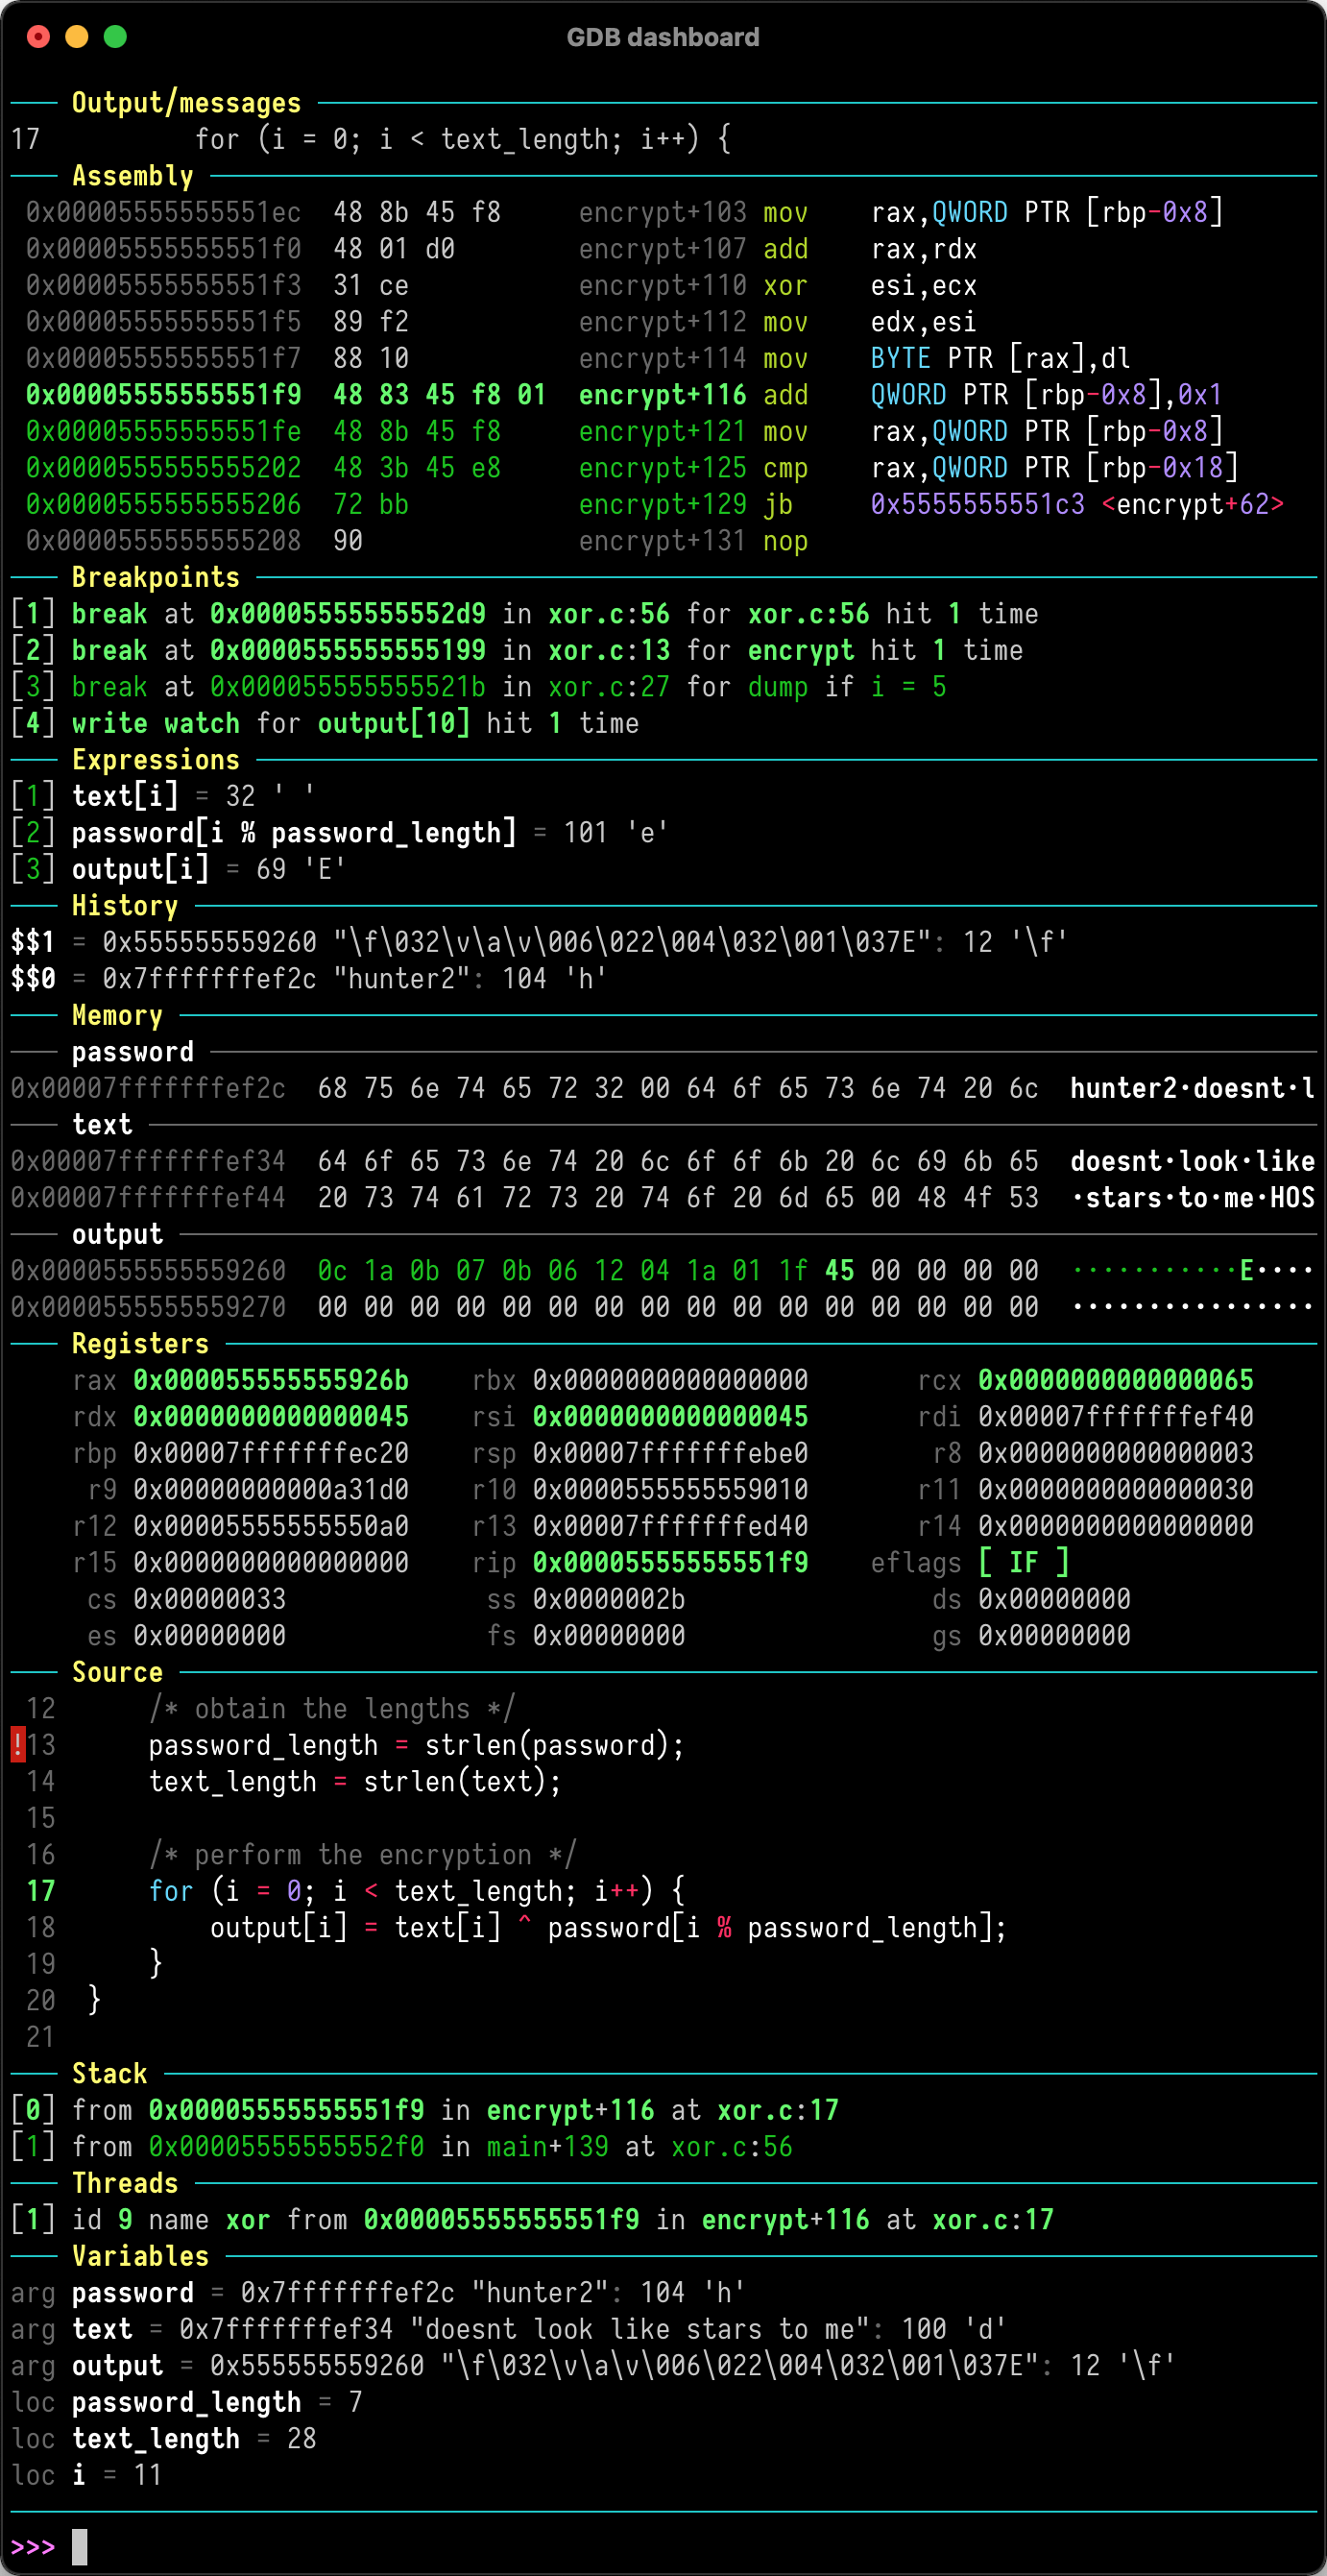
gdb-dashboard
 cyrus-and/gdb-dashboard
Interface GDB modulaire offrant un tableau de bord visuel avec des panneaux personnalisables pour inspecter les registres, le code source,…
reverse-engineeringdebuggersutilities-frameworks+1
cyrus-and/gdb-dashboardInterface GDB modulaire offrant un tableau de bord visuel avec des panneaux personnalisables pour inspecter les registres, le code source,…
 storyyeller/krakatau
Décompilateur, assembleur et désassembleur Java
 0vercl0k/rp
Chercheur de gadgets ROP en C++ rapide pour les binaires PE/ELF/Mach-O sur les architectures x86/x64/ARM/ARM64, permettant une construction efficace…
 0xgalz/virtuailor
Outil IDAPython pour créer automatiquement des tables virtuelles C++ dans IDA Pro
 enovella/tee-reversing
Une liste organisée de ressources TEE publiques pour apprendre à faire de la rétro-ingénierie et à exécuter du code de confiance sur des appareils ARM
 nowsecure/fsmon
Outil de surveillance de système de fichiers pour Linux/Android iOS/macOS
 vulhunt-re/vulhunt
Framework de détection de vulnérabilités par l'équipe REsearch de Binarly
 secrary/makin
makin - révéler les astuces anti-débogage et anti-VM [Ce projet n'est plus maintenu]
 quarkslab/binbloom
Logiciel d'analyse de firmware binaire brut
 ptresearch/inteltxe-poc
Preuve de concept JTAG du moteur de gestion Intel
 snowsnowsnows/eaglevm
Virtualiseur de code natif pour binaires x64
 zeropointdynamics/zelos
Une plateforme complète d'émulation et d'instrumentation binaire.
 oalabs/hashdb
Assortiment d'algorithmes de hachage utilisés dans les malwares
 felixber/findfunc
Plugin IDA Pro pour filtrer les fonctions par motifs d'assemblage, séquences d'octets, références de chaînes/noms et contraintes de taille, avec…
 lauriewired/artful
La bibliothèque ARTful pour modifier dynamiquement le runtime Android
 quarkslab/conf-presentations
Conférences de Quarkslab
 0xdea/ghidra-scripts
Scripts Ghidra sélectionnés pour automatiser la rétro-ingénierie et l'analyse des vulnérabilités : localiser les fonctions non sécurisées, extraire…
 blackfan/bfscan
Outil pour trouver des URL, des chemins, des secrets et générer des requêtes HTTP brutes et des spécifications OpenApi à partir de fichiers de…