

gv_decryptor
 caveeroo/gv_decryptor
Outil de récupération de dump de Gallery Vault avec découverte automatisée, dérivation de clé et restauration automatique des médias.
android-securityencryption-decryption-toolsreverse-engineering+5
caveeroo/gv_decryptorOutil de récupération de dump de Gallery Vault avec découverte automatisée, dérivation de clé et restauration automatique des médias.

 binaryhardening/cfgrip
Désassemble les binaires PE/ELF x86/x64, résout les branches indirectes via GOT, les tables de saut et le traçage de registres, et exporte le graphe…
 supermagnum/gr-qradiolink
Module GNU Radio out-of-tree (OOT) pour les blocs QRadioLink.
 renukaselvar/libunwind_cve-2015-3239
Bibliothèque C pour le déroulement de pile et la génération de backtrace, prenant en charge plusieurs architectures et systèmes d'exploitation, avec…
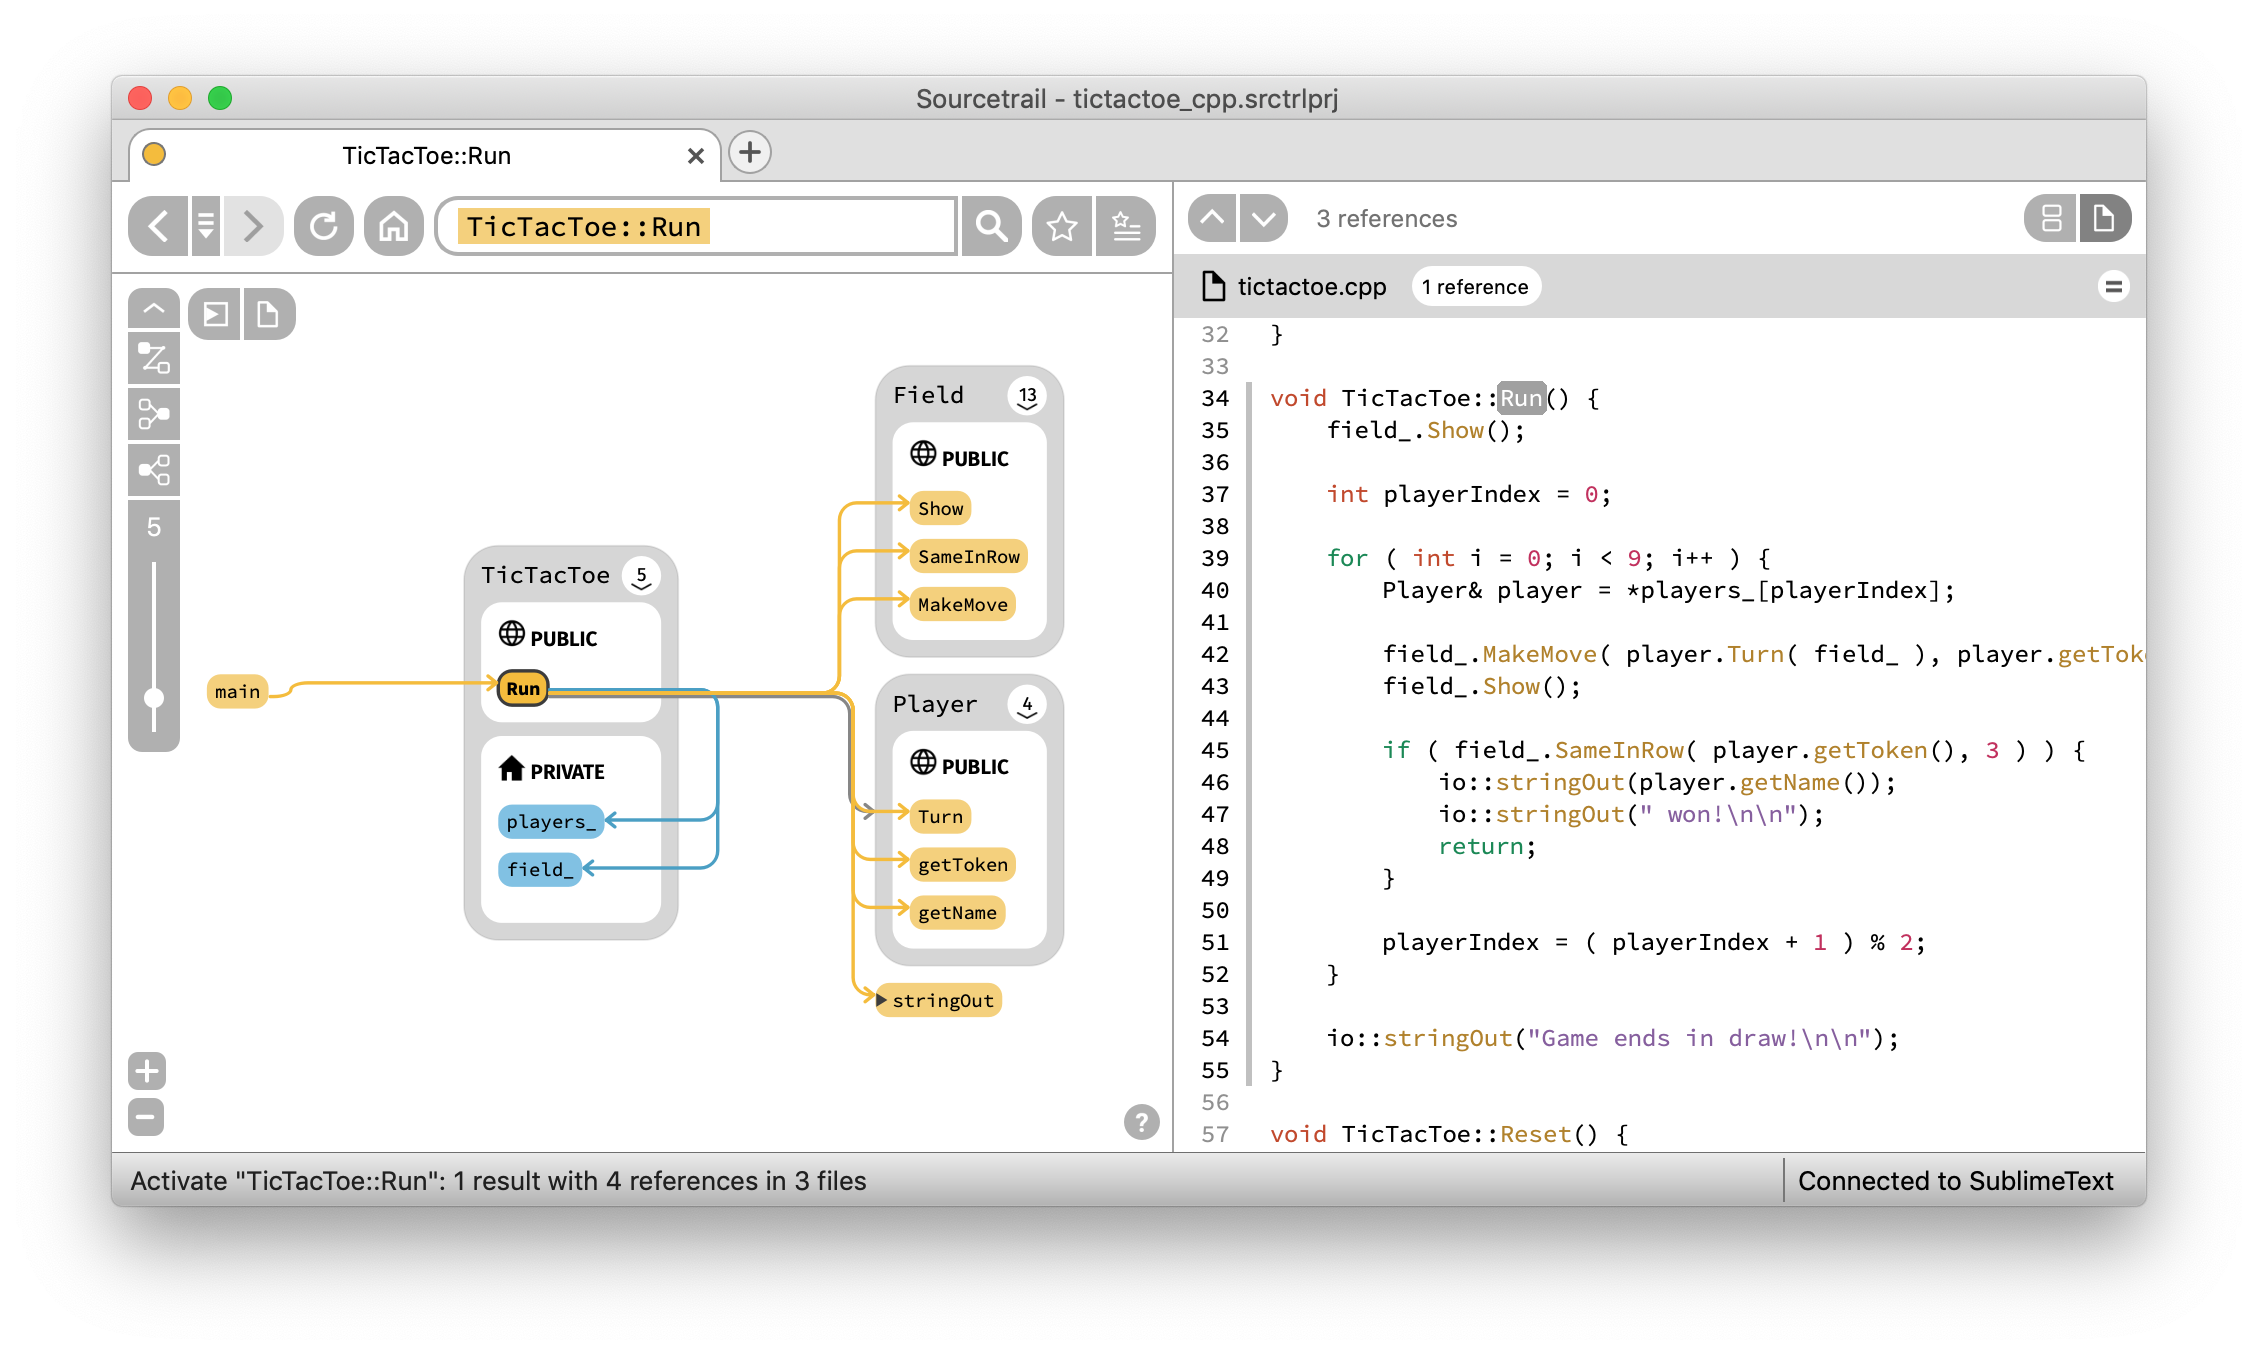 coatisoftware/sourcetrail
Sourcetrail - explorateur de code source interactif gratuit et open-source
 longld/peda
PEDA - Assistance au développement d'exploits en Python pour GDB
 secretsquirrel/the-backdoor-factory
Patcher les binaires PE, ELF et Mach-O avec du shellcode — nouvelle version en développement, disponible uniquement pour les sponsors.
 mandiant/flare-ida
Utilitaires IDA Pro de l'équipe FLARE
 glmcdona/process-dump
Outil Windows pour extraire les fichiers PE de malware de la mémoire vers le disque à des fins d'analyse.
 fabrimagic72/malware-samples
Une collection d'échantillons de malwares capturés par plusieurs honeypots que je gère
 nccgroup/house
Un kit d'analyse d'applications mobiles en runtime avec une interface Web, propulsé par Frida, écrit en Python.
 blackberry/pe_tree
Module Python pour visualiser les fichiers Portable Executable (PE) dans une vue arborescente en utilisant pefile et PyQt5. Peut également être…
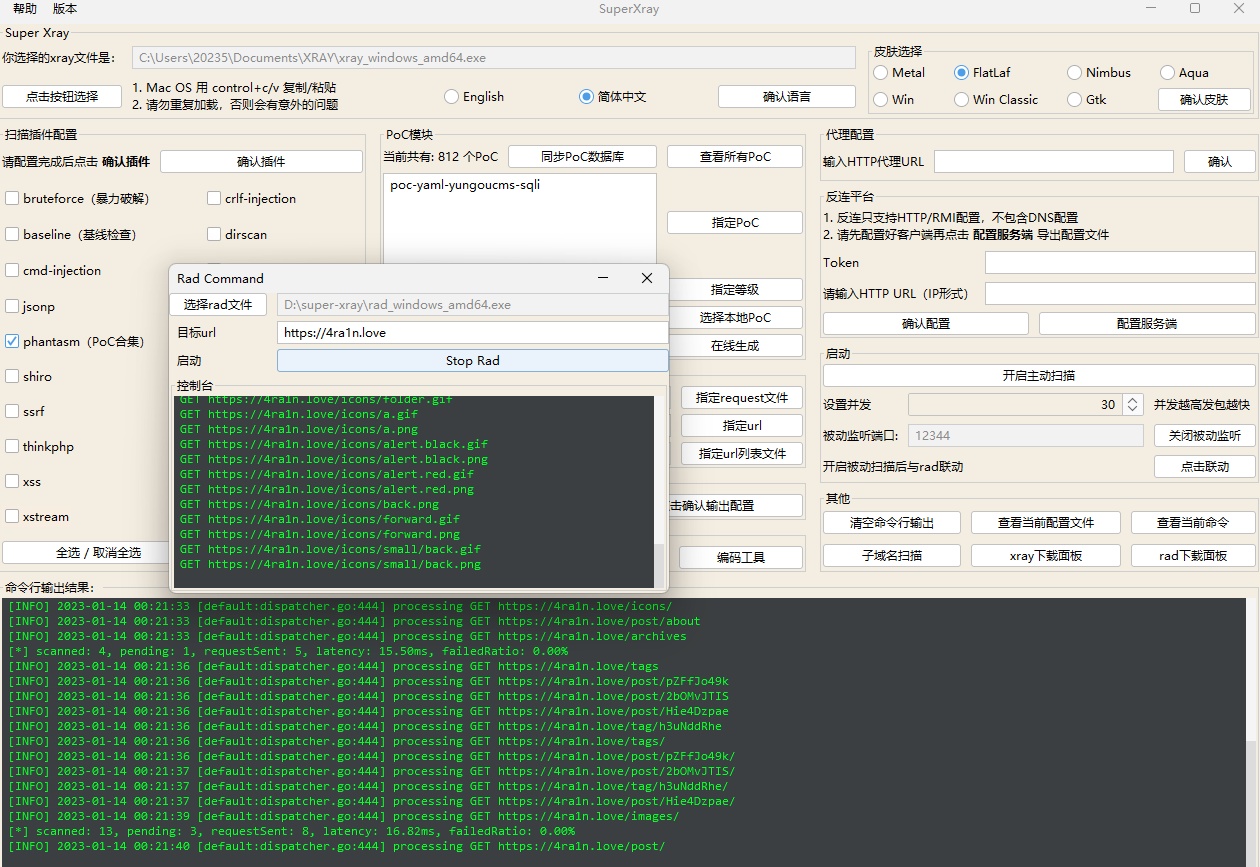 4ra1n/super-xray
Lanceur GUI pour l'outil de scan de vulnérabilités Web XRAY
 binref/refinery
Analyse de triage à haute intensité
 kiexitdispatcher/godefender
Anti-virtualisation, Anti-débogage, AntiVM, Anti-machine virtuelle, Anti-débogage, Anti-Sandboxie, Anti-sandbox, Paquet de détection de VM. Windows…
 sentinelabs/alphagolang
Scripts IDApython pour l'analyse de binaires Golang
 mcgill-dmas/kam1n0-community
Plateforme d'analyse d'assemblage évolutive pour l'indexation, la recherche de clones et la classification d'exécutables à l'aide de techniques…
 fr0gger/iatelligence
IATelligence est un script Python qui extrait l'IAT d'un fichier PE et demande à GPT d'obtenir plus d'informations sur l'API et la matrice ATT&CK…