
APatch
 bmax121/apatch
Le patchage du noyau Android et du système Android
android-securityprivilege-escalationpersistence-mechanisms+4
bmax121/apatchLe patchage du noyau Android et du système Android
 cryptogenic/ps5-ipv6-kernel-exploit
Un exploit noyau expérimental basé sur webkit (Arb. R/W) pour la PS5 sur <= 4.51FW
 skylot/jadx
Outil en ligne de commande et avec interface graphique pour décompiler les fichiers Android Dex et APK en code source Java lisible, avec décodage des…
 m0n1x90/elfxtract
Outil automatisé d'analyse de binaires ELF pour les défis CTF/PWN. Extrait les mitigations de sécurité, les gadgets ROP, les tables PLT/GOT, et…
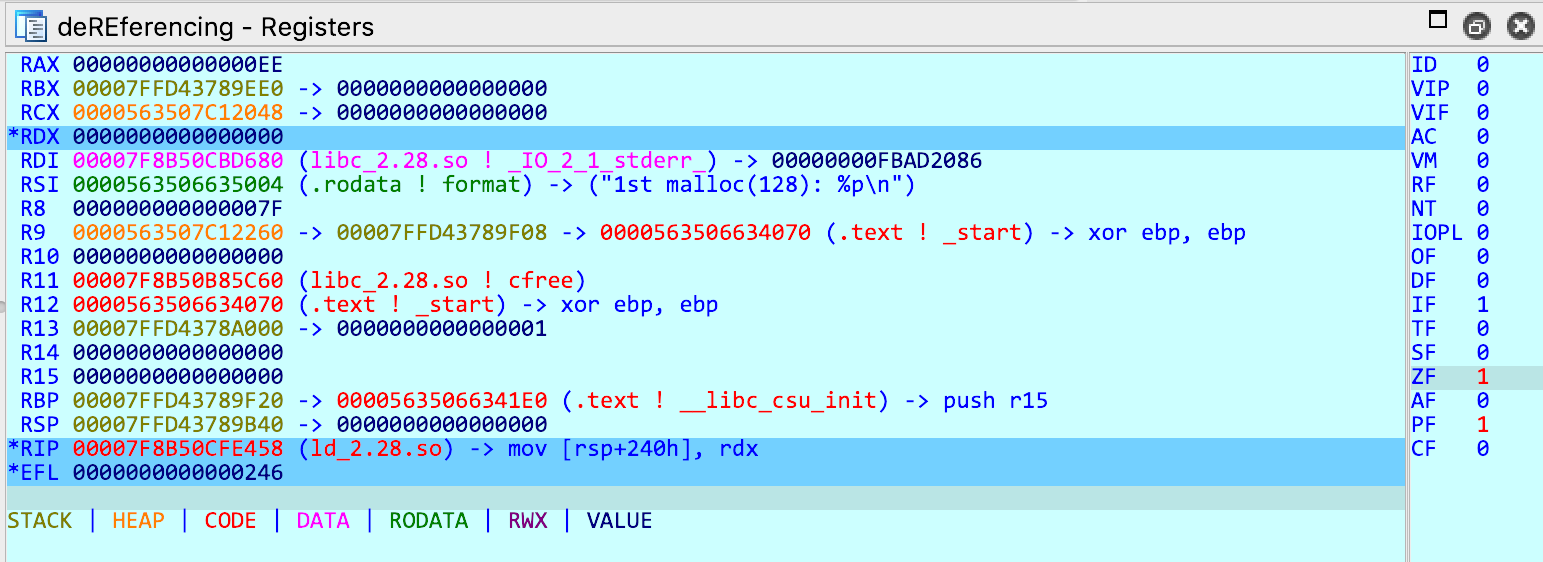 danigargu/dereferencing
Plugin IDA Pro qui implémente des vues des registres et de la pile plus conviviales.
 ggfuchsi-oss/spectrida-reverse_engineering_stack
Analyse binaire parallèle avec IDA Pro, nommage de fonctions assisté par IA, graphe de connaissances Neo4j et moteur d'émulation/hooking/fuzzing…
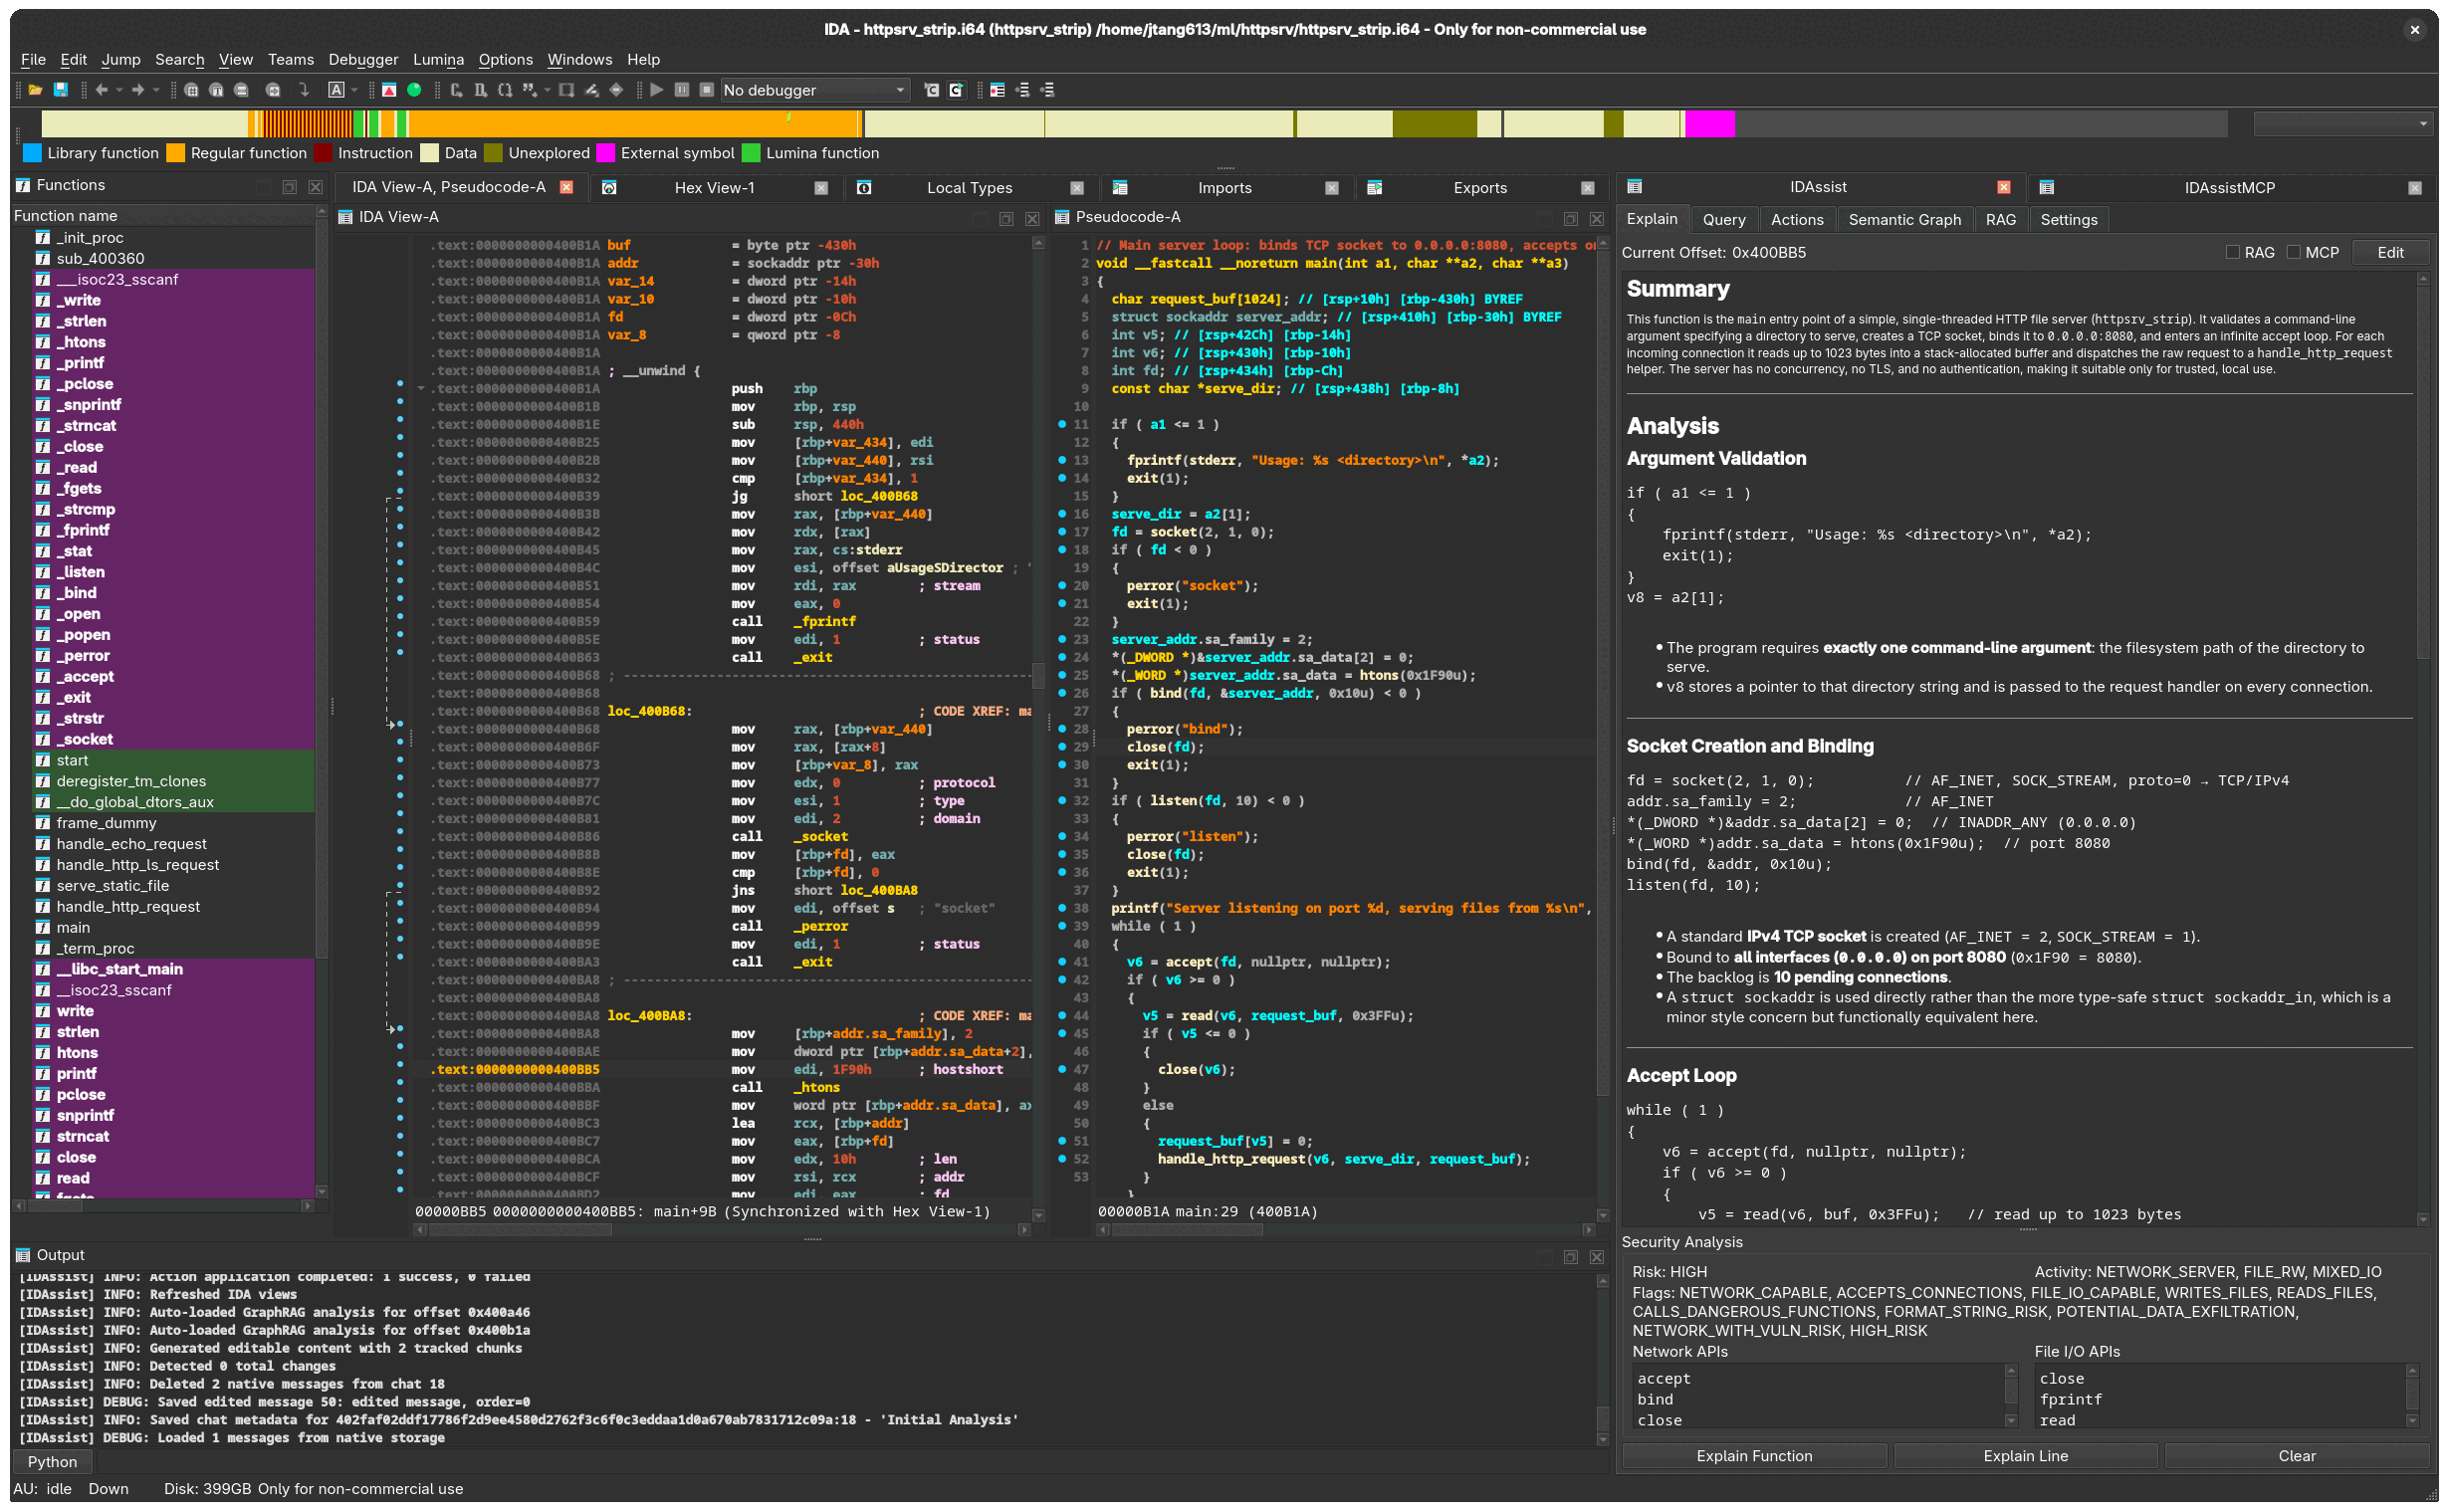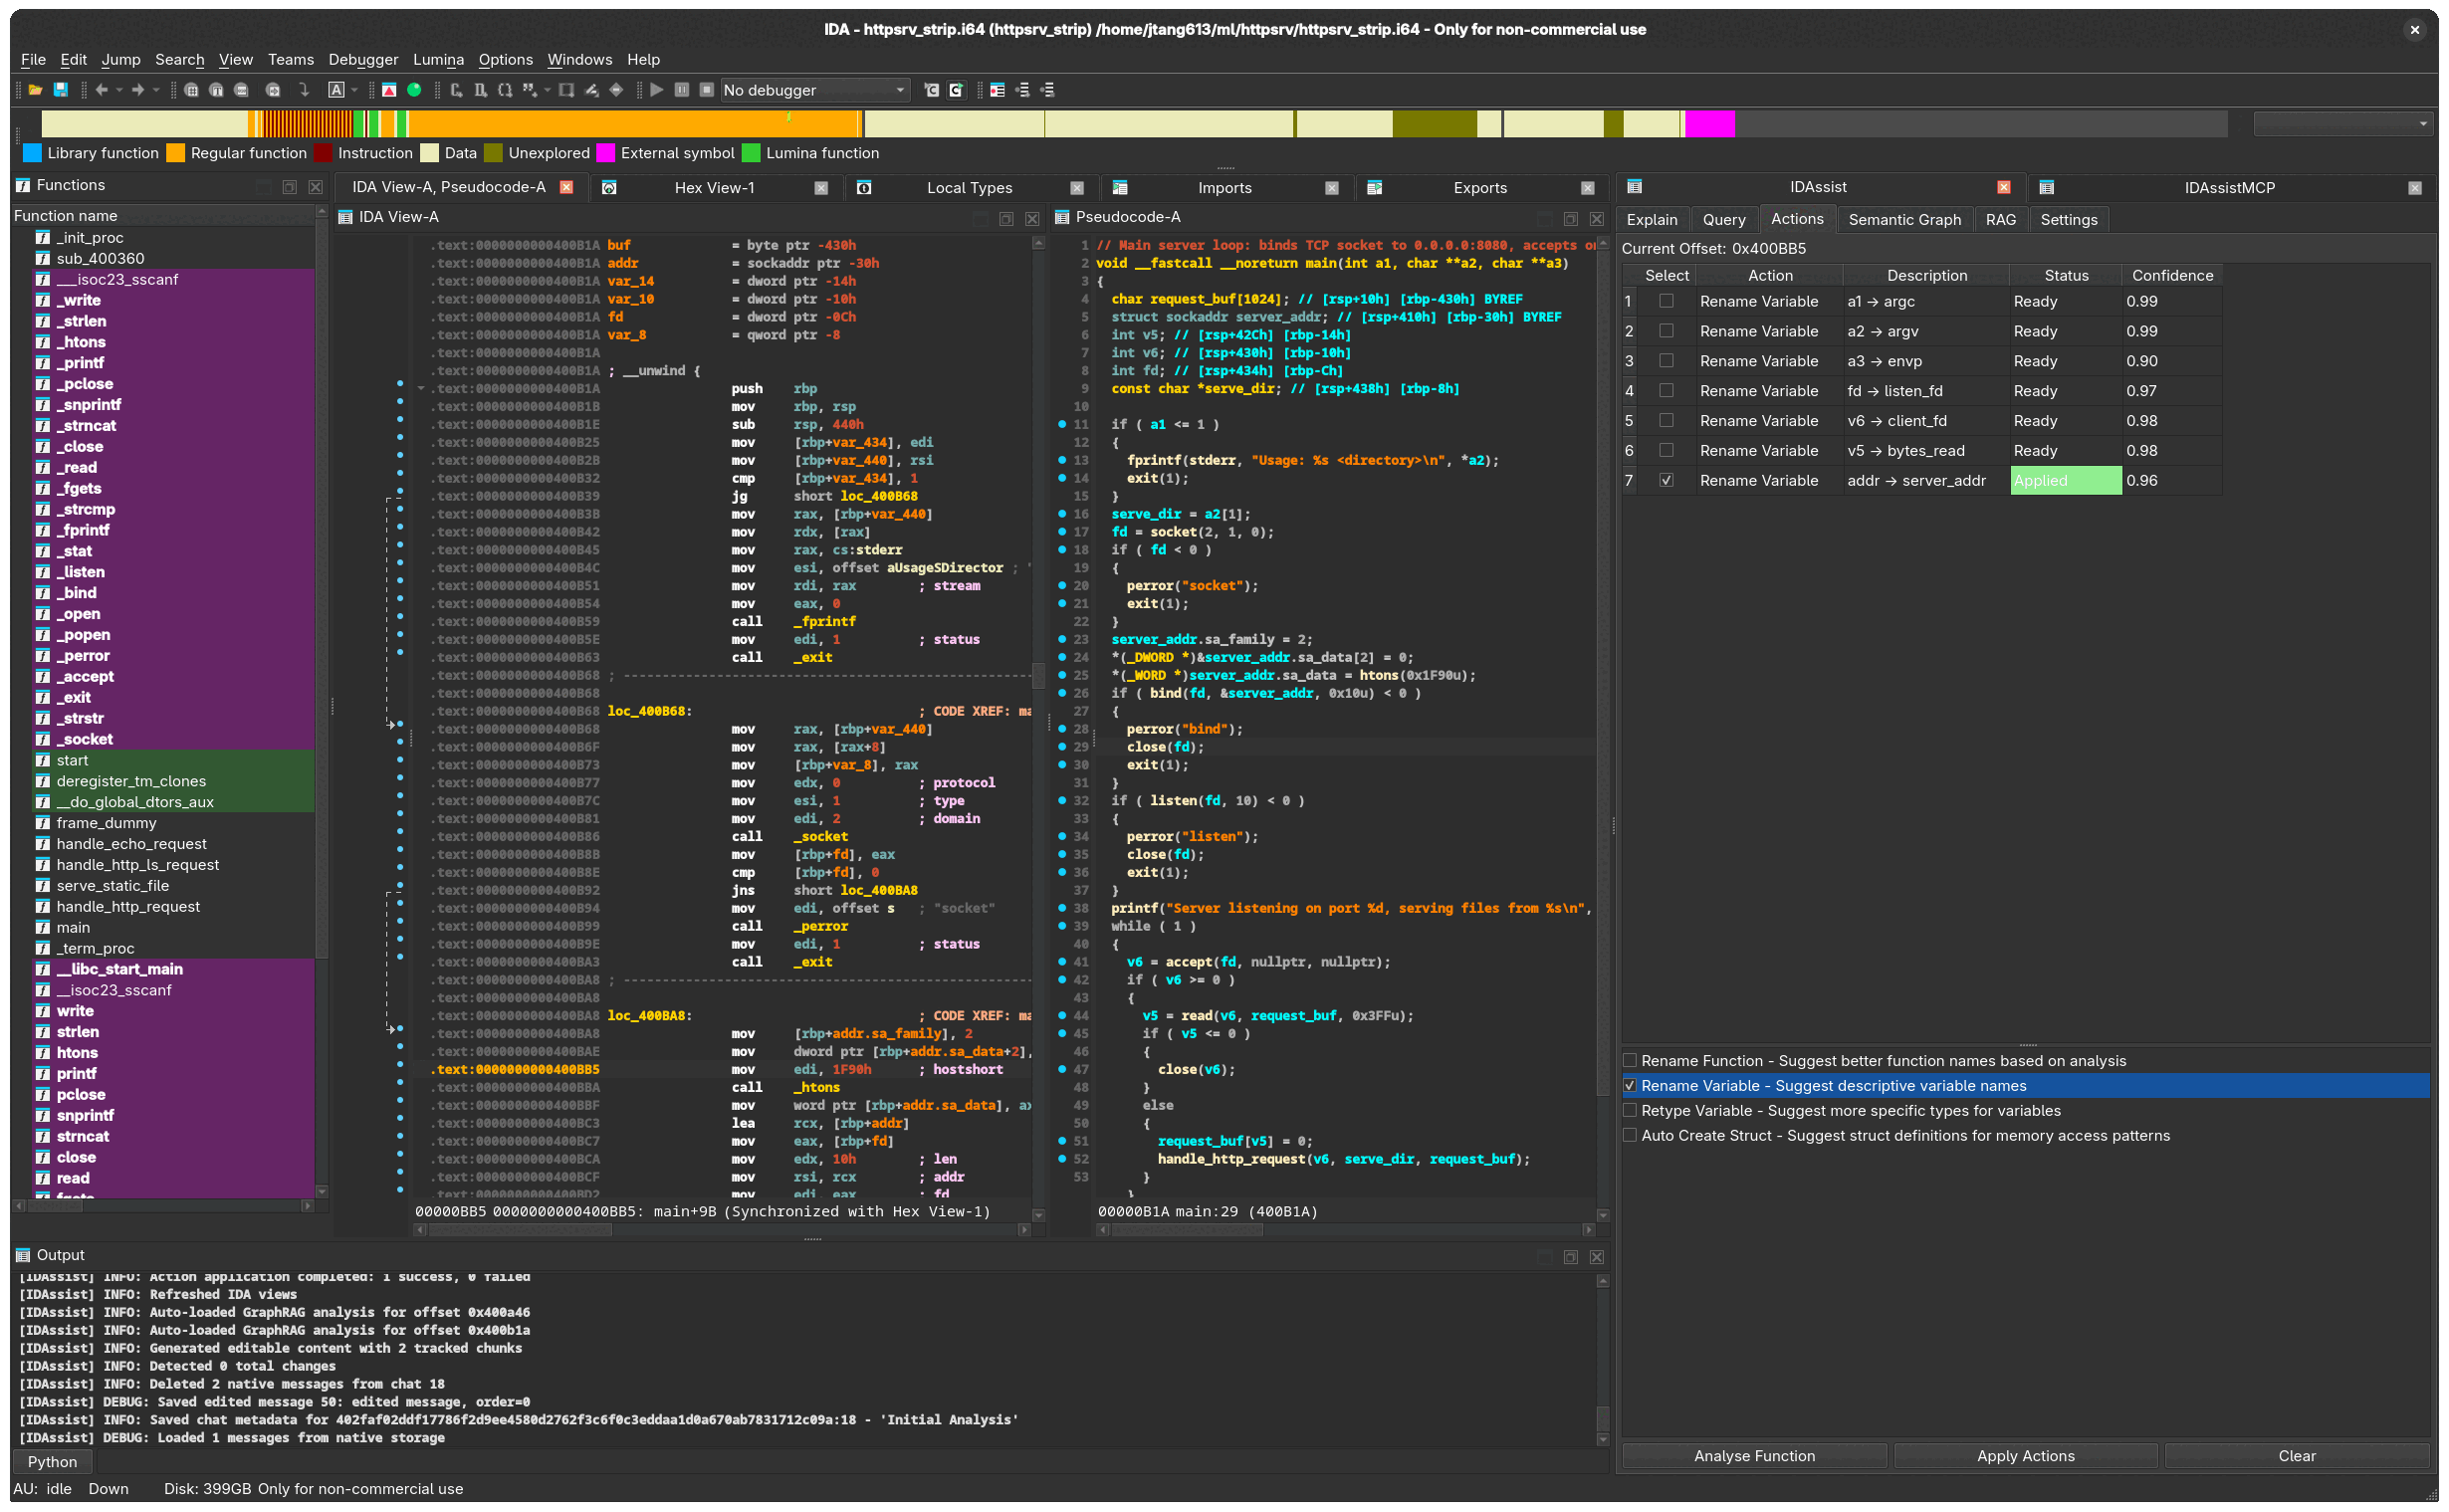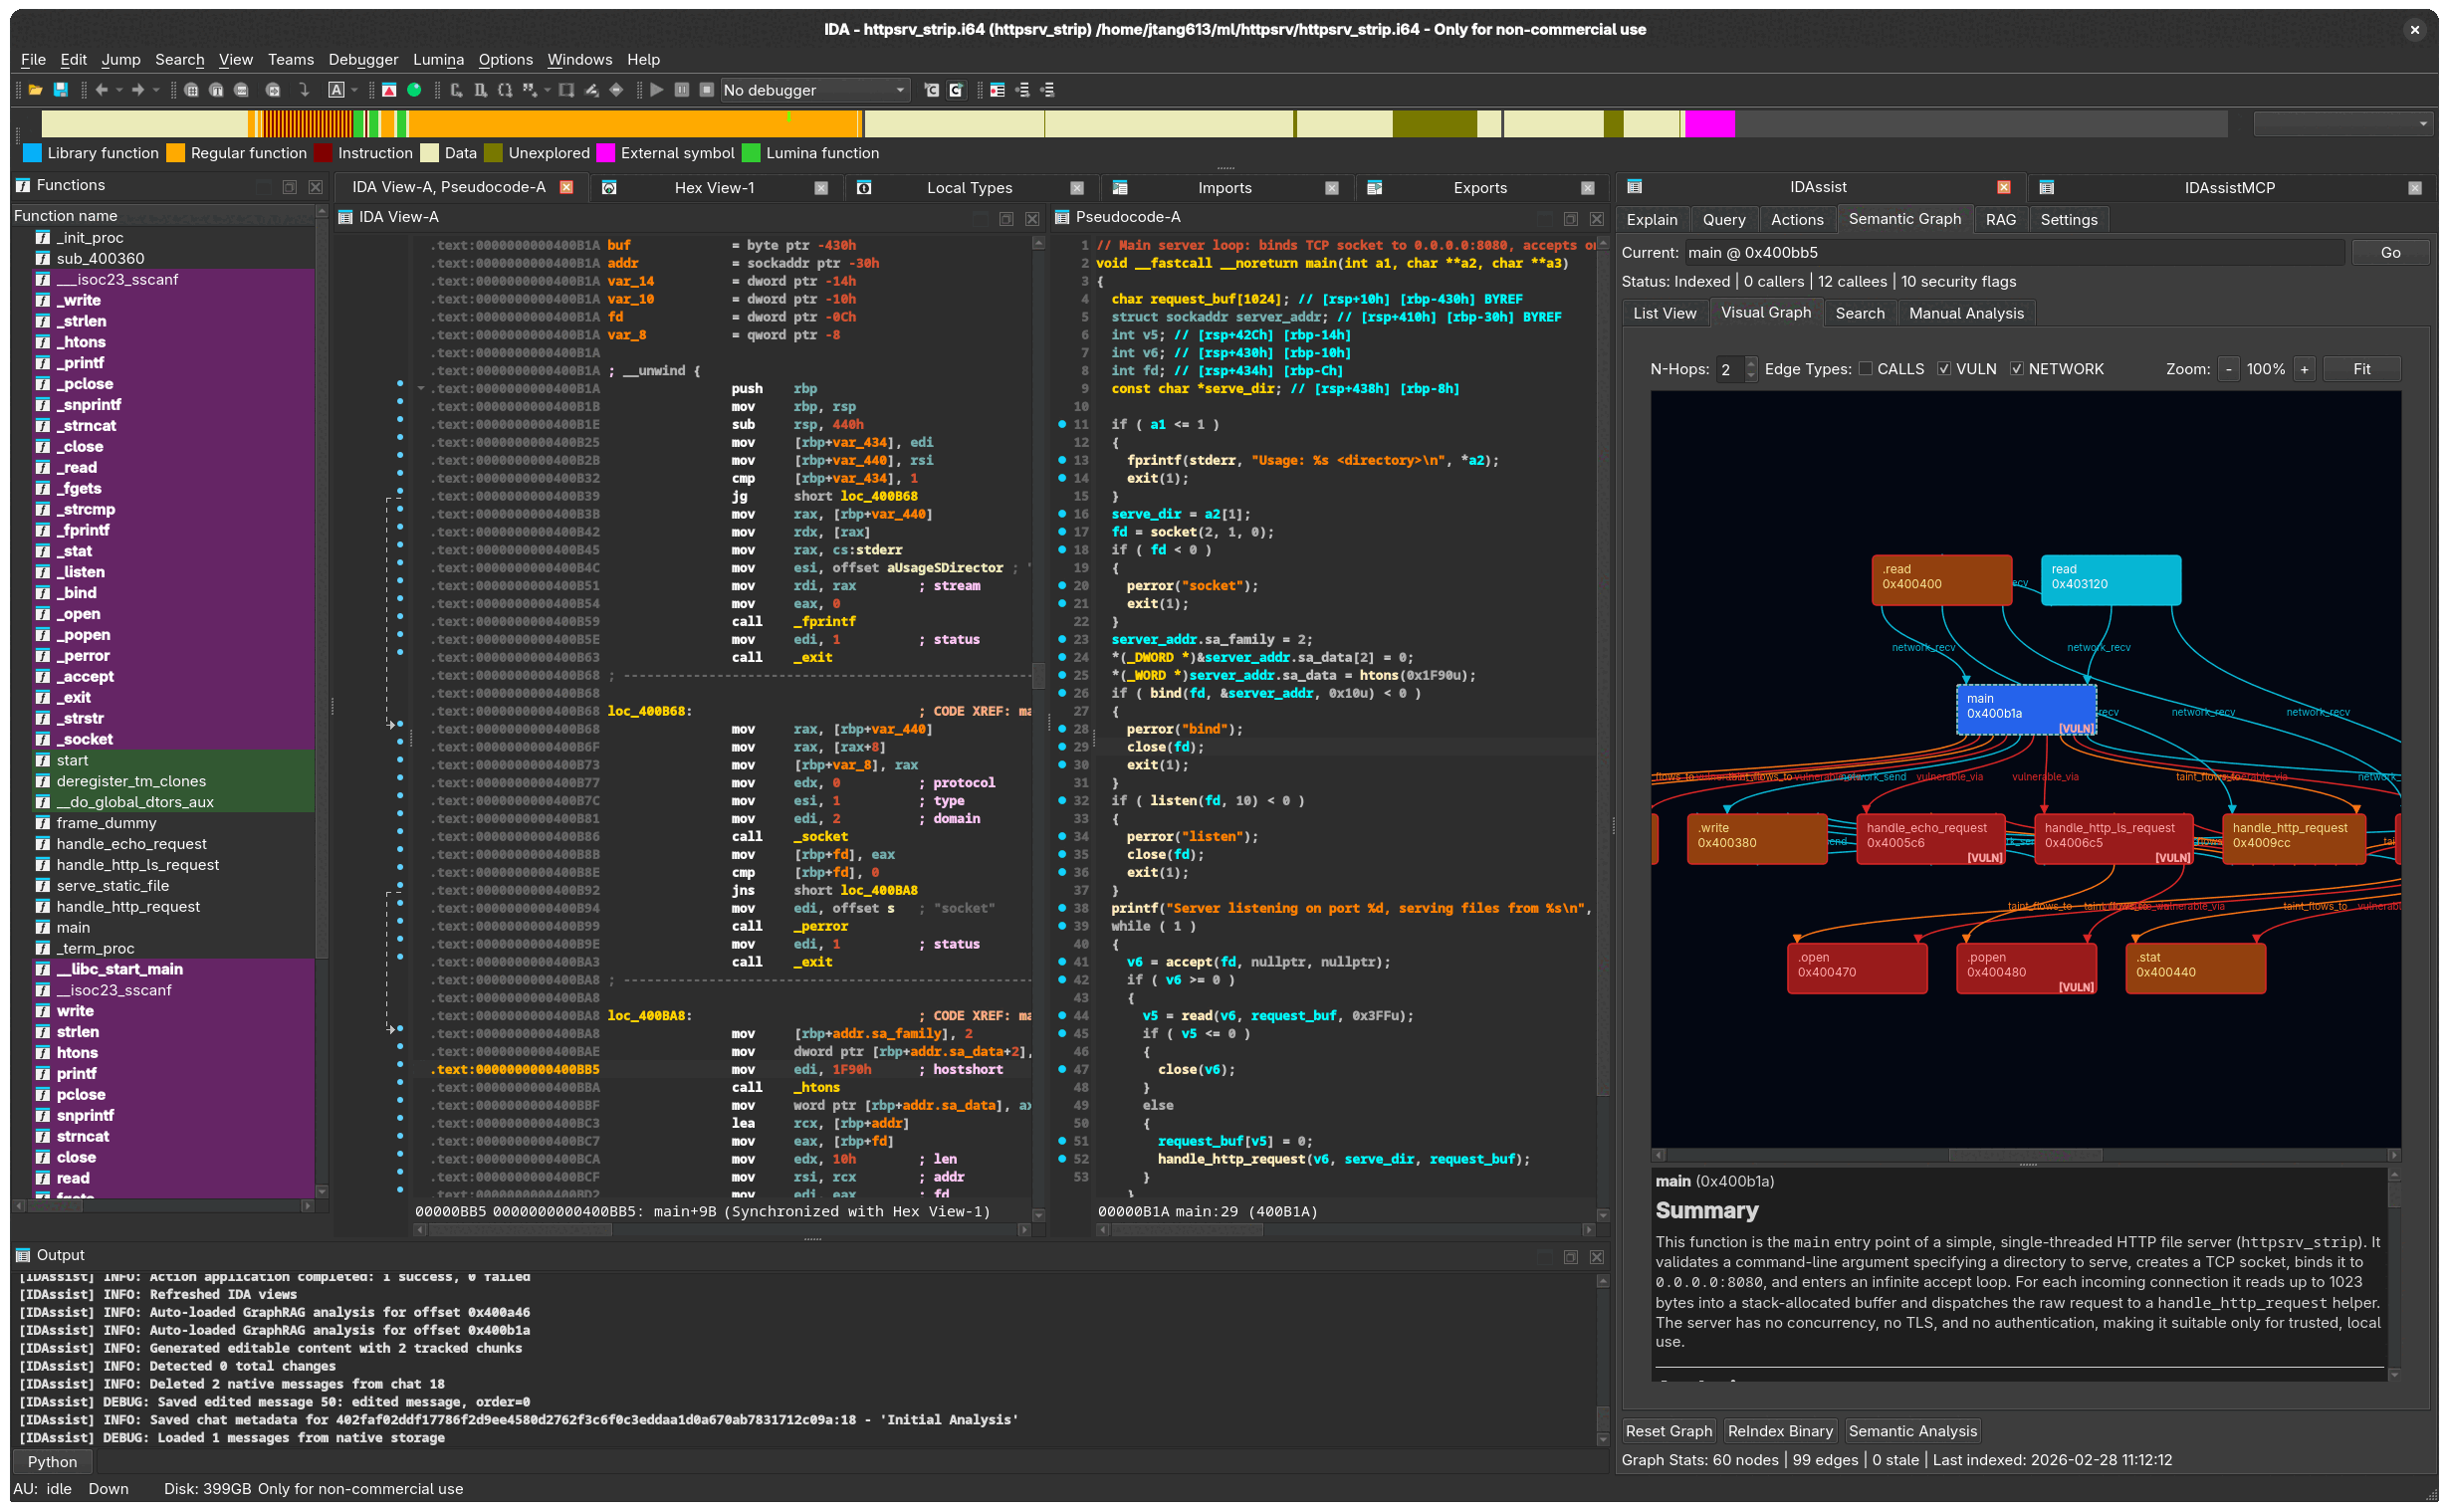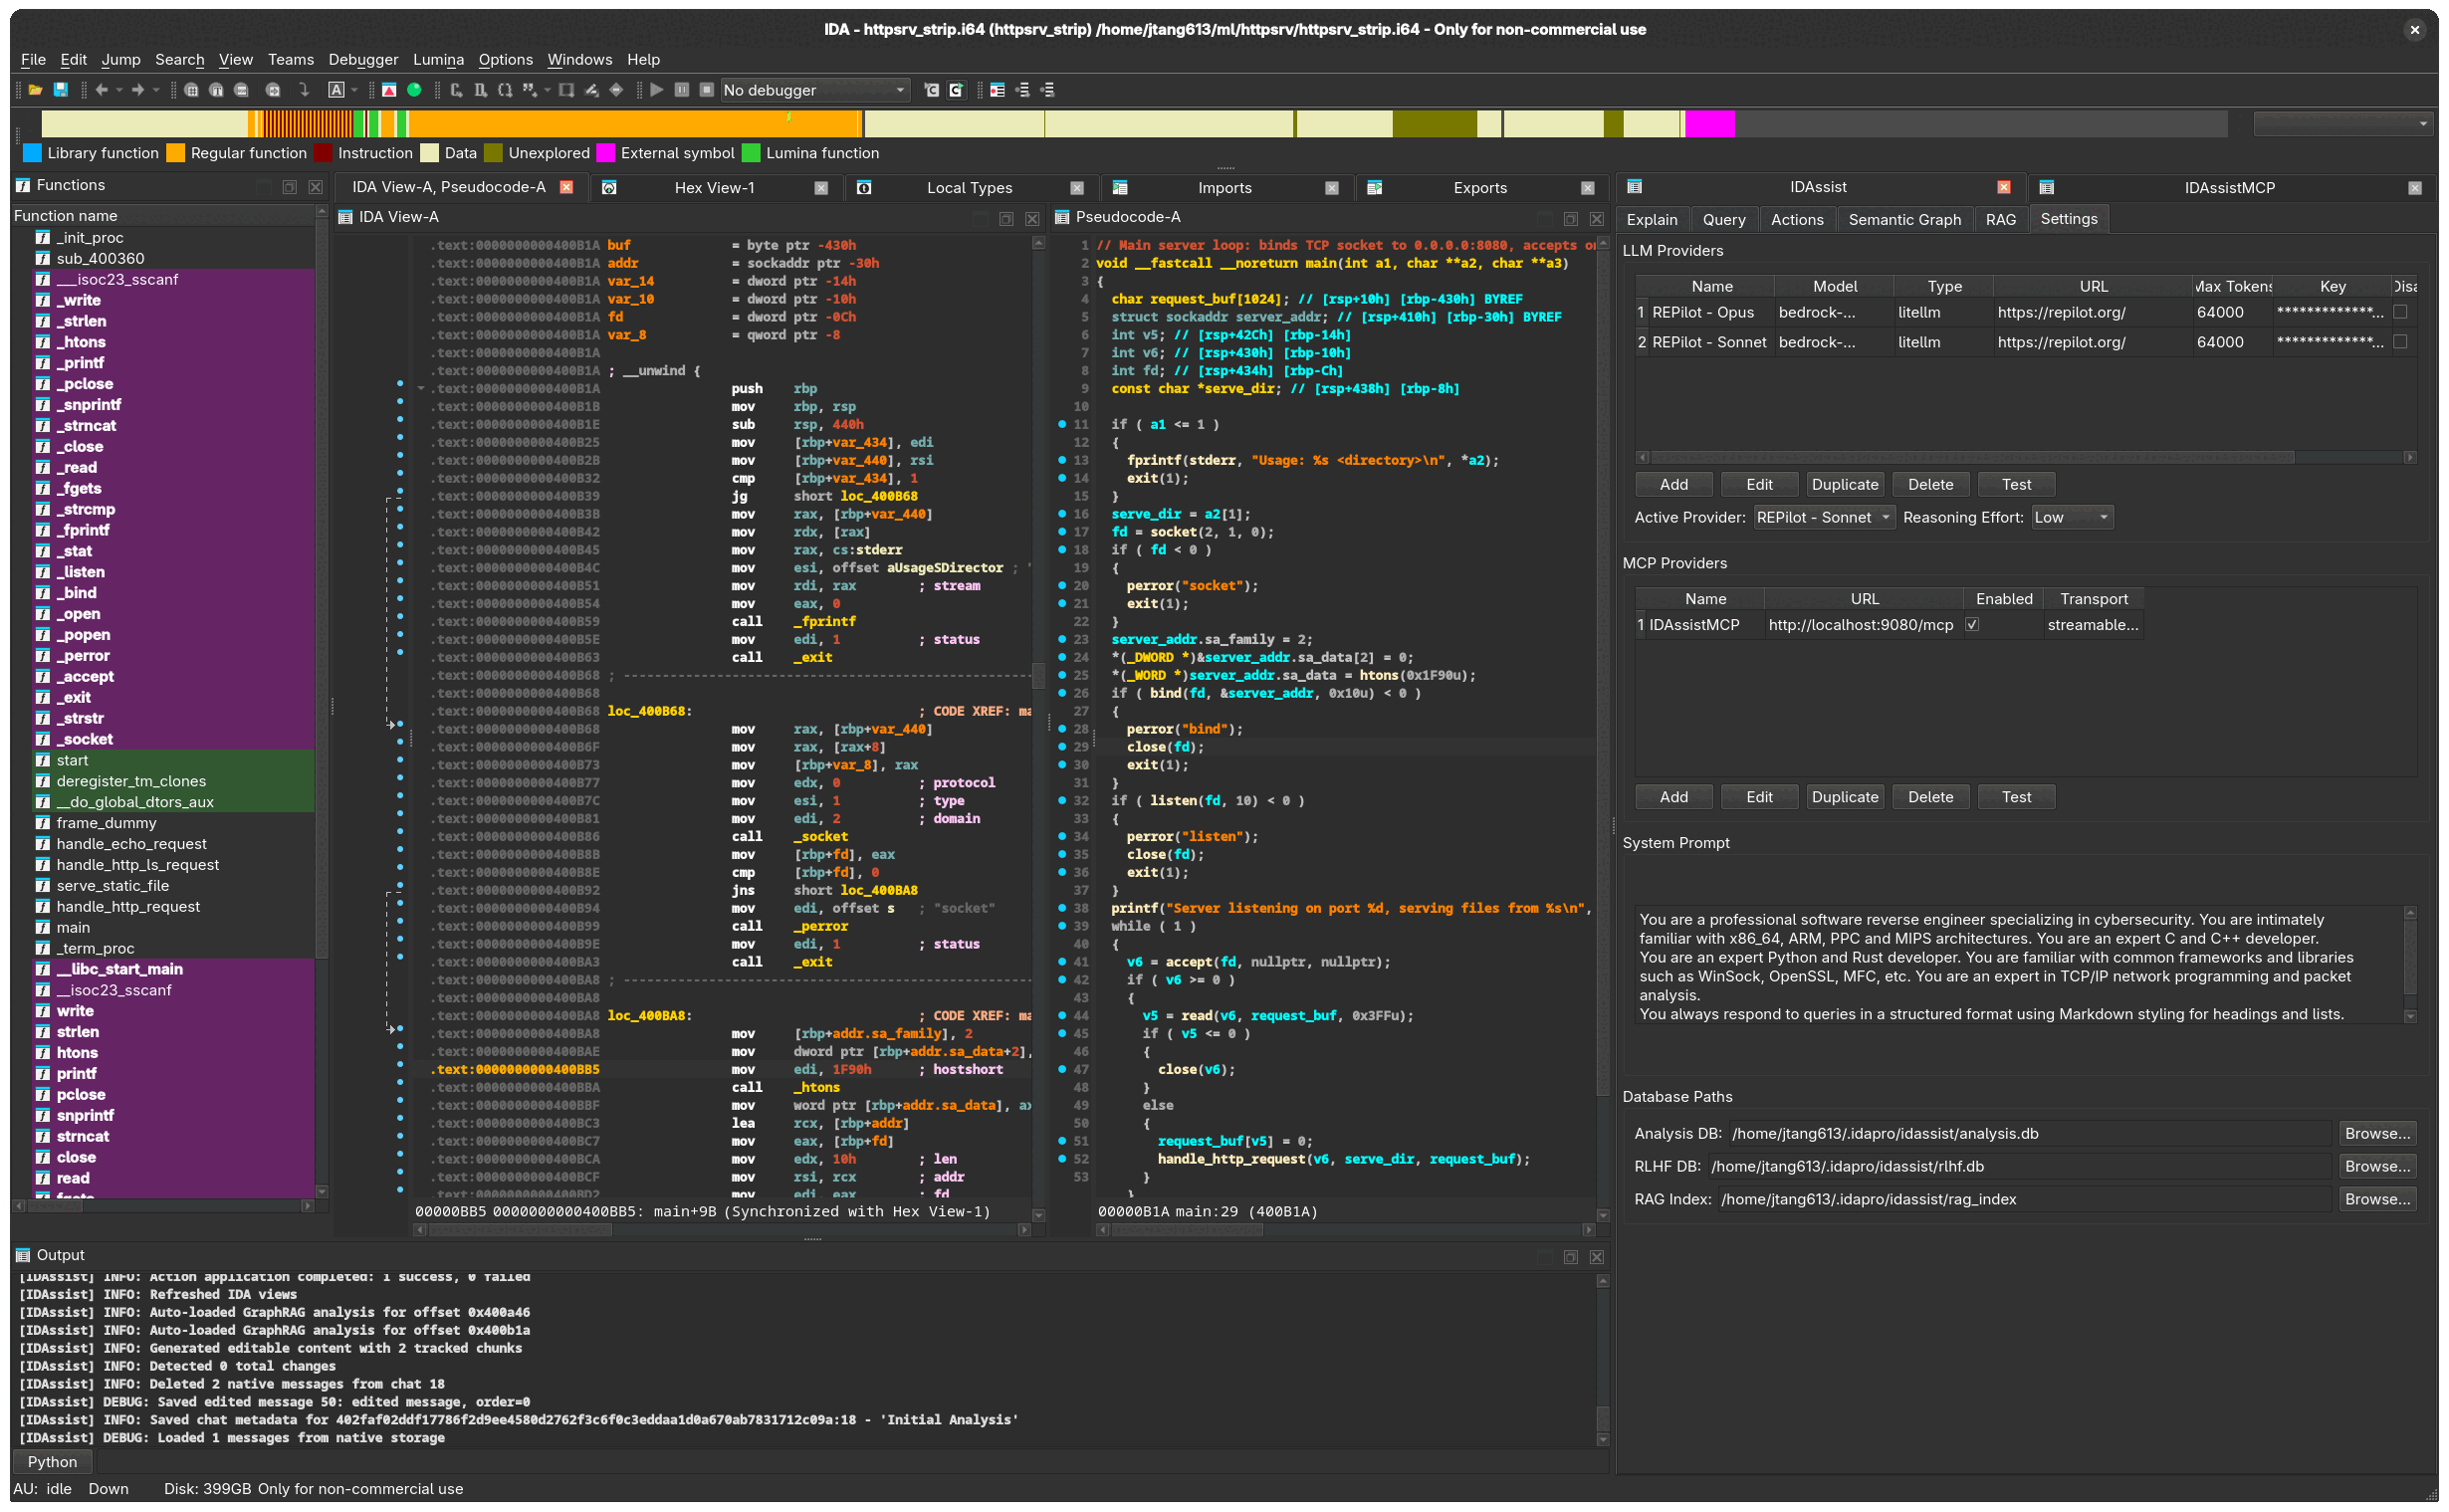 symgraph/idassist
Plugin de rétro-ingénierie alimenté par IA pour IDA Pro
 0xax/linux-insides
A book-in-progress about the Linux kernel and its insides.
 pdb333/cortex
Une boîte à outils d'analyse d'exécution Windows combinant analyse de mémoire, débogage, automatisation et API adaptées à l'IA.
 fkie-cad/sandroid_dexray-intercept
Un outil d'analyse de logiciels malveillants Android qui crée des profils d'exécution complets en s'accrochant au comportement des applications à…
 paolomonti42/salt
SALT - SLUB ALlocator Tracer pour le noyau Linux
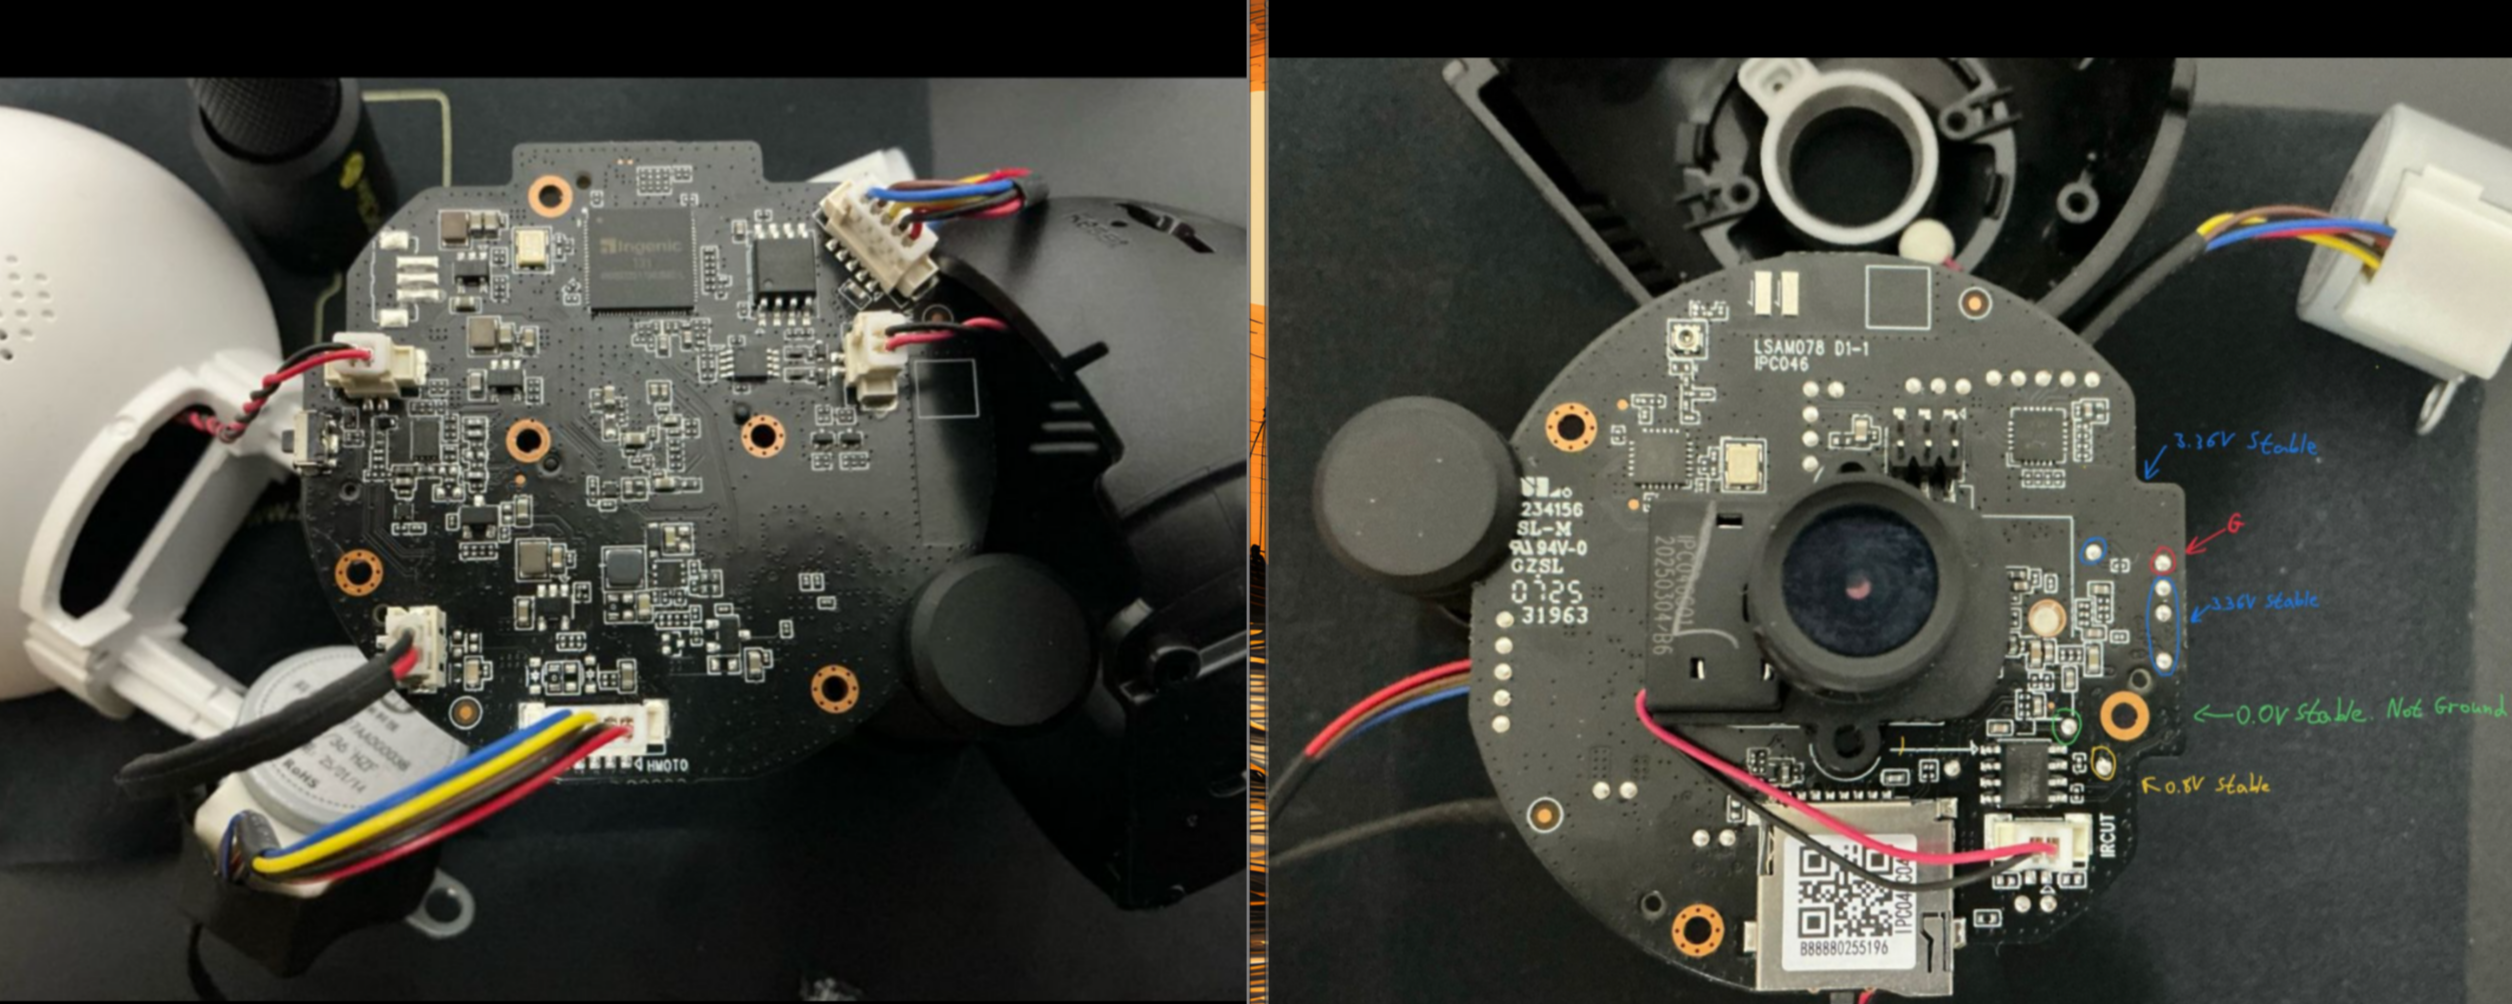 h3xdum/xiaomi-c200-firmware-analysis
De l'UART au Root : Pénétrer dans la Xiaomi C200 via U-Boot
 al3xtjames/ghidra-firmware-utils
Extension Ghidra pour la rétro-ingénierie du firmware PC, fournissant des chargeurs pour les ROM d'option PCI, le Flash Descriptor Intel, le CBFS de…
 orbitcurve/firmware-reverse-engineering
Compétences d’agent pour l’extraction de firmware, l’analyse statique, la rétro-ingénierie avec Ghidra, l’émulation et le reporting de sécurité,…
 librepods-org/librepods
AirPods liberated from Apple's ecosystem.
 ariary/notionterm
Intégrer un reverse shell dans des pages Notion en utilisant l'API Notion comme proxy, permettant des sessions shell distantes furtives avec…
 nmatt0/moria
Identification et extraction de firmware IoT
 shinthink/blitzstrike
Serveur MCP regroupant une méthodologie de test d'intrusion à trois niveaux : reconnaissance de la surface d'attaque, analyse statique source-to-sink…