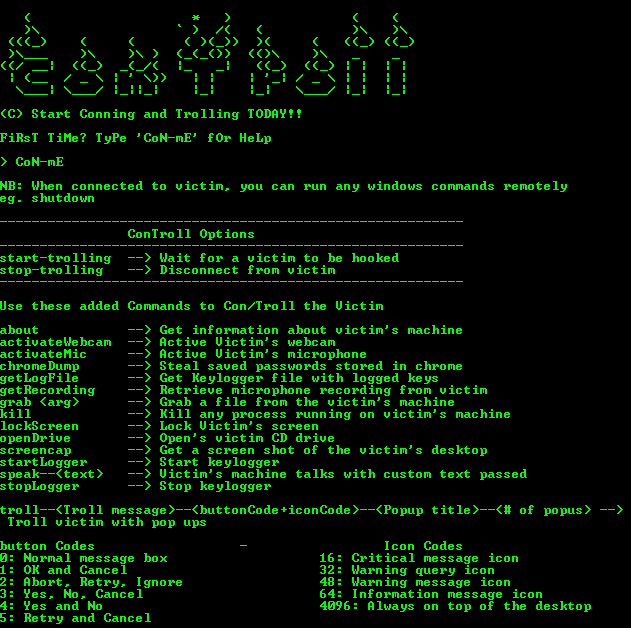
ConTroll_Remote_Access_Trojan

Créé un cheval de Troie d'accès à distance TRÈS SIMPLE qui établira un contrôle administratif sur toute machine Windows qu'il compromet.

Créé un cheval de Troie d'accès à distance TRÈS SIMPLE qui établira un contrôle administratif sur toute machine Windows qu'il compromet.

Botnet et backdoor Python

Une DLL C++ injectable preuve de concept, qui utilise le naked inline hooking et la modification directe de la mémoire pour modifier vos permissions…

Shell web PHP de WhiteWinterWolf

Reconnaissance et collecte à distance

[WIP] Serveur Ulterius™, là où toute la magie opère 🚀 :feelsgood:

Suite pour la gestion de reverse shells, conçue pour travailler dans le shell natif.

AndroRAT | Outil d'administration à distance pour le hacking du système d'exploitation Android

RSPET (Reverse Shell and Post Exploitation Tool) est un reverse shell basé sur Python, doté de fonctionnalités qui facilitent un scénario de…

SSHPry v2 - Espionner et contrôler le TTY des clients connectés SSH

outis est un outil d'administration à distance (RAT) personnalisé ou quelque chose comme ça. Il a été conçu pour prendre en charge diverses méthodes…

RedSnarf est un outil de test d'intrusion / red teaming pour environnements Windows.

Un backdoor Windows complet qui utilise l'email comme serveur C&C.

Un backdoor furtif pour Windows basé sur Python qui utilise Github comme serveur de commande et de contrôle.

Un backdoor Windows complet utilisant Gmail comme serveur C&C

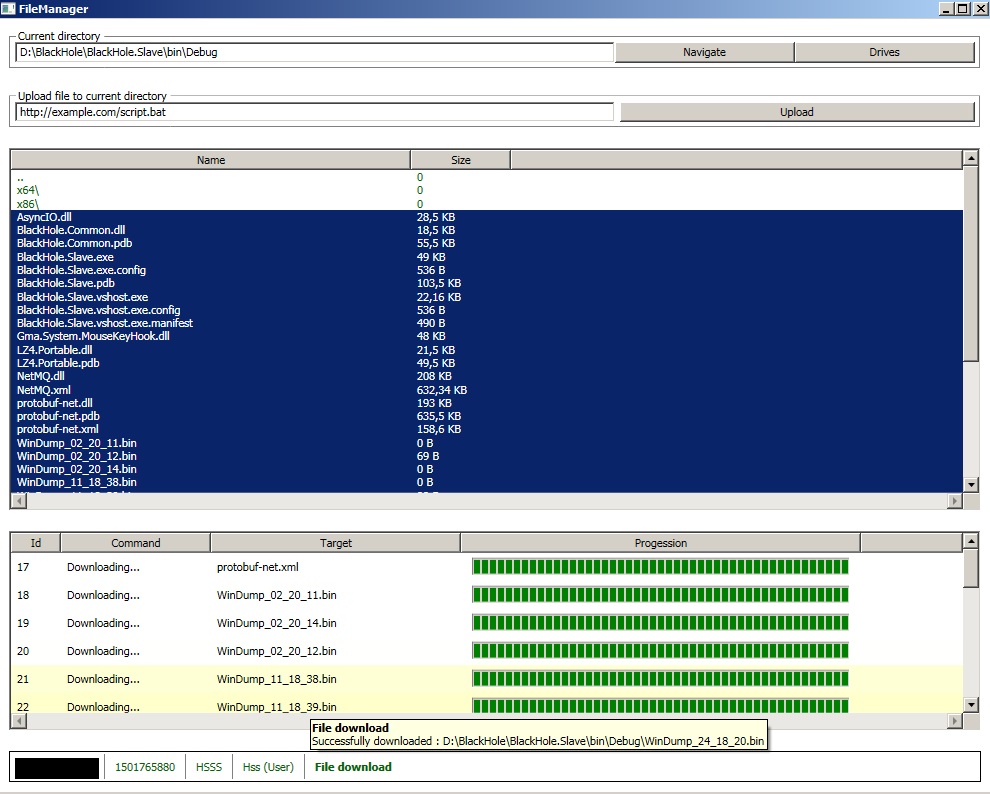
C# RAT (Outil d'administration à distance)

Un wrapper de shell de commande utilisant uniquement WMI pour Microsoft Windows.

Supprimé conformément à la réglementation.