

b4tm4n
 k4mpr3t/b4tm4n
B4TM4N ~ PHP WEBSHELL
payload-generationshellcodeweb-application-exploitation+1
188il y a 7 ans
k4mpr3t/b4tm4nB4TM4N ~ PHP WEBSHELL
 j3ssie/c2s
Serveur de commande et de contrôle sur Slack
 hypnoze57/fshell
Mon implémentation python3 d'un Forward Shell.
 makiraid/remot3d
Remot3d: est un outil simple créé pour les grands pentesteurs ainsi que simplement pour le plaisir des défaceurs d'exploiter un système ou un serveur…
 samyk/poisontap
Exploite des ordinateurs verrouillés/protégés par mot de passe via USB, installe une porte dérobée persistante basée sur WebSocket, expose le routeur…
 cyb0r9/androspy
Générateur automatisé de backdoor Android avec crypter, empoisonnement IP et intégration de payload Metasploit pour les tests de pénétration et les…
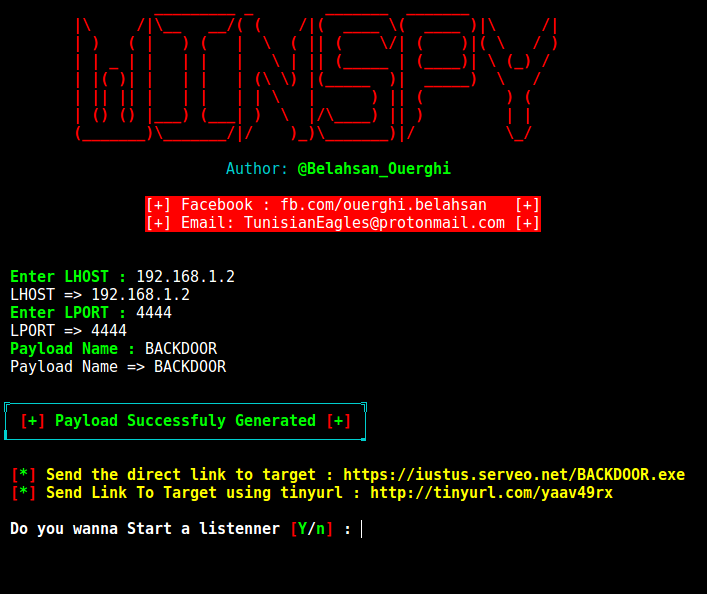 cyb0r9/winspy
Génère des backdoors de reverse shell Windows avec empoisonnement IP automatique, en exploitant Metasploit pour la création de payloads et Apache…
 redsiege/wmimplant
C'est un outil basé sur PowerShell conçu pour agir comme un RAT. Son interface est celle d'un shell où toute commande prise en charge est traduite en…
 souhardya/zerodoor
Un script écrit paresseusement pour générer des portes dérobées multiplateformes à la volée :)
 empireproject/empire-gui
Application cliente Empire
 lucasjacks0n/eggshell
Outil d'administration à distance pour iOS/macOS/Linux
 qubasa/msf-remote-console
Une msfconsole distante écrite en Python 2.7 pour se connecter au serveur msfrcpd de metasploit. Cet outil vous donne la capacité de charger des…
 kiwidoggie/oni-framework
Logiciel C2 pour systèmes embarqués écrit en C/C#
 imcpwn/browser-backdoor
BrowserBackdoor est une application Electron avec un backdoor WebSocket JavaScript et un écouteur en ligne de commande Ruby.
 davidtavarez/pinky
pinky - Le mini RAT PHP (outil d’administration à distance)
 mrschyte/pentestkoala
Serveur dropbear modifié qui agit comme un client et permet une connexion sans authentification
 cornerpirate/java-stager
Un PoC Java Stager qui peut télécharger, compiler et exécuter un fichier Java en mémoire.
 ajinabraham/xenotix-xbot
Xenotix xBOT est un bot PoC multiplateforme qui abuse de certains services Google pour implémenter son C&C